Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Gunakan peran terkait layanan dan izin peran untuk Connect Customer
Apa itu peran terkait layanan (SLR) dan mengapa itu penting?
Connect Customer menggunakan AWS Identity and Access Management peran terkait layanan (IAM). Peran terkait layanan adalah jenis peran IAM unik yang ditautkan langsung ke instance Connect Customer.
Service-linked peran telah ditentukan sebelumnya oleh Connect Customer dan mencakup semua izin yang diperlukan Connect Customer untuk memanggil AWS layanan lain atas nama Anda.
Anda perlu mengaktifkan peran terkait layanan agar dapat menggunakan fitur baru di Connect Customer, seperti dukungan penandaan, antarmuka pengguna baru di Profil manajemen pengguna dan Per utean, dan antrian dengan dukungan. CloudTrail
Untuk informasi tentang layanan lain yang mendukung peran terkait layanan, lihat AWS layanan yang bekerja dengan IAM dan cari layanan yang memiliki Ya di kolom Peran Service-Linked . Pilih Ya dengan sebuah tautan untuk melihat dokumentasi peran terkait layanan untuk layanan tersebut.
Service-linked izin peran untuk Connect Customer
Hubungkan Pelanggan menggunakan peran terkait layanan dengan awalan AWSServiceRoleForAmazonConnect _ unique-id — Memberikan izin Amazon Connect untuk mengakses AWS sumber daya atas nama Anda.
Peran AWSServiceRoleForAmazonConnect terkait layanan yang diawali mempercayai layanan berikut untuk mengambil peran tersebut:
-
connect.amazonaws.com
Kebijakan izin AmazonConnectServiceLinkedRolePolicy peran memungkinkan Hubungkan Pelanggan untuk menyelesaikan tindakan berikut pada sumber daya yang ditentukan:
-
Tindakan: semua tindakan Connect Customer,
connect:*, pada semua sumber daya Connect Customer. -
Tindakan: IAM
iam:DeleteRoleuntuk memungkinkan penghapusan peran terkait layanan. -
Tindakan: Amazon S3
s3:GetObjects3:DeleteObject,,s3:GetBucketLocation, danGetBucketAcluntuk bucket S3 yang ditentukan untuk percakapan yang direkam.Ini juga memberikan
s3:PutObject,s3:PutObjectAcl, dans3:GetObjectAclke bucket yang ditentukan untuk laporan yang diekspor. -
Tindakan: Amazon CloudWatch Log
logs:DescribeLogStreamsslogs:CreateLogStream,, danlogs:PutLogEventske grup CloudWatch Log yang ditentukan untuk pencatatan aliran. -
Tindakan: Amazon Lex
lex:ListBots,lex:ListBotAliasesuntuk semua bot yang dibuat di akun di semua Wilayah. -
Tindakan: Hubungkan Profil Pelanggan Pelanggan
profile:*di semua sumber daya Connect Customer Profiles dengan awalanamazon-connect-domain dan sumber daya template yang terkait dengan instance Connect Customer Anda, kecuali untuk tindakan berikut yang secara eksplisit ditolak:-
profile:CreateDomain -
profile:UpdateDomain -
profile:DeleteDomain -
profile:CreateEventStream -
profile:DeleteEventStream -
profile:DeleteWorkflow -
profile:DeleteProfileKey -
profile:UntagResource -
profile:TagResource -
profile:CreateIntegrationWorkflow
Selain itu, tindakan berikut diizinkan pada semua sumber daya:
profile:ListRecommenderRecipes,profile:ListAccountIntegrations, danprofile:ListDomains.catatan
Setiap instance Connect Customer hanya dapat dikaitkan dengan satu domain pada satu waktu. Namun, Anda dapat menautkan domain apa pun ke instance Connect Customer. Cross-domain akses dalam AWS akun dan Wilayah yang sama secara otomatis diaktifkan untuk semua domain yang dimulai dengan awalan
amazon-connect-. Untuk membatasi akses lintas domain, Anda dapat menggunakan instance Connect Customer terpisah untuk mempartisi data secara logis atau menggunakan nama domain Profil Pelanggan dalam instans yang sama yang tidak dimulai denganamazon-connect-awalan, sehingga mencegah akses lintas domain. -
-
Tindakan: bantuan agen
wisdom:*pada semua sumber daya bantuan agen Connect Customer dengan tag resource yang'AmazonConnectEnabled':'True'terkait dengan instance Connect Customer Anda, kecuali untuk tindakan berikut yang secara eksplisit ditolak:-
wisdom:DeleteAssistant -
wisdom:DeleteKnowledgeBase
-
-
Tindakan: CloudWatch Metrik Amazon
cloudwatch:PutMetricDatauntuk menerbitkan metrik penggunaan Connect Customer untuk instance ke akun Anda. -
Tindakan: Amazon Pinpoint SMS dan Voice
sms-voice:DescribePhoneNumbersdansms-voice:SendTextMessageuntuk memungkinkan Connect Customer mengirim SMS. -
Tindakan: Amazon Pinpoint
mobiletargeting:SendMessagesmemungkinkan Connect Customer mengirim pemberitahuan push. -
Tindakan: Kumpulan pengguna Amazon Cognito
cognito-idp:DescribeUserPooldancognito-idp:ListUserPoolClientsuntuk mengizinkan akses Connect Customer untuk memilih operasi baca di Amazon Cognito, pengguna mengumpulkan sumber daya yang memiliki tagAmazonConnectEnabledsumber daya. -
Tindakan: Amazon Chime SDK Voice Connector
chime:GetVoiceConnectoruntuk mengizinkan akses baca untuk Connect Customer di semua sumber daya Amazon Chime SDK Voice Connector yang memiliki tag'AmazonConnectEnabled':'True'sumber daya. -
Tindakan: Konektor Suara Amazon Chime SDK
chime:ListVoiceConnectorsuntuk semua Konektor Suara Amazon Chime SDK yang dibuat di akun di semua Wilayah. -
Tindakan: Hubungkan WhatsApp integrasi Pesan Pelanggan. Memberikan izin Connect Customer ke API Social Messaging Pengguna Ak AWS hir berikut:
-
social-messaging:SendWhatsAppMessage -
social-messaging:PostWhatsAppMessageMedia -
social-messaging:GetWhatsAppMessageMedia -
social-messaging:GetLinkedWhatsAppBusinessAccountPhoneNumber
API Soal dibatasi untuk sumber daya nomor telepon Anda yang diaktifkan untuk Connect Customer. Nomor telepon diberi tag
AmazonConnectEnabled : Truesaat diimpor ke instance Connect Customer. -
-
Tindakan: Hubungkan integrasi template WhatsApp pesan Pesan Pelanggan. Memberikan izin Connect Customer untuk memang Media Sosial Olah Pesan Pengguna Akhir AWS gil API. AWS Akun WhatsApp bisnis akun mungkin terdaftar. Selain itu, templ WhatsApp at akun bisnis mungkin terdaftar dan detail template dapat diambil selama akun WhatsApp bisnis diberi tag
AmazonConnectEnabled: True.-
social-messaging:ListLinkedWhatsAppBusinessAccounts -
social-messaging:GetWhatsAppMessageTemplate -
social-messaging:ListWhatsAppMessageTemplates
-
-
Aksi: Amazon SES
-
ses:DescribeReceiptRule -
ses:UpdateReceiptRule
pada semua aturan penerimaan Amazon SES. Digunakan untuk mengirim dan menerima email.
-
ses:DeleteEmailIdentityuntuk identitas domain SES {instance-alias} .email.connect.aws. Digunakan untuk manajemen domain email yang disediakan oleh Connect Customer.
-
ses:SendRawEmailuntuk mengirim email dengan set konfigurasi SES yang disediakan oleh Connect Customer (configuration-set-for-connect-). DO-NOT-DELETE
-
iam:PassRoleuntuk peranAmazonConnectEmailSESAccessRolelayanan yang digunakan oleh Amazon SES. Untuk manajemen aturan Penerimaan SES Amazon, Amazon SES memerlukan peran yang harus dilewati, yang diasumsikannya.
-
-
Aksi: Amazon Polly
-
polly:ListLexicons -
polly:DescribeVoices -
polly:SynthesizeSpeech
-
Saat Anda mengaktifkan fitur tambahan di Connect Customer, izin berikut ditambahkan untuk peran yang ditautkan layanan untuk mengakses sumber daya yang terkait dengan fitur tersebut dengan menggunakan kebijakan in-line:
-
Tindakan: Amazon Data Firehose
firehose:DescribeDeliveryStreamdanfirehose:PutRecord, danfirehose:PutRecordBatchuntuk aliran pengiriman yang ditentukan untuk aliran peristiwa agen dan catatan kontak. -
Tindakan: Aliran Data Amazon Kinesis
kinesis:PutRecordkinesis:PutRecords,, dankinesis:DescribeStreamuntuk aliran yang ditentukan untuk aliran peristiwa agen dan catatan kontak. -
Tindakan: Amazon Lex
lex:PostContentuntuk bot yang ditambahkan ke instance Anda. -
Tindakan: Hubungkan Pelanggan Voice-ID
voiceid:*untuk domain ID Suara yang terkait dengan instans Anda. -
Tindakan: EventBridge
events:PutRuledanevents:PutTargetsuntuk EventBridge aturan terkelola Hubungkan Pelanggan untuk menerbitkan catatan CTR untuk domain ID Suara terkait Anda. -
Tindakan: kampanye keluar
-
connect-campaigns:CreateCampaign -
connect-campaigns:DeleteCampaign -
connect-campaigns:DescribeCampaign -
connect-campaigns:UpdateCampaignName -
connect-campaigns:GetCampaignState -
connect-campaigns:GetCampaignStateBatch -
connect-campaigns:ListCampaigns -
connect-campaigns:UpdateOutboundCallConfig -
connect-campaigns:UpdateDialerConfig -
connect-campaigns:PauseCampaign -
connect-campaigns:ResumeCampaign -
connect-campaigns:StopCampaign
untuk semua operasi yang terkait dengan kampanye outbound.
-
Anda harus mengonfigurasi izin agar entitas IAM (seperti pengguna, grup, atau peran) dapat membuat, mengedit, atau menghapus peran terkait layanan. Untuk informasi selengkapnya, lihat izin Service-linked peran di Panduan Pengguna IAM.
Membuat peran terkait layanan untuk Connect Customer
Anda tidak perlu membuat peran terkait layanan secara manual. Saat Anda membuat instance baru di Amazon Connect di Konsol Manajemen AWS, Connect Customer membuat peran terkait layanan untuk Anda.
Jika Anda menghapus peran terkait layanan ini, dan ingin membuatnya lagi, Anda dapat mengulangi proses yang sama untuk membuat kembali peran tersebut di akun Anda. Saat Anda membuat instance baru di Amazon Connect, Connect Customer membuat peran terkait layanan untuk Anda lagi.
Anda juga dapat menggunakan konsol IAM untuk membuat peran terkait layanan dengan Amazon Connect - Kasus penggunaan akses penuh. Di IAM CLI atau IAM API, buat peran tertaut layanan dengan nama layanan connect.amazonaws.com. Untuk informasi selengkapnya, lihat Membuat peran tertaut layanan dalam Panduan Pengguna IAM. Jika Anda menghapus peran tertaut layanan ini, Anda dapat mengulang proses yang sama untuk membuat peran tersebut lagi.
Untuk instans yang dibuat sebelum Oktober 2018
Tip
Kesulitan masuk untuk mengelola AWS akun Anda? Tidak tahu siapa yang mengelola AWS akun Anda? Untuk bantuan, lihat Mem ec AWS ahkan masalah masuk akun.
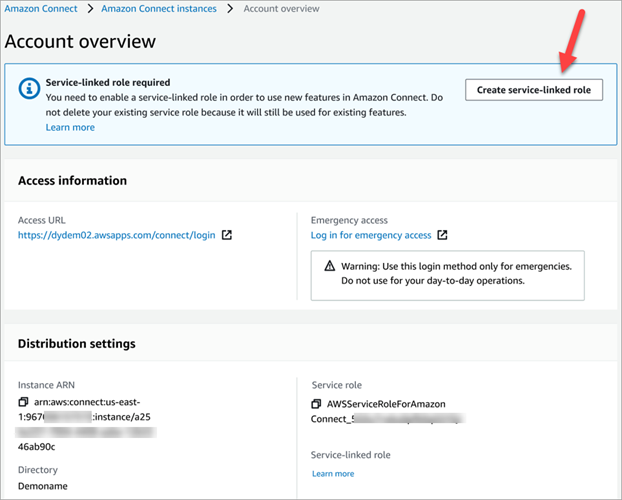
Jika instance Connect Customer dibuat sebelum Oktober 2018, Anda tidak memiliki peran terkait layanan yang diatur. Untuk membuat peran terkait layanan, pada halaman ikhtis ar akun, pilih Buat peran terkait layanan, seperti yang ditunjukkan pada gambar berikut.
Untuk daftar izin IAM yang diperlukan untuk membuat peran terkait layanan, lihat Halaman ikhtisar di topik. Izin yang diperlukan untuk menggunakan kebijakan IAM khusus untuk mengelola akses ke konsol Connect Customer
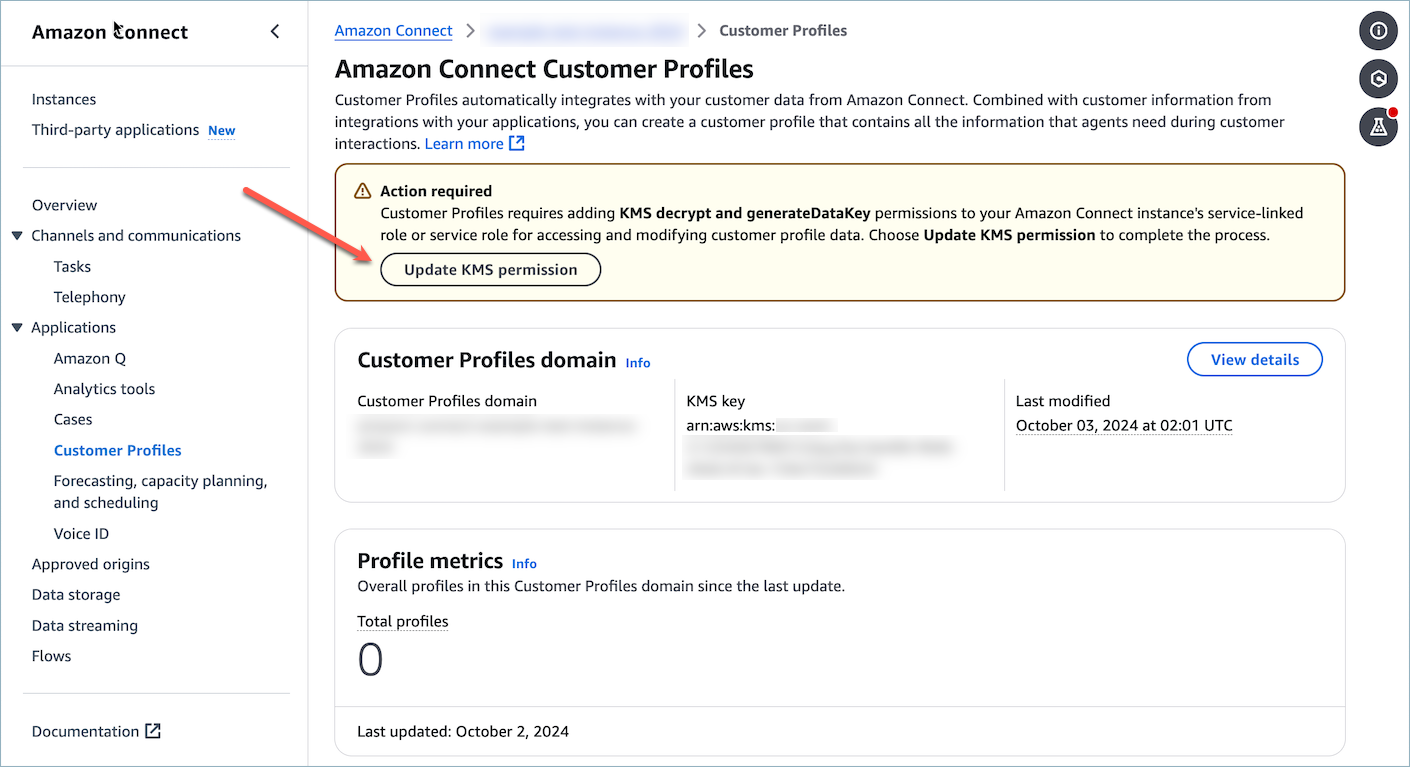
Untuk domain Profil Pelanggan yang dibuat sebelum 31 Januari 2025 dan dikonfigurasi dengan kunci KMS pelanggan untuk mengenkripsi data, Anda perlu memberikan izin KMS tambahan ke Instans Amazon Connect Anda.
Jika domain Profil Pelanggan terkait dibuat sebelum 31 Januari 2025 dan domain menggunakan kunci Customer-Managed KMS (CMK) untuk enkripsi, untuk mengaktifkan penegakan CMK oleh Instans Connect, lakukan tindakan berikut:
-
Berikan izin Connect Customer Peran (SLR) instans Service-Linked untuk menggunakan AWS KMS kunci domain Profil Pelanggan Anda dengan menavigasi ke halaman Profil Pelanggan di Connect Customer Konsol Manajemen AWS dan pilih Perbarui izin K MS.
-
Buat tiket dukungan
dengan tim Connect Customer Customer Profiles untuk meminta penegakan izin CMK untuk akun Anda.
Untuk daftar izin IAM untuk memperbarui Connect Customer instans Anda, lihat izin yang diperlukan untuk kebijakan IAM kustom untuk. Halaman Profil Pelanggan
Mengedit peran terkait layanan untuk Connect Customer
Anda tidak dapat mengedit peran terkait AWSServiceRoleForAmazonConnect layanan yang diawali. Setelah membuat peran terkait layanan, Anda tidak dapat mengubah nama peran karena berbagai entitas mungkin merujuk peran tersebut. Namun, Anda dapat mengedit penjelasan peran menggunakan IAM. Untuk informasi selengkapnya, lihat Mengedit peran terkait layanan dalam Panduan Pengguna IAM.
Memeriksa peran terkait layanan memiliki izin untuk Amazon Lex
-
Pada panel navigasi konsol IAM, pilih Peran.
-
Pilih nama peran yang akan diubah.
Menghapus peran terkait layanan untuk Connect Customer
Anda tidak perlu menghapus peran awalan AWSServiceRoleForAmazonConnect secara manual. Saat Anda menghapus instans Amazon Connect di Konsol Manajemen AWS, Connect Customer membersihkan sumber daya dan menghapus peran terkait layanan untuk Anda.
Wilayah yang Didukung untuk peran terkait layanan Connect Customer
Connect Customer mendukung penggunaan peran terkait layanan di semua Wilayah tempat layanan tersedia. Untuk informasi selengkapnya, lihat AWS Wilayah dan Titik Akhir.
