Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Qu'est-ce que Direct Connect?
Direct Connect relie votre réseau interne à un Direct Connect emplacement via un câble à fibre optique Ethernet standard. Une extrémité du câble est raccordée à votre routeur et l'autre à un routeur Direct Connect . Avec cette connexion, vous pouvez créer des interfaces virtuelles directement vers les AWS services publics (par exemple, vers Amazon S3) ou vers Amazon VPC, en contournant les fournisseurs de services Internet sur votre chemin réseau. Un Direct Connect lieu permet d'accéder AWS à la Région à laquelle il est associé. Vous pouvez utiliser une seule connexion dans une région publique ou AWS GovCloud (US) pour accéder aux AWS services publics de toutes les autres régions publiques.
-
Pour obtenir la liste des sites Direct Connect et de leurs régions associées, consultezLes sites et leurs régions associées.
-
Pour plus d'informations sur les vitesses de port disponibles à chaque emplacement, consultez la section Emplacements de connexion AWS directe
. -
Pour obtenir des réponses aux questions concernant Direct Connect, consultez la FAQ Direct Connect
.
Le schéma suivant présente une vue d'ensemble de haut niveau de la manière dont Direct Connect les interfaces avec votre réseau sont utilisées.
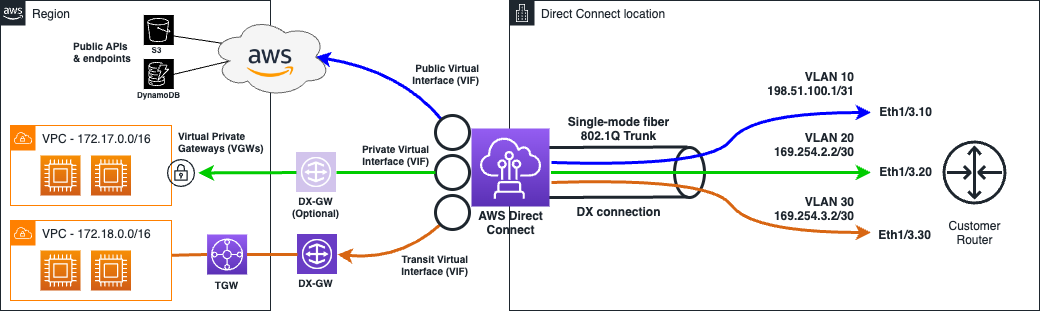
Table des matières
Direct Connect components
Les principaux composants que vous utilisez pour Direct Connect sont les suivants :
- Connexions
-
Créez une connexion à un Direct Connect endroit pour établir une connexion réseau entre vos locaux et une AWS région. Pour plus d’informations, consultez Direct Connect connexions dédiées et hébergées.
- Interfaces virtuelles
-
Créez une interface virtuelle pour permettre l'accès aux AWS services. Une interface virtuelle publique permet d'accéder à des services publics, comme Amazon S3. Une interface virtuelle privée permet d'accéder à votre VPC. Les types d'interfaces prises en charge sont décrits ci-dessous dansTypes d'interface virtuelle Direct Connect pris en charge. Pour plus de détails sur les interfaces prises en charge, consultez Direct Connect interfaces virtuelles et interfaces virtuelles hébergées etConditions préalables pour les interfaces virtuelles.
Exigences réseau
Pour être utilisé Direct Connect dans un Direct Connect lieu donné, votre réseau doit répondre à l'une des conditions suivantes :
-
Votre réseau est colocalisé avec un emplacement existant Direct Connect . Pour plus d'informations sur les Direct Connect emplacements disponibles, consultez la section Détails du produit AWS Direct Connect
. -
Vous travaillez avec un Direct Connect partenaire membre du AWS Partner Network (APN). Pour de plus amples informations, veuillez consulter Partenaires APN prenant en charge AWS Direct Connect
. -
Vous travaillez avec un fournisseur de services indépendant pour vous connecter à Direct Connect.
Votre réseau doit également répondre aux conditions suivantes :
-
Votre réseau doit utiliser une fibre monomode avec un émetteur-récepteur 1000 BASE-LX (1310 nm) pour 1 gigabit Ethernet, un émetteur-récepteur 10 GBASE-LR (1310 nm) pour 10 gigabits, un 100 GBASE-LR4 pour 100 gigabit Ethernet ou un 400 pour 400 Gbit/s Ethernet. GBASE-LR4
-
Selon le point de terminaison AWS Direct Connect qui dessert votre connexion, il peut être nécessaire d'activer ou de désactiver la négociation automatique des appareils sur site pour toute connexion dédiée. Si une interface virtuelle reste hors service lorsqu'une connexion Direct Connect est établie, consultezRésoudre les problèmes liés à la couche 2 (liaison de données).
-
L'encapsulation VLAN 802.1Q doit être prise en charge sur l'ensemble de la connexion, y compris les périphériques intermédiaires.
-
Votre périphérique doit prendre en charge l'authentification protocole de passerelle frontière (BGP) et BGP MD5.
-
(Facultatif) Vous pouvez configurer la détection de transmission bidirectionnelle (BFD) sur votre réseau. Le BFD asynchrone est automatiquement activé pour chaque Direct Connect interface virtuelle. Elle est automatiquement activée pour les interfaces virtuelles Direct Connect, mais ne prend effet que lorsque vous la configurez sur votre routeur. Pour plus d'informations, consultez Activer la BFD pour une connexion Direct Connect
.
Direct Connect prend en charge les protocoles de communication IPv4 et IPv6. Les adresses IPv6 fournies par les AWS services publics sont accessibles via Direct Connect des interfaces virtuelles publiques.
Direct Connect prend en charge une taille de trame Ethernet de 1522 ou 9023 octets (en-tête Ethernet de 14 octets + balise VLAN de 4 octets + octets pour le datagramme IP + FCS de 4 octets) au niveau de la couche du lien. Vous pouvez définir la MTU de vos interfaces virtuelles privées. Pour plus d’informations, consultez MTU pour interfaces virtuelles privées ou interfaces virtuelles de transit.
Types d'interface virtuelle Direct Connect pris en charge
AWS Direct Connect prend en charge les trois types d'interface virtuelle (VIF) suivants :
-
Interface virtuelle privée
Ce type d'interface est utilisé pour accéder à un Amazon Virtual Private Cloud (VPC) à l'aide d'adresses IP privées. Grâce à une interface virtuelle privée, vous pouvez
-
Connectez-vous directement à un seul VPC par interface virtuelle privée pour accéder à ces ressources à l'aide d'adresses IP privées dans la même région.
-
Connectez une interface virtuelle privée à une passerelle Direct Connect pour accéder à plusieurs passerelles privées virtuelles sur n'importe quel compte et AWS région (à l'exception des régions de AWS Chine).
-
-
Interface virtuelle publique
Ce type d'interface virtuelle permet d'accéder à tous les services AWS publics à l'aide d'adresses IP publiques. Grâce à une interface virtuelle publique, vous pouvez vous connecter à tous les services et adresses IP AWS publics du monde entier.
-
Interface virtuelle Transit
Ce type d'interface est utilisé pour accéder à une ou plusieurs passerelles Amazon VPC Transit associées aux passerelles Direct Connect. Avec une interface virtuelle de transit, vous connectez plusieurs passerelles de transit Amazon VPC sur plusieurs comptes et Régions AWS (à l'exception des régions de AWS Chine).
Note
Le nombre de types d'associations entre une passerelle Direct Connect et une interface virtuelle est limité. Pour plus d'informations sur les limites spécifiques, consultez la Quotas de connexion directe page.
Pour plus d'informations sur les interfaces virtuelles, consultezDirect Connect interfaces virtuelles et interfaces virtuelles hébergées.
Tarification de Direct Connect
AWS Direct Connect comporte deux éléments de facturation : les heures de port et le transfert de données sortantes. La tarification en heures-port se base sur la capacité et le type de connexion (dédiée ou hébergée).
Les frais de transfert de données sortants pour les interfaces privées et les interfaces virtuelles de transit sont attribués au AWS compte responsable du transfert de données. Il n'y a pas de frais supplémentaires pour l'utilisation d'une passerelle AWS Direct Connect pour plusieurs comptes.
Pour les AWS ressources adressables publiquement (par exemple, les compartiments Amazon S3, les instances EC2 classiques ou le trafic EC2 qui passe par une passerelle Internet), si le trafic sortant est destiné à des préfixes publics appartenant au même compte AWS payeur et faisant l'objet d'une publicité active AWS via une interface virtuelle Direct Connect publique, l'utilisation du transfert de données sortantes (DTO) est facturée au propriétaire de la ressource au taux de transfert de données. Direct Connect
Pour plus d'informations, consultez Tarification AWS
Direct Connect
