Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Serverdetails bearbeiten
Nachdem Sie eine erstellt haben AWS Transfer Family Server, Sie können die Serverkonfiguration bearbeiten.
Themen
Um die Konfiguration eines Servers zu bearbeiten
-
Öffne das AWS Transfer Family Konsole unter https://console.aws.amazon.com/transfer/
. -
Wählen Sie im linken Navigationsbereich Server.
-
Wählen Sie den Bezeichner in der Server-ID Spalte, um die zu sehen Angaben zum Server Seite, wie im Folgenden dargestellt.
Sie können die Eigenschaften des Servers auf dieser Seite ändern, indem Sie Bearbeiten:
-
Informationen zum Ändern der Protokolle finden Sie unter Bearbeiten Sie die Dateiübertragungsprotokolle.
-
Für den Identitätsanbieter können Sie jetzt zwischen beliebigen Identitätsanbietertypen wechseln (dienstgesteuert, AWS Verzeichnisdienst oder benutzerdefinierter Identitätsanbieter). Einzelheiten zum Ändern der Identitätsanbietertypen und die erforderlichen Informationen für jeden Übergang finden Sie unter Konfiguration des Identitätsanbieters bearbeiten.
-
Informationen zum Ändern des Endpunkt-Typs oder des benutzerdefinierten Hostnamens finden Sie unter Bearbeiten Sie den Server-Endpunkt.
-
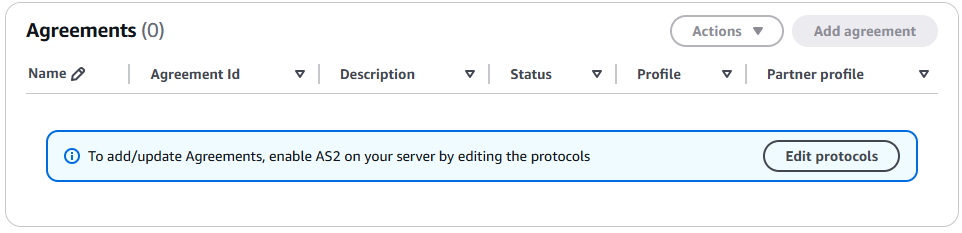
Um eine Vereinbarung hinzuzufügen, müssen Sie Ihrem Server zunächst AS2 als Protokoll hinzufügen. Details hierzu finden Sie unter Bearbeiten Sie die Dateiübertragungsprotokolle.
-
Informationen zur Verwaltung der Hostschlüssel für Ihren Server finden Sie unter Verwalte Hostschlüssel für deine SFTP-enabled Server.
-
Unter Zusätzliche Einzelheiten, können Sie die folgenden Informationen bearbeiten:
-
Informationen zum Ändern der Protokollierungsrolle finden Sie unter Bearbeiten Sie Ihre Logging-Konfiguration.
-
Informationen zum Ändern der Sicherheitsrichtlinie finden Sie unter Bearbeiten Sie die Sicherheitsrichtlinie.
-
Informationen zum Ändern des Server-Hostschlüssels finden Sie unter Verwalte Hostschlüssel für deine SFTP-enabled Server.
-
Informationen zum Ändern des verwalteten Workflows für Ihren Server finden Sie unter Ändern Sie den verwalteten Workflow für Ihren Server.
-
Informationen zum Bearbeiten der Display-Banner für Ihren Server finden Sie unter Ändere die Display-Banner für deinen Server.
-
-
Unter Zusätzliche Konfiguration können Sie die folgenden Informationen bearbeiten:
-
SetStat Option: Aktivieren Sie diese Option, um den Fehler zu ignorieren, der generiert wird, wenn ein Client versucht, es zu verwenden
SETSTATfür eine Datei, die Sie in einen Amazon S3-Bucket hochladen. Weitere Informationen finden Sie imSetStatOptionDokumentation in der ProtocolDetails Thema. -
Wiederaufnahme der TLS-Sitzung: bietet einen Mechanismus zur Wiederaufnahme oder gemeinsamen Nutzung eines ausgehandelten geheimen Schlüssels zwischen der Steuerungs- und der Datenverbindung für eine FTPS-Sitzung. Weitere Informationen finden Sie in der
TlsSessionResumptionModeDokumentation in der ProtocolDetails Thema. -
Passives IP: zeigt den passiven Modus für FTP- und FTPS-Protokolle an. Geben Sie eine einzelne IPv4-Adresse ein, z. B. die öffentliche IP-Adresse einer Firewall, eines Routers oder eines Load Balancers. Weitere Informationen finden Sie in der
PassiveIpDokumentation in der ProtocolDetails Thema.Anmerkung
Vermeiden Sie es, Network Load Balancer (NLBs) oder NAT-Gateways vor AWS Transfer Family Server. Diese Konfiguration erhöht die Kosten und kann zu Leistungsproblemen führen. Weitere Details finden Sie unter Vermeiden Sie es, NLBs und NATs vor AWS Transfer Family Server.
-
Konfiguration des PROXY-Protokolls: Diese Option ist nur für SFTP-Server verfügbar, die eine verwenden VPC-hosted Endpunkt. Aktivieren Sie diese Option, um die Quell-IP-Adresse des Clients beizubehalten, wenn sich Ihr Server hinter einem NLB mit aktiviertem PROXY-Protokoll v2 (PPv2) befindet. Weitere Informationen finden Sie unter Arbeiten mit Network Load Balancern und
ProxyConfigin der ProtocolDetails API-Referenz. -
Benutzerdefinierte SFTP-Ports: Für einen SFTP-Server, der einen verwendet
PUBLICEndpunkttyp: Sie können die Ports auswählen, auf denen der Server lauscht. Verwenden Sie denSftpPortsEigenschaft, um bis zu drei Ports zu konfigurieren. Jeder Port kann eine beliebige Ganzzahl zwischen 2000 und 65535 oder 22 sein. Für jeden Port können Sie auch einen festlegenCommunicationModedas steuert, welche Seite zuerst Daten sendet. BenutzenCLIENT_TALK_FIRSTfür Clients, die TCP-Huckepack-ACKs benötigen. Ein Huckepack-ACK überträgt Daten im letzten ACK des dreifachen TCP-Handshakes. VerwendenSERVER_TALK_FIRSTwenn Sie sich des Verhaltens Ihrer Kunden nicht sicher sind oder Ihre Kunden nicht darauf angewiesen sind. Sie legen diese Optionen fest, wenn Sie einen Server erstellen oder aktualisieren. Weitere Informationen finden Sie in derSftpPortsDokumentation in der ProtocolDetails Thema.Anmerkung
Um die benutzerdefinierten SFTP-Ports zu ändern, muss sich Ihr Server im OFFLINE-Status befinden. Informationen zum Stoppen Ihres Servers finden Sie unter Stellen Sie Ihren Server online oder offline.
-
-
Informationen zum Starten oder Stoppen Ihres Servers finden Sie unter Stellen Sie Ihren Server online oder offline.
-
Informationen zum Löschen eines Servers finden Sie unter Löschen Sie einen Server.
-
Informationen zum Bearbeiten der Eigenschaften eines Benutzers finden Sie unter Verwaltung von Zugriffssteuerungen.



Anmerkung
Der Server-Host-Schlüssel Beschreibung und Datum importiert Die Werte sind ab September 2022 neu. Diese Werte wurden eingeführt, um die Funktion für mehrere Hostschlüssel zu unterstützen. Diese Funktion erforderte die Migration aller einzelnen Hostschlüssel, die vor der Einführung mehrerer Hostschlüssel verwendet wurden.
Der Datum des Imports Der Wert für einen migrierten Server-Hostschlüssel ist auf das Datum der letzten Änderung für den Server festgelegt. Das heißt, das Datum, das Sie für Ihren migrierten Hostschlüssel sehen, entspricht dem Datum, an dem Sie den Server vor der Migration des Server-Hostschlüssels zuletzt in irgendeiner Weise geändert haben.
Der einzige Schlüssel, der migriert wurde, ist Ihr ältester oder einziger Server-Hostschlüssel. Alle zusätzlichen Schlüssel haben ihr aktuelles Datum, an dem Sie sie importiert haben. Darüber hinaus verfügt der migrierte Schlüssel über eine Beschreibung, anhand derer Sie leicht erkennen können, dass er migriert wurde.
Die Migration fand zwischen dem 2. und 13. September statt. Das tatsächliche Migrationsdatum innerhalb dieses Bereichs hängt von der Region Ihres Servers ab.


-
Bearbeiten Sie die Dateiübertragungsprotokolle
Auf dem AWS Transfer Family Konsole, Sie können das Dateiübertragungsprotokoll bearbeiten. Das Dateiübertragungsprotokoll verbindet den Client mit dem Endpunkt Ihres Servers.
Um die Protokolle zu bearbeiten
-
Auf der Angaben zum Server Seite, wählen Bearbeiten neben Protokolle.
-
Auf der Protokolle bearbeiten Auf dieser Seite aktivieren oder deaktivieren Sie das oder die Kontrollkästchen für das Protokoll, um die folgenden Dateiübertragungsprotokolle hinzuzufügen oder zu entfernen:
-
Secure Shell (SSH) File Transfer Protocol (SFTP) — Dateiübertragung über SSH
Weitere Informationen zu SFTP finden Sie unter Erstellen Sie eine SFTP-enabled Server.
-
File Transfer Protocol Secure (FTPS) — Dateiübertragung mit TLS-Verschlüsselung
Weitere Informationen zu FTP finden Sie unter Erstellen Sie eine FTPS-enabled Server.
-
File Transfer Protocol (FTP) — unverschlüsselte Dateiübertragung
Weitere Informationen zu FTPS finden Sie unter Erstellen Sie eine FTP-enabled Server.
Anmerkung
Wenn Sie einen vorhandenen Server haben, der nur für SFTP aktiviert ist, und Sie FTPS und FTP hinzufügen möchten, müssen Sie sicherstellen, dass Sie die richtigen Einstellungen für Identitätsanbieter und Endpunkttypen haben, die mit FTPS und FTP kompatibel sind.

Wenn du auswählst FTPS, müssen Sie ein Zertifikat auswählen, das in gespeichert ist AWS Certificate Manager (ACM), das verwendet wird, um Ihren Server zu identifizieren, wenn Clients über FTPS eine Verbindung zu ihm herstellen.
Informationen zum Anfordern eines neuen öffentlichen Zertifikats finden Sie unter Fordern Sie ein öffentliches Zertifikat an in der AWS Certificate Manager Benutzerleitfaden.
Informationen zum Importieren eines vorhandenen Zertifikats in ACM finden Sie unter Zertifikate in ACM importieren in der AWS Certificate Manager Benutzerleitfaden.
Informationen zum Anfordern eines privaten Zertifikats für die Nutzung von FTPS über private IP-Adressen finden Sie unter Ein privates Zertifikat anfordern in der AWS Certificate Manager Benutzerleitfaden.
Zertifikate mit den folgenden kryptografischen Algorithmen und Schlüsselgrößen werden unterstützt:
-
2048-Bit-RSA (RSA_2048)
-
4096-Bit-RSA (RSA_4096)
-
Elliptic Prime Curve 256-Bit (EC_prime256v1)
-
Elliptic Prime Curve 384-Bit (EC_secp384r1)
-
Elliptic Prime Curve 521-Bit (EC_secp521r1)
Anmerkung
Das Zertifikat muss gültig sein SSL/TLS X.509 Zertifikat der Version 3 mit dem angegebenen FQDN oder der angegebenen IP-Adresse, das Informationen über den Aussteller enthält.
-
-
Wählen Sie Speichern. Sie kehren zurück zum Angaben zum Server Seite.
Bearbeiten Sie den Server-Endpunkt
Auf dem AWS Transfer Family Auf der Konsole können Sie den Serverendpunkttyp und den benutzerdefinierten Hostnamen ändern. Darüber hinaus können Sie für VPC-Endpoints die Informationen zur Verfügbarkeitszone bearbeiten.
So bearbeiten Sie die Details des Server-Endpunkts
-
Auf dem Angaben zum Server Seite, wählen Bearbeiten neben Details zum Endpunkt.
-
Bevor Sie das bearbeiten können Typ des Endpunkts, müssen Sie zuerst den Server stoppen. Dann, auf der Endpunktkonfiguration bearbeiten Seite, für Typ des Endpunkts, Sie können einen der folgenden Werte wählen:
-
Öffentlich — Diese Option macht Ihren Server über das Internet zugänglich.
-
VPC — Diese Option macht Ihren Server in Ihrer Virtual Private Cloud (VPC) zugänglich. Informationen zu VPC finden Sie unter Erstellen Sie einen Server in einer virtuellen privaten Cloud.
-
-
Für Benutzerdefinierter Hostname, wählen Sie eine der folgenden Optionen:
-
Keine — Wenn Sie keine benutzerdefinierte Domain verwenden möchten, wählen Sie Keine.
Sie erhalten einen Server-Hostnamen, bereitgestellt von AWS Transfer Family. Der Server-Host-Name hat das Format
serverId.server.transfer.regionId.amazonaws.com -
Amazon Route 53 DNS-Alias — Um einen DNS-Alias zu verwenden, der in Route 53 automatisch für Sie erstellt wurde, wählen Sie diese Option.
-
Anderes DNS — Um einen Hostnamen, den Sie bereits besitzen, in einem externen DNS-Dienst zu verwenden, wählen Sie Anderes DNS.
Wählend Amazon Route 53 DNS-Alias oder Anderes DNS gibt die Methode zur Namensauflösung an, die mit dem Endpunkt Ihres Servers verknüpft werden soll.
Beispiel: Die benutzerdefinierte Domäne heißt
sftp.inbox.example.com. Ein benutzerdefinierter Host-Name verwendet einen von Ihnen bereitgestellten DNS-Namen, der von einem DNS-Service aufgelöst werden kann. Sie können Route 53 als Ihren DNS-Resolver verwenden oder Ihren eigenen DNS-Dienstanbieter verwenden. Um zu erfahren, wie AWS Transfer Family verwendet Route 53, um den Datenverkehr von Ihrer benutzerdefinierten Domain zum Serverendpunkt weiterzuleiten. Weitere Informationen finden Sie unter Mit benutzerdefinierten Hostnamen arbeiten.
-
-
Für VPC-Endpunkte können Sie die Informationen in der Verfügbarkeitszonen Fenster.
-
Wählen Sie Speichern. Sie kehren zum zurück Angaben zum Server Seite.
Bearbeiten Sie Ihre Logging-Konfiguration
Auf der AWS Transfer Family Konsole, Sie können Ihre Protokollierungskonfiguration ändern.
Anmerkung
Wenn Transfer Family eine erstellt hat CloudWatch Die IAM-Rolle für Sie protokollieren, als Sie einen Server erstellt haben, heißt die IAM-Rolle AWSTransferLoggingAccess. Sie können es für alle Ihre Transfer Family-Server verwenden.
Um Ihre Protokollierungskonfiguration zu bearbeiten
-
Auf der Angaben zum Server Seite, wählen Bearbeiten neben Zusätzliche Angaben.
-
Wählen Sie je nach Konfiguration zwischen einer Protokollierungsrolle, strukturierter JSON-Protokollierung oder beidem. Weitere Informationen finden Sie unter Aktualisierung der Protokollierung für einen Server.
Bearbeiten Sie die Sicherheitsrichtlinie
Dieses Verfahren erklärt, wie Sie die Sicherheitsrichtlinie eines Transfer Family-Servers mithilfe der AWS Transfer Family Konsole oder AWS CLI.
Anmerkung
Wenn Ihr Endpunkt ist FIPS-enabled, Sie können die FIPS-Sicherheitsrichtlinie nicht in eine andere als FIPS-Sicherheitsrichtlinie ändern.
Ändern Sie den verwalteten Workflow für Ihren Server
Auf der AWS Transfer Family Auf der Konsole können Sie den verwalteten Workflow ändern, der dem Server zugeordnet ist.
Um den verwalteten Workflow zu ändern
-
Auf der Angaben zum Server Seite, wählen Bearbeiten neben Zusätzliche Angaben.
-
Auf der Bearbeiten Sie zusätzliche Details Seite, in der Verwaltete Arbeitsabläufe Wählen Sie im Abschnitt einen Workflow aus, der bei allen Uploads ausgeführt werden soll.
Anmerkung
Wenn Sie noch keinen Workflow haben, wählen Sie Erstellen Sie einen neuen Workflow um einen zu erstellen.
-
Wählen Sie die Workflow-ID aus, die Sie verwenden möchten.
-
Wählen Sie eine Ausführungsrolle. Dies ist die Rolle, die Transfer Family bei der Ausführung der Workflow-Schritte einnimmt. Weitere Informationen finden Sie unter IAM-Richtlinien für Workflows. Wählen Sie Save (Speichern) aus.

-
-
Wählen Sie Speichern. Sie kehren zurück zum Angaben zum Server Seite.
Ändere die Display-Banner für deinen Server
Auf der AWS Transfer Family Auf der Konsole können Sie die mit dem Server verknüpften Display-Banner ändern.
Um die Display-Banner zu ändern
-
Auf der Angaben zum Server Seite, wählen Bearbeiten neben Zusätzliche Angaben.
-
Auf der Bearbeiten Sie zusätzliche Details Seite, in der Banner anzeigen Abschnitt, geben Sie Text für die verfügbaren Display-Banner ein.
-
Wählen Sie Speichern. Sie kehren zurück zum Angaben zum Server Seite.
Stellen Sie Ihren Server online oder offline
Auf dem AWS Transfer Family Konsole, Sie können Ihren Server online oder offline schalten.
Um Ihren Server online zu schalten
-
Öffnen Sie das AWS Transfer Family Konsole unter https://console.aws.amazon.com/transfer/
. -
Klicken Sie im Navigationsbereich auf Servers (Server).
-
Markieren Sie das Kontrollkästchen des Servers, der offline ist.
-
Wählen Sie für Actions (Aktionen) die Option Start.
Es kann einige Minuten dauern, bis ein Server von offline zu online wechselt.
Anmerkung
Wenn Sie einen Server anhalten, um ihn offline zu schalten, fallen derzeit immer noch Servicegebühren für diesen Server an. Löschen Sie diesen Server, um zusätzliche serverbasierte Gebühren zu vermeiden.
Um Ihren Server offline zu schalten
-
Öffnen Sie das AWS Transfer Family Konsole unter https://console.aws.amazon.com/transfer/
. -
Klicken Sie im Navigationsbereich auf Servers (Server).
-
Markieren Sie das Kontrollkästchen des Servers, der online ist.
-
Wählen Sie für Actions (Aktionen) die Option Stop (Stopp).
Während ein Server hoch- oder heruntergefahren wird, sind Server für Dateioperationen nicht verfügbar. Die Konsole zeigt den Start- oder Stopp-Status nicht an.
Wenn Sie die Fehlerbedingung finden START_FAILED oder STOP_FAILED, kontakt AWS Support um Ihnen bei der Lösung Ihrer Probleme zu helfen.
