Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Protokollierung für Server erstellen, aktualisieren und anzeigen
Für alle AWS Transfer Family Server bieten wir eine strukturierte Protokollierung an. Wir empfehlen, dass Sie die strukturierte Protokollierung für alle neuen und vorhandenen Transfer Family-Server verwenden. Die Verwendung der strukturierten Protokollierung bietet unter anderem die folgenden Vorteile:
-
Empfangen Sie Protokolle in einem strukturierten JSON-Format.
-
Fragen Sie Ihre Protokolle mit Amazon CloudWatch Logs Insights ab, das automatisch JSON-formatierte Felder erkennt.
-
Die gemeinsame Nutzung von Protokollgruppen für mehrere AWS Transfer Family Ressourcen ermöglicht es Ihnen, Protokollstreams von mehreren Servern in einer einzigen Protokollgruppe zu kombinieren, was die Verwaltung Ihrer Überwachungskonfigurationen und Einstellungen für die Protokollspeicherung erleichtert.
-
Erstellen Sie aggregierte Metriken und Visualisierungen, die zu Dashboards hinzugefügt werden können. CloudWatch
-
Verfolgen Sie Nutzungs- und Leistungsdaten, indem Sie Protokollgruppen verwenden, um konsolidierte Protokollmetriken, Visualisierungen und Dashboards zu erstellen.
Um die Protokollierung für Workflows zu aktivieren, die an Server angehängt sind, müssen Sie eine Protokollierungsrolle verwenden.
Anmerkung
Wenn Sie eine Protokollierungsrolle hinzufügen, ist die Protokollierungsgruppe immer /aws/transfer/ vorhanden und kann nicht geändert werden. Das bedeutet, dass Sie sich in zwei separaten Protokollierungsgruppen anmelden, sofern Sie Ihre strukturierten Serverprotokolle nicht an dieselbe Gruppe senden.your-serverID
Wenn Sie wissen, dass Sie Ihrem Server einen Workflow zuordnen werden und Sie daher eine Protokollierungsrolle hinzufügen müssen, können Sie die strukturierte Protokollierung so einrichten, dass sie in der Standardprotokollgruppe von protokolliert wird/aws/transfer/.your-serverID
Informationen zum Ändern Ihrer Logging-Gruppe finden Sie StructuredLogDestinations in der AWS Transfer Family API-Referenz.
Wenn Sie mithilfe der Transfer Family-Konsole einen neuen Server erstellen, ist die Protokollierung standardmäßig aktiviert. Nachdem Sie den Server erstellt haben, können Sie den UpdateServer API-Vorgang verwenden, um Ihre Protokollierungskonfiguration zu ändern. Details hierzu finden Sie unter StructuredLogDestinations.
Derzeit müssen Sie für Workflows eine Protokollierungsrolle angeben, wenn Sie die Protokollierung aktivieren möchten:
-
Wenn Sie einen Workflow mit einem Server verknüpfen, indem Sie entweder den Vorgang
CreateServeroder dieUpdateServerAPI verwenden, erstellt das System nicht automatisch eine Protokollierungsrolle. Wenn Sie Ihre Workflow-Ereignisse protokollieren möchten, müssen Sie dem Server explizit eine Protokollierungsrolle zuordnen. -
Wenn Sie mithilfe der Transfer Family-Konsole einen Server erstellen und einen Workflow anhängen, werden die Protokolle an eine Protokollgruppe gesendet, deren Name die Server-ID enthält. Das Format ist
/aws/transfer/beispielsweiseserver-id/aws/transfer/s-1111aaaa2222bbbb3. Die Serverprotokolle können an dieselbe oder eine andere Protokollgruppe gesendet werden.
Überlegungen zur Protokollierung beim Erstellen und Bearbeiten von Servern in der Konsole
-
Neue Server, die über die Konsole erstellt wurden, unterstützen nur die strukturierte JSON-Protokollierung, sofern dem Server kein Workflow zugeordnet ist.
-
Keine Protokollierung ist keine Option für neue Server, die Sie in der Konsole erstellen.
-
Bestehende Server können jederzeit die strukturierte JSON-Protokollierung über die Konsole aktivieren.
-
Wenn Sie die strukturierte JSON-Protokollierung über die Konsole aktivieren, wird die bestehende Protokollierungsmethode deaktiviert, sodass den Kunden keine doppelten Gebühren berechnet werden. Die Ausnahme ist, wenn ein Workflow an den Server angehängt ist.
-
Wenn Sie die strukturierte JSON-Protokollierung aktivieren, können Sie sie später nicht über die Konsole deaktivieren.
-
Wenn Sie die strukturierte JSON-Protokollierung aktivieren, können Sie das Ziel der Protokollgruppe jederzeit über die Konsole ändern.
-
Wenn Sie die strukturierte JSON-Protokollierung aktivieren, können Sie die Protokollierungsrolle nicht über die Konsole bearbeiten, wenn Sie beide Protokollierungstypen über die API aktiviert haben. Die Ausnahme ist, wenn an Ihren Server ein Workflow angehängt ist. Die Rolle der Protokollierung wird jedoch weiterhin unter Zusätzliche Details angezeigt.
Überlegungen zur Protokollierung beim Erstellen und Bearbeiten von Servern mithilfe der API oder des SDK
-
Wenn Sie über die API einen neuen Server erstellen, können Sie eine oder beide Arten der Protokollierung konfigurieren oder „Keine Protokollierung“ wählen.
-
Für bestehende Server können Sie die strukturierte JSON-Protokollierung jederzeit aktivieren und deaktivieren.
-
Sie können die Protokollgruppe jederzeit über die API ändern.
-
Sie können die Protokollierungsrolle jederzeit über die API ändern.
Um die strukturierte Protokollierung zu aktivieren, müssen Sie bei einem Konto mit den folgenden Berechtigungen angemeldet sein
-
logs:CreateLogDelivery -
logs:DeleteLogDelivery -
logs:DescribeLogGroups -
logs:DescribeResourcePolicies -
logs:GetLogDelivery -
logs:ListLogDeliveries -
logs:PutResourcePolicy -
logs:UpdateLogDelivery
Eine Beispielrichtlinie ist im Abschnitt verfügbarKonfigurieren Sie die CloudWatch Protokollierungsrolle.
Themen
Protokollierung für Server erstellen
Wenn Sie einen neuen Server erstellen, können Sie auf der Seite Zusätzliche Details konfigurieren eine vorhandene Protokollgruppe angeben oder eine neue erstellen.
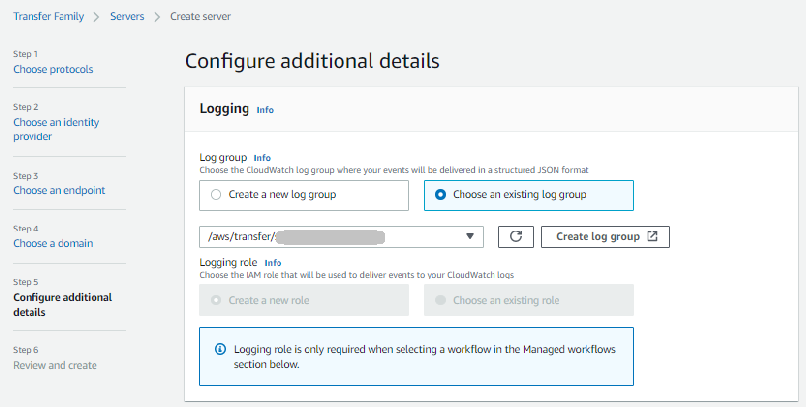
Wenn Sie „Loggruppe erstellen“ wählen, wird in der CloudWatch Konsole (https://console.aws.amazon.com/cloudwatch/
Aktualisierung der Protokollierung für einen Server
Die Details für die Protokollierung hängen vom Szenario für Ihr Update ab.
Anmerkung
Wenn Sie sich für die strukturierte JSON-Protokollierung entscheiden, kann es in seltenen Fällen zu einer Verzögerung kommen, bei der Transfer Family die Protokollierung im alten Format beendet, es jedoch einige Zeit dauert, bis die Protokollierung im neuen JSON-Format beginnt. Dies kann dazu führen, dass Ereignisse nicht protokolliert werden. Es wird keine Betriebsunterbrechungen geben, aber Sie sollten in der ersten Stunde nach der Änderung Ihrer Protokollierungsmethode vorsichtig sein, da Protokolle gelöscht werden könnten.
Wenn Sie einen vorhandenen Server bearbeiten, hängen Ihre Optionen vom Status des Servers ab.
-
Auf dem Server ist bereits eine Protokollierungsrolle aktiviert, die strukturierte JSON-Protokollierung ist jedoch nicht aktiviert.

-
Auf dem Server ist keine Protokollierung aktiviert.

-
Auf dem Server ist die strukturierte JSON-Protokollierung bereits aktiviert, es wurde jedoch keine Protokollierungsrolle angegeben.

-
Auf dem Server ist die strukturierte JSON-Protokollierung bereits aktiviert, und es wurde auch eine Protokollierungsrolle angegeben.

Die Serverkonfiguration anzeigen
Die Details für die Serverkonfigurationsseite hängen von Ihrem Szenario ab:
Je nach Szenario sieht die Serverkonfigurationsseite möglicherweise wie eines der folgenden Beispiele aus:
-
Es ist keine Protokollierung aktiviert.

-
Die strukturierte JSON-Protokollierung ist aktiviert.

-
Die Protokollierungsrolle ist aktiviert, die strukturierte JSON-Protokollierung ist jedoch nicht aktiviert.

-
Beide Arten der Protokollierung (Protokollierungsrolle und strukturierte JSON-Protokollierung) sind aktiviert.

