本文為英文版的機器翻譯版本,如內容有任何歧義或不一致之處,概以英文版為準。
MCP 應用程式 (預覽)
Security Hub 透過模型內容通訊協定 (MCP) 應用程式提供客服人員體驗。透過此應用程式,您的 AI 代理器可以調查暴露問題清單。它也可以在建立之前診斷現有的 Azure 連接器或評估 Azure 連接器先決條件。
每個問題清單工具呼叫都會傳回要讓客服人員推斷的文字摘要。如果可用,它也會傳回互動式視覺化,供您在相同的對話中進行驗證。Connector Diagnostics 會傳回結構化文字,將已確認的問題清單與無法驗證的檢查分開。
MCP 應用程式是在機器上執行的本機 MCP 伺服器,並使用您現有的 AWS 登入資料直接呼叫 Security Hub APIs。Connector Diagnostics 也可以使用您現有的 Azure CLI 工作階段執行週框的唯讀 Azure CLI 查詢。每個工具都是唯讀的,不會修改您的安全狀態或連接器資源。MCP 應用程式適用於所有可使用 Security Hub AWS 的商業區域。
重要
Security Hub MCP 應用程式處於公開預覽狀態。
MCP 應用程式範例
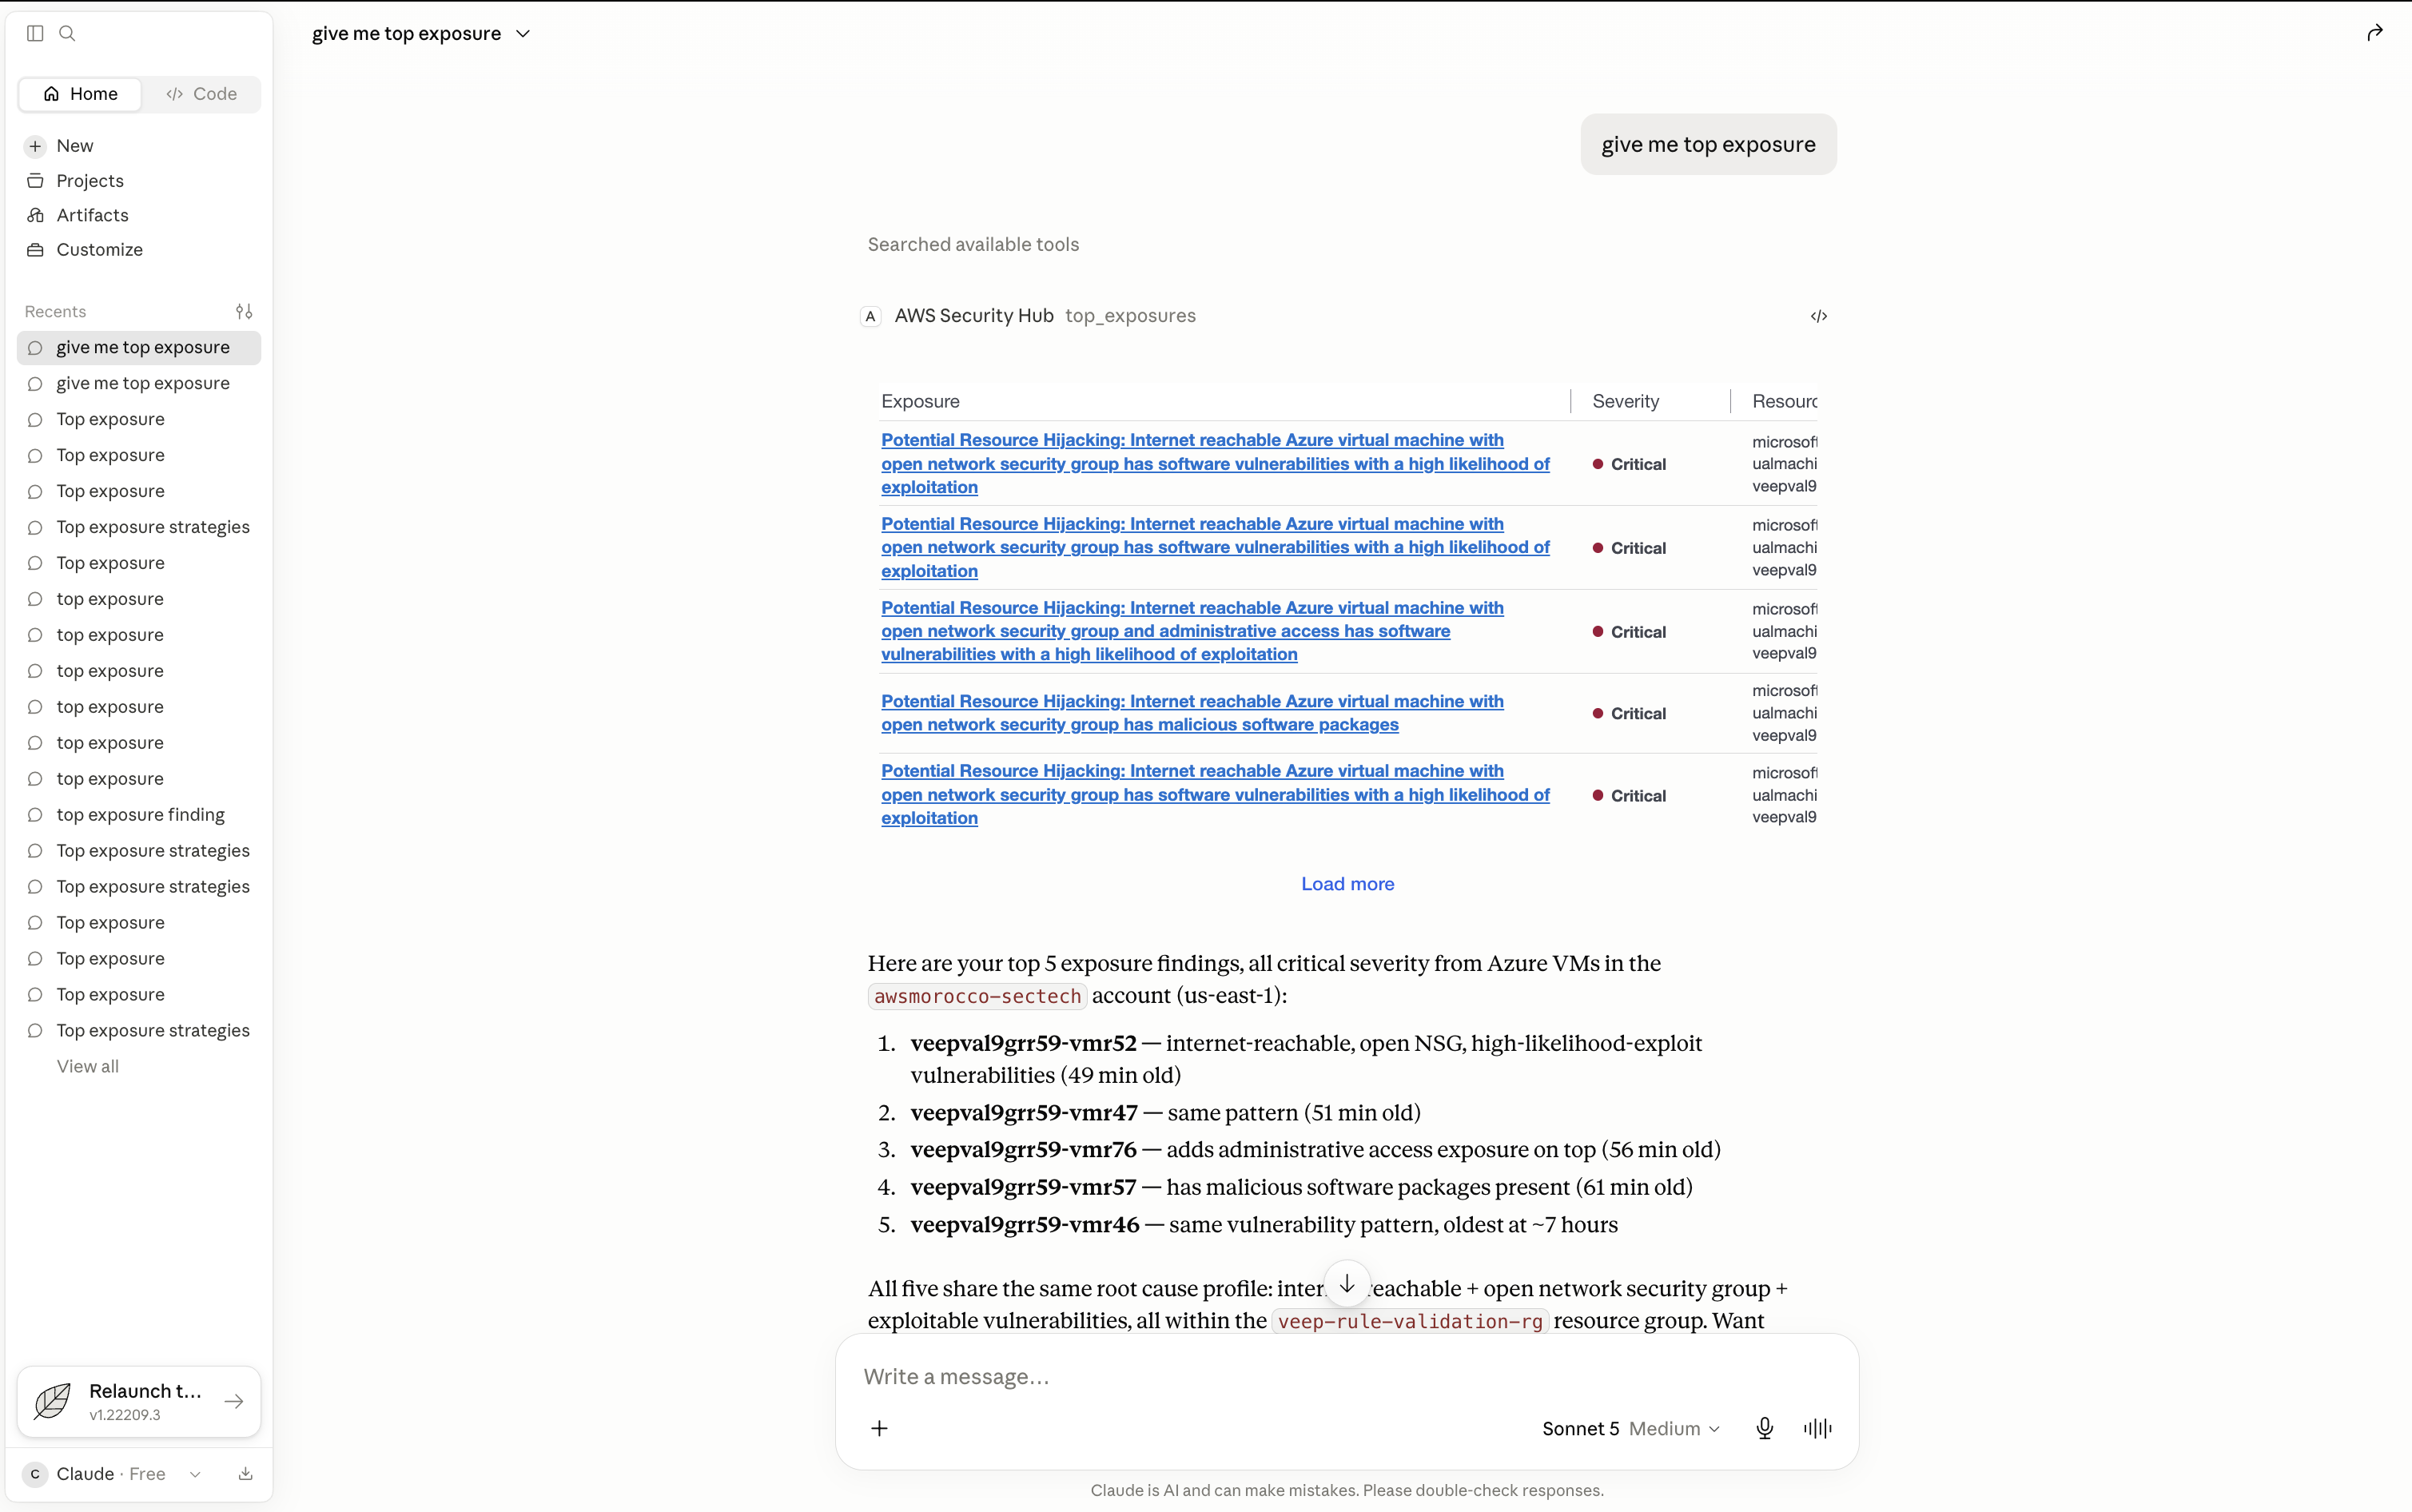
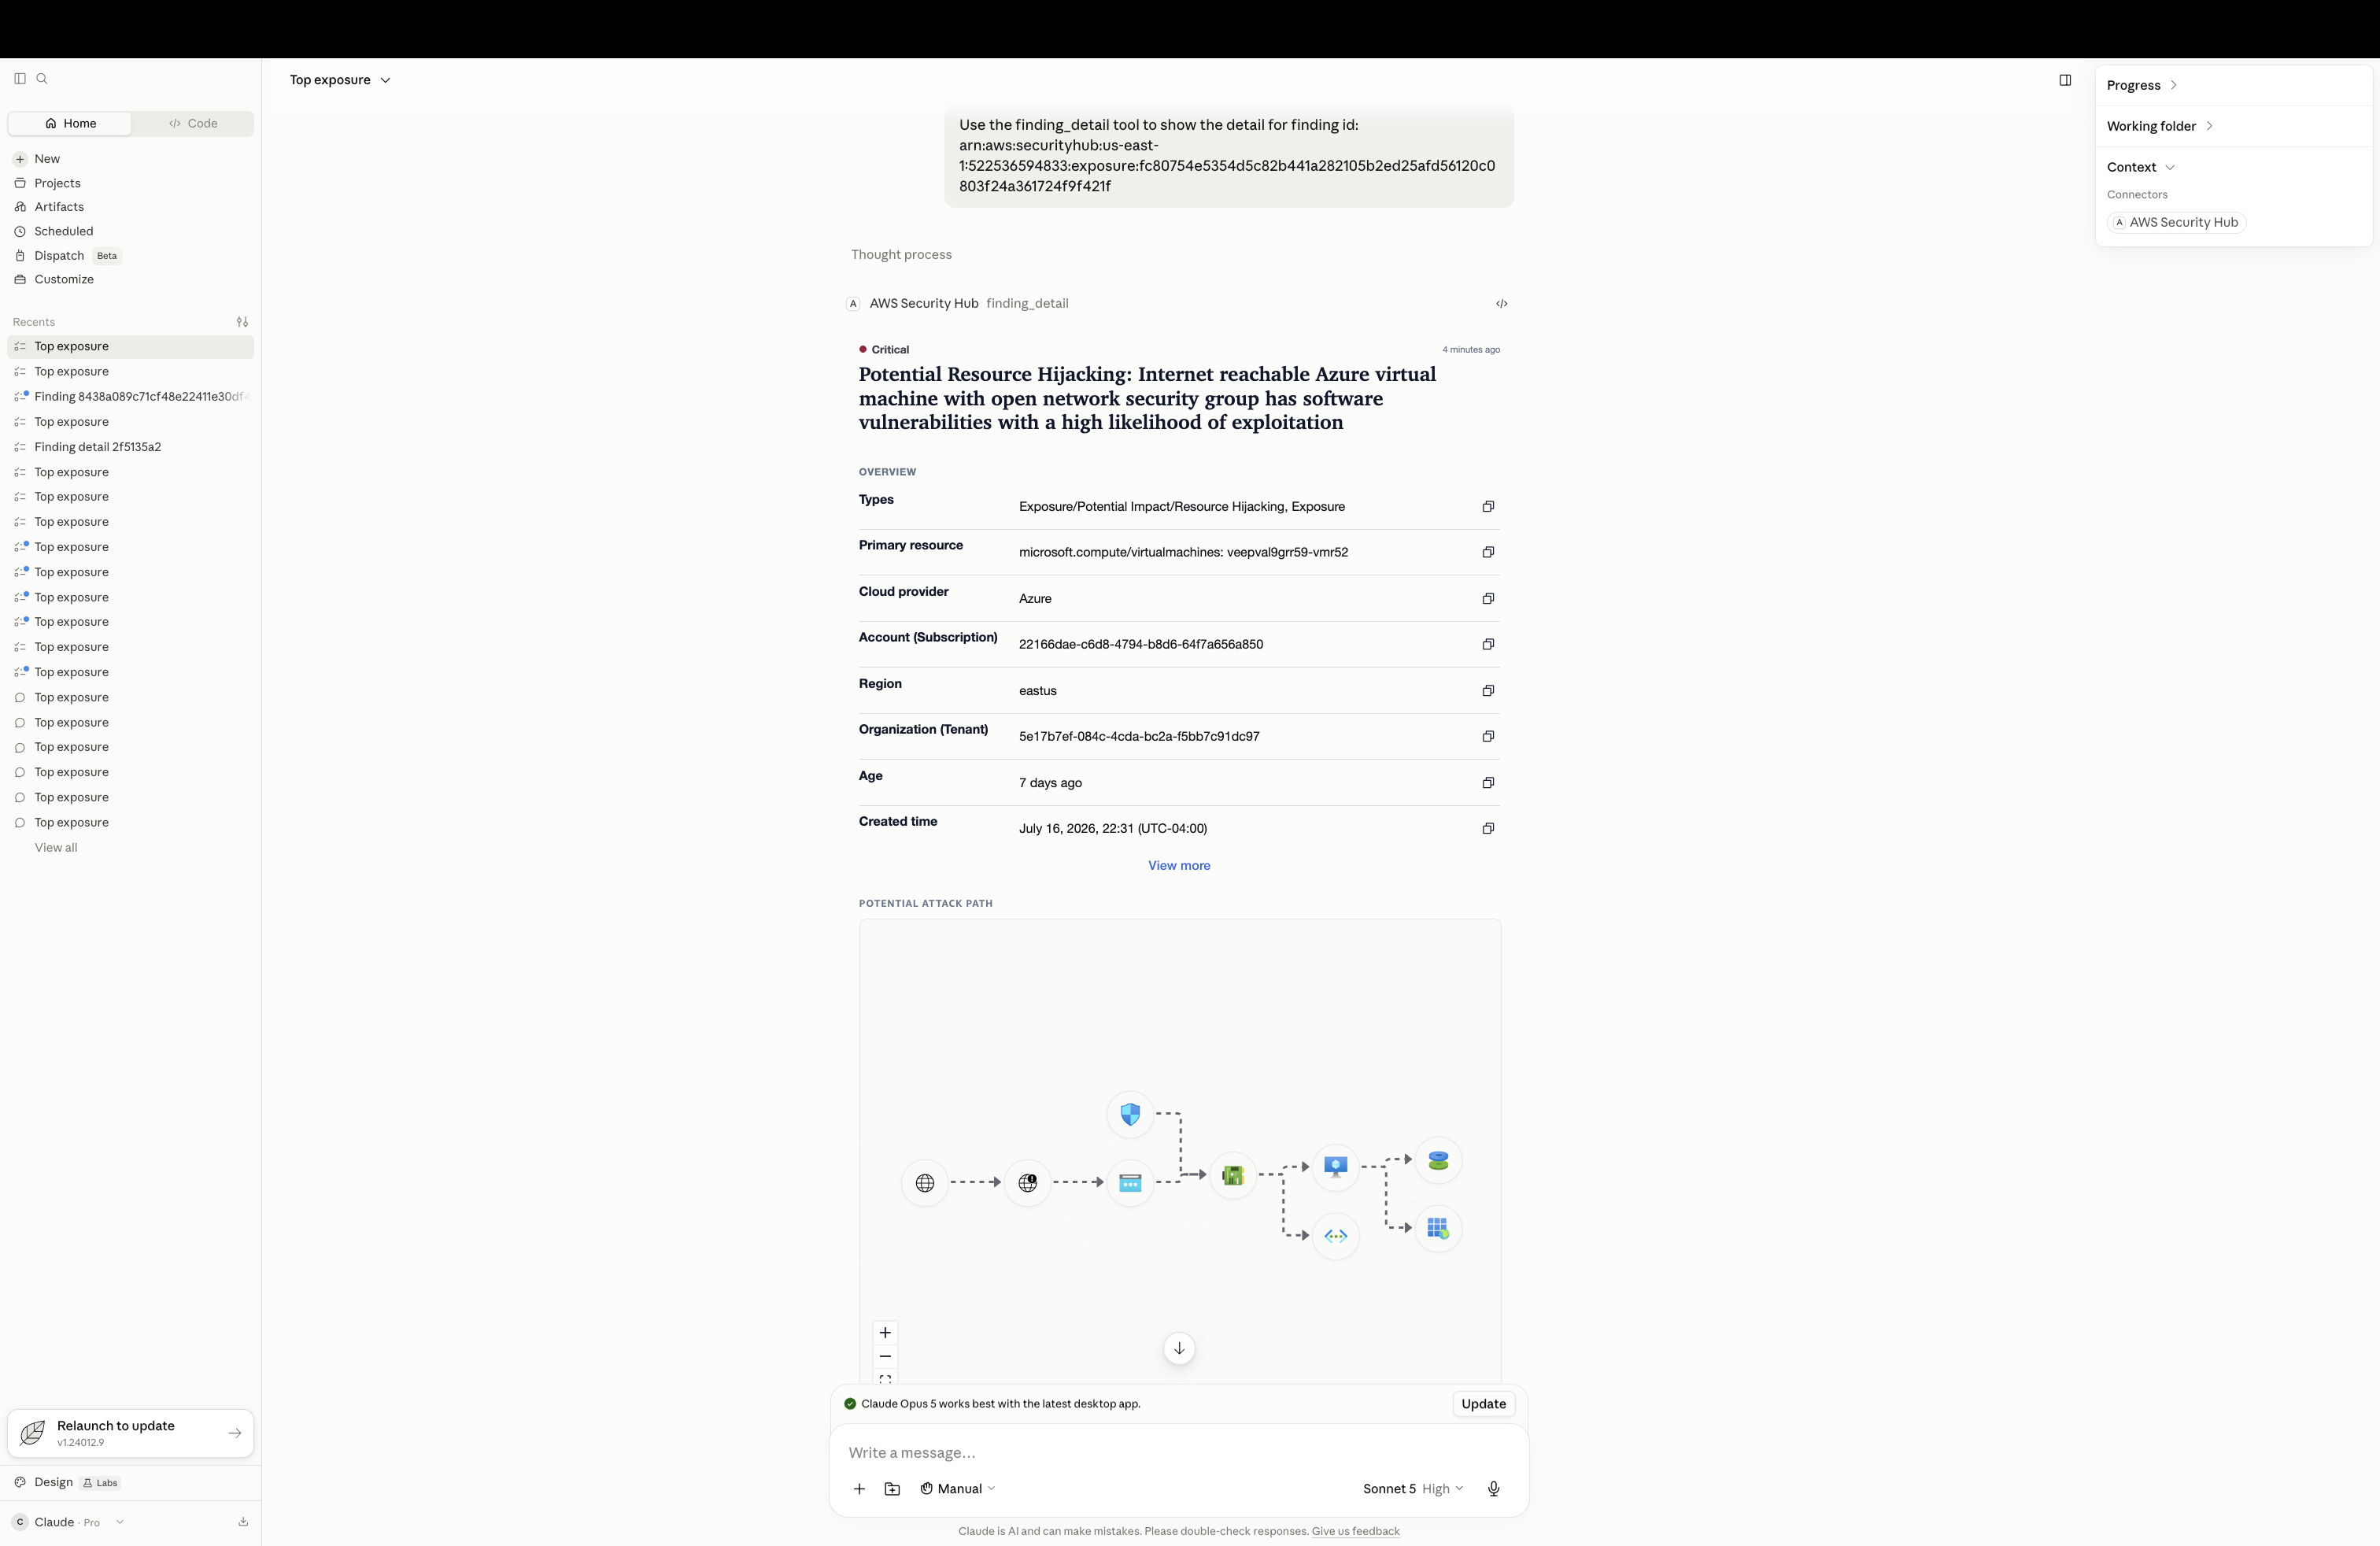
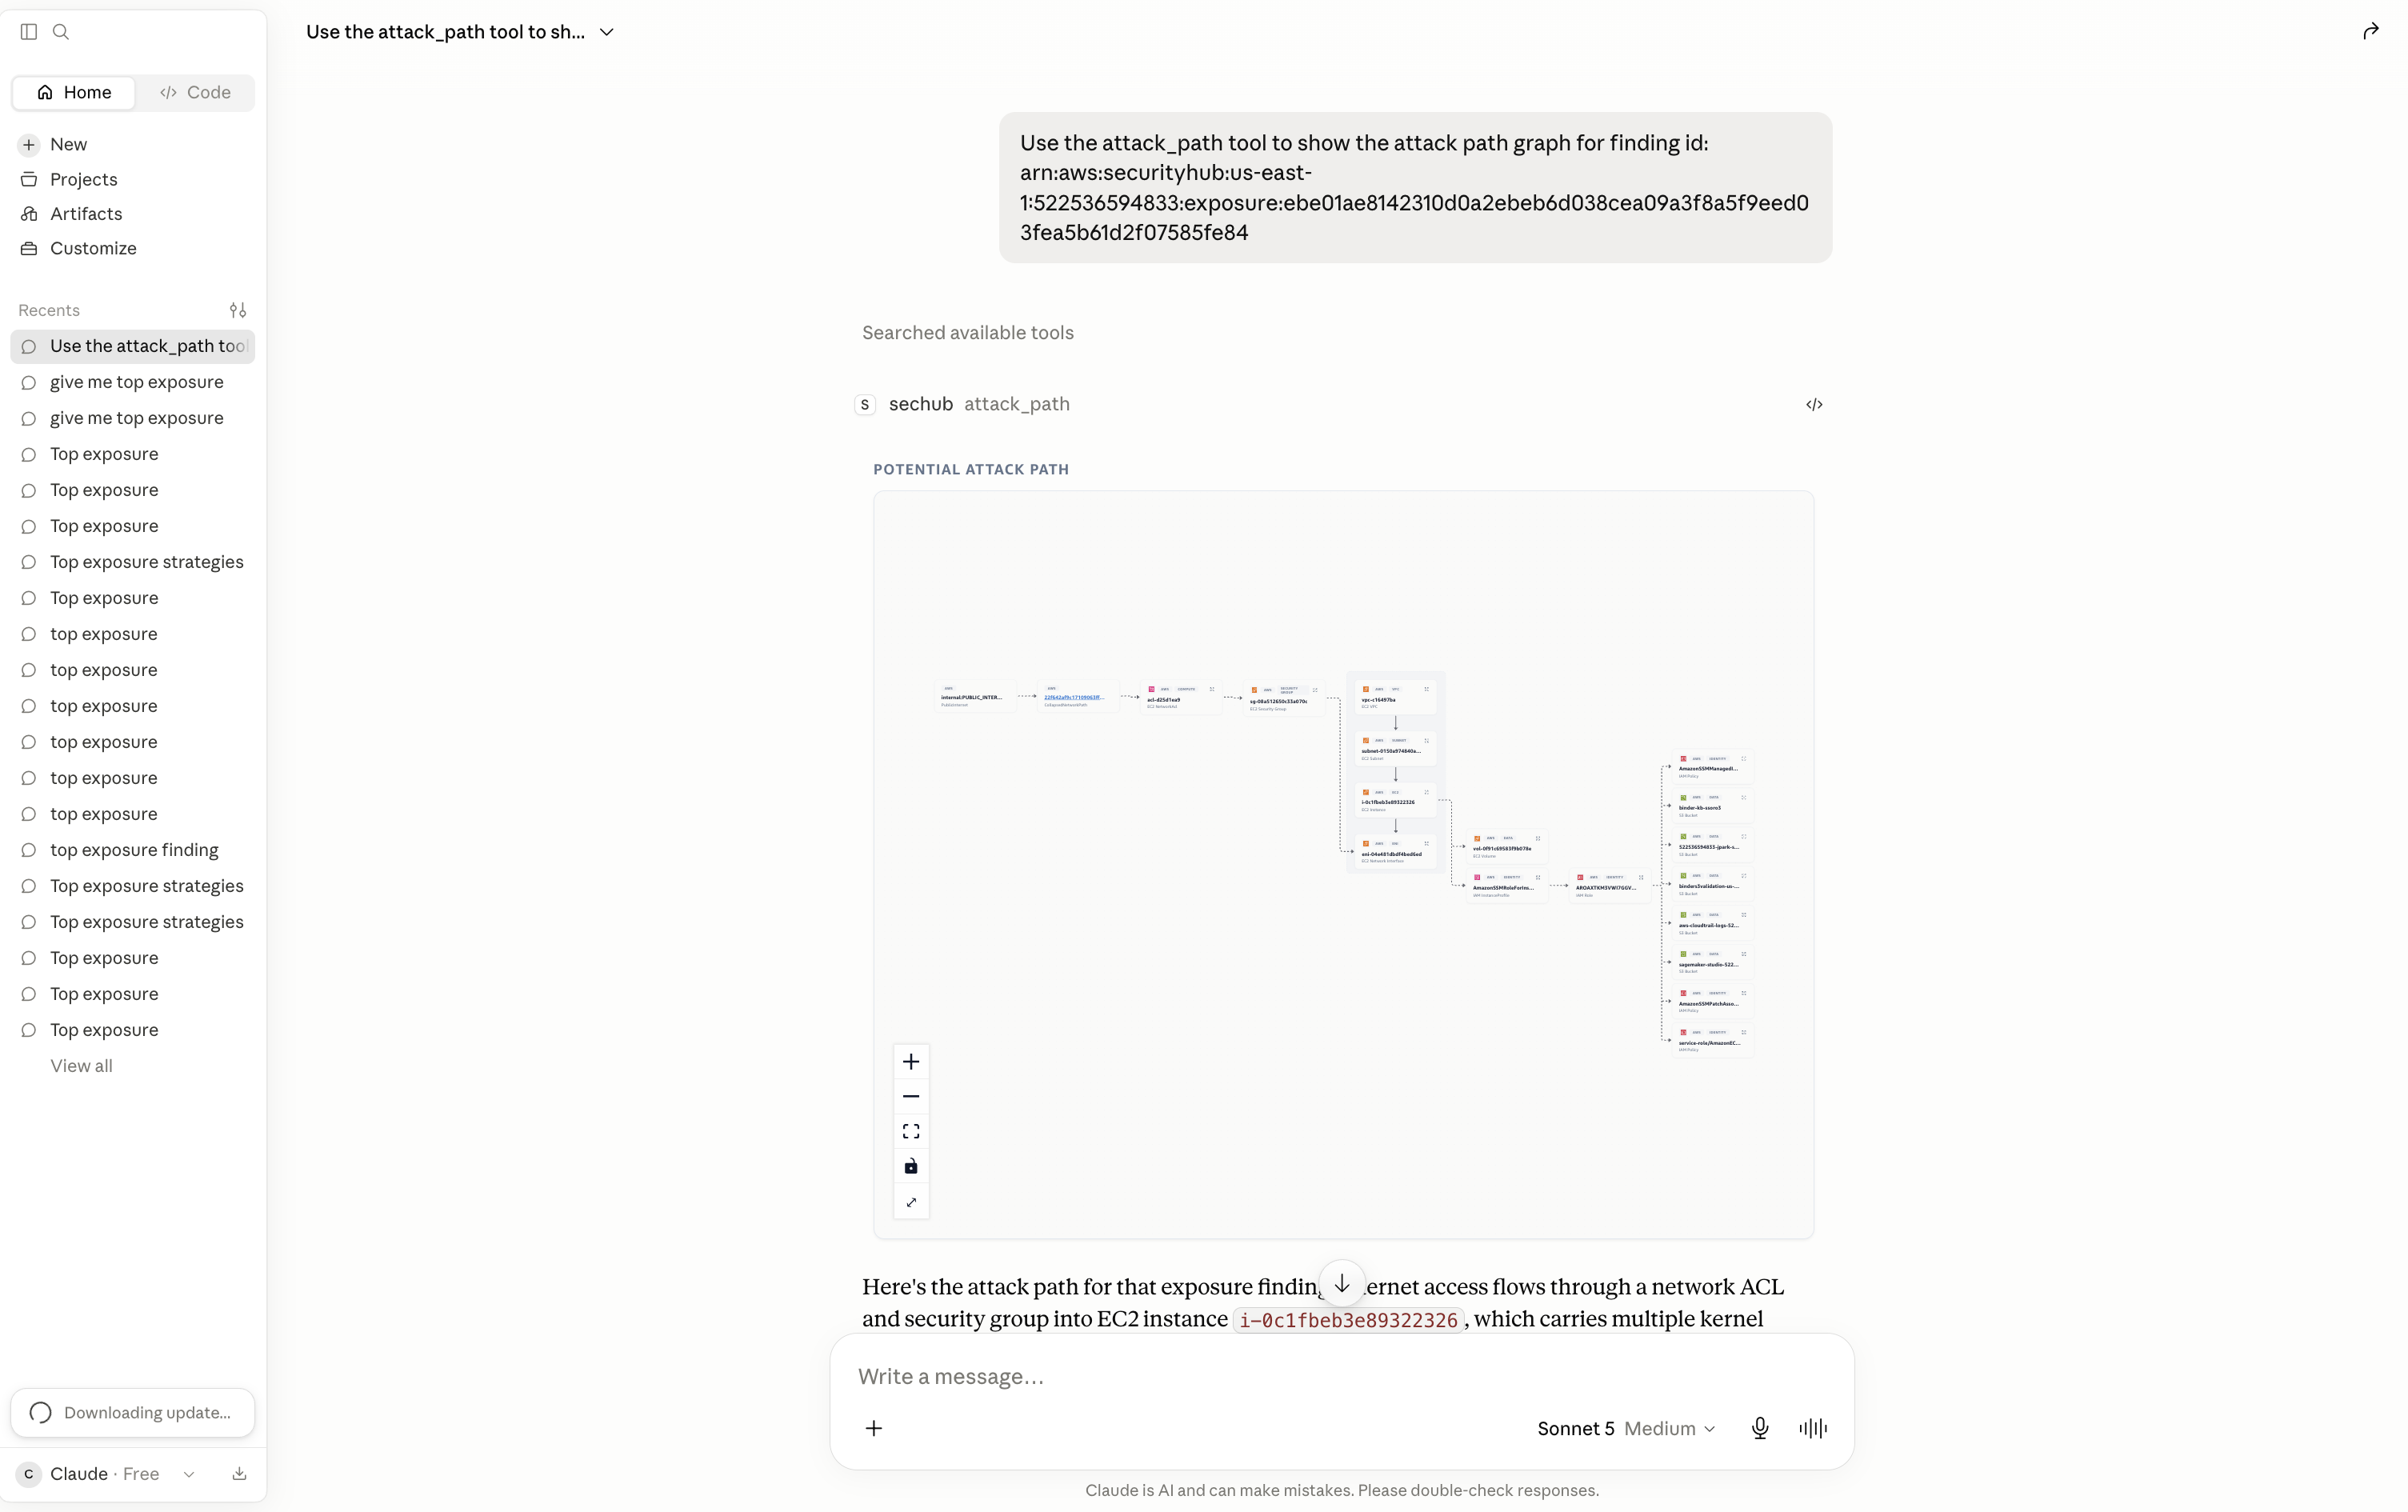
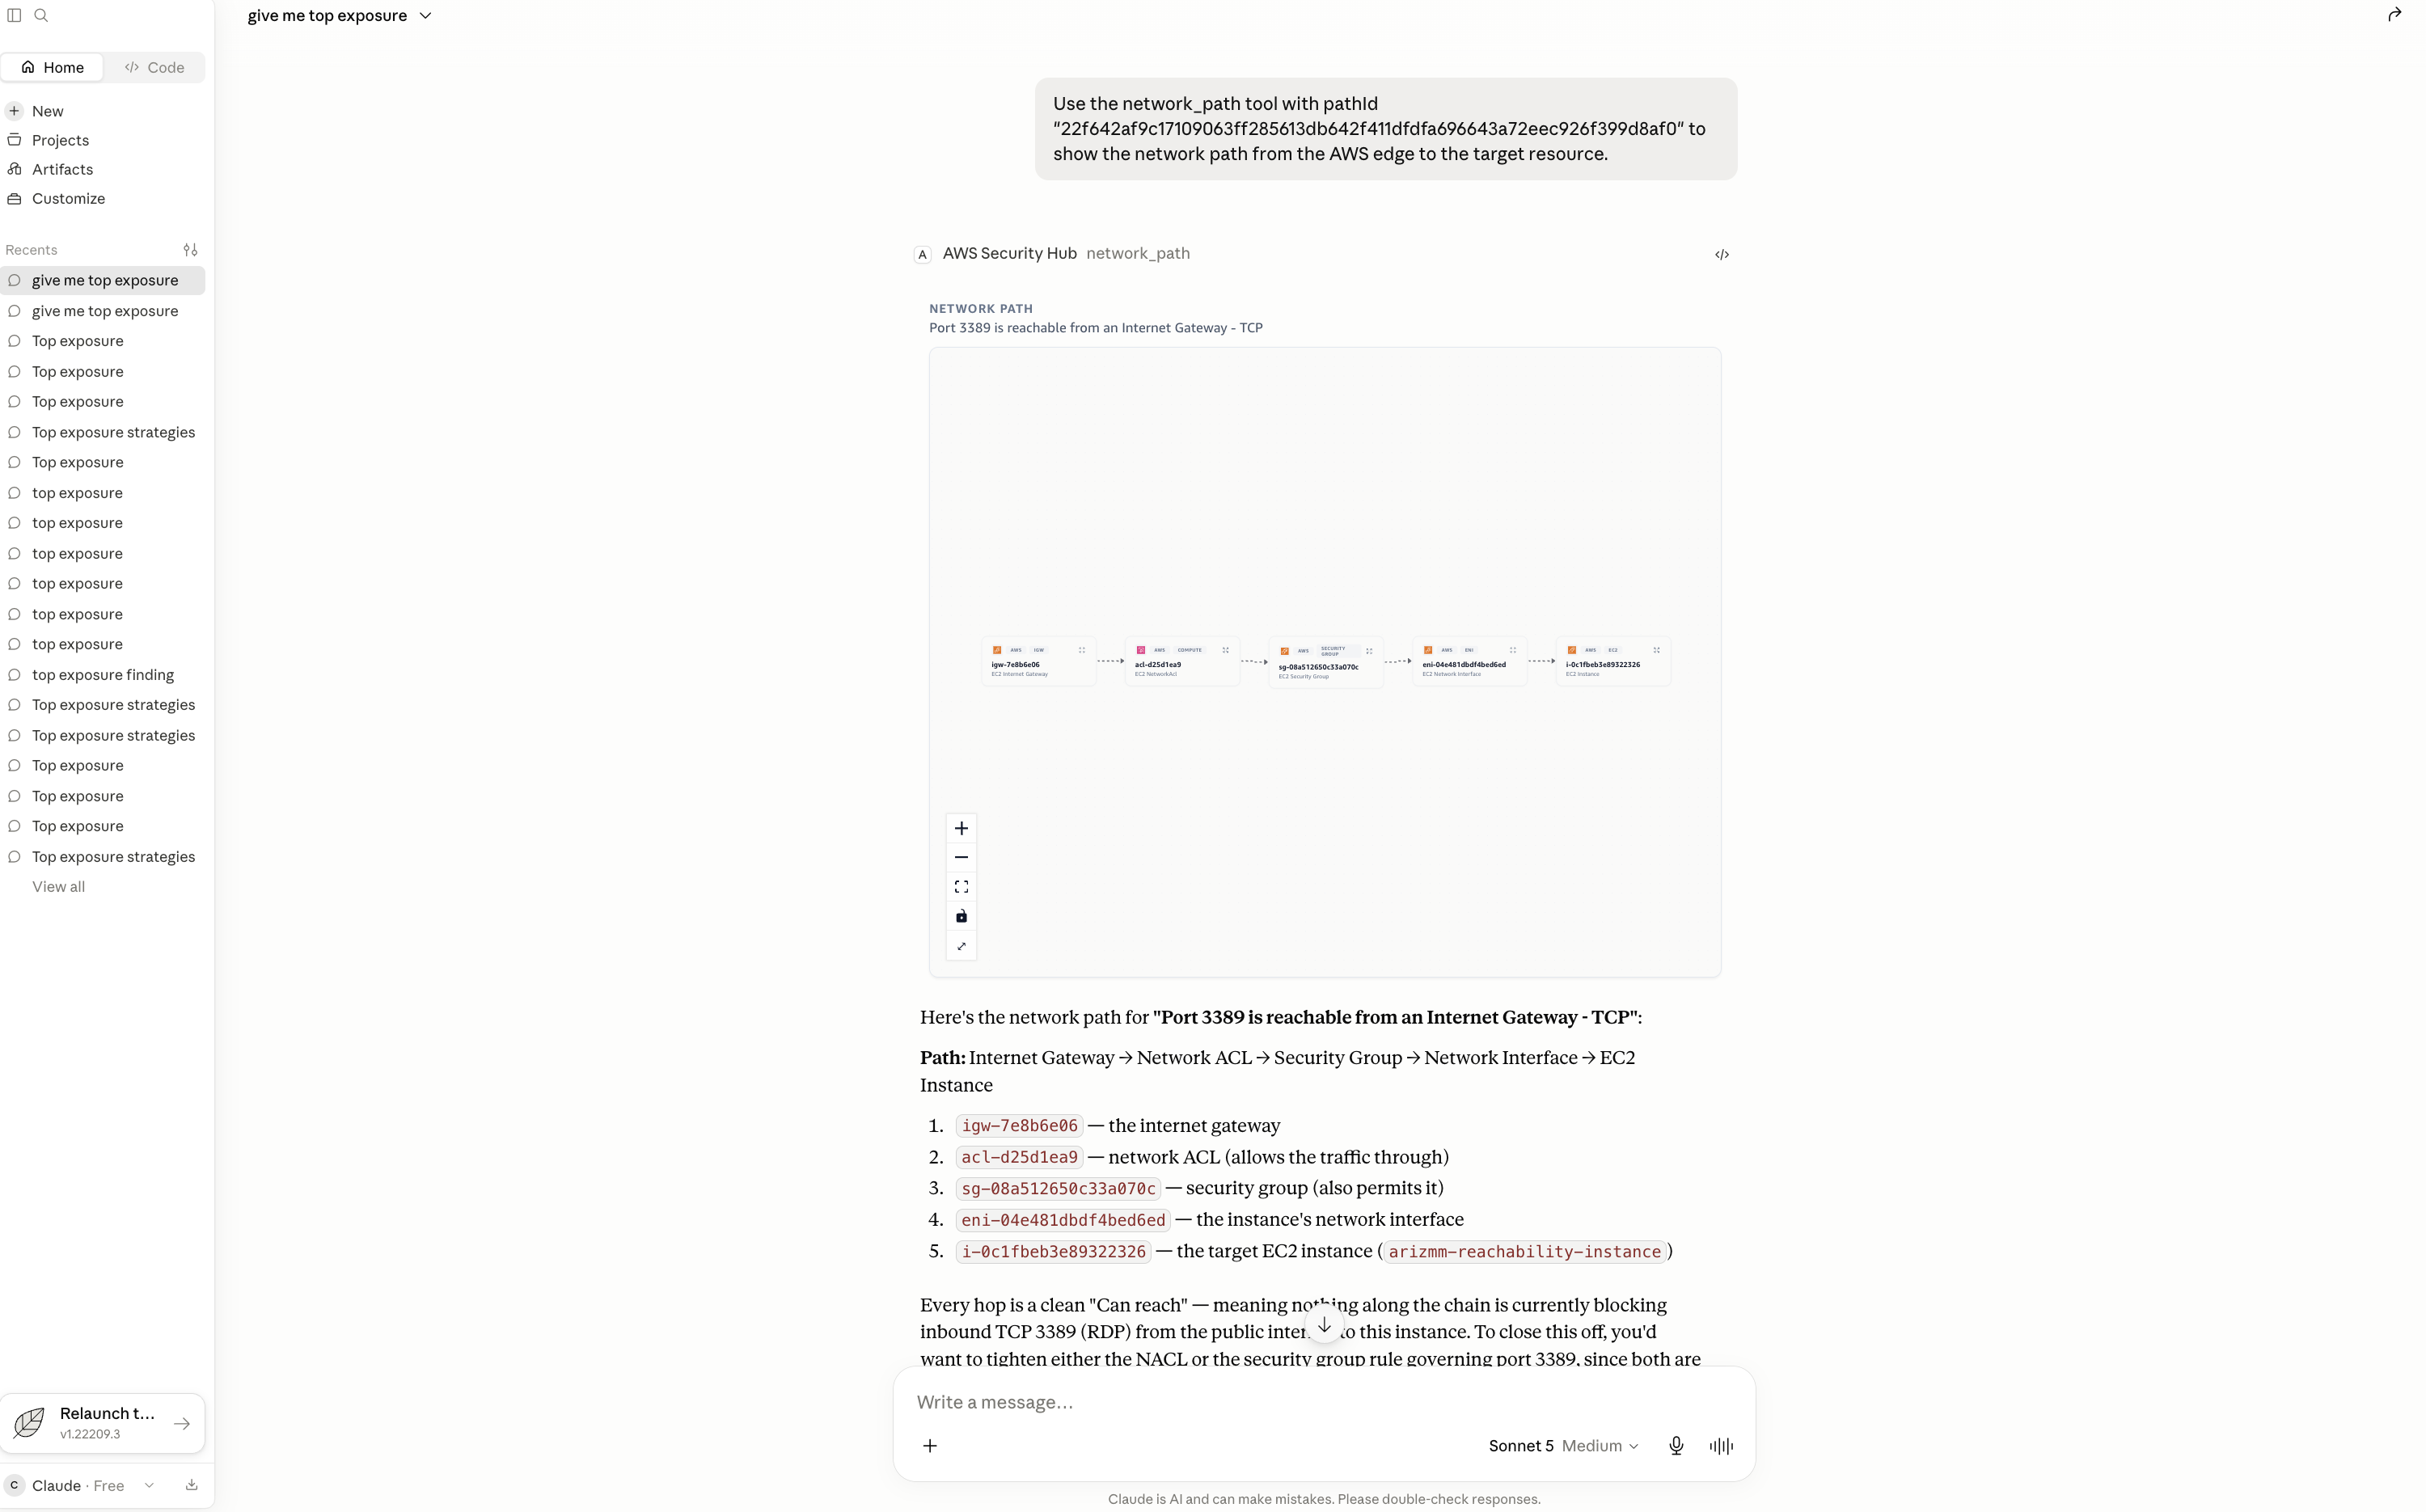
下列範例顯示 MCP 應用程式如何在調查曝光時,在 Claude Desktop 中呈現互動式視覺化。
最高暴露 – 在互動式資料表中列出您最關鍵的暴露問題清單。下圖顯示最高曝光資料表。
調查結果詳細資訊 – 檢閱單一調查結果的概觀及其相關調查結果特徵摘要、攻擊路徑和修補指引。下圖顯示調查結果詳細資訊檢視。
攻擊路徑 – 以互動式圖形視覺化如何接觸曝光。節點代表資源、身分和服務。Edge 代表它們之間的關係。下圖顯示攻擊路徑圖。
網路路徑 – 探索從 AWS 邊緣到目標資源的排序網路躍點 (例如,網際網路閘道到 NACL 到安全群組到 ENI 到執行個體)。下圖顯示網路路徑。
連接器診斷 – 詢問現有 Azure 連接器降級或失敗的原因。代理程式會識別已確認的問題、區分無法驗證的檢查,以及在不變更環境的情況下建議最小的修復。
連接器整備 – 建立連接器之前,請檢查 Azure 先決條件。代理程式會報告哪些先決條件通過、失敗或無法驗證。
重要概念
暴露問題清單 – 將多個訊號 - 例如漏洞、設定錯誤、網路連線能力和敏感資料 - 與暴露在風險中的資源的單一檢視相互關聯的問題清單。
連接器診斷 – Azure 連接器的三個唯讀工具。這些工具可診斷現有的連接器、評估提議的設定,以及從支援的 Azure 設定指令碼擷取確切的摘錄。客服人員會選取工具,並將其結構化結果轉譯為說明。
本機 MCP 伺服器 – 在您電腦上執行的程式,可做為 Claude Desktop 和 Security Hub 之間的安全雙向橋樑。伺服器包含 AI 代理器使用的工具,包括在 Claude Desktop 中轉譯 UI 的工具。它使用您機器的 AWS 登入資料鏈,而且沒有自己的登入資料。
MCP 應用程式 – 在 Claude Desktop 內轉譯的互動式應用程式。每個 MCP 應用程式檢視都會執行單一任務,例如顯示最高曝光資料表或攻擊路徑圖。
雙重回應 – 單一問題清單工具呼叫會傳回兩個輸出:客服人員所考量的精簡文字摘要,以及在相同對話中呈現的互動式視覺化供您檢閱。
先決條件
-
已啟用 Security Hub AWS 的帳戶。只有問題清單和公開工具需要公開問題清單。
-
已安裝 Claude Desktop。如需安裝程式,請參閱 Claude 網站上的 Claude Desktop 下載
。 -
AWS 在您的標準 AWS SDK 登入資料鏈中設定的登入資料。
-
針對 Azure 端連接器診斷,安裝 Azure CLI。透過執行
az login --tenanttenant-id來驗證連接器的租用戶,其中tenant-id是包含連接器的 Azure 租用戶 ID。MCP 應用程式會使用產生的本機 Azure CLI 工作階段。請勿將 Azure 登入資料新增至 MCP 組態。
注意
您可以在沒有已驗證 Azure CLI 工作階段的情況下執行 Connector Diagnostics。結果包含可用 AWS端評估,並將 Azure 相依檢查標記為未驗證。它永遠不會將無法使用的 Azure 證據視為正常運作。
設定 MCP 伺服器
MCP 應用程式會從套件檔案安裝在 Claude Desktop 中。安裝之前,請確認 aws sts get-caller-identity成功,且 會aws configure get region傳回終端機中的區域,以便伺服器可以讀取您的 AWS 登入資料和區域。
-
開啟下載
.mcpb的檔案。Claude Desktop 會啟動組態流程。依照指示安裝伺服器。 -
若要驗證連線,請在 Claude Desktop 中輸入問題,例如「我的最高安全性暴露是什麼?」 或「us-west-2 中的 My Azure 連接器已降級。您可以判斷什麼是錯誤的嗎?」 如果您收到錯誤,請檢閱錯誤訊息中的指引,並確認登入資料和區域。
使用連接器診斷
以自然語言描述連接器問題或提議的設定。客服人員會選取適當的唯讀工具、解譯其結構化結果,並告訴您哪些檢查已確認,以及哪些檢查未驗證。
診斷現有的連接器
-
依連接器 ID 或確切名稱識別連接器。如果客服人員無法從您的請求中判斷連接器,也請提供包含連接器 AWS 的帳戶和區域。
-
詢問問題,例如「在 us-west-2 中的 My Azure 連接器已降級。您可以判斷哪裡出錯,並告訴我要先修正什麼嗎?
-
與未驗證的檢查分開檢閱已確認的問題清單。當 Azure 身分驗證無法使用時,代理程式會將其結論限制為 AWS側邊證據。
評估提議的連接器
-
提供 AWS 帳戶、 AWS 區域和 Azure 租用戶 ID。同時提供提議連接器將涵蓋的 1-10 個 Azure 訂閱 IDs。告知代理程式要評估的服務先決條件:雲端安全狀態管理 (CSPM)、檢查器 VM 掃描或威脅偵測。這些選擇會限制整備檢查的範圍。它們不是連接器建立設定。
-
提出問題,例如「在我建立 Azure 連接器之前,請檢查這些訂閱的先決條件是否已準備就緒。」
-
檢閱通過、失敗和未驗證的檢查。良好準備度結果表示已通過檢查的先決條件。這並不表示連接器存在、正在執行或已復原。
擷取設定指示
如果結果是指加入步驟,請要求客服人員顯示該步驟。例如,詢問「從支援的 Azure 連接器設定指令碼顯示步驟 6」。如需完整的指令碼,請參閱設定 Microsoft Azure 與 Security Hub 整合。工具會傳回確切的摘錄,但不會執行它。執行完整的支援指令碼,因為其步驟共用組態和協助程式函數。
注意
Connector Diagnostics 絕不會修復或變更資源。修復是您控制之個別動作的指引。只有在新的執行時間證據證明時,診斷才會報告復原。
可用的工具
top_exposures – 將您最緊急的暴露問題清單列為互動式資料表。請先呼叫此工具,因為每個調查結果工具需要此清單中的調查結果 ID。
finding_detail – 傳回一個調查結果的概觀,包括其相關調查結果特徵摘要。
finding_overview – 透過問題清單 ID 傳回一個問題清單的文字摘要。
correlated_finding_detail – 列出與單一特徵的一個曝光相關的調查結果,例如漏洞、設定錯誤或可達性。
attack_path – 建置一個調查結果的攻擊路徑圖表。
network_path – 將問題清單的網路路徑擴展為從 AWS 邊緣到目標資源的排序躍點。
recommendation – 傳回一個調查結果的修補指引,包括文件連結。
resource_detail – 依短 ID (例如 i-1234) 或 ARN 傳回一個 AWS 資源的組態。
diagnose_connector - 使用 Security Hub 狀態診斷現有的 Azure 連接器,並在可用時使用邊界 Azure CLI 證據。它會傳回已確認的問題清單、受影響的範圍、修補指引和資料新鮮度。它也會列出任何無法驗證的檢查。
assess_connector_readiness – 在建立之前,評估建議的 Azure 連接器的 AWS端和 Azure 端先決條件。它不會建立連接器。
get_connector_setup_instructions – 從封裝、支援的 Azure 入門指令碼傳回確切的摘錄。它不會執行指令碼。
