本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
连接客户的详细网络路径
语音呼叫
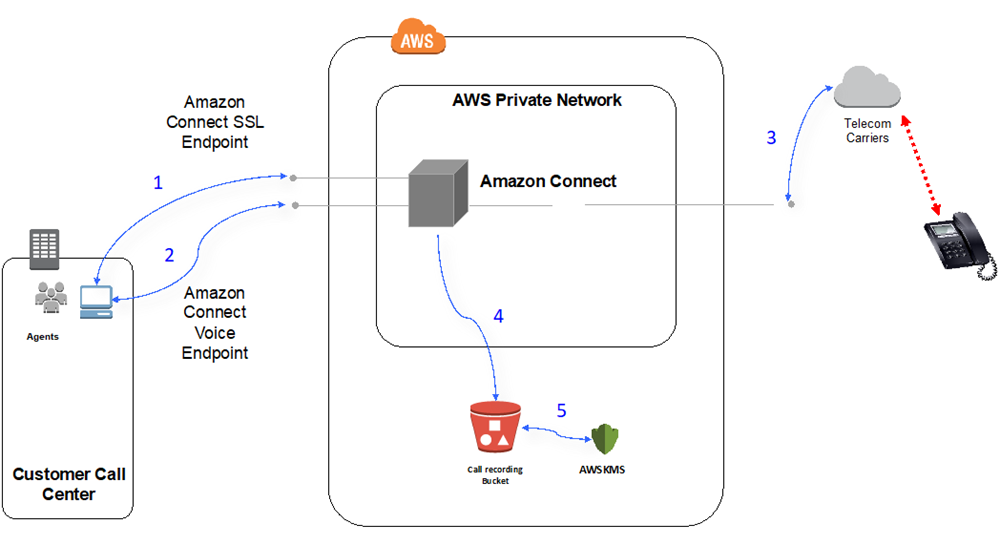
下图显示了语音呼叫如何流经Connect Customer
-
用户使用 Web 浏览器访问连接客户应用程序。所有通信在传输过程中都使用 TLS 加密。
-
用户使用 WebRTC 通过浏览器建立语音连接以连接客户。信令通信在传输过程中使用 TLS 加密。音频在传输过程中使用 SRTP 加密。
-
Connect 客户和 AWS 电信运营商合作伙伴使用专用网络连接建立与传统电话 (PSTN) 的语音连接。在使用共享网络连接的情况下,信令通信在传输过程中使用 TLS 加密,音频在传输过程中使用 SRTP 加密。
-
通话录音存储在您的 Amazon S3 存储桶中,Connect 客户已获得访问权限。这些数据在 Connect Customer 和 Amazon S3 之间使用 TLS 加密。
-
Amazon S3 服务器端加密用于使用客户拥有的 KMS 密钥对通话录音进行静态加密。
身份验证
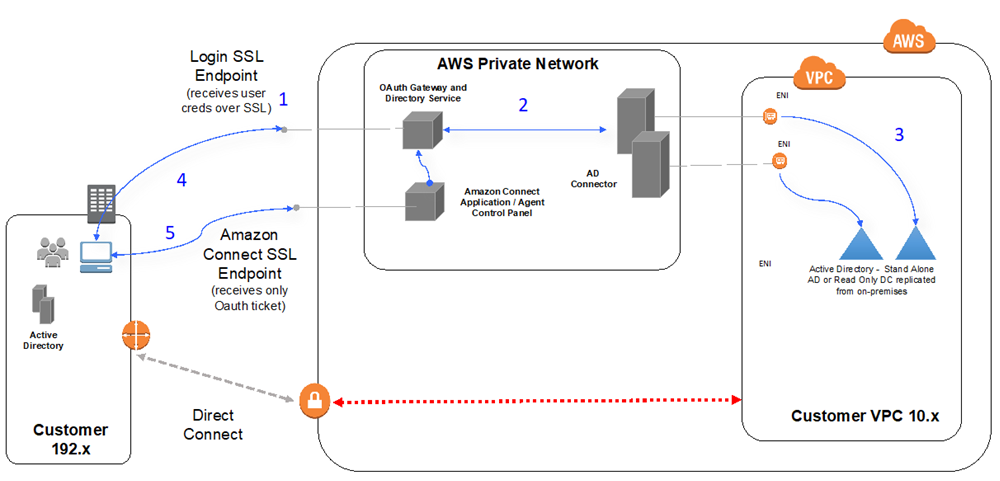
下图显示了使用 AD 连接器 Directory Service 连接到现有的客户 Active Directory 安装程序。该流程类似于使用 AWS Managed Microsoft AD。
-
用户的 Web 浏览器使用公共互联网和用户凭据(连接客户登录页面)通过 TLS 向 OAuth 网关启动身份验证。
-
OAuth 网关通过 TLS 向 AD Connector 发送身份验证请求。
-
AD Connector 对 Active Directory 执行 LDAP 身份验证。
-
用户的 Web 浏览器根据身份验证请求,从网关接收 OAuth 票证。
-
客户端加载联系人控制面板(CCP)。该请求通过 TLS 进行识别,并使用 OAuth 票证进行识别。 user/directory
