As traduções são geradas por tradução automática. Em caso de conflito entre o conteúdo da tradução e da versão original em inglês, a versão em inglês prevalecerá.
 Rede e entrega de conteúdo
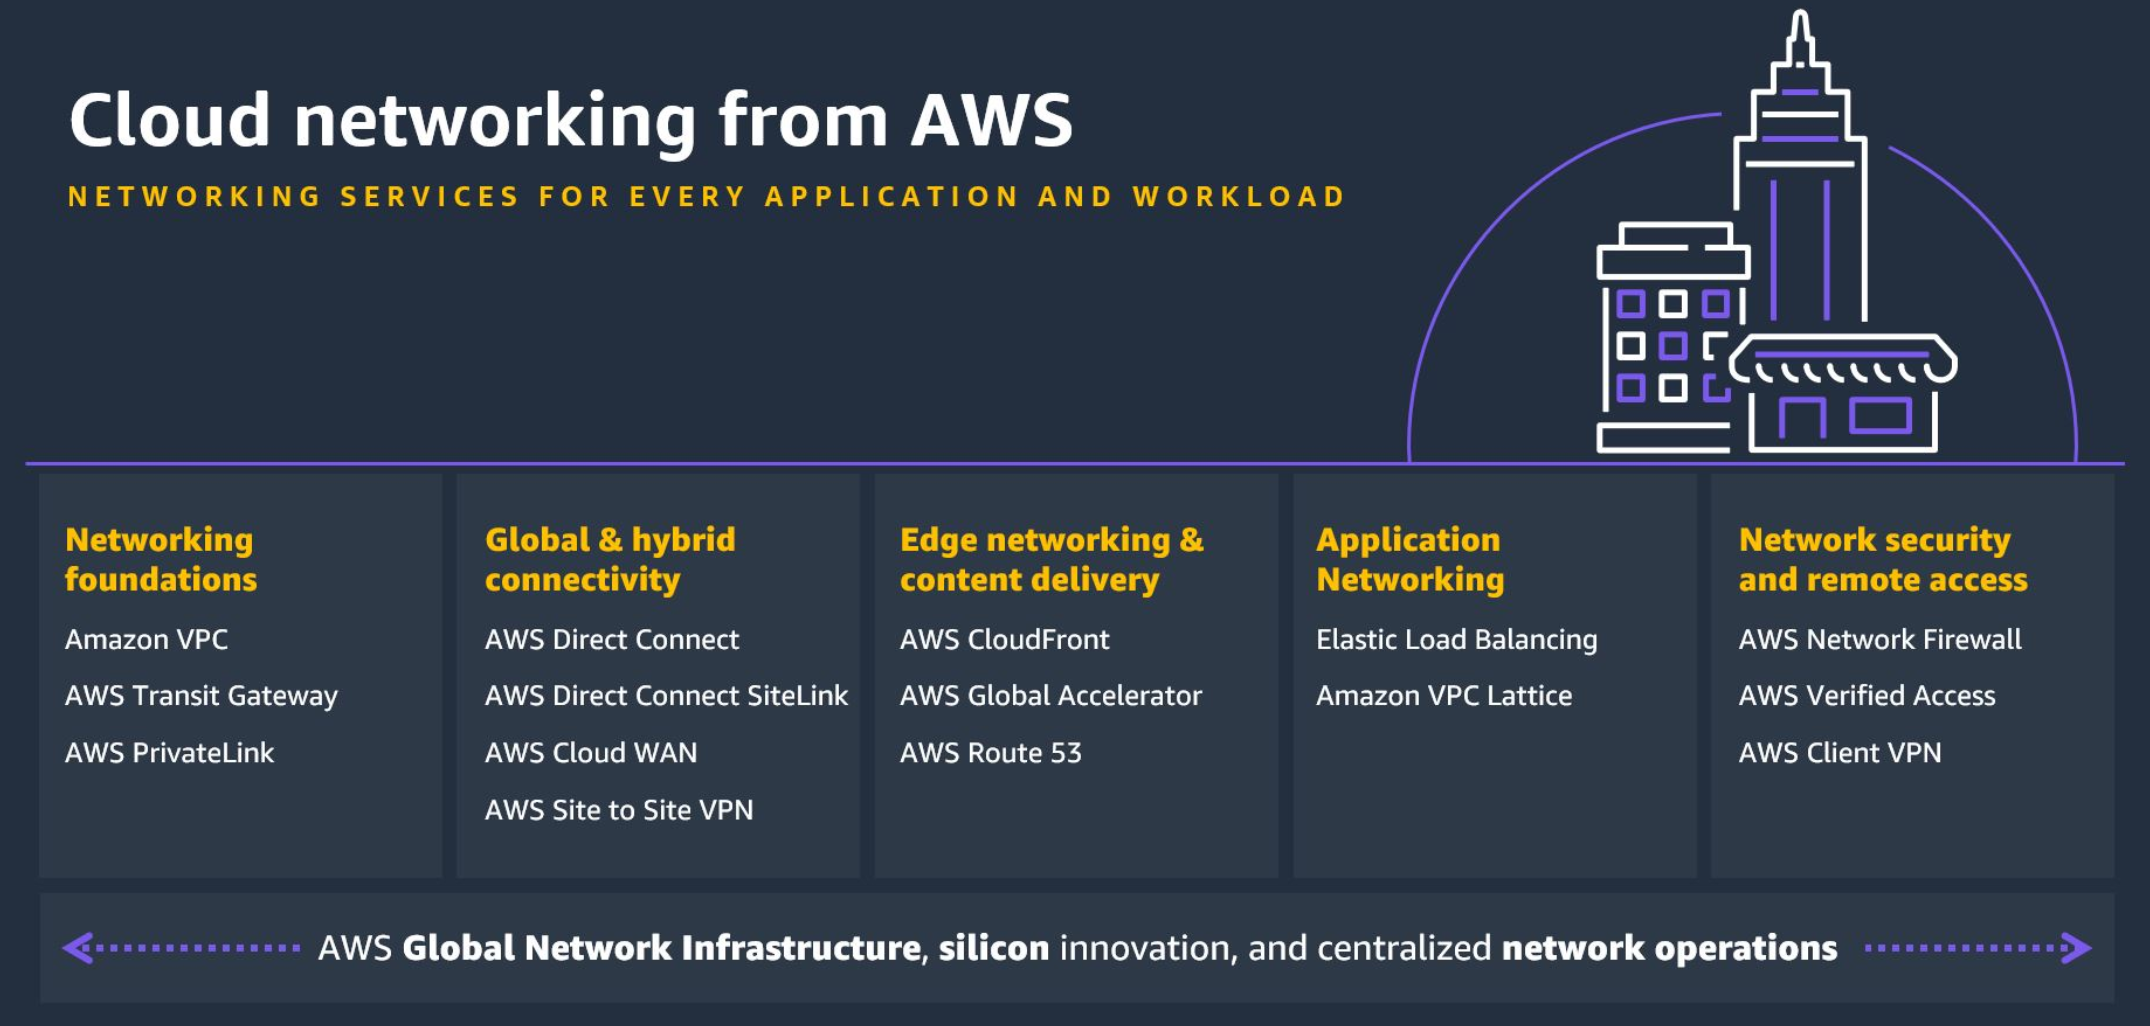
AWS oferece um amplo conjunto de serviços de rede e entrega de conteúdo que oferecem o mais alto nível de confiabilidade, segurança e desempenho na nuvem.
Cada serviço é descrito após o diagrama. Para ajudar você a decidir qual serviço atende melhor às suas necessidades, consulte Como escolher um serviço AWS de rede e entrega de conteúdo. Para acessar informações gerais, consulte Rede e entrega de conteúdo da AWS
Services
Voltar para serviços da AWS.
Amazon API Gateway
O Amazon API Gateway
AWS App Mesh
AWS App Mesh
As aplicações modernas geralmente são compostas por vários microsserviços, cada um desempenhando uma função específica. Essa arquitetura ajuda a aumentar a disponibilidade e a escalabilidade da aplicação, permitindo que cada componente escale de forma independente com base na demanda e degradando automaticamente a funcionalidade quando um componente falha em vez de ficar offline. Cada microsserviço interage com todos os outros microsserviços por meio de uma API. À medida que o número de microsserviços cresce em uma aplicação, fica cada vez mais difícil identificar a localização exata dos erros, redirecionar o tráfego após falhas e implantar alterações de código com segurança. Anteriormente, isso exigia que você criasse uma lógica de monitoramento e controle diretamente em seu código e implantasse novamente seus microsserviços sempre que houvesse alterações.
AWS App Mesh facilita a execução de microsserviços fornecendo visibilidade consistente e controles de tráfego de rede para cada microsserviço em um aplicativo. O App Mesh elimina a necessidade de atualizar o código da aplicação para alterar a forma como os dados de monitoramento são coletados ou o tráfego é roteado entre microsserviços. O App Mesh configura cada microsserviço para exportar dados de monitoramento e implementa uma lógica de controle de comunicação consistente em toda a sua aplicação. Isso facilita a identificação rápida da localização exata dos erros e o redirecionamento automático do tráfego da rede quando há falhas ou quando mudanças de código precisam ser implantadas.
Você pode usar o App Mesh com o Amazon ECS
Amazônia CloudFront
CloudFront
Você pode começar a usar a rede de entrega de conteúdo em minutos, usando as mesmas AWS ferramentas com as quais você já está familiarizado: APIs,, Console de gerenciamento da AWS CloudFormation, CLIs e SDKs. O Amazon CDN oferece um modelo de preços simples, com pagamento conforme o uso, sem taxas iniciais ou contratos de longo prazo exigidos, e o suporte para o CDN está incluído em sua assinatura existente. Suporte
AWS Cloud Map
O AWS Cloud Map
As aplicações modernas geralmente são compostas por vários serviços que podem ser acessados por meio de uma API e executam uma função específica. Cada serviço interage com uma série de outros recursos, como bancos de dados, filas, armazenamentos de objetos e microsserviços definidos pelo cliente, e também precisa ser capaz de encontrar a localização de todos os recursos de infraestrutura dos quais depende para funcionar. Normalmente, você gerencia manualmente todos esses nomes de recursos e suas localizações no código da aplicação. No entanto, o gerenciamento manual de recursos se torna demorado e propenso a erros à medida que o número de recursos de infraestrutura dependente aumenta ou o número de microsserviços aumenta ou reduz a escala verticalmente com base no tráfego. Você também pode usar produtos de descoberta de serviços de terceiros, mas isso requer a instalação e o gerenciamento de software e infraestrutura adicionais.
AWS Cloud Map permite que você registre qualquer recurso do aplicativo, como bancos de dados, filas, microsserviços e outros recursos de nuvem com nomes personalizados. AWS Cloud Map em seguida, verifica constantemente a integridade dos recursos para garantir que o local esteja atualizado. A aplicação pode então consultar o registro para saber a localização dos recursos necessários com base na versão da aplicação e no ambiente de implantação.
Direct Connect
O Direct Connect
Direct Connect permite estabelecer uma conexão de rede dedicada entre sua rede e um dos Direct Connect locais. Usando LANs virtuais (VLANs) 802.1Q padrão do setor, essa conexão dedicada pode ser particionada em várias interfaces virtuais. Isso permite que você use a mesma conexão para acessar recursos públicos, como objetos armazenados no Amazon S3 usando espaço de endereço IP público e recursos privados, como instâncias do EC2 executadas em uma VPC usando espaço de endereço IP privado, mantendo a separação de rede entre os ambientes público e privado. As interfaces virtuais podem ser reconfiguradas a qualquer momento para atender às suas necessidades em constante mudança.
Elastic Load Balancing
O Elastic Load Balancing
-
O Application Load Balancer
é mais adequado para balanceamento de carga de tráfego HTTP e HTTPS e oferece roteamento de solicitação avançado direcionado para a entrega de arquiteturas de aplicações modernas, incluindo microsserviços e contêineres. Operando em nível de solicitação individual (camada sete), o Application Load Balancer direciona o tráfego para destinos dentro da Amazon Virtual Private Cloud (Amazon VPC) com base no conteúdo da solicitação. -
O Network Load Balancer
é mais adequado para o balanceamento de carga de tráfego TCP que exija performance extrema. Operando em nível de conexão (camada quatro), o Network Load Balancer encaminha o tráfego para destinos dentro da Amazon Virtual Private Cloud (Amazon VPC) e é capaz de processar milhões de solicitações por segundo enquanto mantém latências ultrabaixas. O Network Load Balancer também é otimizado para lidar com padrões de tráfego repentinos e voláteis. -
O Gateway Load Balancer
facilita a implantação, a escala e a execução de dispositivos de rede virtual de terceiros. Fornecendo balanceamento de carga e ajuste de escala automático para frotas de dispositivos de terceiros, o Gateway Load Balancer é transparente para a origem e o destino do tráfego. Esse recurso o torna adequado para trabalhar com dispositivos de terceiros para segurança, analytics de rede e outros casos de uso. -
O Classic Load Balancer
fornece balanceamento de carga básico em várias instâncias do Amazon EC2 e opera tanto em nível de solicitação quanto em nível de conexão. O Classic Load Balancer é destinado a aplicativos que foram criados dentro da EC2-Classic rede. EC2-Classic foi aposentado em 15 de agosto de 2022.
AWS Global Accelerator
O AWS Global Accelerator
Hoje, se você entrega aplicações para seus usuários globais pela Internet pública, eles podem enfrentar disponibilidade e performance inconsistentes ao percorrerem várias redes públicas para acessar sua aplicação. Essas redes públicas geralmente estão congestionadas e cada salto pode apresentar riscos de disponibilidade e desempenho. AWS Global Accelerator usa a rede AWS global altamente disponível e livre de congestionamentos para direcionar o tráfego da Internet de seus usuários para seus aplicativos AWS, tornando a experiência de seus usuários mais consistente.
Para melhorar a disponibilidade do seu aplicativo, você deve monitorar a integridade dos endpoints do seu aplicativo e direcionar o tráfego somente para endpoints saudáveis. AWS Global Accelerator melhora a disponibilidade do aplicativo monitorando continuamente a integridade de seus endpoints de aplicativos e roteando o tráfego para os endpoints íntegros mais próximos.
AWS Global Accelerator também facilita o gerenciamento de seus aplicativos globais, fornecendo endereços IP estáticos que atuam como um ponto de entrada fixo para seu aplicativo hospedado, o AWS que elimina a complexidade de gerenciar endereços IP específicos para diferentes Regiões da AWS zonas de disponibilidade. AWS Global Accelerator é fácil de instalar, configurar e gerenciar.
Rede sem fio privada integrada ativada AWS
O AWS programa Integrated Private Wireless on foi projetado para fornecer às empresas ofertas sem fio privadas gerenciadas e validadas dos principais provedores de serviços de comunicação (CSPs). As ofertas integram as redes sem fio 5G e 4G LTE privadas dos CSPs com AWS serviços em Regiões da AWS
O programa também usa a rica experiência de parceiros globais validados de fornecedores AWS independentes de software (ISV) para acelerar o tempo de retorno do investimento na implantação de redes sem fio privadas. O Integrated Private Wireless on AWS remove os longos ciclos de planejamento e as integrações complexas normalmente necessárias para configurar e escalar uma rede sem fio privada. Agora você pode implantar uma rede sem fio privada segura, confiável e de baixa latência para alimentar AI/ML e carregar cargas de trabalho de IoT na borda e em grande escala.
AWS PrivateLink
AWS PrivateLink
AWS 5G Privado
AWS
Com alguns cliques no Console de gerenciamento da AWS, implante uma rede celular privada que atenda aos seus requisitos de conectividade. Comece especificando os requisitos de conectividade para o local desejado, o número de dispositivos que você deseja conectar e a área geográfica que eles cobrirão. AWS fornecerá componentes pré-integrados de hardware e software (de ambos AWS e de nossos AWS parceiros) que atendem aos requisitos de conectividade corporativa de sua rede privada. AWS fornece e mantém as pequenas unidades de rádio celular, servidores, núcleo 5G, software de rede de acesso por rádio (RAN) e cartões SIM necessários para configurar uma rede 5G privada e conectar dispositivos. Depois que o equipamento estiver ligado, configura e implanta AWS automaticamente a rede celular. Tudo o que você precisa fazer é inserir os cartões SIM nos dispositivos.
AWS O 5G privado também é integrado ao AWS Identity and Access Management (IAM), o que ajuda você a acessar e gerenciar com segurança AWS serviços e recursos, incluindo todos os dispositivos conectados à sua rede 5G privada. O 5G Privado gerencia e mantém todos os componentes de software e hardware para oferecer um comportamento de rede confiável e previsível e escalabilidade sob demanda para acomodar qualquer número de dispositivos e sensores.
Amazon Route 53
O Amazon Route 53www.example.com em endereços IP numéricos, como 192.0.2.1, que os computadores usam para estabelecer conexão uns com os outros. O Amazon Route 53 também é totalmente compatível com IPv6.
O Amazon Route 53 conecta efetivamente as solicitações do usuário à infraestrutura em execução, AWS como instâncias do EC2, balanceadores de carga elásticos ou buckets do Amazon S3, e também pode ser usado para rotear usuários para uma infraestrutura fora do. AWS Você pode usar o Amazon Route 53 para configurar verificações de integridade do DNS para direcionar o tráfego para endpoints funcionais ou para monitorar de forma independente a integridade da aplicação e de seus endpoints.
O fluxo de tráfego do Amazon Route 53 facilita o gerenciamento global do tráfego por meio de vários tipos de encaminhamento, incluindo o encaminhamento por latência, DNS geográfico e round robin ponderado, todos os quais podem ser combinados com o failover de DNS para permitir uma série de arquiteturas de baixa latência e tolerantes a falhas. Usando o editor visual simples do fluxo de tráfego do Amazon Route 53, você pode gerenciar facilmente como seus usuários finais são roteados para os endpoints do seu aplicativo, seja em uma única AWS região ou distribuídos ao redor do mundo. O Amazon Route 53 também oferece registro de nomes de domínio — você pode comprar e gerenciar nomes de domínio, como example.com, e o Amazon Route 53 definirá automaticamente as configurações de DNS para seus domínios.
AWS Transit Gateway
O AWS Transit Gateway
Com AWS Transit Gateway, você só precisa criar e gerenciar uma única conexão do gateway central para cada Amazon VPC, data center local ou escritório remoto em toda a sua rede. O Transit Gateway atua como um hub que controla como o tráfego é direcionado entre todas as redes conectadas que agem como “raios”. Esse modelo de hub and spoke simplifica significativamente o gerenciamento e reduz os custos operacionais porque cada rede precisa se conectar apenas ao Transit Gateway e não a todas as outras redes. Qualquer nova VPC é simplesmente conectada ao Transit Gateway e fica automaticamente disponível para todas as outras redes conectadas ao Transit Gateway. Essa facilidade de conectividade facilita a escalabilidade da sua rede à medida que você cresce.
Acesso Verificado pela AWS
O Acesso Verificado pela AWS
Amazon VPC
O Amazon Virtual Private Cloud
É possível personalizar facilmente a configuração da rede para a VPC. Por exemplo, você pode criar uma sub-rede voltada para o público para os servidores Web que tenham acesso à Internet e colocar seus sistemas de backend, como bancos de dados ou servidores de aplicações em uma sub-rede de uso privado sem acesso à Internet. Você pode aproveitar as várias camadas de segurança, incluindo grupos de segurança e listas de controle de acesso à rede, para ajudar a controlar o acesso às instâncias do EC2 em cada sub-rede.
Além disso, você pode criar uma conexão de rede privada virtual (VPN) de hardware entre seu data center corporativo e sua VPC e aproveitá-la Nuvem AWS como uma extensão do seu data center corporativo.
Amazon VPC Lattice
O Amazon VPC Lattice
Site-to-Site VPN
AWS Virtual Private Network
AWS Site-to-Site VPN cria túneis criptografados entre sua rede e suas Amazon Virtual Private Clouds ou s. AWS Transit Gateway Para gerenciar o acesso remoto, AWS Client VPN conecta seus usuários a AWS recursos locais usando um cliente de software VPN.
Voltar para serviços da AWS.
