Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
 Reti e distribuzione di contenuti
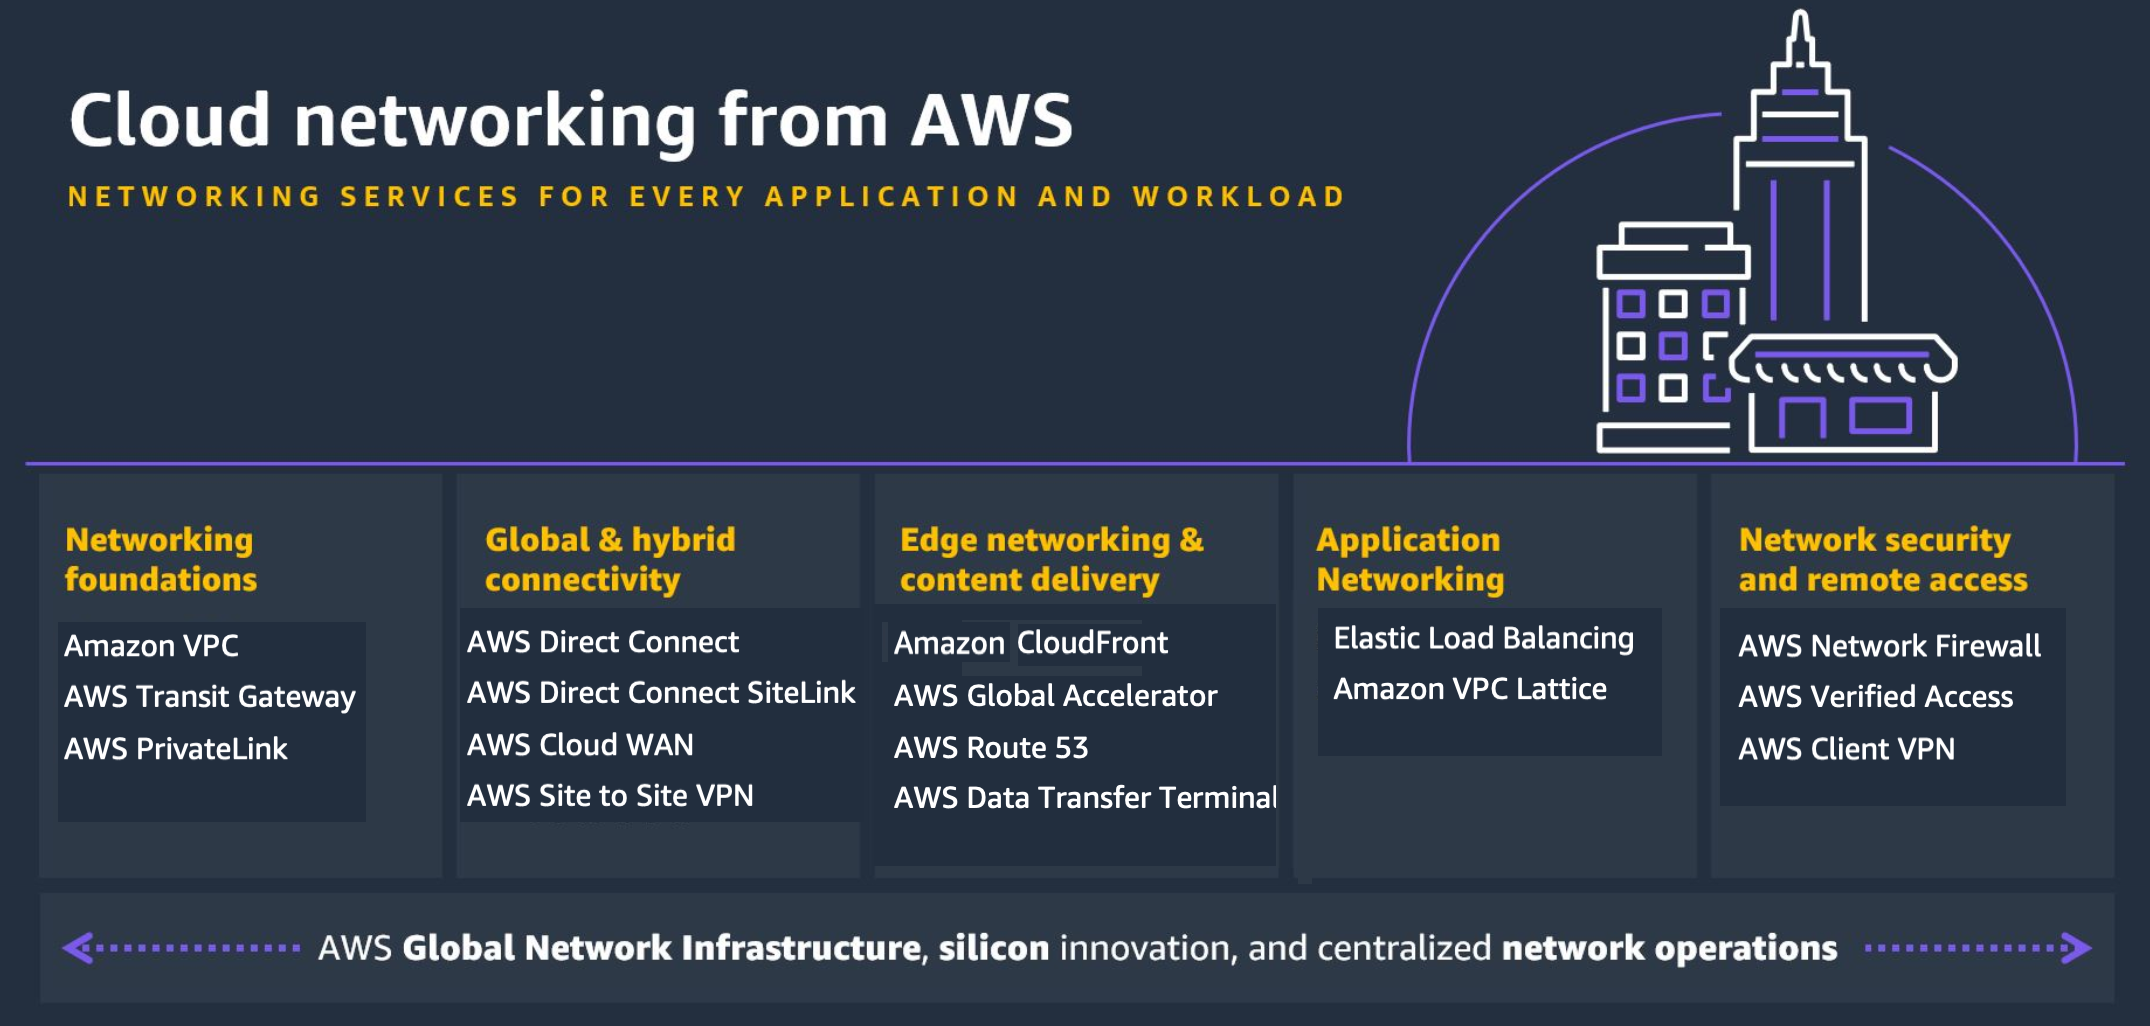
AWS offre un'ampia gamma di servizi di rete e distribuzione di contenuti che forniscono il massimo livello di affidabilità, sicurezza e prestazioni nel cloud.
Ogni servizio è descritto dopo il diagramma. Per aiutarti a decidere quale servizio soddisfa meglio le tue esigenze, vedi Scelta AWS di un servizio di rete e distribuzione di contenuti. Per informazioni generali, vedere AWS Rete e distribuzione dei contenuti
Servizi
Torna aAWS servizi.
Gateway Amazon API
Amazon API Gateway
AWS App Mesh
AWS App Mesh
Le applicazioni moderne sono spesso composte da più microservizi, ognuno dei quali svolge una funzione specifica. Questa architettura aiuta ad aumentare la disponibilità e la scalabilità dell'applicazione consentendo a ciascun componente di scalare in modo indipendente in base alla domanda e degradando automaticamente la funzionalità quando un componente si guasta invece di andare offline. Ogni microservizio interagisce con tutti gli altri microservizi tramite un'API. Con l'aumentare del numero di microservizi all'interno di un'applicazione, diventa sempre più difficile individuare la posizione esatta degli errori, reindirizzare il traffico dopo i guasti e implementare in sicurezza le modifiche al codice. In precedenza, ciò richiedeva l'integrazione della logica di monitoraggio e controllo direttamente nel codice e la ridistribuzione dei microservizi ogni volta che venivano apportate modifiche.
AWS App Mesh semplifica l'esecuzione dei microservizi fornendo visibilità e controlli coerenti del traffico di rete per ogni microservizio di un'applicazione. App Mesh elimina la necessità di aggiornare il codice dell'applicazione per modificare il modo in cui i dati di monitoraggio vengono raccolti o il traffico viene instradato tra i microservizi. App Mesh configura ogni microservizio per esportare i dati di monitoraggio e implementa una logica di controllo delle comunicazioni coerente in tutta l'applicazione. In questo modo è facile individuare rapidamente la posizione esatta degli errori e reindirizzare automaticamente il traffico di rete in caso di guasti o quando è necessario implementare modifiche al codice.
Puoi utilizzare App Mesh con Amazon ECS
Amazon CloudFront
Amazon CloudFront
Puoi iniziare a utilizzare la rete di distribuzione dei contenuti in pochi minuti, utilizzando gli stessi AWS strumenti che già conosci: API,, CLI e SDK. Console di gestione AWS CloudFormation Amazon CDN offre un modello tariffario semplice con pagamento in base al consumo, senza costi iniziali o contratti a lungo termine richiesti. Il supporto per il CDN è incluso nell'abbonamento esistente. Supporto
AWS Cloud Map
AWS Cloud Map
Le applicazioni moderne sono in genere composte da più servizi accessibili tramite un'API ed eseguono una funzione specifica. Ogni servizio interagisce con una varietà di altre risorse come database, code, archivi di oggetti e microservizi definiti dal cliente e deve inoltre essere in grado di trovare la posizione di tutte le risorse dell'infrastruttura da cui dipende, per funzionare. In genere si gestiscono manualmente tutti questi nomi di risorse e le relative posizioni all'interno del codice dell'applicazione. Tuttavia, la gestione manuale delle risorse diventa dispendiosa in termini di tempo ed è soggetta a errori man mano che aumenta il numero di risorse dell'infrastruttura dipendenti o aumenta e diminuisce dinamicamente il numero di microservizi in base al traffico. È inoltre possibile utilizzare prodotti di service discovery di terze parti, ma ciò richiede l'installazione e la gestione di software e infrastruttura aggiuntivi.
AWS Cloud Map consente di registrare qualsiasi risorsa applicativa come database, code, microservizi e altre risorse cloud con nomi personalizzati. AWS Cloud Map quindi controlla costantemente lo stato delle risorse per assicurarsi che la posizione sia aggiornata. L'applicazione può quindi richiedere al registro l'ubicazione delle risorse necessarie in base alla versione dell'applicazione e all'ambiente di distribuzione.
Direct Connect
Direct Connect
Direct Connect consente di stabilire una connessione di rete dedicata tra la rete e una delle sedi. Direct Connect Utilizzando LAN virtuali (VLAN) 802.1Q standard del settore, questa connessione dedicata può essere partizionata in più interfacce virtuali. Ciò consente di utilizzare la stessa connessione per accedere a risorse pubbliche, come oggetti archiviati in Amazon S3 utilizzando uno spazio di indirizzi IP pubblico e risorse private come le istanze EC2 in esecuzione all'interno di un VPC utilizzando uno spazio di indirizzi IP privato, mantenendo la separazione di rete tra gli ambienti pubblici e privati. Le interfacce virtuali possono essere riconfigurate in qualsiasi momento per soddisfare le mutevoli esigenze.
bilanciatore del carico elastico
Elastic Load Balancing
-
Application Load Balancer
è l’ideale per il bilanciamento del carico del traffico HTTP e HTTPS. Inoltre, offre l’instradamento avanzato delle richieste, dedicato alla distribuzione delle architetture applicative moderne, fra cui microservizi e container. Operando a livello di richiesta individuale (livello sette), Application Load Balancer indirizza il traffico verso le destinazioni all'interno di Amazon Virtual Private Cloud (Amazon VPC) in base al contenuto della richiesta. -
Network Load Balancer
è l’ideale per il bilanciamento del carico del traffico TCP, in cui sono richieste prestazioni elevatissime. Operando a livello di connessione (livello quattro), Network Load Balancer indirizza il traffico verso le destinazioni all'interno di Amazon Virtual Private Cloud (Amazon VPC) ed è in grado di gestire milioni di richieste al secondo mantenendo latenze estremamente basse. Network Load Balancer è inoltre ottimizzato per gestire modelli di traffico improvvisi e volatili. -
Gateway Load Balancer
semplifica l'implementazione, la scalabilità e l'esecuzione di dispositivi di rete virtuali di terze parti. Fornendo il bilanciamento del carico e il ridimensionamento automatico per flotte di dispositivi di terze parti, Gateway Load Balancer è trasparente rispetto all'origine e alla destinazione del traffico. Questa funzionalità lo rende ideale per lavorare con dispositivi di terze parti per la sicurezza, l'analisi di rete e altri casi d'uso. -
Classic Load Balancer
fornisce il bilanciamento del carico di base su più istanze Amazon EC2 e funziona sia a livello di richiesta che a livello di connessione. Classic Load Balancer è destinato alle applicazioni create all'interno della rete. EC2-Classic EC2-Classic è stato ritirato il 15 agosto 2022.
AWS Global Accelerator
AWS Global Accelerator
Oggi, se distribuisci applicazioni ai tuoi utenti globali tramite Internet pubblico, i tuoi utenti potrebbero riscontrare disponibilità e prestazioni incoerenti mentre attraversano più reti pubbliche per raggiungere l'applicazione. Queste reti pubbliche sono spesso congestionate e ogni passaggio può comportare rischi in termini di disponibilità e prestazioni. AWS Global Accelerator utilizza la rete AWS globale ad alta disponibilità e priva di congestione per indirizzare il traffico Internet dagli utenti alle applicazioni su cui si trovano AWS, rendendo l'esperienza degli utenti più coerente.
Per migliorare la disponibilità dell'applicazione, è necessario monitorare lo stato degli endpoint dell'applicazione e indirizzare il traffico solo verso endpoint integri. AWS Global Accelerator migliora la disponibilità delle applicazioni monitorando continuamente lo stato degli endpoint delle applicazioni e indirizzando il traffico verso gli endpoint integri più vicini.
AWS Global Accelerator semplifica inoltre la gestione delle applicazioni globali fornendo indirizzi IP statici che fungono da punto di ingresso fisso per l'applicazione ospitata, eliminando la complessità della gestione di indirizzi IP specifici per zone di disponibilità diverse Regioni AWS . AWS AWS Global Accelerator è facile da configurare, configurare e gestire.
Wireless privato integrato attivo AWS
Il AWS programma Integrated Private Wireless on è progettato per fornire alle aziende offerte wireless private gestite e convalidate dai principali fornitori di servizi di comunicazione (CSP). Le offerte integrano le reti wireless private 5G e 4G LTE dei CSP con AWS servizi in zone locali e. Regioni AWS
Il programma utilizza anche la ricca esperienza di partner globali convalidati di AWS Independent Software Vendor (ISV) per accelerare il time-to-value per l'implementazione wireless privata. Integrated Private Wireless on AWS elimina i lunghi cicli di pianificazione e le complesse integrazioni solitamente necessarie per configurare e scalare una rete wireless privata. Ora puoi implementare una rete wireless privata sicura, affidabile e a bassa latenza per alimentare i carichi di lavoro IoT all'edge AI/ML e su larga scala.
AWS PrivateLink
AWS PrivateLink
AWS 5G privato
AWS Il 5G privato
Con pochi clic Console di gestione AWS, implementa una rete cellulare privata che soddisfi i tuoi requisiti di connettività. Inizia specificando i requisiti di connettività per la posizione desiderata, il numero di dispositivi che desideri connettere e l'area geografica che copriranno. AWS fornirà componenti hardware e software preintegrati (di entrambi AWS e dei nostri AWS partner) che soddisfano i requisiti di connettività aziendale della tua rete privata. AWS fornisce e gestisce le unità radio a piccole celle, i server, il core 5G, il software di rete di accesso radio (RAN) e le schede SIM necessarie per configurare una rete 5G privata e connettere i dispositivi. Una volta accesa l'apparecchiatura, configura e implementa AWS automaticamente la rete cellulare. Tutto quello che devi fare è inserire le schede SIM nei tuoi dispositivi.
AWS Private 5G è inoltre integrato con AWS Identity and Access Management (IAM), che ti aiuta ad accedere e gestire in modo sicuro AWS servizi e risorse, inclusi tutti i dispositivi connessi alla tua rete 5G privata. Private 5G gestisce e mantiene tutti i componenti software e hardware per fornire un comportamento di rete affidabile e prevedibile e una scalabilità su richiesta per adattarsi a qualsiasi numero di dispositivi e sensori.
Amazon Route 53
Amazon Route 53 www.example.com, ad esempio, utilizzati dai computer per connettersi tra loro. 192.0.2.1 Amazon Route 53 è inoltre completamente conforme all'IPv6.
Amazon Route 53 collega efficacemente le richieste degli utenti all'infrastruttura in esecuzione, AWS ad esempio istanze EC2, sistemi di bilanciamento del carico elastici o bucket Amazon S3, e può essere utilizzato anche per indirizzare gli utenti verso un'infrastruttura esterna. AWS Puoi utilizzare Amazon Route 53 per configurare i controlli di integrità del DNS per indirizzare il traffico verso endpoint integri o per monitorare in modo indipendente lo stato della tua applicazione e dei relativi endpoint.
Il flusso di traffico di Amazon Route 53 semplifica la gestione del traffico a livello globale attraverso una varietà di tipi di routing, tra cui routing basato sulla latenza, Geo DNS e weighted round robin, tutti combinabili con DNS Failover per abilitare una varietà di architetture a bassa latenza e tolleranti ai guasti. Utilizzando il semplice editor visuale del flusso di traffico di Amazon Route 53, puoi gestire facilmente il modo in cui gli utenti finali vengono indirizzati agli endpoint dell'applicazione, sia in una singola AWS regione che distribuiti in tutto il mondo. Amazon Route 53 offre anche la registrazione dei nomi di dominio: puoi acquistare e gestire nomi di dominio, ad esempio Amazon Route 53 configurerà automaticamente le example.com impostazioni DNS per i tuoi domini.
AWS Transit Gateway
AWS Transit Gateway
Con AWS Transit Gateway, devi solo creare e gestire una singola connessione dal gateway centrale a ogni Amazon VPC, data center locale o ufficio remoto sulla tua rete. Transit Gateway funge da hub che controlla il modo in cui il traffico viene instradato tra tutte le reti connesse che agiscono come raggi. Questo modello hub and spoke semplifica notevolmente la gestione e riduce i costi operativi perché ogni rete deve connettersi solo al Transit Gateway e non a tutte le altre reti. Ogni nuovo VPC viene semplicemente connesso al Transit Gateway ed è quindi automaticamente disponibile per ogni altra rete connessa al Transit Gateway. Questa facilità di connettività semplifica la scalabilità della rete man mano che cresci.
Accesso verificato da AWS
Accesso verificato da AWS
Amazon VPC
Amazon Virtual Private Cloud
Puoi personalizzare facilmente la configurazione di rete per il tuo VPC. Ad esempio, puoi creare una sottorete pubblica per i tuoi server Web con accesso a Internet e collocare i tuoi sistemi backend, come database o server di applicazioni, in una sottorete privata senza accesso a Internet. Puoi sfruttare più livelli di sicurezza (inclusi i gruppi di sicurezza e gli elenchi di controllo degli accessi alla rete) per controllare l'accesso alle istanze EC2 in ciascuna sottorete.
Inoltre, puoi creare una connessione hardware di rete privata virtuale (VPN) tra il tuo data center aziendale e il tuo VPC e sfruttarla Cloud AWS come estensione del tuo data center aziendale.
Amazon VPC Lattice
Amazon VPC Lattice
Site-to-Site VPN
AWS Virtual Private Network
AWS Site-to-Site VPN crea tunnel crittografati tra la tua rete e i tuoi Amazon Virtual Private Cloud. AWS Transit Gateway Per gestire l'accesso remoto, AWS Client VPN collega gli utenti alle risorse locali AWS o locali utilizzando un client software VPN.
Torna a. AWS servizi
