Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Distribuzione automatizzata: Stacks
Nota
Per i clienti con più account, consigliamo vivamente l'implementazione con. StackSets
Prima di lanciare la soluzione, esaminate l'architettura, i componenti della soluzione, la sicurezza e le considerazioni di progettazione discusse in questa guida. Segui le istruzioni dettagliate in questa sezione per configurare e distribuire la soluzione nel tuo account.
Tempo di implementazione: circa 30 minuti
Prerequisiti
Prima di distribuire questa soluzione, assicurati che AWS Security Hub si trovi nella stessa regione AWS dei tuoi account primari e secondari. Se hai già distribuito questa soluzione, devi disinstallare la soluzione esistente. Per ulteriori informazioni, consulta Aggiornare la soluzione.
Panoramica sull'implementazione
Utilizza i seguenti passaggi per distribuire questa soluzione su AWS.
(Facoltativo) Passaggio 0: avvio di uno stack di integrazione del sistema di ticket
-
Se intendi utilizzare la funzione di ticketing, implementa prima lo stack di integrazione dei ticket nel tuo account amministratore di Security Hub.
-
Copia il nome della funzione Lambda da questo stack e forniscilo come input allo stack di amministrazione (vedi Passaggio 1).
Passaggio 1: avvia lo stack di amministrazione
-
Avvia il CloudFormation modello
automated-security-response-admin.templateAWS nel tuo account amministratore di AWS Security Hub. -
Scegli gli standard di sicurezza da installare.
-
Scegli un gruppo di log di Orchestrator esistente da utilizzare (scegli
Yesse esisteSO0111-ASR-Orchestratorgià da un'installazione precedente).
Passaggio 2: installa i ruoli di correzione in ogni account membro di AWS Security Hub
-
Avvia il CloudFormation modello
automated-security-response-member-roles.templateAWS in una regione per account membro. -
Inserisci l'ID dell'account di 12 cifre per l'account amministratore di AWS Security Hub.
Passaggio 3: avvia lo stack di membri
-
Specificare il nome del gruppo CloudWatch Logs da utilizzare con le correzioni CIS 3.1-3.14. Deve essere il nome di un gruppo di CloudWatch log Logs che riceve i log. CloudTrail
-
Scegli se installare i ruoli di correzione. Installa questi ruoli solo una volta per ogni account.
-
Scegli quali playbook installare.
-
Inserisci l'ID dell'account amministratore di AWS Security Hub.
Fase 4: (Facoltativo) Modifica le correzioni disponibili
-
Rimuovi eventuali rimedi in base all'account per membro. Questa fase è facoltativa.
(Facoltativo) Passaggio 0: Avvia uno stack di integrazione del sistema di ticket
-
Se intendi utilizzare la funzione di ticketing, avvia prima il rispettivo stack di integrazione.
-
Scegli gli stack di integrazione forniti per Jira o ServiceNow, oppure usali come modello per implementare la tua integrazione personalizzata.
Per distribuire lo stack Jira:
-
Inserisci un nome per il tuo stack.
-
Fornisci l'URI alla tua istanza Jira.
-
Fornisci la chiave di progetto per il progetto Jira a cui desideri inviare i ticket.
-
Crea un nuovo segreto chiave-valore in Secrets Manager che contiene Jira e.
UsernamePasswordNota
Puoi scegliere di utilizzare una chiave API Jira al posto della tua password fornendo il tuo nome utente come
Usernamee la tua chiave API come.Password -
Aggiungi l'ARN di questo segreto come input allo stack.
Fornisci il nome dello stack, le informazioni sul progetto Jira e le credenziali dell'API Jira.
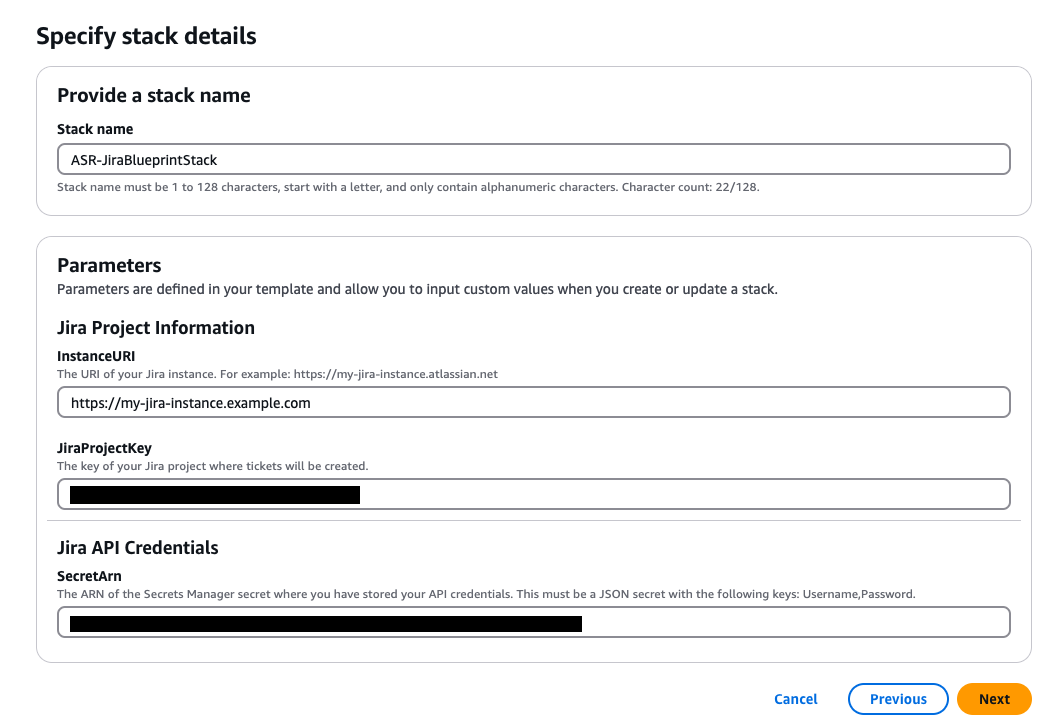
Configurazione di Jira Field:
Per informazioni sulla personalizzazione dei campi dei ticket di Jira, consulta la sezione Jira Field Configuration nel Passaggio 0 della distribuzione. StackSet
Per distribuire lo stack: ServiceNow
-
Inserisci un nome per il tuo stack.
-
Fornisci l'URI della tua ServiceNow istanza.
-
Fornisci il nome della tua ServiceNow tabella.
-
Crea una chiave API ServiceNow con il permesso di modificare la tabella su cui intendi scrivere.
-
Crea un segreto in Secrets Manager con la chiave
API_Keye fornisci l'ARN segreto come input per lo stack.Fornisci il nome dello stack, le informazioni sul ServiceNow progetto e le credenziali ServiceNow API.
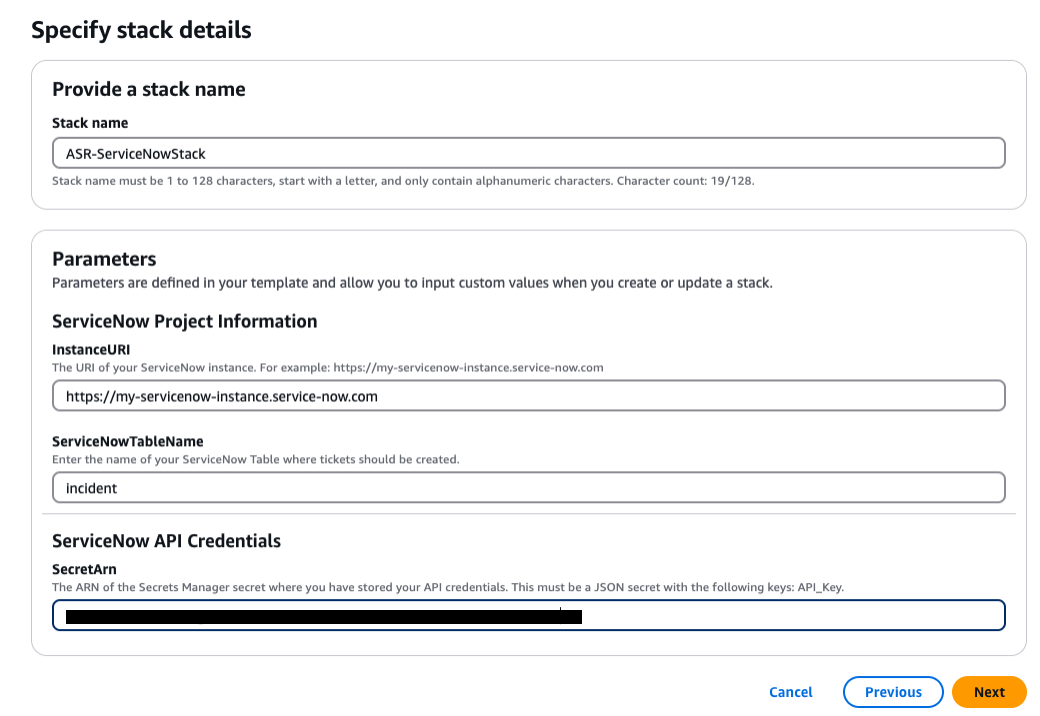
Per creare uno stack di integrazione personalizzato: includi una funzione Lambda che l'orchestrator della soluzione Step Functions può chiamare per ogni correzione. La funzione Lambda dovrebbe prendere l'input fornito da Step Functions, creare un payload in base ai requisiti del sistema di ticketing e inviare una richiesta al sistema per creare il ticket.
-
Passaggio 1: avvia lo stack di amministrazione
Importante
Questa soluzione include la raccolta dei dati. Utilizziamo questi dati per comprendere meglio come i clienti utilizzano questa soluzione e i servizi e i prodotti correlati. AWS possiede i dati raccolti tramite questo sondaggio. La raccolta dei dati è soggetta all'Informativa sulla privacy di AWS
Questo CloudFormation modello AWS automatizzato implementa la soluzione Automated Security Response on AWS nel cloud AWS. Prima di avviare lo stack, devi abilitare Security Hub e completare i prerequisiti.
Nota
Sei responsabile del costo dei servizi AWS utilizzati durante l'esecuzione di questa soluzione. Per maggiori dettagli, consulta la sezione Costi di questa guida e consulta la pagina web dei prezzi per ogni servizio AWS utilizzato in questa soluzione.
-
Accedi alla Console di gestione AWS dall'account in cui è attualmente configurato AWS Security Hub e scegli il pulsante qui sotto per avviare il CloudFormation modello
automated-security-response-admin.templateAWS.
Puoi anche scaricare il modello
come punto di partenza per un'implementazione personalizzata. -
Per impostazione predefinita, il modello viene avviato nella regione Stati Uniti orientali (Virginia settentrionale). Per avviare questa soluzione in una regione AWS diversa, utilizza il selettore di regione nella barra di navigazione della Console di gestione AWS.
Nota
Questa soluzione utilizza AWS Systems Manager, attualmente disponibile solo in specifiche regioni AWS. La soluzione funziona in tutte le regioni che supportano questo servizio. Per la disponibilità più aggiornata per regione, consulta l'elenco dei servizi regionali AWS
. -
Nella pagina Create stack, verifica che l'URL del modello corretto sia nella casella di testo URL di Amazon S3, quindi scegli Avanti.
-
Nella pagina Specifica i dettagli dello stack, assegna un nome allo stack di soluzioni. Per informazioni sulle limitazioni di denominazione dei caratteri, consulta i limiti IAM e STS nella AWS Identity and Access Management User Guide.
-
Nella pagina Parametri, scegli Avanti.
Parametro Predefinita Description Carica SC Admin Stack
yesSpecifica se installare i componenti di amministrazione per la correzione automatica dei controlli SC.
Carica AFSBP Admin Stack
noSpecifica se installare i componenti di amministrazione per la correzione automatica dei controlli FSBP.
Carica CIS120 Admin Stack
noSpecifica se installare i componenti di amministrazione per la correzione automatica dei controlli CIS120.
Carica CIS140 Admin Stack
noSpecifica se installare i componenti di amministrazione per la correzione automatica dei controlli CIS140.
Carica CIS300 Admin Stack
noSpecifica se installare i componenti di amministrazione per la correzione automatica dei controlli CIS300.
Carica lo stack di amministrazione PCI321
noSpecifica se installare i componenti di amministrazione per la correzione automatica dei controlli PCI321.
Carica NIST Admin Stack
noSpecifica se installare i componenti di amministrazione per la correzione automatica dei controlli NIST.
Riutilizza Orchestrator Log Group
noSeleziona se riutilizzare o meno un gruppo di log esistente.
SO0111-ASR-OrchestratorCloudWatch Ciò semplifica la reinstallazione e gli aggiornamenti senza perdere i dati di registro di una versione precedente. Riutilizza quelli esistenti,Orchestrator Log GroupscegliyesseOrchestrator Log Groupsono ancora presenti in una distribuzione precedente in questo account, altrimenti.noSe stai eseguendo un aggiornamento dello stack da una versione precedente alla v2.3.0, sceglinoShouldDeployWebUI
yesImplementa i componenti dell'interfaccia utente Web tra cui API Gateway, funzioni Lambda e distribuzione. CloudFront Scegli «sì» per abilitare l'interfaccia utente basata sul Web per la visualizzazione dei risultati e dello stato della correzione.
AdminUserEmail
(Inserimento opzionale)
Indirizzo email dell'utente amministratore iniziale. Questo utente avrà accesso amministrativo completo all'interfaccia utente Web ASR. Richiesto solo quando l'interfaccia utente Web è abilitata.
Usa le CloudWatch metriche
yesSpecifica se abilitare le CloudWatch metriche per il monitoraggio della soluzione. Verrà creata una CloudWatch dashboard per la visualizzazione delle metriche.
Usa le CloudWatch metriche e gli allarmi
yesSpecifica se abilitare gli allarmi CloudWatch metrici per la soluzione. Questo creerà allarmi per determinate metriche raccolte dalla soluzione.
RemediationFailureAlarmThreshold
5Specifica la soglia per la percentuale di errori di riparazione per ID di controllo. Ad esempio, se si immette
5, si riceve un avviso se un ID di controllo non supera più del 5% delle correzioni in un determinato giorno.Questo parametro funziona solo se vengono creati allarmi (vedi il parametro Use CloudWatch Metrics Alarms).
EnableEnhancedCloudWatchMetrics
noSe
yes, crea CloudWatch metriche aggiuntive per tenere traccia di tutti gli ID di controllo singolarmente sulla CloudWatch dashboard e come allarmi. CloudWatchConsulta la sezione Costo per comprendere i costi aggiuntivi che ciò comporta.
TicketGenFunctionName
(Inserimento opzionale)
Opzionale. Lascia vuoto se non desideri integrare un sistema di biglietteria. Altrimenti, fornisci il nome della funzione Lambda dall'output dello stack di Step 0, ad esempio:.
SO0111-ASR-ServiceNow-TicketGenerator
Nota
È necessario abilitare manualmente le correzioni automatiche nell'account Admin dopo aver distribuito o aggiornato gli stack della soluzione. CloudFormation
-
Nella pagina Configure stack options (Configura opzioni pila), scegliere Next (Successivo).
-
Nella pagina Rivedi, verifica e conferma le impostazioni. Seleziona la casella che conferma che il modello creerà risorse AWS Identity and Access Management (IAM).
-
Seleziona Create (Crea) per implementare lo stack.
Puoi visualizzare lo stato dello stack nella CloudFormation console AWS nella colonna Status. Dovresti ricevere lo stato CREATE_COMPLETE in circa 15 minuti.
Passaggio 2: installa i ruoli di correzione in ogni account membro di AWS Security Hub
automated-security-response-member-roles.template StackSet Devono essere distribuiti in una sola regione per ogni account membro. Definisce i ruoli globali che consentono le chiamate API tra più account dalla funzione step di ASR Orchestrator.
-
Accedi alla Console di gestione AWS per ogni account membro di AWS Security Hub (incluso l'account amministratore, anch'esso membro). Scegli il pulsante per avviare il CloudFormation modello
automated-security-response-member-roles.templateAWS. Puoi anche scaricare il modellocome punto di partenza per un'implementazione personalizzata.
-
Per impostazione predefinita, il modello viene avviato nella regione Stati Uniti orientali (Virginia settentrionale). Per avviare questa soluzione in una regione AWS diversa, utilizza il selettore di regione nella barra di navigazione della Console di gestione AWS.
-
Nella pagina Create stack, verifica che l'URL del modello corretto sia nella casella di testo URL di Amazon S3, quindi scegli Avanti.
-
Nella pagina Specifica i dettagli dello stack, assegna un nome allo stack di soluzioni. Per informazioni sulle limitazioni di denominazione dei caratteri, consulta i limiti IAM e STS nella AWS Identity and Access Management User Guide.
-
Nella pagina Parametri, specifica i seguenti parametri e scegli Avanti.
Parametro Predefinita Description Spazio dei nomi
<Requires input>Immettete una stringa composta da un massimo di 9 caratteri alfanumerici minuscoli. Namespace univoco da aggiungere come suffisso ai nomi dei ruoli IAM di Remediation. Lo stesso namespace deve essere utilizzato nei ruoli dei membri e negli stack dei membri. Questa stringa deve essere univoca per ogni distribuzione della soluzione, ma non deve essere modificata durante gli aggiornamenti dello stack. Non è necessario che il valore dello spazio dei nomi sia univoco per account membro.
Account amministratore Sec Hub
<Requires input>Inserisci l'ID dell'account di 12 cifre per l'account amministratore di AWS Security Hub. Questo valore concede le autorizzazioni per il ruolo di soluzione dell'account amministratore.
-
Nella pagina Configure stack options (Configura opzioni pila), scegliere Next (Successivo).
-
Nella pagina Rivedi, verifica e conferma le impostazioni. Seleziona la casella che conferma che il modello creerà risorse AWS Identity and Access Management (IAM).
-
Seleziona Create (Crea) per implementare lo stack.
Puoi visualizzare lo stato dello stack nella CloudFormation console AWS nella colonna Status. Dovresti ricevere lo stato CREATE_COMPLETE in circa 5 minuti. Puoi continuare con il passaggio successivo mentre questo stack viene caricato.
Fase 3: Avvia lo stack di membri
Importante
Questa soluzione include la raccolta dei dati. Utilizziamo questi dati per comprendere meglio come i clienti utilizzano questa soluzione e i servizi e i prodotti correlati. AWS è proprietaria dei dati raccolti tramite questo sondaggio. La raccolta dei dati è soggetta all'Informativa sulla privacy di AWS
Lo automated-security-response-member stack deve essere installato in ogni account membro di Security Hub. Questo stack definisce i runbook per la correzione automatica. L'amministratore di ogni account membro può controllare quali correzioni sono disponibili tramite questo stack.
-
Accedi alla Console di gestione AWS per ogni account membro di AWS Security Hub (incluso l'account amministratore, anch'esso membro). Scegli il pulsante per avviare il CloudFormation modello
automated-security-response-member.templateAWS.
Puoi anche scaricare il modello
+
Nota
Questa soluzione utilizza AWS Systems Manager, attualmente disponibile nella maggior parte delle regioni AWS. La soluzione funziona in tutte le regioni che supportano questi servizi. Per la disponibilità più aggiornata per regione, consulta l'elenco dei servizi regionali AWS
-
Nella pagina Create stack, verifica che l'URL del modello corretto sia nella casella di testo URL di Amazon S3, quindi scegli Avanti.
-
Nella pagina Specifica i dettagli dello stack, assegna un nome allo stack di soluzioni. Per informazioni sulle limitazioni di denominazione dei caratteri, consulta i limiti IAM e STS nella AWS Identity and Access Management User Guide.
-
Nella pagina Parametri, specifica i seguenti parametri e scegli Avanti.
Parametro Predefinita Description Fornite il nome LogGroup da utilizzare per creare filtri metrici e allarmi
<Requires input>Specifica il nome di un gruppo di CloudWatch CloudTrail log in cui vengono registrate le chiamate API. Viene utilizzato per le correzioni CIS 3.1-3.14.
Carica SC Member Stack
yesSpecifica se installare i componenti dei membri per la correzione automatica dei controlli SC.
Carica AFSBP Member Stack
noSpecifica se installare i componenti dei membri per la correzione automatica dei controlli FSBP.
Carica lo stack di membri CIS120
noSpecificare se installare i componenti membri per la riparazione automatica dei controlli CIS120.
Carica lo stack di membri CIS140
noSpecificare se installare i componenti membri per la riparazione automatica dei controlli CIS140.
Carica lo stack di membri CIS300
noSpecifica se installare i componenti membri per la correzione automatica dei controlli CIS300.
Carica PCI321 Member Stack
noSpecifica se installare i componenti membri per la correzione automatica dei controlli PCI321.
Carica NIST Member Stack
noSpecifica se installare i componenti dei membri per la correzione automatica dei controlli NIST.
Crea un bucket S3 per Redshift Audit Logging
noScegli
yesdi creare il bucket S3 per la correzione FSBP. RedShift.4 Per i dettagli sul bucket S3 e sulla correzione, consulta la correzione nella Guida per l'utente di AWS Security Redshift.4 Hub.Account amministratore Sec Hub
<Requires input>Inserisci l'ID dell'account di 12 cifre per l'account amministratore di AWS Security Hub.
Spazio dei nomi
<Requires input>Inserisci una stringa composta da un massimo di 9 caratteri alfanumerici minuscoli. Questa stringa diventa parte dei nomi dei ruoli IAM e del bucket Action Log S3. Utilizza lo stesso valore per la distribuzione dello stack dei membri e per la distribuzione dello stack dei ruoli dei membri. La stringa deve essere univoca per ogni distribuzione della soluzione, ma non deve essere modificata durante gli aggiornamenti dello stack.
EnableCloudTrailForASRActionLog
noSeleziona
yesse desideri monitorare gli eventi di gestione condotti dalla soluzione sulla CloudWatch dashboard. La soluzione crea un CloudTrail percorso nell'account di ogni membro selezionatoyes. È necessario distribuire la soluzione in un'organizzazione AWS per abilitare questa funzionalità. Inoltre, puoi abilitare questa funzionalità solo in una singola regione all'interno dello stesso account. Consulta la sezione Costo per comprendere i costi aggiuntivi che ciò comporta. -
Nella pagina Configure stack options (Configura opzioni pila), scegliere Next (Successivo).
-
Nella pagina Rivedi, verifica e conferma le impostazioni. Seleziona la casella che conferma che il modello creerà risorse AWS Identity and Access Management (IAM).
-
Seleziona Create (Crea) per implementare lo stack.
Puoi visualizzare lo stato dello stack nella CloudFormation console AWS nella colonna Status. Dovresti ricevere lo stato CREATE_COMPLETE in circa 15 minuti.
Fase 4: (Facoltativo) Modifica le correzioni disponibili
Se desideri rimuovere correzioni specifiche da un account membro, puoi farlo aggiornando lo stack annidato per lo standard di sicurezza. Per semplicità, le opzioni dello stack annidato non vengono propagate allo stack principale.
-
Accedi alla CloudFormation console AWS
e seleziona lo stack annidato. -
Scegliere Aggiorna.
-
Seleziona Aggiorna stack annidato e scegli Update stack.
Aggiorna lo stack annidato

-
Seleziona Usa il modello corrente e scegli Avanti.
-
Modifica le correzioni disponibili. Cambia i valori per i controlli desiderati
Availablee per i controlli indesiderati in.Not availableNota
La disattivazione di una correzione rimuove il runbook di correzione della soluzione per lo standard e il controllo di sicurezza.
-
Nella pagina Configure stack options (Configura opzioni pila), scegliere Next (Successivo).
-
Nella pagina Rivedi, verifica e conferma le impostazioni. Seleziona la casella che conferma che il modello creerà risorse AWS Identity and Access Management (IAM).
-
Scegli Aggiorna stack.
Puoi visualizzare lo stato dello stack nella CloudFormation console AWS nella colonna Status. Dovresti ricevere lo stato CREATE_COMPLETE in circa 15 minuti.
