Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Crittografia Amazon RDS risorse
Amazon RDS può crittografare le tue istanze database di Amazon RDS. I dati crittografati a riposo includono lo storage sottostante per le istanze DB, i relativi log, i backup automatici, le repliche di lettura e le istantanee.
Le istanze DB crittografate di Amazon RDS utilizzano lo standard del settore AES-256 algoritmo di crittografia per crittografare i dati sul server che ospita le istanze DB di Amazon RDS.
Dopo che i dati sono stati crittografati, Amazon RDS gestisce l'autenticazione dell'accesso e la decrittografia dei dati in modo trasparente con un impatto minimo sulle prestazioni. Non è quindi necessario modificare le applicazioni client di database per utilizzare la crittografia.
Per database crittografati e non crittografati casi, i dati in transito tra la replica di origine e quella letta sono crittografati, anche durante la replica tra AWS Regioni.
Argomenti
Panoramica della crittografia delle risorse Amazon RDS
Le istanze database Amazon RDS crittografate offrono un livello aggiuntivo di sicurezza dei dati proteggendoli dagli accessi non autorizzati nello storage sottostante. Puoi utilizzare la crittografia Amazon RDS per aumentare la protezione dei dati delle applicazioni che vengono distribuite nel cloud e per soddisfare i requisiti di conformità per la crittografia dei dati inattivi. Per un'istanza database crittografata con Amazon RDS, vengono crittografati tutti i log, i backup e gli snapshot. Per ulteriori informazioni sulla disponibilità e sui limiti della crittografia, consulta Disponibilità di Amazon RDS crittografia e Limitazioni di Amazon RDS DB crittografato Istanze.
Amazon RDS utilizza un AWS Key Management Service chiave per crittografare queste risorse. AWS KMS combina hardware e software sicuri e ad alta disponibilità per fornire un sistema di gestione delle chiavi scalabile per il cloud. Puoi usare un Chiave gestita da AWS, oppure puoi creare chiavi gestite dal cliente.
Quando crei un'istanza database crittografata, puoi scegliere una chiave gestita dal cliente o la Chiave gestita da AWS per Amazon RDS per la crittografia dell'istanza database. Se non specifichi l'identificatore di chiave per una chiave gestita dal cliente, Amazon RDS utilizza Chiave gestita da AWS per la tua nuova istanza DB. Amazon RDS crea un Chiave gestita da AWS per Amazon RDS per il tuo AWS account. Il tuo AWS l'account ha un altro Chiave gestita da AWS per Amazon RDS per ciascuno AWS Regione.
Per gestire le chiavi gestite dal cliente utilizzate per crittografare e decrittografare le risorse di Amazon RDS, si utilizza AWS Key Management Service (AWS KMS).
Usando AWS KMS, è possibile creare chiavi gestite dal cliente e definire le politiche che controllano l'uso di queste chiavi gestite dal cliente. AWS KMS supporti CloudTrail, in modo da poter controllare l'utilizzo delle chiavi KMS per verificare che le chiavi gestite dal cliente vengano utilizzate in modo appropriato. Puoi utilizzare le chiavi gestite dal cliente con Amazon Aurora e supportate AWS servizi come Amazon S3, Amazon EBS e Amazon Redshift. Per un elenco di servizi integrati con AWS KMS, vedi AWS Integrazione dei servizi
-
Una volta creata un’istanza database crittografata, non potrai più modificare la chiave KMS utilizzata da quell’istanza database. Pertanto, assicurati di determinare i requisiti della chiave KMS prima di creare la tua istanza database crittografata.
Se devi modificare la chiave di crittografia per l’istanza database, crea uno snapshot manuale dell’istanza e abilita la crittografia durante la copia dello snapshot. Per ulteriori informazioni, consulta l’articolo re:Post Knowledge
. Puoi anche usare un blue/green implementazione per creare un ambiente verde crittografato con una chiave KMS diversa rispetto all'ambiente blu. Usa questa distribuzione per crittografare un'istanza DB non crittografata o per modificare la chiave KMS di un'istanza DB crittografata. Per ulteriori informazioni su blue/green distribuzioni, vedere Limitazioni e considerazioni per Amazon RDS blue/green distribuzioni.
-
Se copi uno snapshot crittografata, puoi utilizzare una chiave KMS diversa per crittografare la snapshot di destinazione rispetto a quella utilizzata per crittografare la snapshot di origine.
-
Puoi crittografare una replica di lettura di un'istanza DB crittografata Amazon RDS con la stessa chiave KMS dell'istanza DB di origine o con una chiave KMS diversa. La replica letta può trovarsi nella stessa AWS Regione come fonte o in una regione diversa. Per utilizzare una chiave KMS diversa, specificala con
KmsKeyIdparametro di CreateDBInstanceReadReplica operazione API, o--kms-key-idopzione del create-db-instance-read-replica AWS CLI comando. Se non si specifica una chiave KMS, la replica di lettura utilizza la stessa chiave KMS dell'istanza DB di origine. -
Le chiavi KMS sono specifiche per AWS Regione in cui vengono create. Per una lettura, replica in un altro AWS Regione, specificare una chiave KMS nella regione di destinazione.
-
Non puoi condividere un'istantanea che è stata crittografata utilizzando Chiave gestita da AWS del AWS account che ha condiviso l'istantanea.
-
Amazon RDS supporta anche la crittografia di un'istanza database di Oracle o SQL Server con Transparent Data Encryption (TDE). TDE può essere utilizzata con la crittografia RDS inattiva, sebbene l'utilizzo simultaneo di TDE e della crittografia RDS inattiva possa influire leggermente sulle prestazioni del database. È necessario gestire chiavi diverse per ogni metodo di crittografia. Per ulteriori informazioni su TDE, consulta Oracle Transparent Data Encryption o Supporto per Transparent Data Encryption in SQL Server.
Amazon RDS perde l’accesso alla chiave KMS per un’istanza database quando disabiliti la chiave KMS. Se perdi l’accesso a una chiave KMS, l’istanza database crittografata passa allo stato inaccessible-encryption-credentials-recoverable 2 ore dopo il rilevamento nelle istanze in cui i backup sono abilitati. L’istanza database rimane in questo stato per sette giorni, durante i quali l’istanza viene arrestata. Le chiamate API effettuate all’istanza database durante questo periodo potrebbero non avere esito positivo. Per ripristinare l’istanza database, abilita la chiave KMS e riavvia l’istanza. Abilita la chiave KMS da Console di gestione AWS, AWS CLI, o API RDS. Riavviare l'istanza DB utilizzando AWS CLI comando start-db-instance o Console di gestione AWS.
Lo stato inaccessible-encryption-credentials-recoverable si applica solo alle istanze database che possono essere arrestate. Questo stato ripristinabile non è applicabile alle istanze che non possono essere arrestate, come le repliche di lettura e le istanze con repliche di lettura. Per ulteriori informazioni, consulta Limitazioni relative all'arresto dell'istanza database.
Se l’istanza database non viene ripristinata entro sette giorni, passa allo stato terminale inaccessible-encryption-credentials. In questo stato, l'istanza DB non è più utilizzabile ed è possibile ripristinarla solo da un'istantanea o da un backup del database.
Durante la creazione di un’istanza database, Amazon RDS verifica se il principale chiamante ha accesso alla chiave KMS e genera una concessione dalla chiave KMS che utilizza per l’intera durata dell’istanza database. La revoca dell’accesso del principale chiamante alla chiave KMS non influisce su un database in esecuzione. Quando si utilizzano le chiavi KMS in scenari che coinvolgono più account, ad esempio per copiare uno snapshot in un altro account, la chiave KMS deve essere condivisa con l’altro account. Se si crea un’istanza database dallo snapshot senza specificare una chiave KMS diversa, la nuova istanza utilizza la chiave KMS dell’account di origine. La revoca dell’accesso alla chiave dopo la creazione dell’istanza database non influisce sull’istanza. Tuttavia, la disabilitazione della chiave influisce su tutte le istanze database crittografate con tale chiave. Per evitare che ciò accada, specifica una chiave diversa durante l’operazione di copia dello snapshot.
Le istanze database con backup disabilitati rimangono disponibili fino a quando i volumi non vengono scollegati dall’host durante una modifica o un ripristino dell’istanza. In RDS, le istanze passano allo stato inaccessible-encryption-credentials-recoverable o inaccessible-encryption-credentials, a seconda dei casi.
Un'istanza DB in inaccessible-encryption-credentials lo stato non può essere ripristinato sul posto, quindi Amazon RDS crea automaticamente un'istantanea DB finale quando un'istanza DB passa a questo stato. È simile all'istantanea finale che puoi richiedere quando elimini un'istanza DB.
L'istantanea acquisisce i dati scritti dopo il backup automatico più recente. Sono incluse le scritture effettuate mentre la chiave KMS era inaccessibile. È possibile utilizzare l'istantanea per recuperare dati che altrimenti andrebbero persi. Amazon RDS lo crea come istantanea DB manuale denominata rds-final:e viene visualizzato insieme agli altri snapshot del database.db-instance-identifier-resource-id
L'istantanea finale viene conservata fino all'eliminazione e comporta costi di archiviazione di backup allo stesso modo di un'istantanea DB manuale. Poiché i costi continuano fino all'eliminazione, elimina l'istantanea non appena non ti serve più. Per ulteriori informazioni, consulta Prezzi di Amazon RDS
Amazon RDS tenta di creare un'istantanea finale quando un'istanza DB passa a inaccessible-encryption-credentials stato in una delle seguenti situazioni:
-
La chiave KMS diventa inaccessibile e l'istanza DB non può essere interrotta, quindi passa direttamente a
inaccessible-encryption-credentialsstato. Questa situazione include le repliche di lettura e le istanze DB che hanno repliche di lettura. -
L'istanza DB rimane in
inaccessible-encryption-credentials-recoverablestato per sette giorni senza essere ripristinato. -
L'istanza DB richiede un'operazione che Amazon RDS non può completare perché la chiave KMS è inaccessibile. Gli esempi includono la sostituzione dell'host sottostante e la scalabilità dello storage.
Amazon RDS crea l'istantanea finale solo quando tutte le seguenti condizioni sono vere per l'istanza DB:
-
All'istanza DB sono collegati volumi di dati. Un'istanza DB senza storage collegato, ad esempio una che non è riuscita durante la creazione o è già stata eliminata, non ha dati da acquisire.
-
L'istanza DB non è membro di un Multi-AZ Cluster DB o cluster Aurora DB. Questi utilizzano backup a livello di cluster anziché istantanee di singole istanze.
-
I dati dell'istanza DB sono completi e non cambiano. Amazon RDS non crea un'istantanea finale mentre un'istanza DB si trova in uno dei seguenti stati:
-
In fase di creazione
-
In fase di ripristino da un'istantanea o da un backup del DB
-
In fase di migrazione
-
La riproduzione dei log delle transazioni
-
Applicazione di una patch offline nell'ambito di un ripristino
-
In fase di preparazione o configurazione come replica di lettura
-
I backup automatici non devono essere attivati. Amazon RDS crea anche un'istantanea finale per le istanze DB su AWS Outposts e per le istanze DB in altri stati terminali, purché il loro storage sia intatto.
Per eseguire il ripristino dall'istantanea finale, riattiva innanzitutto la chiave KMS, poiché l'istantanea è crittografata con la stessa chiave dell'istanza DB di origine. Per ulteriori informazioni, consulta AWS KMS key gestione. Quindi ripristina l'istantanea come faresti con qualsiasi altra istantanea DB. Per l'elenco completo dei parametri, vedere restore-db-instance-from-db-snapshot nel AWS CLI Riferimento al comando.
Esempio Ripristina un'istanza DB dallo snapshot DB finale
Per Linux, macOS o Unix:
aws rds restore-db-instance-from-db-snapshot \ --db-instance-identifiermydb-restored\ --db-snapshot-identifierrds-final:mydb-db-abcdefghijklmnop
Per Windows:
aws rds restore-db-instance-from-db-snapshot ^ --db-instance-identifiermydb-restored^ --db-snapshot-identifierrds-final:mydb-db-abcdefghijklmnop
Sebbene i backup automatici non siano richiesti, attivali per le istanze DB crittografate in modo che sia disponibile il ripristino point-in-time oltre allo snapshot finale.
Per ulteriori informazioni sulle chiavi KMS, consulta AWS KMS keys nella Guida per sviluppatori di AWS Key Management Service e AWS KMS key gestione.
Crittografia di un'istanza database
Per abilitare la crittografia per una nuova istanza database, scegliere Enable encryption (Abilita crittografia) nella console Amazon RDS. Per ulteriori informazioni sulla creazione di un istanza database, consulta Creazione di un'istanza database Amazon RDS.
Se si utilizza il create-db-instance AWS CLI comando per creare un'istanza DB crittografata, imposta il --storage-encrypted parametro. Se utilizzi l'operazione API CreateDBInstance, imposta il parametro StorageEncrypted su true.
Se si utilizza il AWS CLI create-db-instance comando per creare un'istanza DB crittografata con una chiave gestita dal cliente, imposta il --kms-key-id parametro per qualsiasi identificatore di chiave per la chiave KMS. Se utilizzi la funzionalità CreateDBInstance dell'API Amazon RDS, imposta il parametro KmsKeyId su un qualsiasi identificatore chiave per la chiave KMS. Per utilizzare una chiave gestita dal cliente in un'altra chiave AWS account, specifica la chiave ARN o l'alias ARN.
Determinare se la crittografia è attivata per un'istanza database
Puoi usare il Console di gestione AWS, AWS CLI, o API RDS per determinare se la crittografia a riposo è attivata per un'istanza DB.
Per determinare se la crittografia a riposo è attivata per un'istanza database
Accedere al Console di gestione AWS e apri la console Amazon RDS all'indirizzo https://console.aws.amazon.com/rds/
. -
Nel pannello di navigazione, scegliere Databases (Database).
-
Scegliere il nome dell'istanza database a cui si desidera controllare per visualizzarne i dettagli.
-
Seleziona la casella Configurazione, e controlla il valore Crittografia sottoStorage (archiviazione).
Mostra Enabled (Abilitato) o Non abilitato.
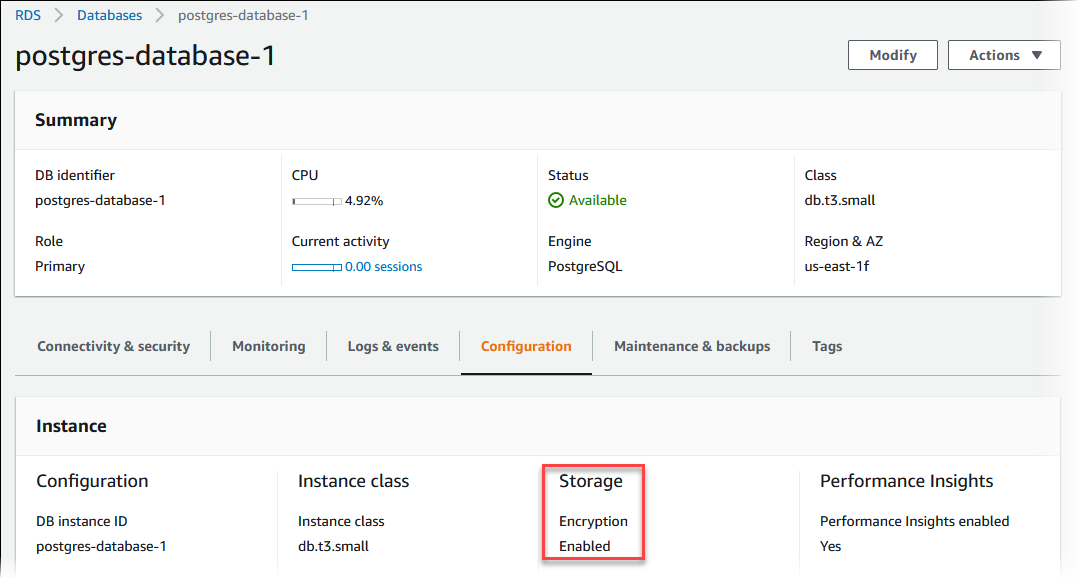
Per determinare se la crittografia a riposo è attivata per un'istanza DB utilizzando AWS CLI, chiama descrivi le istanze db comando con la seguente opzione:
-
--db-instance-identifier: il nome dell’istanza database.
Nell'esempio seguente viene utilizzata una query per restituire TRUE o FALSE per quanto riguarda la crittografia inattiva per l'istanza database mydb.
Esempio
aws rds describe-db-instances --db-instance-identifiermydb--query "*[].{StorageEncrypted:StorageEncrypted}" --output text
Per determinare se la crittografia dei dati inattivi per un'istanza database utilizza l'API Amazon RDS, chiamare l'operazione DescribeDBInstancescon il parametro seguente:
-
DBInstanceIdentifier: il nome dell’istanza database.
Disponibilità di Amazon RDS crittografia
La crittografia Amazon RDS è attualmente disponibile per tutti i motori di database e i tipi di storage.
La crittografia Amazon RDS è disponibile per la maggior parte delle classi di istanza database. Nella tabella seguente sono elencate le classi di istanza database che non supportano la crittografia Amazon RDS:
| Tipo di istanza | Classe istanza |
|---|---|
General purpose (M1) |
db.m1.small db.m1.medium db.m1.large db.m1.xlarge |
Memoria ottimizzata (M2) |
db.m2.xlarge db.m2.2xlarge db.m2.4xlarge |
Burstable (T2) |
db.t2.micro |
Crittografia dei dati in transito
- Crittografia a livello fisico
-
Tutti i dati che fluiscono Regioni AWS oltre il AWS la rete globale viene automaticamente crittografata a livello fisico prima di uscire AWS strutture protette. Tutto il traffico tra le AZ è crittografato. Ulteriori livelli di crittografia, inclusi quelli elencati in questa sezione, possono fornire ulteriore protezione.
- Crittografia fornita dal peering di Amazon VPC e dal peering interregionale di Transit Gateway
-
Tutto il traffico tra regioni che utilizza il peering Amazon VPC e Transit Gateway viene automaticamente crittografato in massa quando esce da una regione. Un ulteriore livello di crittografia viene fornito automaticamente a livello fisico per tutto il traffico prima che questo esca AWS strutture protette.
- Crittografia tra istanze
-
AWS fornisce una connettività sicura e privata tra istanze DB di tutti i tipi. Inoltre, alcuni tipi di istanza utilizzano le funzionalità di offload dell'hardware Nitro System sottostante per crittografare automaticamente il traffico in transito tra le istanze. Questa crittografia utilizza algoritmi AEAD (Authenticated Encryption with Associated Data), con crittografia a 256 bit. Non vi è alcun impatto sulle prestazioni della rete. Per supportare questa crittografia aggiuntiva del traffico in transito tra istanze, è necessario soddisfare i seguenti requisiti:
-
Le istanze utilizzano i seguenti tipi di istanza:
-
Uso generico: M6i, M6id, M6in, M6idn, M7g
-
Ottimizzate per la memoria: R6i, R6id, R6in, R6idn, R7g, X2idn, X2iedn, X2iezn
-
-
Le istanze si trovano nella stessa Regione AWS.
-
Le istanze si trovano nello stesso VPC o VPC con peering e il traffico non passa attraverso un dispositivo di rete virtuale, ad esempio un load balancer (load balancer) o un Transit Gateway.
-
Limitazioni di Amazon RDS DB crittografato Istanze
Esistono le seguenti limitazioni per i cluster di database crittografate Amazon RDS:
-
Puoi solo crittografare un'istanza database Amazon RDS quando la crei, non dopo la sua creazione.
Tuttavia, poiché è possibile crittografare una copia di uno snapshot DB non crittografata, puoi aggiungere in modo efficace la crittografia a un'istanza database non crittografata. Ovvero, è possibile creare uno snapshot dell'istanza database e quindi creare una copia crittografata di quella snapshot. Puoi quindi ripristinare un'istanza database da uno snapshot crittografata e pertanto disporre di una copia crittografata dell'istanza database originale. Per ulteriori informazioni, consulta Copia di uno snapshot del database per Amazon RDS.
-
Non puoi disattivare la crittografia di una istanza database crittografato.
-
Non puoi creare uno snapshot crittografata per una istanza database non crittografato.
-
Una snapshot di una istanza database crittografato deve essere crittografata utilizzando la stessa chiave KMS dell'istanza database.
-
Non è possibile creare una replica di lettura crittografata di un'istanza database non crittografata o una replica di lettura non crittografata di un'istanza database crittografata.
-
Le repliche di lettura crittografate devono essere crittografate con la stessa chiave KMS dell'istanza database di origine quando entrambe si trovano nella stessa Regione AWS .
-
Non puoi ripristinare un backup o uno snapshot non crittografato in un'istanza database crittografata.
-
Per copiare un'istantanea crittografata da una AWS Da una regione all'altra, è necessario specificare la chiave KMS nella destinazione AWS Regione. Questo perché le chiavi KMS sono specifiche per AWS Regione in cui sono state create.
La snapshot di origine resta crittografata nel processo di copia. Amazon RDS utilizza la crittografia envelope per proteggere i dati durante il processo di copia. Per ulteriori informazioni sulla crittografia envelope, consulta Crittografia envelope nella Guida per sviluppatori di AWS Key Management Service .
-
Non è possibile decrittografare una istanza database crittografato. Tuttavia, puoi esportare i dati da una istanza database crittografato e importarli in una istanza database non crittografato.
