Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Mentransfer file melalui titik akhir server menggunakan klien
Anda mentransfer file melalui AWS Transfer Family layanan dengan menentukan operasi transfer di klien. AWS Transfer Family mendukung klien berikut:
-
Kami mendukung versi 3 dari protokol SFTP.
-
OpenSSH (macOS dan Linux)
catatan
Klien ini hanya bekerja dengan server yang diaktifkan untuk Secure Shell (SSH) File Transfer Protocol (SFTP).
-
WinSCP (hanya Microsoft Windows)
-
Cyberduck (Windows, macOS, dan Linux)
-
FileZilla (Windows, macOS, dan Linux)
Batasan berikut berlaku untuk setiap klien:
-
Protokol SCP tidak didukung, karena dianggap tidak aman. Anda dapat menggunakan
scpperintah OpenSSH seperti yang dijelaskan dalamMenggunakan perintah scp. -
Jumlah maksimum sesi SFTP bersamaan, multipleks, per koneksi adalah 10.
-
Untuk koneksi idle, nilai batas waktu adalah 1800 detik (30 menit) untuk semua protokol (SFTP/FTP/FTPS). Jika tidak ada aktivitas setelah periode ini, klien mungkin terputus. Untuk koneksi yang tidak responsif:
-
SFTP memiliki batas waktu 300 detik (5 menit) ketika klien benar-benar tidak responsif.
-
FTPS dan FTP memiliki batas waktu kurang responsif sekitar 10 menit yang ditangani oleh pustaka yang mendasarinya.
-
-
Amazon S3 dan Amazon EFS (karena protokol NFSv4) mengharuskan nama file dalam pengkodean. UTF-8 Menggunakan pengkodean yang berbeda dapat menyebabkan hasil yang tidak terduga. Untuk Amazon S3, lihat Pedoman penamaan kunci objek.
-
Untuk File Transfer Protocol over SSL (FTPS), hanya mode Eksplisit yang didukung. Mode implisit tidak didukung.
-
Untuk File Transfer Protocol (FTP) dan FTPS, hanya mode Pasif yang didukung.
-
Untuk FTP dan FTPS, hanya mode STREAM yang didukung.
-
Untuk FTP dan FTPS, hanya Image/Binary mode yang didukung.
-
Untuk FTP dan FTPS, TLS - PROT C (tidak terlindungi) TLS untuk koneksi data adalah default tetapi PROT C tidak didukung dalam protokol FTPS. AWS Transfer Family Jadi untuk FTPS, Anda perlu mengeluarkan PROT P agar operasi data Anda dapat diterima.
-
Jika Anda menggunakan Amazon S3 untuk penyimpanan server Anda, dan jika klien Anda berisi opsi untuk menggunakan beberapa koneksi untuk satu transfer, pastikan untuk menonaktifkan opsi tersebut. Jika tidak, unggahan file besar dapat gagal dengan cara yang tidak dapat diprediksi. Perhatikan bahwa jika Anda menggunakan Amazon EFS sebagai backend penyimpanan, EF S mendukung beberapa koneksi untuk satu transfer.
Berikut ini adalah daftar perintah yang tersedia untuk FTP dan FTPS:
| Perintah yang tersedia | |||||
|---|---|---|---|---|---|
ABOR |
PRESTASI |
MST |
LULUS |
BACK |
BESAR |
AUTENTIKASI |
LONG |
MKD |
PASCH |
RMD |
BANGET |
CDUP |
DAFTAR |
MODE |
PBSZ |
RNDR |
THE TREE |
CWD |
MDTM |
NST |
MEMPROT |
REND |
SYSTEM |
PARTS |
MFMT |
SIMPUL |
PWD |
UKURAN |
MENGETIK |
EPSV |
MLSD |
MEMILIH |
QUIT (BERHENTI) |
STAT |
USER |
catatan
APPE tidak didukung.
Untuk SFTP, operasi berikut saat ini tidak didukung untuk pengguna yang menggunakan direktori home logis di server yang menggunakan Amazon Elastic File System (Amazon EFS).
| Perintah SFTP tidak didukung | |||
|---|---|---|---|
SSH_FXP_READLINK |
SSH_FXP_SYMLINK |
SSH_FXP_STAT ketika file yang diminta adalah symlink |
SSH_FXP_REALPATH ketika jalur yang diminta berisi komponen symlink |
Hasilkan pasangan kunci publik-pribadi
Sebelum Anda dapat mentransfer file, Anda harus memiliki pasangan kunci publik-pribadi yang tersedia. Jika sebelumnya Anda belum membuat pasangan kunci, lihatHasilkan kunci SSH untuk pengguna yang dikelola layanan.
Topik
Per SFTP/FTPS/FTP intah yang tersedia
Tabel berikut menjelaskan perintah yang tersedia untuk AWS Transfer Family, untuk protokol SFTP, FTPS, dan FTP.
catatan
Tabel menyebutkan file dan direktori untuk Amazon S3, yang hanya mendukung bucket dan objek: tidak ada hierarki. Namun, Anda dapat menggunakan awalan dalam nama kunci objek untuk menyiratkan hierarki dan mengatur data Anda dengan cara yang mirip dengan folder. Perilaku ini dijelaskan dalam Bekerja dengan metadata objek di Panduan Pengguna Layanan Penyimpanan Sederhana Amazon.
| Perintah | Amazon S3 | Amazon EFS |
|---|---|---|
cd |
Didukung | Didukung |
chgrp |
Tidak Support | Didukung (rootatau owner hanya) |
chmod |
Tidak didukung | Didukung (roothanya) |
chmtime |
Tidak didukung | Didukung |
chown |
Tidak Support | Didukung (roothanya) |
get |
Didukung | Didukung (termasuk menyelesaikan tautan simbolik) |
ln -s |
Tidak didukung | Didukung |
ls/dir |
Didukung | Didukung |
mkdir |
Didukung | Didukung |
put |
Didukung | Didukung |
pwd |
Didukung | Didukung |
rename |
Didukung hanya untuk file catatanMengganti nama yang akan mengganti file yang ada tidak didukung. |
Didukung catatanMengganti nama yang akan mengganti file atau direktori yang ada tidak didukung. |
rm |
Didukung | Didukung |
rmdir |
Didukung (hanya direktori kosong) | Didukung |
version |
Didukung | Didukung |
Temukan titik akhir Amazon VPC Anda
Jika tipe titik akhir untuk server Transfer Family Anda adalah VPC, mengidentifikasi titik akhir yang digunakan untuk mentransfer file tidak mudah. Dalam hal ini, gunakan prosedur berikut untuk menemukan titik akhir Amazon VPC Anda.
Untuk menemukan titik akhir Amazon VPC Anda
-
Arahkan ke halaman detail server Anda.
-
Di panel rincian Endpoint, pilih VPC.
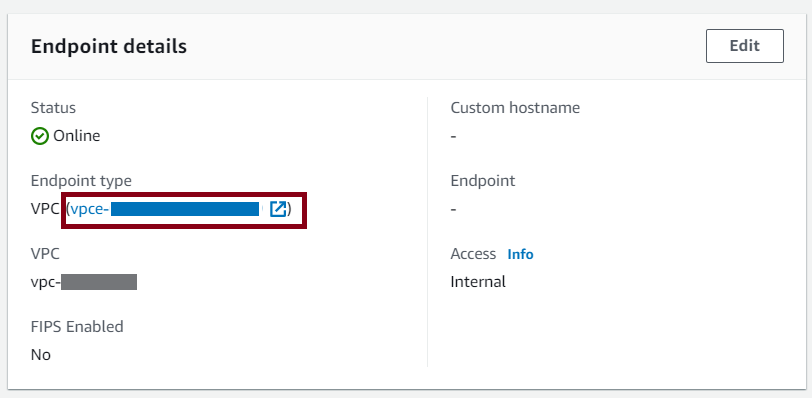
-
Di dasbor Amazon VPC, pilih ID titik akhir VPC.
-
Dalam daftar nama DNS, titik akhir server Anda adalah yang pertama terdaftar.
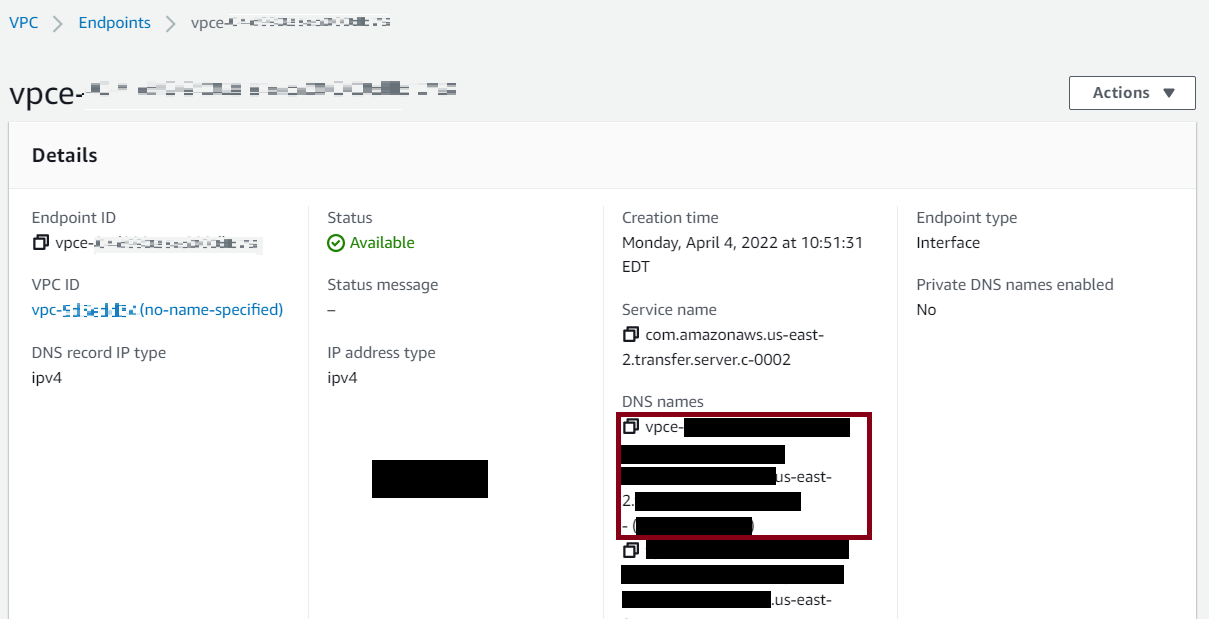
Hindari kesalahan setstat
Beberapa klien transfer file SFTP dapat mencoba mengubah atribut file jarak jauh, termasuk stempel waktu dan izin, menggunakan perintah, seperti SETSTAT saat mengunggah file. Namun, perintah ini tidak kompatibel dengan sistem penyimpanan objek, seperti Amazon S3. Karena ketidakcocokan ini, unggahan file dari klien ini dapat mengakibatkan kesalahan bahkan ketika file berhasil diunggah.
-
Saat Anda memang
CreateServergilUpdateServerAPI or, gunakanProtocolDetailsopsiSetStatOptionuntuk mengabaikan kesalahan yang dihasilkan saat klien mencoba menggunakan SETSTAT pada file yang Anda unggah ke bucket S3. -
Tetapkan nilai
ENABLE_NO_OPagar server Transfer Family mengabaikan perintah SETSTAT, dan mengunggah file tanpa perlu membuat perubahan apa pun pada klien SFTP Anda. -
Perhatikan bahwa sementara
SetStatOptionENABLE_NO_OPpengaturan mengabaikan kesalahan, itu menghasilkan entri CloudWatch log di Log, sehingga Anda dapat menentukan kapan klien melakukan panggilan SETSTAT.
Untuk detail API untuk opsi ini, lihat ProtocolDetails.
Gunakan OpenSSH
Bagian ini berisi instruksi untuk mentransfer file dari baris perintah menggunakan OpenSSH.
catatan
Klien ini hanya bekerja dengan SFTP-enabled server.
Menggunakan OpenSSH
Untuk mentransfer file AWS Transfer Family menggunakan utilitas baris perintah OpenSSH
-
Di Linux, macOS, atau Windows, buka terminal perintah.
-
Pada prompt, masukkan perintah berikut:
sftp -itransfer-keysftp_user@service_endpointPada perintah sebelumnya,
sftp_usertransfer-keyservice_endpointcatatan
Perintah ini menggunakan pengaturan yang ada di
ssh_configfile default. Kecuali Anda telah mengedit file ini sebelumnya, SFTP menggunakan port 22. Anda dapat menentukan port yang berbeda (misalnya 2222) dengan menambahkan-Pflag ke perintah, sebagai berikut.sftp -P 2222 -itransfer-keysftp_user@service_endpointAtau, jika Anda selalu ingin menggunakan port 2222 atau port 22000, Anda dapat memperbarui port default Anda di file Anda
ssh_config.Sebuah
sftpprompt akan muncul. -
(Opsional) Untuk melihat direktori home pengguna, masukkan perintah berikut pada
sftpprompt:pwd -
Untuk mengunggah file dari sistem file Anda ke server Transfer Family, gunakan
putperintah. Misalnya, untuk mengunggahhello.txt(dengan asumsi bahwa file ada di direktori Anda saat ini di sistem file Anda), jalankan perintah berikut padasftpprompt:put hello.txtPesan yang mirip dengan berikut ini muncul, menunjukkan bahwa transfer file sedang berlangsung, atau selesai.
Uploading hello.txt to
                            /amzn-s3-demo-bucket/home/sftp_user/hello.txt
hello.txt 100% 127 0.1KB/s 00:00
catatan
Setelah server Anda dibuat, diperlukan beberapa menit agar nama host titik akhir server dapat diselesaikan oleh layanan DNS di lingkungan Anda.
Menggunakan perintah scp
Transfer Family tidak mendukung protokol SCP. Namun, Anda dapat menggunakan scp perintah OpenSSH jika Anda membutuhkan fungsi ini.
Rekomendasi untuk menggunakan SCP melalui SFTP adalah menggunakan OpenSSH versi 9.0 atau yang lebih baru. Di OpenSSH versi 9 dan yang lebih baru, scp perintah default menggunakan protokol SFTP untuk transfer file alih-alih protokol SCP lama.
penting
Pastikan server Transfer Family Anda telah dikonfigurasi untuk menggunakan akses direktori yang dioptimalkan S3.
Gunakan WinSCP
Gunakan instruksi berikut untuk mentransfer file dari baris perintah menggunakan WinSCP.
catatan
Jika Anda menggunakan WinSCP 5.19, Anda dapat langsung terhubung ke Amazon S3 menggunakan AWS
kredenSIAL dan file Anda. upload/download Untuk detail selengkapnya, lihat Menghubungkan ke layanan Amazon S3
Untuk mentransfer file AWS Transfer Family menggunakan WinSCP
-
Buka klien WinSCP.
-
Di kotak dialog Login, untuk File protocol, pilih protokol: SFTP atau FTP.
Jika Anda memilih FTP, untuk Enkripsi, pilih salah satu dari berikut ini:
-
Tidak ada enkripsi untuk FTP
-
TLS/SSL Enkripsi eksplisit untuk FTPS
-
-
Untuk nama Host, masukkan titik akhir server Anda. Titik akhir server terletak di halaman detail Server. Untuk informasi selengkapnya, lihat Melihat detail server SFTP, FTPS, dan FTP.
Jika server Anda menggunakan titik akhir VPC, lihatTemukan titik akhir Amazon VPC Anda.
-
Untuk Nomor port, masukkan yang berikut ini:
-
22untuk SFTP -
21untuk FTP/FTPS
-
-
Untuk Nama pengguna, masukkan nama pengguna yang Anda buat untuk penyedia identitas tertentu.
Tip: Nama pengguna harus salah satu pengguna yang Anda buat atau konfigurasikan untuk penyedia identitas Anda. AWS Transfer Family menyediakan penyedia identitas berikut:
-
Pilih Advanced untuk membuka kotak dialog Advanced Site Settings. Di bagian SSH, pilih Oten tikasi.
-
Untuk file kunci pribadi, telusuri dan pilih file kunci pribadi SSH dari sistem file Anda.
Jika WinSCP menawarkan untuk mengonversi kunci pribadi SSH Anda ke format PPK, pilih OK.
-
Pilih OK untuk kembali ke kotak dialog Login, lalu pilih S impan.
-
Di kotak dialog S impan sesi sebagai situs, pilih OK untuk menyelesaikan pengaturan koneksi Anda.
-
Di kotak dialog Login, pilih Tools, lalu pilih Preferences.
-
Di kotak dialog Preferensi, untuk Transfer, pilih Daya Tahan.
Untuk opsi Aktifkan transfer resume/transfer ke nama file sementara, pilih Non aktifkan.
penting
Jika Anda membiarkan opsi ini diaktifkan, itu meningkatkan biaya unggahan, secara substanțial menurunkan kinerja unggahan. Hal ini juga dapat menyebabkan kegagalan upload file besar.
-
Untuk Transfer, pilih Latar Bel akang, dan ko songkan kotak centang Gunakan beberapa koneksi untuk transfer tunggal.
Tip: Jika Anda membiarkan opsi ini dipilih, unggahan file besar dapat gagal dengan cara yang tidak dapat diprediksi. Misalnya, unggahan multipart yatim piatu yang dikenakan biaya Amazon S3 dapat dibuat. Korupsi data diam juga dapat terjadi.
-
Lakukan transfer file Anda.
Anda dapat menggunakan metode drag-and-drop untuk menyalin file antara jendela target dan sumber. Anda dapat menggunakan ikon toolbar untuk mengunggah, mengunduh, menghapus, mengedit, atau memodifikasi properti file di WinSCP.
catatan
Catatan ini tidak berlaku jika Anda menggunakan Amazon EFS untuk penyimpanan.
Perintah yang mencoba mengubah atribut file jarak jauh, termasuk stempel waktu, tidak kompatibel dengan sistem penyimpanan objek seperti Amazon S3. Oleh karena itu, jika Anda menggunakan Amazon S3 untuk penyimpanan, pastikan untuk menonaktifkan pengaturan stempel waktu WinSCP (atau gunakan SetStatOption seperti yang dijelaskan diHindari kesalahan setstat) sebelum Anda melakukan transfer file. Untuk melakukannya, di kotak dialog pengaturan Transfer WinSCP, nonaktifkan opsi Set izin upload dan opsi Pertahankan stempel waktu umum.
Gunakan Cyberduck
Gunakan instruksi berikut untuk mentransfer file dari baris perintah menggunakan Cyberduck.
Untuk mentransfer file AWS Transfer Family menggunakan Cyberduck
-
Buka klien
Cyberduck. -
Pilih Buka Koneksi.
-
Di kotak dialog Open Connection, pilih protokol: SFTP (SSH File Transfer Protocol), FTP-SSL (Explicit AUTH TLS), atau FTP (File Transfer Protocol).
-
Untuk Server, masukkan titik akhir server Anda. Titik akhir server terletak di halaman detail Server. Untuk informasi selengkapnya, lihat Melihat detail server SFTP, FTPS, dan FTP.
Jika server Anda menggunakan titik akhir VPC, lihatTemukan titik akhir Amazon VPC Anda.
-
Untuk Nomor port, masukkan yang berikut ini:
-
22untuk SFTP -
21untuk FTP/FTPS
-
-
Untuk Nama Pengguna, masukkan nama pengguna yang Anda buatMengelola pengguna untuk titik akhir server.
-
Jika SFTP dipilih, untuk SSH Private Key, pilih atau masukkan kunci pribadi SSH.
-
Pilih Hubungkan.
-
Lakukan transfer file Anda.
Tergantung di mana file Anda berada, lakukan salah satu hal berikut:
-
Di direktori lokal Anda (sumber), pilih file yang ingin Anda transfer, dan seret dan lepas ke direktori Amazon S3 (target).
-
Di direktori Amazon S3 (sumber), pilih file yang ingin Anda transfer, dan seret dan lepas ke direktori lokal Anda (target).
-
Gunakan FileZilla
Gunakan instruksi berikut untuk mentransfer file menggunakan FileZilla.
FileZilla Untuk mengatur transfer file
-
Buka FileZilla klien.
-
Pilih File, lalu pilih Manajer Situs.
-
Di kotak dialog Manajer Situs, pilih Situs baru.
-
Pada tab Umum, untuk Protokol, pilih protokol: SFTP atau FTP.
Jika Anda memilih FTP, untuk Enkripsi, pilih salah satu dari berikut ini:
-
Hanya gunakan FTP biasa (tidak aman) - untuk FTP
-
Gunakan FTP eksplisit melalui TLS jika tersedia - untuk FTPS
-
-
Untuk nama Host, masukkan protokol yang Anda gunakan, diikuti oleh titik akhir server Anda. Titik akhir server terletak di halaman detail Server. Untuk informasi selengkapnya, lihat Melihat detail server SFTP, FTPS, dan FTP.
-
Jika Anda menggunakan SFTP, masukkan:
sftp://hostname -
Jika Anda menggunakan FTPS, masukkan:
ftps://hostname
Pastikan untuk mengganti
hostnamedengan titik akhir server Anda yang sebenarnya.Jika server Anda menggunakan titik akhir VPC, lihatTemukan titik akhir Amazon VPC Anda.
-
-
Untuk Nomor port, masukkan yang berikut ini:
-
22untuk SFTP -
21untuk FTP/FTPS
-
-
Jika SFTP dipilih, untuk Jenis Logon, pilih File kunci.
Untuk File kunci, pilih atau masukkan kunci pribadi SSH.
-
Untuk Pengguna, masukkan nama pengguna yang Anda buatMengelola pengguna untuk titik akhir server.
-
Pilih Hubungkan.
-
Lakukan transfer file Anda.
catatan
Jika Anda mengganggu transfer file yang sedang berlangsung, AWS Transfer Family mungkin menulis objek paruh di bucket Amazon S3 Anda. Jika Anda mengganggu unggahan, periksa apakah ukuran file di bucket Amazon S3 cocok dengan ukuran file objek sumber sebelum melanjutkan.
Gunakan klien Perl
Jika Anda menggunakan klien NET::SFTP::Foreign perl, Anda harus mengatur queue_size ke1. Contoh:
my $sftp =
                    Net::SFTP::Foreign->new('user@s-12345.server.transfer.us-east-2.amazonaws.com',
                queue_size => 1);
catatan
Solusi ini diperlukan untuk revisi Net::SFTP::Foreign sebelum 1.92.02. https://metacpan.org/changes/release/SALVA/Net-SFTP-Foreign-1.93#L12
Gunakan LFTP
LFTP adalah klien FTP gratis yang memungkinkan pengguna untuk melakukan transfer file melalui antarmuka baris perintah dari sebagian besar mesin Linux.
Untuk unduhan file besar, LFTP memiliki masalah yang diketahui dengan paket yang tidak berurutan, menyebabkan transfer file gagal.
Pemrosesan unggahan posting
Anda dapat melihat informasi pemrosesan pasca unggahan termasuk metadata objek Amazon S3 dan pemberitahuan acara.
Metadata objek Amazon S3
Sebagai bagian dari metadata objek Anda, Anda melihat kunci x-amz-meta-user-agent yang disebut nilainya AWSTransfer x-amz-meta-user-agent-id dan nilainyausername@server-id. Ini username adalah pengguna Transfer Family yang mengunggah file dan server-id merupakan server yang digunakan untuk unggahan. Informasi ini dapat diakses menggunakan HeadObject operasi pada objek S3 di dalam fungsi Lambda Anda.
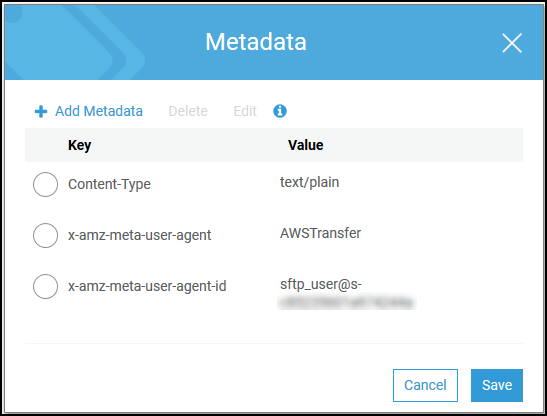
Pemberitahuan acara Amazon S3
Ketika sebuah objek diunggah ke bucket S3 Anda menggunakan Transfer Family, RoleSessionName terkandung dalam bidang Requester dalam struktur notifikasi peristiwa S3 sebagai[AWS:Role Unique
Identifier]/username.sessionid@server-id. Misalnya, berikut ini adalah konten untuk contoh bidang Requester dari log akses S3 untuk file yang disalin ke bucket S3.
arn:aws:sts::AWS-Account-ID:assumed-role/IamRoleName/username.sessionid@server-id
Di bidang Requester di atas, ini menunjukkan Peran IAM yang dipanggil. IamRoleName Untuk informasi selengkapnya tentang mengonfigurasi notifikasi peristiwa S3, lihat Mengonfigurasi notifikasi peristiwa Amazon S3 di Panduan Pengembang Amazon Simple Storage Service. Untuk informasi selengkapnya tentang AWS Identity and Access Management pengidentifikasi unik peran (IAM), lihat Pengidentifikasi unik di Panduan AWS Identity and Access Management Pengguna.
Pesan SFTP
Bagian ini menjelaskan pesan sisi klien yang mungkin Anda terima selama atau setelah transfer file SFTP saat menggunakan server Transfer Family. Untuk informasi selengkapnya tentang peristiwa SFTP apa pun, periksa log klien SFTP Anda. Anda dapat menggunakan informasi tersebut untuk memecahkan masalah kesalahan, atau meneruskan informasi tersebut ke tim jaringan Anda untuk bantuan mereka dalam mengidentifikasi masalah.
| Aktifitas | Deskripsi |
|---|---|
| AUTH_FAILURE | Pengguna gagal otentikasi. Ini bisa berupa segala jenis kegagalan dari penyedia identitas khusus atau pengguna yang dikelola layanan. Rincian dalam acara membantu mengklarifikasi akar penyebab kegagalan. |
| TUTUP | Menunjukkan bahwa file atau direktori yang dibuka berhasil ditutup. |
| CONNECTED/DISCONNECTED | Menunjukkan keberhasilan koneksi normal dan pemutusan. |
| BUAT_SYMLINK | Tautan simbolis dibuat (berhasil atau tidak berhasil). |
| DELETE | File telah dihapus (berhasil atau tidak berhasil). |
| ERROR | Kesalahan umum yang tidak terduga. Deskripsi terkait berisi informasi yang dapat membantu Anda atau administrator jaringan untuk mengidentifikasi masalah tertentu. |
| ALASAN_KELUAR | Dipancarkan ketika kesalahan tak terduga menyebabkan penghentian sesi SFTP Anda. Pesan yang terkait dengan peristiwa menjelaskan penyebabnya. |
| MKDIR | Direktori telah dibuat (berhasil atau tidak berhasil). |
| BUKA | File dibuka untuk membaca atau menulis (berhasil atau tidak berhasil) |
| PARSIAL_TUTUP | Klien terputus dari server saat file masih terbuka tanpa pesan CLOSE diterima. Transfer Family menyimpan bagian file yang diterima (yang sebenarnya bisa menjadi file lengkap) dan memancarkan acara PARTIAL_CLOSE untuk mengingatkan pelanggan tentang masalah tersebut. Integrasi alur kerja juga menerima onPartialClose acara untuk menangani file dengan tepat. |
| GANTI NAMA | File diganti namanya (berhasil atau tidak berhasil) |
| RMDIR | Direktori telah dihapus (berhasil atau tidak berhasil) |
| SETSTAT |
Atribut file diubah (berhasil atau tidak berhasil). catatanTransfer Family tidak mendukung SETSTAT jika Anda menggunakan Amazon S3 untuk penyimpanan. Hindari kesalahan setstatBagian ini memberikan rincian tentang cara menghindari |
| TLS_RESUME_KEGAGALAN | Server dikonfigurasi untuk menerapkan Resume Sesi TLS dan klien tidak mendukungnya. |
