Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Hosting Web Tanpa Server aktif AWS App Runner
Tanggal publikasi: 3 Mei 2023 (Sejarah diagram)
Arsitektur referensi ini merinci dua skenario tentang cara menjalankan aplikasi web kontainer tanpa server tanpa perlu menyediakan atau mengelola infrastruktur.
Hosting Web Tanpa Server aktif AWS App Runner

Pengalaman pengembang: Gunakan AWS App Runner untuk membuat dan mengelola layanan web berdasarkan dua jenis sumber layanan: kode sumber dan gambar sumber.
-
Skenario 1 menggunakan kode sumber:
a. Komit kode ke repo GitHub sumber.
b. Otorisasi akses ke kode sumber dalam GitHub penggunaan AWS CodeStar.
c. Berikan instruksi untuk membangun dan menjalankan layanan web dan menentukan lingkungan runtime terkelola yang didukung oleh AWS App Runner. AWS CodeBuildkemudian mengemas kode dan dependensinya secara otomatis dan membangun image kontainer baru.
d. Gambar wadah kemudian didorong dan disimpan ke dalam repositori Amazon Elastic Container Registry (Amazon ECR), yang dihosting di dalam akun yang AWS App Runner dimiliki.
-
Skenario 2 menggunakan gambar sumber:
a. Atau, mulailah dengan gambar pra-buat yang disimpan di repositori Amazon ECR yang dikelola pelanggan, yang dihosting di dalam akun milik pelanggan.
b. Dengan mengotorisasi akses ke gambar kontainer menggunakan AWS IAM Identity Center Role, gambar kemudian didorong dan disimpan ke repositori Amazon ECR yang AWS App Runner dikelola.
Pembuatan Layanan App Runner:
-
Gambar kontainer yang disimpan di Amazon ECR kemudian ditarik untuk digunakan sebagai Tu AWS Fargate gas tanpa server di dalam Amazon Virtual Private Cloud yang AWS App Runner dimiliki, juga dikenal sebagai AWS App Runner Service VPC. Tu AWS Fargate gas diterapkan pada AWS Fargate cluster yang berjalan di beberapa Zona Ketersediaan untuk ketersediaan tinggi di subnet pribadi, dan dikonfigurasi dengan Penskalaan Otom AWS atis Aplikasi.
-
URL layanan aman adalah created/published setelah penerapan berhasil. URL Layanan Aman memetakan ke AWS Network Load Balancer yang menghadap publik dan diberi nama domain default oleh. AWS App Runner Pelanggan juga dapat memiliki nama domain khusus associate/map yang mereka miliki, tetapi harus dapat diselesaikan secara publik dan dapat didaftarkan dengan Amazon Route 53 Public Hosted Zone atau dengan penyedia DNS mana pun.
Hosting Web Tanpa Server aktif AWS App Runner
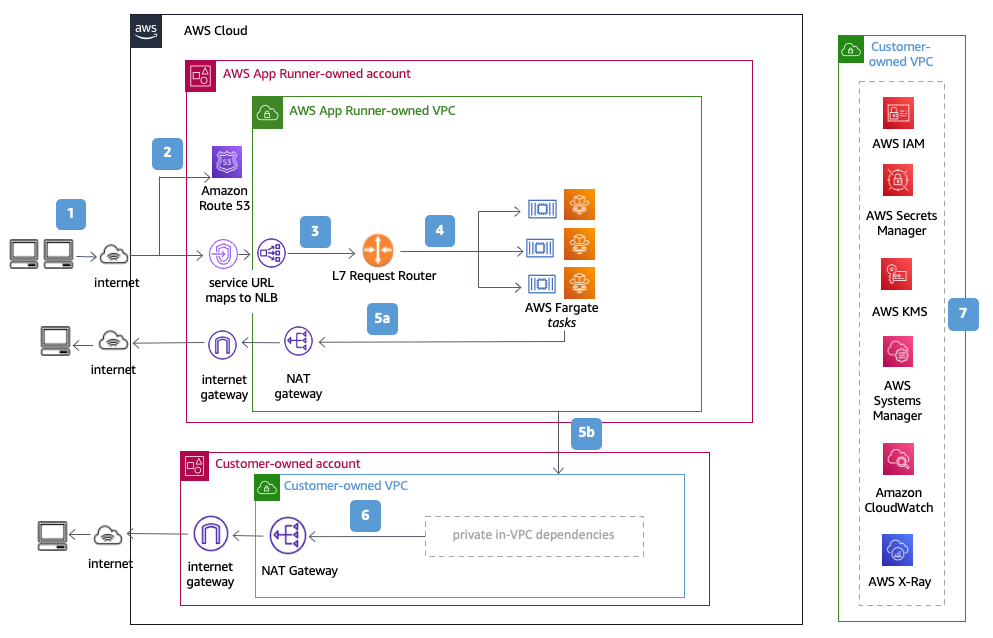
AWS App Runneradalah solusi yang aman dan konsisten untuk mengekspos aplikasi web menggunakan titik akhir publik atau URL layanan.
Jalur lalu lintas masuk:
Klien memulai permintaan ke URL layanan.
-
URL layanan diselesaikan ke Network Load Balancer yang menghadap publik menggunakan Amazon Route 53. AWS NLB secara otomatis disediakan dan dimiliki oleh layanan. AWS App Runner
-
Permintaan memasuki VPC AWS App Runner milik melalui AWS Network Load Balancer (AWS NLB) dan dialihkan ke Router Permintaan L7.
Router Permintaan L7 adalah merutekan permintaan masuk ke instance layanan web tertentu atau AWS Fargate Tugas.
Jalur lalu lintas keluar, Skenario 1 (layanan web tidak memerlukan akses ke dependensi hilir dalam customer/private VPC):
-
a. Lalu lintas keluar (atau kembali) dialihkan ke internet melalui NAT Gateway yang AWS dikelola dan gateway internet yang disediakan dalam VPC AWS App Runner milik, atau mode jaringan default.
Jalur Lalu Lintas Keluar, Skenario 2 (layanan web memerlukan akses ke dependensi hilir dalam customer/private VPC):
b. Lalu lintas keluar diteruskan ke VPC customer/private milik -dimana private resources/dependencies disediakan secara manual oleh end-. user/developer Lalu lintas diteruskan ke titik akhir tujuan per tabel routing VPC.
Lalu lintas ke internet dialihkan melalui NAT Gateway yang dikelola pelanggan dan gateway internet yang disediakan dalam VPC customer/private milik, atau mode jaringan VPC Egress.
AWS Identity and Access Management(AWS IAM), AWS Key Management Service (AWS KMS) AWS Secrets Manager, dan AWS Systems Manager Parameter Store memastikan akses berbasis peran dan menyimpan data rahasia dengan aman. Amazon CloudWatch dan per AWS X-Ray tahankan observabilitas.
Sumber bacaan lebih lanjut
Untuk informasi tambahan, lihat
Sejarah diagram
Untuk diberitahu tentang pembaruan diagram arsitektur referensi ini, berlangganan umpan RSS.
| Perubahan | Deskripsi | Tanggal |
|---|---|---|
Publikasi awal | Diagram arsitektur referensi pertama kali diterbitkan. | 3 Mei 2021 |
catatan
Untuk berlangganan pembaruan RSS, Anda harus mengaktifkan plugin RSS untuk browser yang Anda gunakan.
