Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Utiliser les rôles liés aux services et les autorisations de rôle pour Connect Customer
Que sont les rôles liés au service (SLR) et pourquoi sont-ils importants ?
Connect Customer utilise des Gestion des identités et des accès AWS rôles liés aux services (IAM). Un rôle lié à un service est un type unique de rôle IAM directement lié à une instance Connect Customer.
Service-linked les rôles sont prédéfinis par Connect Customer et incluent toutes les autorisations dont Connect Customer a besoin pour appeler d'autres AWS services en votre nom.
Vous devez activer les rôles liés aux services afin de pouvoir utiliser les nouvelles fonctionnalités de Connect Customer, telles que la prise en charge du balisage, la nouvelle interface utilisateur dans la gestion des utilisateurs et les profils de routage, et les files d'attente avec l'assistance. CloudTrail
Pour plus d'informations sur les autres services qui prennent en charge les rôles liés aux services, consultez la section AWS Services qui fonctionnent avec IAM et recherchez les services dont la mention Oui est indiqué dans la Service-Linked colonne Rôle. Choisissez un Oui ayant un lien permettant de consulter les détails du rôle pour ce service.
Service-linked autorisations de rôle pour Connect Customer
Connect Customer utilise le rôle lié au service avec le préfixe AWSServiceRoleForAmazonConnect _ unique-id — Accorde à Amazon Connect l'autorisation d'accéder aux AWS ressources en votre nom.
Le rôle lié à AWSServiceRoleForAmazonConnect un service préfixé fait confiance aux services suivants pour assumer le rôle :
-
connect.amazonaws.com
La politique d'autorisation des AmazonConnectServiceLinkedRolePolicy rôles permet à Connect Customer d'effectuer les actions suivantes sur les ressources spécifiées :
-
Action : toutes les actions Connect Customer
connect:*, sur toutes les ressources Connect Customer. -
Action :
iam:DeleteRoled’IAM pour autoriser la suppression du rôle lié à un service. -
Action :
s3:GetObject,s3:DeleteObject,s3:GetBucketLocationetGetBucketAcld’Amazon S3 pour le compartiment S3 spécifié pour les conversations enregistrées.Elle accorde également
s3:PutObject,s3:PutObjectAclets3:GetObjectAclau compartiment spécifié pour les rapports exportés. -
Action : Amazon CloudWatch Logs
logs:CreateLogStreamlogs:DescribeLogStreams, etlogs:PutLogEventsau groupe CloudWatch Logs spécifié pour la journalisation des flux. -
Action : Amazon Lex
lex:ListBots,lex:ListBotAliasespour tous les robots créés dans le compte dans toutes les régions. -
Action : connectez les profils clients à toutes
profile:*les ressources Connect Customer Profiles avec le préfixe deamazon-connect-domaine et les ressources de modèle associés à votre instance Connect Customer, à l'exception des actions suivantes qui sont explicitement refusées :-
profile:CreateDomain -
profile:UpdateDomain -
profile:DeleteDomain -
profile:CreateEventStream -
profile:DeleteEventStream -
profile:DeleteWorkflow -
profile:DeleteProfileKey -
profile:UntagResource -
profile:TagResource -
profile:CreateIntegrationWorkflow
En outre, les actions suivantes sont autorisées sur toutes les ressources :
profile:ListRecommenderRecipesprofile:ListAccountIntegrations, etprofile:ListDomains.Note
Chaque instance Connect Customer ne peut être associée qu'à un seul domaine à la fois. Vous pouvez toutefois lier n'importe quel domaine à une instance Connect Customer. Cross-domain l'accès au sein du même AWS compte et de la même région est automatiquement activé pour tous les domaines commençant par le préfixe
amazon-connect-. Pour restreindre l'accès entre domaines, vous pouvez utiliser des instances Connect Customer distinctes pour partitionner logiquement vos données ou utiliser des noms de domaine Customer Profiles au sein de la même instance qui ne commencent pas par leamazon-connect-préfixe, empêchant ainsi l'accès entre domaines. -
-
Action : assistance d'agent
wisdom:*sur toutes les ressources d'assistance aux agents Connect Customer dont le tag de ressource est'AmazonConnectEnabled':'True'associé à votre instance Connect Customer, à l'exception des actions suivantes qui sont explicitement refusées :-
wisdom:DeleteAssistant -
wisdom:DeleteKnowledgeBase
-
-
Action : Amazon CloudWatch Metrics publiera
cloudwatch:PutMetricDatales statistiques d'utilisation de Connect Customer pour une instance sur votre compte. -
Action : Amazon Pinpoint SMS and Voice
sms-voice:DescribePhoneNumbersetsms-voice:SendTextMessageautoriser Connect Customer à envoyer des SMS. -
Action : Amazon Pinpoint va
mobiletargeting:SendMessagesautoriser Connect Customer à envoyer des notifications push. -
Action : groupes d'utilisateurs Amazon Cognito
cognito-idp:DescribeUserPoolet autoriser Connect Customercognito-idp:ListUserPoolClientsà accéder à certaines opérations de lecture sur les ressources des groupes d'utilisateurs Amazon Cognito qui possèdent une étiquette deAmazonConnectEnabledressource. -
Action : Amazon Chime SDK Voice Connector pour autoriser Connect
chime:GetVoiceConnectorCustomer à accéder en lecture à toutes les ressources Amazon Chime SDK Voice Connector qui possèdent une étiquette de ressource.'AmazonConnectEnabled':'True' -
Action : connecteur vocal SDK Amazon Chime
chime:ListVoiceConnectorspour tous les connecteurs vocaux SDK Amazon Chime créés dans le compte dans toutes les régions. -
Action : connectez l' WhatsApp intégration de la messagerie client. Accorde les autorisations Connect Customer aux API sociales de messagerie des utilisateurs AWS finaux suivantes :
-
social-messaging:SendWhatsAppMessage -
social-messaging:PostWhatsAppMessageMedia -
social-messaging:GetWhatsAppMessageMedia -
social-messaging:GetLinkedWhatsAppBusinessAccountPhoneNumber
Les API sociales sont limitées aux ressources de votre numéro de téléphone qui sont activées pour Connect Customer. Un numéro de téléphone est marqué
AmazonConnectEnabled : Truelorsqu'il est importé dans une instance Connect Customer. -
-
Action : intégration du modèle de WhatsApp message Connect Customer Messaging. Accorde au client Connect l'autorisation d'appeler AWS End User Messaging Social des API. Les comptes WhatsApp professionnels d'un AWS compte peuvent être répertoriés. En outre, les modèles d'un compte WhatsApp professionnel peuvent être répertoriés et les détails d'un modèle peuvent être récupérés tant que le compte WhatsApp professionnel est balisé
AmazonConnectEnabled: True.-
social-messaging:ListLinkedWhatsAppBusinessAccounts -
social-messaging:GetWhatsAppMessageTemplate -
social-messaging:ListWhatsAppMessageTemplates
-
-
Actions : Amazon SES
-
ses:DescribeReceiptRule -
ses:UpdateReceiptRule
sur toutes les règles de réception Amazon SES. Utilisé pour envoyer et recevoir des e-mails.
-
ses:DeleteEmailIdentitypour l'identité deinstance-aliasdomaine SES {} .email.connect.aws. Utilisé pour la gestion des domaines de messagerie fournie par Connect Customer.
-
ses:SendRawEmailpour envoyer des e-mails avec un ensemble de configuration SES fourni par Connect Customer (configuration-set-for-connect-). DO-NOT-DELETE
-
iam:PassRolepour le rôle de serviceAmazonConnectEmailSESAccessRoleutilisé par Amazon SES. Pour la gestion des règles de réception Amazon SES, Amazon SES exige qu’un rôle soit transmis, ce qu’il prend en charge.
-
-
Action : Amazon Polly
-
polly:ListLexicons -
polly:DescribeVoices -
polly:SynthesizeSpeech
-
Lorsque vous activez des fonctionnalités supplémentaires dans Connect Customer, les autorisations suivantes sont ajoutées pour que le rôle lié au service puisse accéder aux ressources associées à ces fonctionnalités à l'aide de politiques intégrées :
-
Action : Amazon Data Firehose
firehose:DescribeDeliveryStreametfirehose:PutRecord, etfirehose:PutRecordBatchpour le flux de diffusion défini pour les flux d’événements d’agent et les enregistrements de contact. -
Action : Amazon Kinesis Data Streams
kinesis:PutRecord,kinesis:PutRecordsetkinesis:DescribeStreampour le flux spécifié pour les flux d’événements d’agent et les enregistrements de contact. -
Action : Amazon Lex
lex:PostContentpour les robots ajoutés à votre instance. -
Action : connectez le client Voice-ID
voiceid:*aux domaines Voice ID associés à votre instance. -
Action : EventBridge
events:PutRuleetevents:PutTargetspour la EventBridge règle gérée par Connect Customer pour la publication des enregistrements CTR pour vos domaines Voice ID associés. -
Action : campagnes sortantes
-
connect-campaigns:CreateCampaign -
connect-campaigns:DeleteCampaign -
connect-campaigns:DescribeCampaign -
connect-campaigns:UpdateCampaignName -
connect-campaigns:GetCampaignState -
connect-campaigns:GetCampaignStateBatch -
connect-campaigns:ListCampaigns -
connect-campaigns:UpdateOutboundCallConfig -
connect-campaigns:UpdateDialerConfig -
connect-campaigns:PauseCampaign -
connect-campaigns:ResumeCampaign -
connect-campaigns:StopCampaign
pour toutes les opérations liées aux campagnes sortantes.
-
Vous devez configurer les autorisations de manière à permettre à une entité IAM (comme un utilisateur, un groupe ou un rôle) de créer, modifier ou supprimer un rôle lié à un service. Pour plus d'informations, consultez la section sur les autorisations relatives aux Service-linked rôles dans le guide de l'utilisateur IAM.
Création d'un rôle lié à un service pour Connect Customer
Vous n’avez pas besoin de créer manuellement un rôle lié à un service. Lorsque vous créez une nouvelle instance dans Amazon Connect dans le Console de gestion AWS, Connect Customer crée le rôle lié au service pour vous.
Si vous supprimez ce rôle lié à un service et que vous avez ensuite besoin de le recréer, vous pouvez utiliser la même procédure pour recréer le rôle dans votre compte. Lorsque vous créez une nouvelle instance dans Amazon Connect, Connect Customer crée à nouveau le rôle lié au service pour vous.
Vous pouvez également utiliser la console IAM pour créer un rôle lié à un service avec le cas d’utilisation Amazon Connect - Accès complet. Dans l’interface de ligne de commande (CLI) IAM ou l’API IAM, créez un rôle lié à un service avec le nom de service connect.amazonaws.com. Pour plus d’informations, consultez Création d’un rôle lié à un service dans le Guide de l’utilisateur IAM. Si vous supprimez ce rôle lié à un service, vous pouvez utiliser ce même processus pour créer le rôle à nouveau.
Pour les instances créées avant octobre 2018
Astuce
Vous ne parvenez pas à vous connecter pour gérer votre AWS compte ? Vous ne savez pas qui gère votre compte AWS ? Pour obtenir de l’aide, consultez Dépannage de problèmes de connexion au compte AWS.
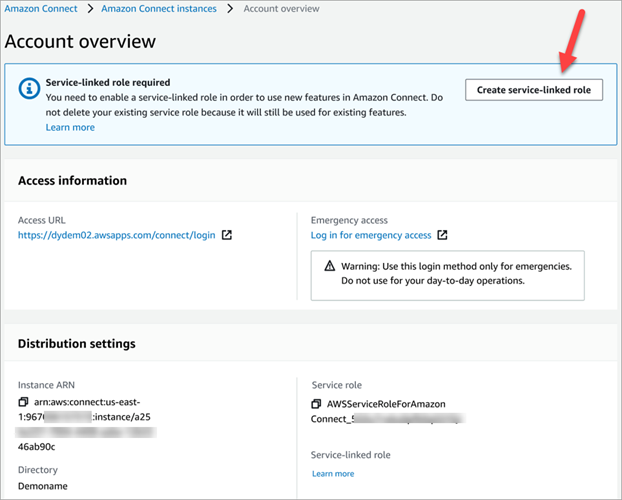
Si votre instance Connect Customer a été créée avant octobre 2018, aucun rôle lié à un service n'est configuré. Pour créer un rôle lié à un service, sur la page Présentation du compte, choisissez Créer un rôle lié à un service, comme illustré dans l’image suivante.
Pour obtenir la liste des autorisations IAM requises pour créer le rôle lié à un service, consultez Page Présentation la rubrique Autorisations requises pour utiliser des politiques IAM personnalisées afin de gérer l'accès à la console Connect Customer.
Pour les domaines de profil client créés avant le 31 janvier 2025 et configurés avec une clé KMS client pour chiffrer les données, vous devez accorder des autorisations KMS supplémentaires à votre instance Amazon Connect.
Si le domaine de profil client associé a été créé avant le 31 janvier 2025 et qu'il utilise une clé Customer-Managed KMS (CMK) pour le chiffrement, afin de permettre l'application de la CMK par l'instance Connect, prenez les mesures suivantes :
-
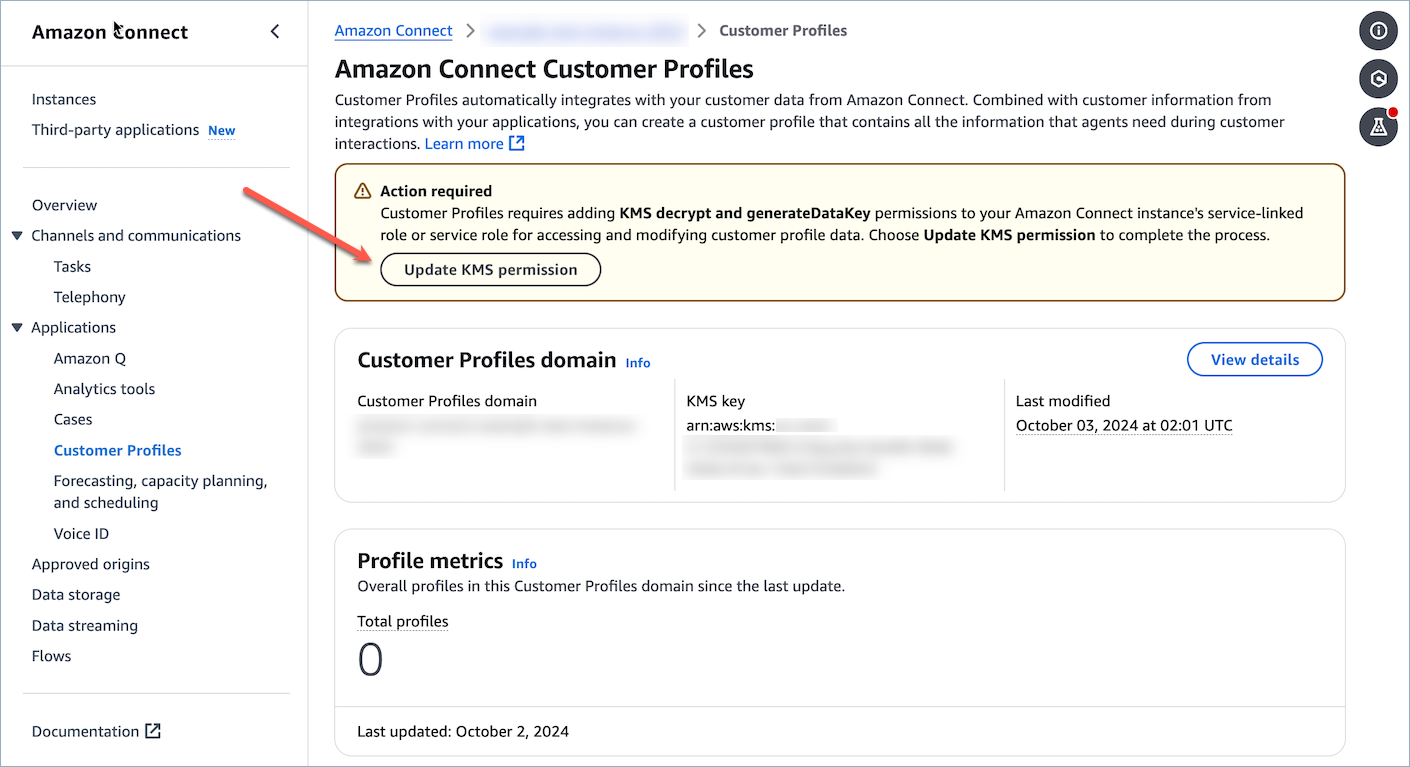
Fournissez l'autorisation de Service-Linked rôle (SLR) d'une Connect Customer instance pour utiliser les AWS KMS clés de domaine de vos profils clients en accédant à la page des profils clients dans l'AWS Management Console et en Connect Customer choisissant Mettre à jour l'autorisation KMS.
-
Créez un ticket d'assistance
auprès de l'équipe Connect Customer Customer Profiles pour demander l'application des autorisations CMK pour votre compte.
Pour obtenir la liste des autorisations IAM permettant de mettre à jour votre Connect Customer instance, consultez l'autorisation requise pour les politiques IAM personnalisées pour le. Page Profils des clients
Modifier un rôle lié à un service pour Connect Customer
Vous ne pouvez pas modifier le rôle AWSServiceRoleForAmazonConnect préfixé lié à un service. Après avoir créé un rôle lié à un service, vous ne pouvez pas changer le nom du rôle, car plusieurs entités peuvent faire référence à ce rôle. Néanmoins, vous pouvez modifier la description du rôle à l’aide d’IAM. Pour plus d’informations, consultez Modification d’un rôle lié à un service dans le Guide de l’utilisateur IAM.
Vérification qu’un rôle lié à un service dispose d’autorisations pour Amazon Lex
-
Dans le panneau de navigation de la console IAM, choisissez Rôles.
-
Choisissez le nom du rôle à modifier.
Supprimer un rôle lié à un service pour Connect Customer
Il n'est pas nécessaire de supprimer manuellement le rôle AWSServiceRoleForAmazonConnect préfixé. Lorsque vous supprimez votre instance Amazon Connect dans le Console de gestion AWS, Connect Customer nettoie les ressources et supprime le rôle lié au service pour vous.
Régions prises en charge pour les rôles liés au service client Connect
Connectez les supports clients à l'aide de rôles liés aux services dans toutes les régions où le service est disponible. Pour plus d’informations, consultez AWS Régions et points de terminaison.
