Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Despliegue automatizado - StackSets
nota
Recomendamos la implementación con. StackSets Sin embargo, para las implementaciones de una sola cuenta o con fines de prueba o evaluación, considera la opción de implementación en pilas.
Antes de lanzar la solución, revise la arquitectura, los componentes de la solución y las consideraciones de seguridad y diseño que se describen en esta guía. Siga las instrucciones paso a paso de esta sección para configurar e implementar la solución en sus organizaciones de AWS.
Tiempo de implementación: aproximadamente 30 minutos por cuenta, según StackSet los parámetros.
Requisitos previos
AWS Organizations lo
Si ya implementó la versión 1.3.x o una versión anterior de esta solución, debe desinstalar la solución existente. Para obtener más información, consulte Actualizar la solución.
Antes de implementar esta solución, revise la implementación de AWS Security Hub:
-
Debe haber una cuenta de administrador de Security Hub delegada en su organización de AWS.
-
Security Hub debe configurarse para agregar los hallazgos de todas las regiones. Para obtener más información, consulte Cómo agregar los hallazgos entre regiones en la guía del usuario de AWS Security Hub.
-
Debe activar Security Hub para su organización en cada región en la que utilice AWS.
Este procedimiento presupone que tiene varias cuentas que utilizan AWS Organizations y que ha delegado una cuenta de administrador de AWS Organizations y una cuenta de administrador de AWS Security Hub.
Esta solución funciona tanto con AWS Security Hub como con AWS Security Hub CSPM.
Descripción general de la implementación
nota
StackSets la implementación de esta solución utiliza una combinación de administración por servicios y autoadministración. StackSets Self-managed StackSets se debe usar actualmente porque utilizan pilas anidadas, que aún no son compatibles con Service-Managed. StackSets
Implemente StackSets desde una cuenta de administrador delegado en sus organizaciones de AWS.
Planificación
Utilice el siguiente formulario para ayudarle con la StackSets implementación. Prepare los datos y, a continuación, copie y pegue los valores durante la implementación.
AWS Organizations admin account ID: _______________
Security Hub admin account ID: _______________
CloudTrail Logs Group: ______________________________
Member account IDs (comma-separated list):
___________________,
___________________,
___________________,
___________________,
___________________
AWS Organizations OUs (comma-separated list):
___________________,
___________________,
___________________,
___________________,
___________________
(Opcional) Paso 0: Implemente la pila de integración de tickets
-
Si tiene la intención de utilizar la función de venta de entradas, primero implemente la pila de integración de entradas en su cuenta de administrador de Security Hub.
-
Copie el nombre de la función de Lambda de esta pila y envíelo como entrada a la pila de administración (consulte el paso 1).
Paso 1: Inicie la pila de administración en la cuenta de administrador delegada de Security Hub
-
Con una plantilla autogestionada StackSet, lance la CloudFormation plantilla de
automated-security-response-admin.templateAWS en su cuenta de administrador de AWS Security Hub en la misma región que su administrador de Security Hub. Esta plantilla utiliza pilas anidadas. -
Elija los estándares de seguridad que desea instalar. De forma predeterminada, solo se selecciona SC (recomendado).
-
Elige un grupo de registros de Orchestrator existente para usarlo. Elige
YessiSO0111-ASR-Orchestratorya existe en una instalación anterior. -
Elija si desea habilitar la interfaz de usuario web de la solución. Si decide habilitar esta función, también debe introducir una dirección de correo electrónico para que se le asigne un rol de administrador.
-
Elija sus preferencias para recopilar CloudWatch métricas relacionadas con el estado operativo de la solución.
Para obtener más información sobre la autogestión StackSets, consulte la sección Concesión de permisos autogestionados en la Guía del CloudFormation usuario de AWS.
Paso 2: Instale las funciones de corrección en cada cuenta de miembro de AWS Security Hub
Espere a que el paso 1 finalice la implementación, ya que la plantilla del paso 2 hace referencia a los roles de IAM creados en el paso 1.
-
Con una plantilla gestionada por servicios StackSet, lance la CloudFormation plantilla de
automated-security-response-member-roles.templateAWS en una sola región de cada cuenta de sus organizaciones de AWS. -
Elija instalar esta plantilla automáticamente cuando una nueva cuenta se una a la organización.
-
Introduzca el ID de cuenta de su cuenta de administrador de AWS Security Hub.
-
Introduzca un valor
namespaceque se utilizará para evitar conflictos de nombres de recursos con una implementación anterior o simultánea en la misma cuenta. Introduzca una cadena de hasta 9 caracteres alfanuméricos en minúscula.
Paso 3: lanzar la pila de miembros en cada región y cuenta de miembro de AWS Security Hub
-
De forma autogestionada StackSets, lance la CloudFormation plantilla de
automated-security-response-member.templateAWS en todas las regiones en las que disponga de recursos de AWS en todas las cuentas de su organización de AWS gestionadas por el mismo administrador de Security Hub.nota
Hasta que el StackSets soporte gestionado por el servicio esté anidado, debe realizar este paso para cualquier cuenta nueva que se una a la organización.
-
Elija qué guías de estándares de seguridad desea instalar.
-
Introduzca el nombre de un grupo de CloudTrail registros (utilizado en algunas soluciones).
-
Introduzca el identificador de cuenta de su cuenta de administrador de AWS Security Hub.
-
Introduzca un valor
namespaceque se utilizará para evitar conflictos de nombres de recursos con una implementación anterior o simultánea en la misma cuenta. Introduzca una cadena de hasta 9 caracteres alfanuméricos en minúscula. Debe coincidir con elnamespacevalor que seleccionó para la pila de roles de los miembros. Además, no es necesario que el valor del espacio de nombres sea único para cada cuenta de miembro.
(Opcional) Paso 0: lanzar una pila de integración del sistema de tickets
-
Si tiene la intención de utilizar la función de venta de entradas, inicie primero la pila de integración correspondiente.
-
Elige los paquetes de integración proporcionados para Jira o ServiceNow utilízalos como modelo para implementar tu propia integración personalizada.
Para implementar la pila de Jira:
-
Introduce un nombre para tu pila.
-
Proporciona el URI a tu instancia de Jira.
-
Introduce la clave del proyecto de Jira al que quieres enviar las entradas.
-
Cree un nuevo secreto de valor clave en AWS Secrets Manager que contenga su Jira y.
UsernamePasswordnota
Puede optar por usar una clave de API de Jira en lugar de su contraseña si indica su nombre de usuario como
Usernamey su clave de API como.Password -
Añade el ARN de este secreto como entrada a la pila.
Introduce el nombre de la pila, la información del proyecto de Jira y las credenciales de la API de Jira.
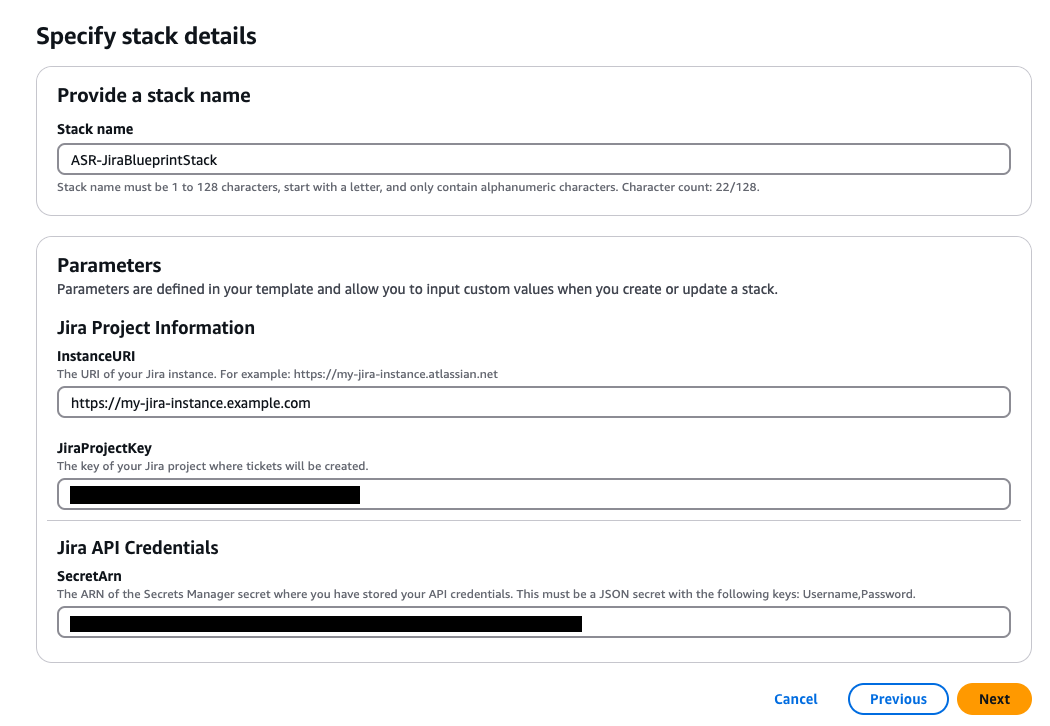
Configuración de Jira Field:
Tras implementar la pila de Jira, puedes personalizar los campos de los tickets de Jira configurando la variable de
JIRA_FIELDS_MAPPINGentorno en la función Lambda. Esta cadena JSON anula los campos predeterminados de los tickets de Jira y debe seguir la estructura de campos de la API de Jira.Los valores predeterminados cuando
JIRA_FIELDS_MAPPINGestá vacía o no se especifican los campos:-
prioridad:
{"id": "3"}(Prioridad media) -
tipo de problema:
{"id": "10006"}(Tarea) -
AccountID: se recupera automáticamente mediante el punto final de la API
GET /rest/api/2/myselfEjemplo de configuración con campos personalizados:
{
  "reporter": {"accountId": "123456:494dcbff-1b80-482c-a89d-56ae81c145a4"},
  "priority": {"id": "1"},
  "issuetype": {"id": "10006"},
  "assignee": {"accountId": "123456:another-user-id"},
  "customfield_10001": "custom value"
}
ID de campo comunes de Jira:
-
ID de prioridad: 1 (el más alto), 2 (el más alto), 3 (el medio), 4 (el más bajo), 5 (el más bajo)
-
ID del tipo de problema: varía según el proyecto de Jira (por ejemplo, 10006 para la tarea)
-
ID de cuenta: formato
123456:494dcbff-1b80-482c-a89d-56ae81c145a4Puedes encontrar tus ID de campo y de cuenta de Jira mediante la API REST de Jira:
-
GET /rest/api/2/myselfpara el identificador de cuenta -
GET /rest/api/2/prioritypara identificadores prioritarios -
GET /rest/api/2/project/{projectKey}para los ID de tipo de problemaPara obtener más información, consulta el formato ISSUE POST de la API REST v2 de
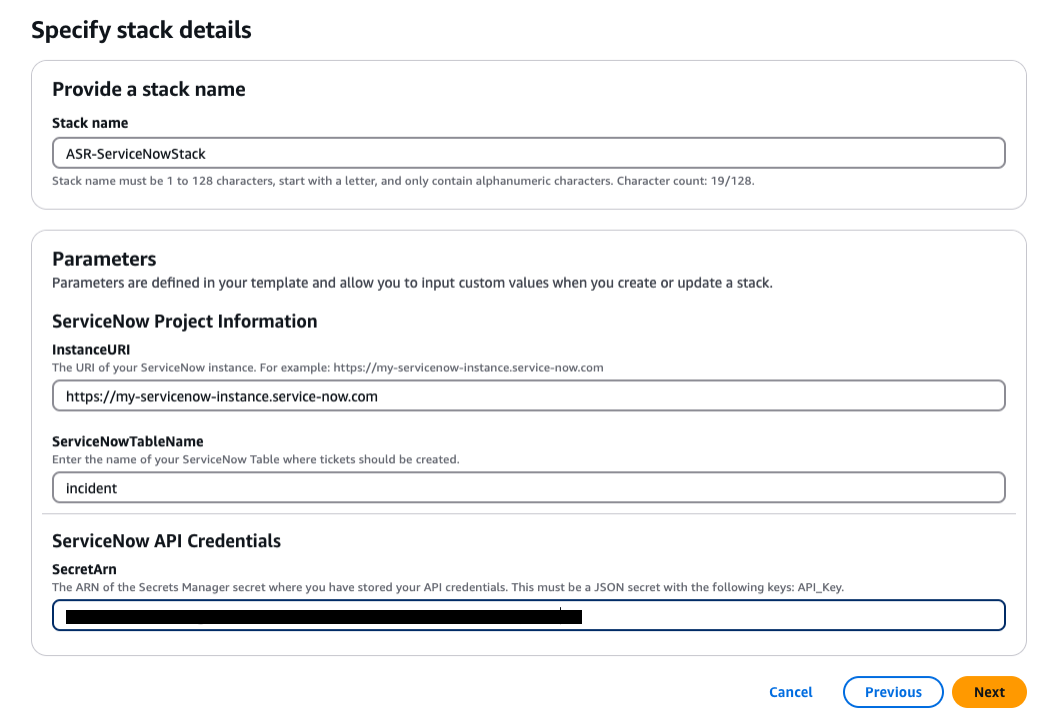
Jira. Para implementar la ServiceNow pila:
-
-
Introduzca un nombre para la pila.
-
Proporciona el URI de tu ServiceNow instancia.
-
Proporcione el nombre ServiceNow de la tabla.
-
Crea una clave de API ServiceNow con permiso para modificar la tabla en la que quieres escribir.
-
Crea un secreto en Secrets Manager con la clave
API_Keyy proporciona el ARN secreto como entrada a la pila.Proporcione el nombre de la pila, la información ServiceNow del proyecto y las credenciales de ServiceNow la API.
Para crear una pila de integración personalizada: incluye una función de Lambda a la que el orquestador de soluciones Step Functions pueda llamar para cada corrección. La función Lambda debe tomar la información proporcionada por Step Functions, crear una carga útil de acuerdo con los requisitos de su sistema de venta de entradas y solicitar a su sistema la creación del ticket.
-
Paso 1: Inicie la pila de administración en la cuenta de administrador delegada de Security Hub
-
Inicie la pila de
administración con su cuenta de administrador de Security Hub. automated-security-response-admin.templatePor lo general, una por organización en una sola región. Como esta pila usa pilas anidadas, debes implementar esta plantilla de forma autogestionada. StackSet
Parameters
| Parámetro | Predeterminado | Description (Descripción) |
|---|---|---|
|
Cargue SC Admin Stack |
|
Especifique si desea instalar los componentes de administración para la corrección automática de los controles de SC. |
|
Cargue la pila de administración de AFSBP |
|
Especifique si desea instalar los componentes de administración para la corrección automática de los controles del FSBP. |
|
Cargue la pila de administración CIS120 |
|
Especifique si desea instalar los componentes de administración para la corrección automática de los controles del CIS120. |
|
Cargue la pila de administración del CIS140 |
|
Especifique si desea instalar los componentes de administración para la corrección automática de los controles del CIS140. |
|
Cargue la pila de administración del CIS300 |
|
Especifique si desea instalar los componentes de administración para la corrección automática de los controles del CIS300. |
|
Cargue la pila de administración PCI321 |
|
Especifique si desea instalar los componentes de administración para la corrección automática de los controles PCI321. |
|
Cargue la pila de administración del NIST |
|
Especifique si desea instalar los componentes de administración para la corrección automática de los controles del NIST. |
|
Reutilice el grupo de registros de Orchestrator |
|
Seleccione si desea reutilizar o no un grupo de |
|
ShouldDeployWebUI |
|
Implemente los componentes de la interfaz de usuario web, incluidas API Gateway, las funciones de Lambda y la distribución. CloudFront Elija «sí» para habilitar la interfaz de usuario basada en la web para ver los hallazgos y el estado de la corrección. Si decide deshabilitar esta función, puede seguir configurando soluciones automatizadas y ejecutarlas a petición mediante la acción personalizada de Security Hub CSPM. |
|
AdminUserEmail |
(Entrada opcional) |
Dirección de correo electrónico del usuario administrador inicial. Este usuario tendrá acceso administrativo completo a la interfaz de usuario web de ASR. Solo es necesario cuando la interfaz de usuario web está habilitada. |
|
Usa CloudWatch métricas |
|
Especifique si desea habilitar CloudWatch las métricas para supervisar la solución. Esto creará un CloudWatch panel para ver las métricas. |
|
Usa CloudWatch Metrics & Alarms |
|
Especifique si desea habilitar CloudWatch Metrics Alarms para la solución. Esto creará alarmas para ciertas métricas recopiladas por la solución. |
|
RemediationFailureAlarmThreshold |
|
Especifique el umbral del porcentaje de errores de reparación por ID de control. Por ejemplo, si ingresa Este parámetro solo funciona si se crean alarmas (consulte el parámetro Usar alarmas CloudWatch métricas). |
|
EnableEnhancedCloudWatchMetrics |
|
Si Consulte la sección de costos para comprender el costo adicional en el que esto implica. |
|
TicketGenFunctionName |
(Entrada opcional) |
Opcional. Déjelo en blanco si no desea integrar un sistema de venta de entradas. De lo contrario, proporcione el nombre de la función Lambda de la salida de la pila del paso 0, por ejemplo:. |
Configure StackSet las opciones
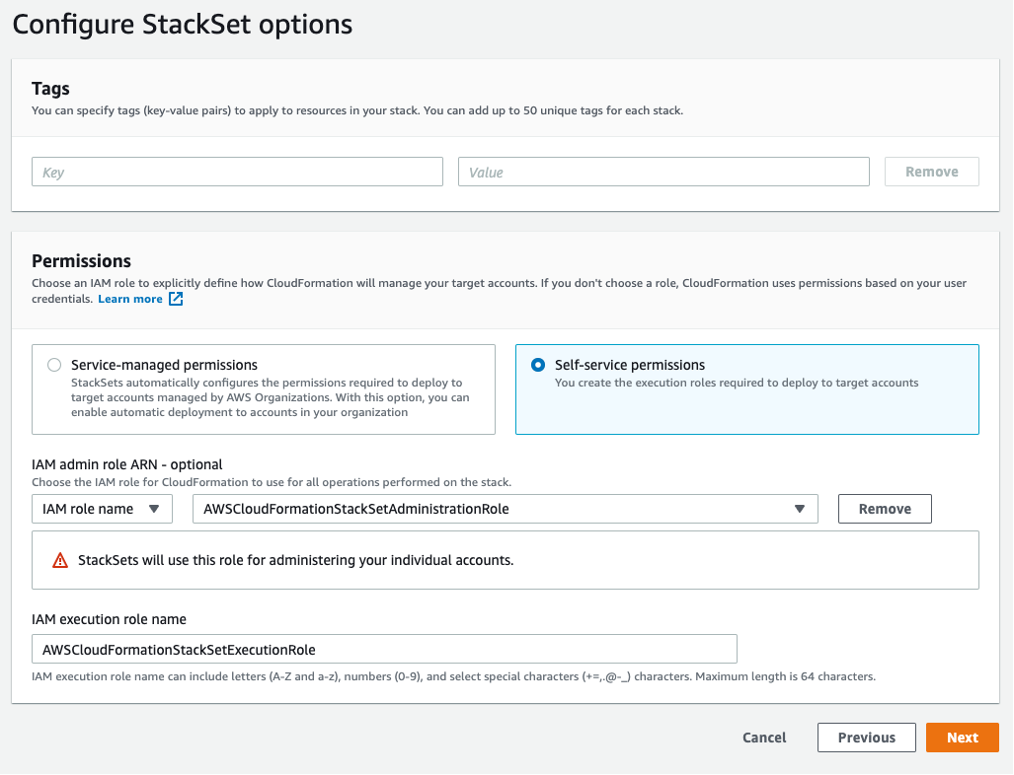
-
Para el parámetro Números de cuenta, introduzca el identificador de la cuenta de administrador de AWS Security Hub.
-
Para el parámetro Especificar regiones, seleccione solo la región en la que esté activado el administrador de Security Hub. Espere a que se complete este paso antes de continuar con el paso 2.
Puede ver el estado de la StackSet operación en la CloudFormation consola de AWS, en la página de StackSet detalles. Recibirá el estado de operación EXITOSA en aproximadamente 15 minutos.
Paso 2: Instale las funciones de corrección en cada cuenta de miembro de AWS Security Hub
Utilice una plantilla gestionada por el servicio StackSets para implementar la plantilla de roles de miembro,. automated-security-response-member-roles.template StackSet Debe implementarse en una región por cuenta de miembro. Define las funciones globales que permiten realizar llamadas a la API entre cuentas desde la función escalonada de ASR Orchestrator.
Parameters
| Parámetro | Predeterminado | Description (Descripción) |
|---|---|---|
|
Namespace |
|
Introduzca una cadena de hasta 9 caracteres alfanuméricos en minúscula. Un espacio de nombres único que se añadirá como sufijo a los nombres de las funciones de IAM de remediación. Se debe usar el mismo espacio de nombres en los roles de los miembros y en las pilas de miembros. Esta cadena debe ser única para la implementación de cada solución, pero no es necesario cambiarla durante las actualizaciones de la pila. No es necesario que el valor del espacio de nombres sea único para cada cuenta de miembro. |
|
Cuenta de administrador de Sec Hub |
|
Introduzca el identificador de cuenta de 12 dígitos de la cuenta de administrador de AWS Security Hub. Este valor otorga permisos para la función de solución de la cuenta de administrador. |
-
Implemente en toda la organización (lo habitual) o en las unidades organizativas, según las políticas de su organización.
-
Active la implementación automática para que las nuevas cuentas de las organizaciones de AWS reciban estos permisos.
-
Para el parámetro Especificar regiones, seleccione una sola región. Los roles de IAM son globales. Puede continuar con el paso 3 mientras se StackSet implementa.
Puede ver el estado de la StackSet operación en la CloudFormation consola de AWS, en la página de StackSet detalles. Recibirá el estado de operación EXITOSA en aproximadamente 5 minutos.
Especifique StackSet los detalles
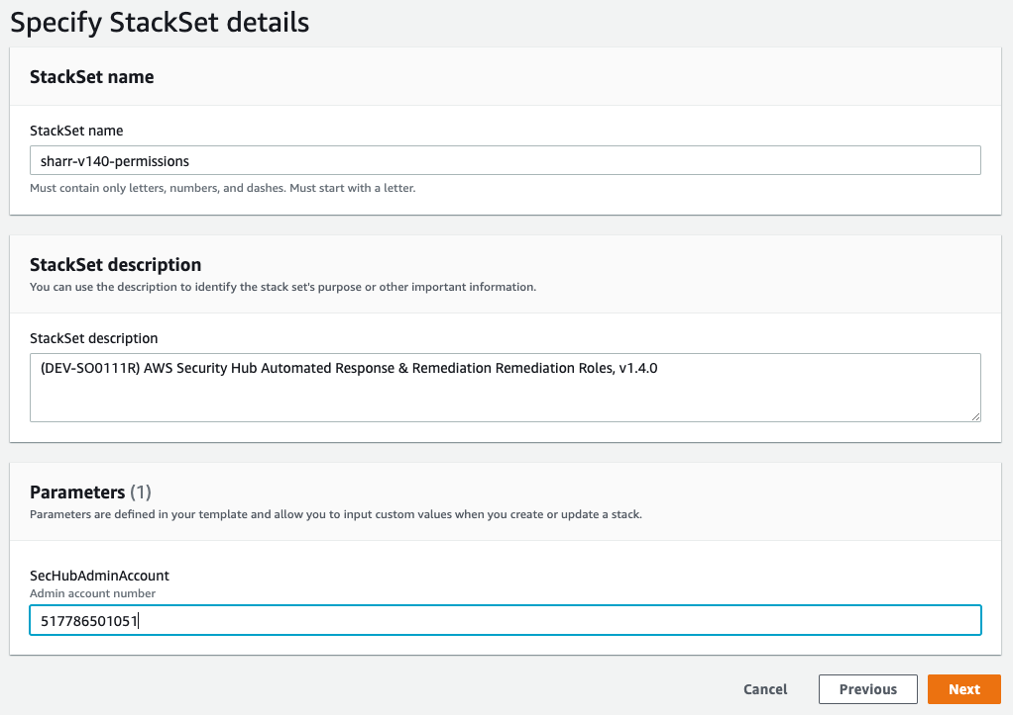
Paso 3: lanzar la pila de miembros en cada región y cuenta de miembro de AWS Security Hub
Dado que la pila de miembros
Parameters
| Parámetro | Predeterminado | Description (Descripción) |
|---|---|---|
|
Indique el nombre del LogGroup que se utilizará para crear alarmas y filtros métricos |
|
Especifique el nombre de un grupo de CloudWatch registros en el que se CloudTrail registren las llamadas a la API. Se usa para las correcciones del CIS 3.1-3.14. |
|
Cargue la pila de miembros de SC |
|
Especifique si desea instalar los componentes integrantes para la corrección automática de los controles del SC. |
|
Cargue la pila de miembros de AFSBP |
|
Especifique si desea instalar los componentes integrantes para la corrección automática de los controles del FSBP. |
|
Cargue la pila de miembros del CIS120 |
|
Especifique si desea instalar los componentes miembros para la corrección automática de los controles del CIS120. |
|
Cargue la pila de miembros del CIS140 |
|
Especifique si desea instalar los componentes miembros para la corrección automática de los controles del CIS140. |
|
Cargue la pila de miembros del CIS300 |
|
Especifique si desea instalar los componentes miembros para la corrección automática de los controles del CIS300. |
|
Cargue la pila de miembros del PCI321 |
|
Especifique si desea instalar los componentes miembros para la corrección automática de los controles del PCI321. |
|
Cargue la pila de miembros del NIST |
|
Especifique si desea instalar los componentes miembros para la corrección automática de los controles del NIST. |
|
Cree un bucket de S3 para el registro de auditoría de Redshift |
|
Elija |
|
Cuenta de administrador de Sec Hub |
|
Introduzca el identificador de cuenta de 12 dígitos de la cuenta de administrador de AWS Security Hub. |
|
Namespace |
|
Introduzca una cadena de hasta 9 caracteres alfanuméricos en minúscula. Esta cadena pasa a formar parte de los nombres de las funciones de IAM y del bucket de Action Log S3. Utilice el mismo valor para el despliegue de la pila de miembros y para el despliegue de la pila de roles de los miembros. La cadena debe ser única para la implementación de cada solución, pero no es necesario cambiarla durante las actualizaciones de la pila. |
|
EnableCloudTrailForASRActionLog |
|
Seleccione |
Cuentas
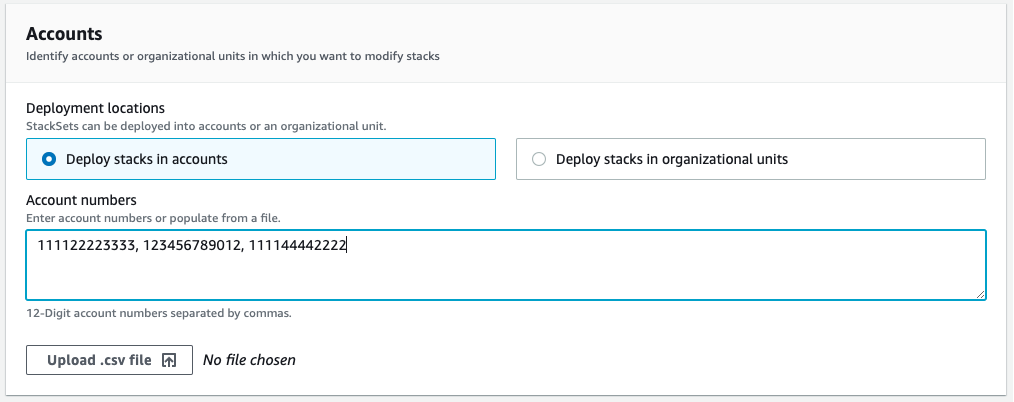
Ubicaciones de implementación: puedes especificar una lista de números de cuenta o unidades organizativas.
Especifique las regiones: seleccione todas las regiones en las que desee corregir los hallazgos. Puede ajustar las opciones de implementación según corresponda en función del número de cuentas y regiones. La concurrencia regional puede ser paralela.
Puede ver el estado de la StackSet operación en la CloudFormation consola de AWS, en la página de StackSet detalles. Debería recibir el estado de operación EXITOSA para cada combinación de cuenta y región. El tiempo de implementación varía según la cantidad de cuentas y regiones seleccionadas.
