Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Creación de un conector de memoria mediante la consola
Puede crear una puerta de enlace y el destino de su agentcore-memory conector en la consola AWS de administración. Use la consola cuando prefiera una configuración guiada que no requiera la AWS CLI o el SDK. La consola configura los mismos componentes que se describen en Configurar una puerta de enlace con un destino de conector de memoria. Se trata de un autorizador de entrada para la puerta de enlace y un conector de memoria destinado a almacenar los recursos de memoria.
Requisitos previos
-
Un recurso de AgentCore memoria. Para obtener más información, consulte Crear una AgentCore memoria.
-
Permisos para crear y configurar una AgentCore puerta de enlace. Para obtener más información, consulte Requisitos previos para usar el servicio Amazon Bedrock AgentCore Gateway.
-
Para el modo de credenciales
GATEWAY_IAM_ROLEsalientes, una función de ejecución de la puerta de enlace se limita únicamente a las acciones de memoria que necesita la puerta de enlace. Para obtener más información, consulte Modo de credenciales salientes.
El asistente para crear una puerta de enlace crea la puerta de enlace y su destino en el mismo flujo. La ruta entrante de OAuth (JWT) es la principal ruta de control de acceso detallada. Para ello, proporciona la URL de detección de tu proveedor de OpenID Connect y los ID de cliente permitidos. Para ver todos los tipos de entrada disponibles, consulte Modos de autenticación entrante y saliente. Cuando usas la autenticación entrante de OAuth, GATEWAY_IAM_ROLE es el único modo de credenciales salientes admitido. En la consola, esta opción se denomina rol de IAM. Para ver otras combinaciones, consulte la matriz de compatibilidad.
Para crear la puerta de enlace (consola)
-
Abra la consola de Amazon Bedrock AgentCore
. -
En el panel de navegación izquierdo, seleccione Puertas de enlace.
-
Seleccione Crear puerta de enlace.
-
En la sección de detalles de la puerta de enlace, introduzca un nombre para la puerta de enlace.
-
En Permisos, para los permisos de IAM, elige Crear rol predeterminado o selecciona un rol de ejecución de puerta de enlace existente.
-
Elija Siguiente.
-
En Configurar la identidad entrante, elige el tipo de autenticación entrante y, a continuación, selecciona Siguiente.
Para añadir un objetivo de conector de memoria (consola)
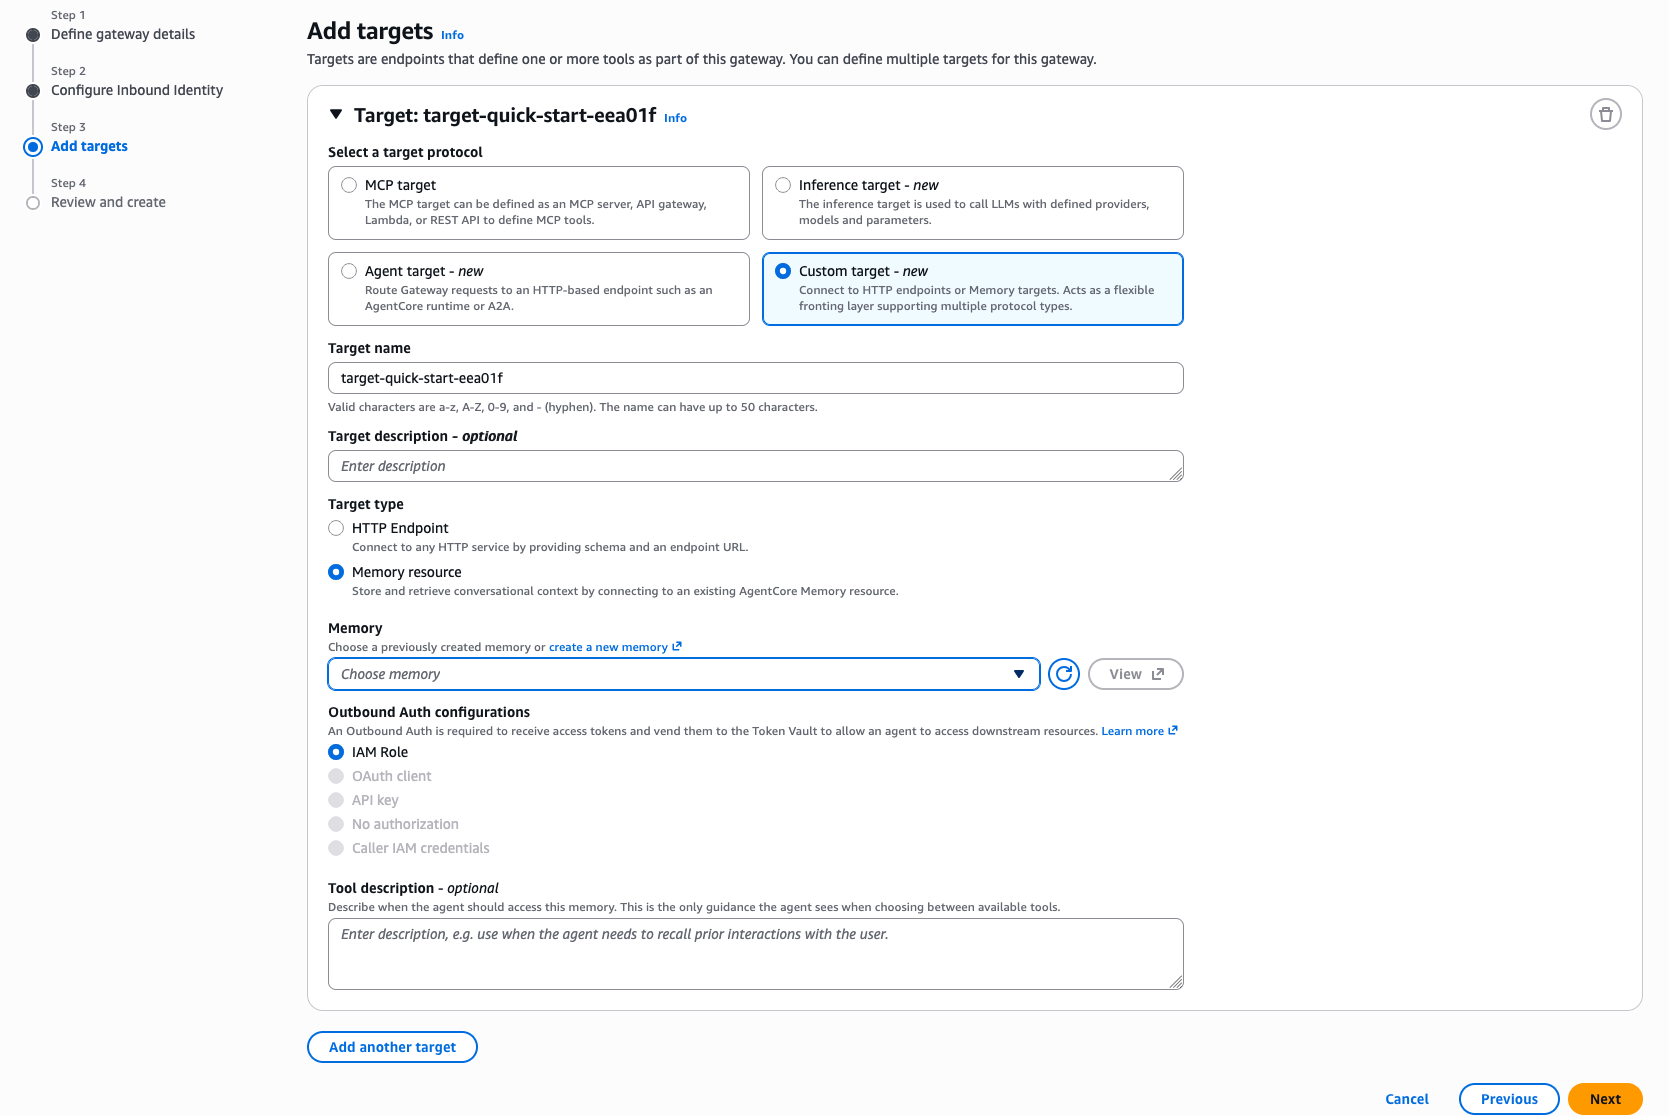
-
En Agregar objetivos, en Seleccionar un protocolo de destino, elija Destino personalizado.
-
En Nombre del objetivo, introduzca un nombre para el objetivo. Este nombre se convierte en el prefijo de todos los ID de acción de Cedar del objetivo, así que elige un nombre con el que te sientas cómodo haciendo referencia en las políticas de control de acceso.
-
Para el tipo de destino, elija Recurso de memoria.
-
En Memoria, elija el recurso de memoria al que se dirige este objetivo.
-
Para las configuraciones de autenticación saliente, elija IAM Role.
-
Elija Siguiente.
-
En la página Revisar y crear, revisa tu configuración y, a continuación, elige Crear puerta de enlace.
La creación de la puerta de enlace y el destino es asincrónica. Espere hasta que la puerta de enlace y su destino alcancen el estado Listo antes de enviar tráfico. Para garantizar el aislamiento por persona que llama, conecte un motor de políticas y añada políticas de control de acceso detalladas. Para ver los ejemplos completos de procedimientos y Memory-specific políticas, consulte el control de Fine-grained acceso a Memory.
