Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Utilización AWS servicios
AWS Identity and Access Management
Uso de una función de IAM para acceder AWS los servicios, y ser específicos en la política de IAM adjunta, es una práctica recomendada que solo proporciona a los usuarios de WorkSpaces Se puede acceder a las sesiones de las aplicaciones sin necesidad de gestionar credenciales adicionales. Siga el prácticas recomendadas para usar los roles de IAM con WorkSpaces Aplicaciones.
Cree políticas de IAM para proteger los buckets de Amazon S3 que se crean para conservar los datos de los usuarios tanto en las carpetas de inicio como en la persistencia de la configuración de la aplicación. Esto evita que noWorkSpaces administradores de aplicaciones desde access.
Puntos de conexión de VPC
Un punto final de VPC permite conexiones privadas entre su VPC y las compatibles AWS servicios y servicios de punto final de VPC impulsados por AWS PrivateLink. AWS PrivateLink es una tecnología que le permite acceder de forma privada a los servicios mediante el uso de direcciones IP privadas. El tráfico entre su VPC y el otro servicio no sale de la red de Amazon. Si el acceso público a Internet solo es necesario para AWS los puntos de enlace de la VPC eliminan por completo la necesidad de puertas de enlace NAT y puertas de enlace de Internet.
En entornos en los que las rutinas de automatización o los desarrolladores requieren realizar llamadas a la API para WorkSpaces Aplicaciones, cree un punto final de VPC de interfaz para WorkSpaces Operaciones de API de aplicaciones. Por ejemplo, si hay instancias EC2 en subredes privadas sin acceso público a Internet, un punto final de VPC para WorkSpaces La API de aplicaciones se puede usar para llamar AppStream Operaciones de la API 2.0, como CreateStreamingURL. El siguiente diagrama muestra un ejemplo de configuración en el que WorkSpaces Las funciones de Lambda y las instancias EC2 consumen los puntos finales de la API de las aplicaciones y de la VPC de streaming.
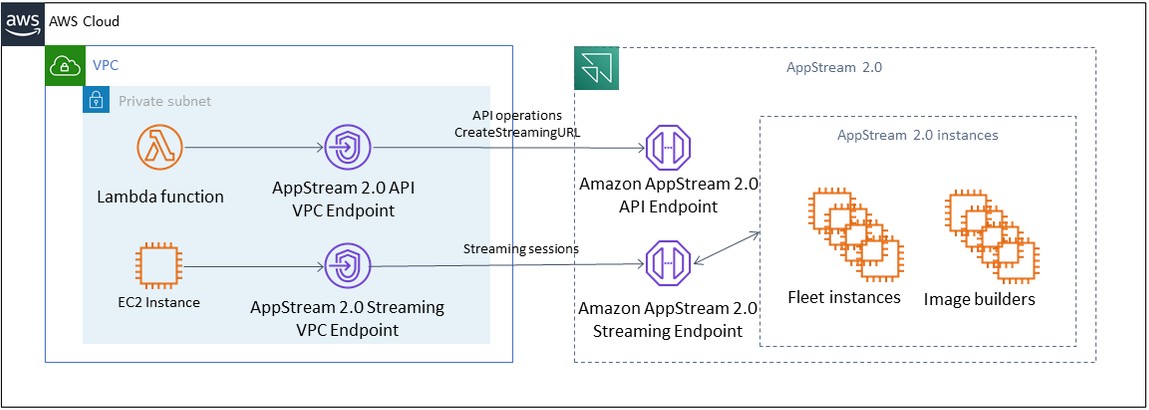
Punto de conexión VPC
El punto de conexión de VPC de transmisión le permite transmitir sesiones a través de un punto de conexión de VPC. El punto de enlace de interfaz de transmisión mantiene el tráfico de transmisión en la VPC. El tráfico de transmisión incluye el tráfico de píxeles, USB, entradas de usuario, audio, portapapeles, carga y descarga de archivos e impresoras. Para usar el punto de enlace de la VPC, la configuración del punto de enlace de la VPC debe estar habilitada en WorkSpaces Pila de aplicaciones. Esto sirve como alternativa a la transmisión de las sesiones de los usuarios a través de la Internet pública desde ubicaciones que tienen acceso limitado a Internet y que se beneficiarían del acceso a través de una instancia de Direct Connect. La transmisión de sesiones de usuario a través de un punto de conexión de VPC requiere lo siguiente:
-
Los grupos de seguridad asociados con el punto de conexión de interfaz deben permitir el acceso de entrada al puerto
443(TCP) y a los puertos1400–1499(TCP) desde el rango de direcciones IP desde el que se conecten los usuarios. -
La lista de control de acceso a la red para las subredes debe permitir el tráfico de salida desde los puertos de red efímeros
1024-65535(TCP) hasta el rango de direcciones IP desde el que se conecten los usuarios. -
La conectividad a Internet es necesaria para autenticar a los usuarios y entregar los activos web que WorkSpaces Las aplicaciones deben funcionar.
Para obtener más información sobre cómo restringir el tráfico a AWS servicios con WorkSpaces Aplicaciones; consulte la guía de administración para crear y transmitir desde puntos de enlace de la VPC.
Cuando se requiere acceso público completo a Internet, se recomienda deshabilitar la Configuración de seguridad mejorada (ESC) de Internet Explorer en Image Builder. Para obtener más información, consulte el WorkSpaces Guía de administración de aplicaciones para deshabilitar la configuración de seguridad mejorada de Internet Explorer.
Configurar el servicio de metadatos de instancias (IMDS) en sus instancias
En este tema se describe el servicio de metadatos de instancias (IMDS).
Los metadatos de instancia son datos relacionados con una instancia de Amazon Elastic Compute Cloud (Amazon EC2) que las aplicaciones pueden utilizar para configurar o administrar la instancia de ejecución. El servicio de metadatos de instancia (IMDS) es un componente de la instancia que utiliza el código de instancia para acceder de forma segura a los metadatos de la instancia. Para obtener más información, consulte Metadatos de instancia y datos de usuario en la Guía del usuario de Amazon EC2.
El código puede acceder a metadatos de instancia a partir de una instancia en ejecución mediante uno de estos dos métodos: Servicio de metadatos de instancia versión 1 (IMDSv1) o Servicio de metadatos de instancia versión 2 (IMDSv2). IMDSv2 utiliza solicitudes orientadas a la sesión y mitiga varios tipos de vulnerabilidades que podrían utilizarse para intentar acceder al IMDS. Para obtener más información sobre estos dos métodos, consulte Configuración del servicio de metadatos de instancia en la Guía del usuario de Amazon EC2.
Soporte de recursos para IMDS
Always-On, On-Demand, Single-Session, y Multi-Session Las flotas y todos los Image Builders son compatibles con IMDSv1 e IMDSv2 cuando se ejecutan WorkSpaces Imágenes de aplicaciones con la versión del agente o la actualización de la imagen gestionada publicadas el 16 de enero de 2024 o después.
Flotas elásticas y AppBlock Las instancias de Builders también son compatibles con IMDSv1 e IMDSv2.
Ejemplo de configuración de atributos del IMDS
A continuación se muestran dos ejemplos de cómo elegir el método IMDS:
Ejemplo del SDK de Java v2
El siguiente ejemplo solicita deshabilitar IMDSv1 usando disableIMDSV1 atributos
CreateFleetRequest request = CreateFleetRequest.builder()
 .name("TestFleet")
 .imageArn("arn:aws:appstream:us-east-1::image/TestImage")
 .instanceType("stream.standard.large")
 .fleetType(FleetType.ALWAYS_ON)
 .computeCapacity(ComputeCapacity.builder()
 .desiredInstances(5)
 .build())
 .description("Test fleet description")
 .displayName("Test Fleet Display Name")
 .enableDefaultInternetAccess(true)
 .maxUserDurationInSeconds(3600)
 .disconnectTimeoutInSeconds(900)
 .idleDisconnectTimeoutInSeconds(600)
 .iamRoleArn("arn:aws:iam::123456789012:role/TestRole")
 .streamView(StreamView.APP)
 .platform(PlatformType.WINDOWS)
 .maxConcurrentSessions(10)
 .maxSessionsPerInstance(2)
 .tags(tags)
 .disableIMDSV1(true)
 .build();
Set Desactivar IMDSV1 a true para deshabilitar IMDSv1 y hacer cumplir IMDSv2.
Establecer Desactivar IMDSV1 en falso para habilitar IMDSv1 e IMDSv2.
Ejemplo de la CLI
A continuación, se muestra un ejemplo de solicitud para deshabilitar IMDSv1 usando --disable-imdsv1 atributos
aws appstream create-fleet --name test-fleet --image-arn "arn:aws:appstream:us-east-1::image/test-image" --disable-imdsv1 --instance-type stream.standard.small --compute-capacity DesiredInstances=2 --max-user-duration-in-seconds 57600 --disconnect-timeout-in-seconds 57600 --region us-east-1
Establecer --disable-imdsv1 en true para deshabilitar IMDSv1 y hacer cumplir IMDSv2.
Establecer --no-disable-imdsv1 en falso para habilitar IMDSv1 e IMDSv2.
