Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
GAMEOPS02-BP01 Verwenden Sie eine Strategie mit mehreren Konten, um verschiedene Spiele und Anwendungen in ihren eigenen Konten zu isolieren
Entwerfen Sie eine Kontostruktur, die die Bereitstellung der Infrastruktur so steuert, dass sie den Sicherheits-, Isolations- und Betriebsanforderungen der einzelnen Umgebungen entspricht. Es ist unerlässlich, die Umgebung zu isolieren, indem der Zugriff darauf beschränkt wird und nur die erforderlichen AWS Dienste in der Umgebung genutzt werden dürfen. Die Produktionsumgebungen sind gesperrt, während die Entwicklungs- und Testumgebungen nachsichtig sind, um Experimente zu ermöglichen. Eine weitere Isolierung der wichtigsten Subsysteme in jeder Umgebung sowie gemeinsame Dienste, die von mehreren Umgebungen genutzt werden und von deren eigenen Umgebungen aus gehostet und verwaltet werden, werden dringend empfohlen. AWS-Konten
Risikostufe, wenn diese bewährte Methode nicht eingeführt wird: Hoch
Implementierungsleitfaden
Verfolgen Sie eine Strategie mit mehreren Konten, AWS indem Sie die verschiedenen Umgebungen (wie Entwicklung, Test, Staging, Produktion und gemeinsam genutzte Dienste) auf einzelne Umgebungen isolieren AWS-Konten, wodurch das Ausmaß der Vorfälle reduziert wird. Erwägen Sie AWS Organizations , Ihre Hierarchie zentral zu verwalten, AWS-Konten um den Betrieb weiter zu vereinfachen, und selektiv Richtlinien auf Konto- und Organisationseinheitsebene () zu definieren und anzuwenden. OU-level Durch den Entwurf einer geeigneten Organisationseinheit und AWS-Konto Struktur, die auf Ihre Anforderungen in den Entwicklungs- und Produktionsabläufen abgestimmt sind, können Sie Ihre Kosten optimieren und die Skalierbarkeit verbessern.
-
Setzen Sie auf eine Strategie mit mehreren Konten: Isolieren Sie Umgebungen, um den Vorfallradius zu reduzieren und den Betrieb zu vereinfachen.
-
Verwendung AWS Organizations: Konten hierarchisch verwalten, Richtlinien anwenden und zentrale Governance ermöglichen.
-
Planen Sie die Skalierbarkeit ein: Entwerfen Sie detaillierte Kontostrukturen und implementieren Sie Maßnahmen zur Kosteneinsparung für zukünftiges Wachstum.
Implementierungsschritte
Ein Spielsystem, das in implementiert wird, AWS sollte mehrere Konten verwenden, die logisch organisiert sind, um eine angemessene Isolierung zu gewährleisten. Dadurch verringert sich der Explosionsradius von Problemen und der Betrieb wird vereinfacht, wenn Ihre Spielinfrastruktur skaliert wird. AWS-Konten Die Infrastruktur des Host-Spiels ist in der Regel in die folgenden logischen Umgebungen unterteilt:
-
Spieleentwicklungsumgebungen werden von Entwicklern für die Entwicklung der Software und Systeme für das Spiel verwendet.
-
Test- oder Qualitätssicherungsumgebungen (QA) werden für die Durchführung von Integrationstests, manueller Qualitätssicherung und anderer automatisierter Tests verwendet, die durchgeführt werden müssen.
-
Staging- oder Vorproduktionsumgebungen werden für das Hosting der fertigen Software verwendet, sodass Last- und Smoke-Tests vor dem Produktionsstart durchgeführt werden können.
-
Live- oder Produktionsumgebungen werden verwendet, um die Live-Software und Infrastruktur zu hosten und den Produktionsdatenverkehr der Spieler abzuwickeln.
-
Umgebungen mit gemeinsam genutzten Diensten oder Tools ermöglichen den Zugriff auf gemeinsame Systeme, Software und Tools, die von vielen verschiedenen Teams verwendet werden. Beispielsweise könnten ein zentrales, selbst gehostetes Quellcodeverwaltungs-Repository und eine Game-Build-Farm in einem gemeinsam genutzten Services-Konto gehostet werden.
-
Sicherheitsumgebungen werden für die Konsolidierung zentralisierter Protokolle und Sicherheitstechnologien verwendet, die von Teams verwendet werden, die sich auf Cloud-Sicherheit konzentrieren.
Wenn die Spieleinfrastruktur aktiviert ist AWS, wird empfohlen, für jede Spielumgebung (Entwicklung, Testen, Staging und Produktion) separate Konten sowie Konten für Sicherheit, Protokollierung und zentrale gemeinsame Dienste zu erstellen.
In der Regel können kleinere Spieleentwicklungsstudios, die eine begrenzte Anzahl von Infrastrukturressourcen verwalten, in der Regel ein paar hundert Server oder weniger, AWS-Konto für jede dieser Umgebungen einen erstellen (z. B. ein Produktionskonto, ein Entwicklungskonto und ein Staging-Konto). Da Ihre Spieleinfrastruktur oder Teamgröße jedoch im Laufe der Zeit wächst, ist dieses vereinfachte Modell möglicherweise nicht gut skalierbar.
Bedenken Sie bei der Einrichtung dieser Umgebungen, dass viele AWS Dienste Ressourcen und API-level Dienstkontingente für ein ganzes Konto in einer bestimmten Region gemeinsam nutzen. Dies muss berücksichtigt werden, wenn festgelegt wird, wie Konten logisch organisiert werden sollen. AWS-Konten Es fallen nur Kosten für die Nutzung der in ihnen bereitgestellten Dienste an. Auf diese Weise können Ressourcenkonflikte und Dienstkontingente effektiv reduziert werden, insbesondere, wenn Ihr Spiel wächst und immer mehr Entwickler Zugriff benötigen, um Ressourcen zu erstellen und zu verwalten.
Aufgrund unserer Erfahrung in der Zusammenarbeit mit größeren Spieleentwicklungsstudios, die in der Regel Tausende von Servern betreiben und auf deren Ressourcen Hunderte von Entwicklern zugreifen, empfehlen wir dir, eine detailliertere Kontostruktur zu entwerfen, bei der die einzelnen Anwendungen, die dein Spiel unterstützen, ihre eigenen Entwicklungs-, Test-, Staging- und Produktionskonten haben. Da es aufgrund der Komplexität der Planung und Migration von Live-Systemen schwierig und zeitaufwändig ist, deine Strategie für AWS mehrere Konten nach dem Start deines Spiels neu zu entwerfen, solltest du deine zukünftigen Skalierungsanforderungen berücksichtigen, wenn du die richtige Multi-Account-Struktur festlegst.
Sie können AWS Organizations
AWS Control Tower
Diese Isolierung hilft dir dabei, benutzerdefinierte oder individuelle Berechtigungen und Schutzmaßnahmen für jede Spielumgebung einzurichten. Produktionskonten sollten über die erforderlichen Sicherheitsvorkehrungen, Zugriffsbeschränkungen, Überwachungs- und Warnmeldungen sowie Sicherheitstools verfügen, während Konten, die keine Produktion sind, möglicherweise nicht das gleiche Maß an Schutzmaßnahmen und Berechtigungen benötigen. Non-production Umgebungen können automatisiert werden, um Ressourcen nach Geschäftsschluss abzuschalten und Kosten zu sparen. Die Trennung der Konten auf dieser Granularitätsebene macht es einfach, die Infrastrukturkosten für jede der Umgebungen, in denen ein Spiel unterstützt wird, zu überwachen.
Das Folgende ist ein Beispiel für eine Struktur mit mehreren Konten für ein Spieleunternehmen, das Organisationseinheiten (OUs) verwendet, um logische Gruppierungen AWS-Konten in separaten Umgebungen AWS Organizations und Studios vorzunehmen. In diesem Beispiel werden OUs verwendet, um Konten auf der Grundlage ihrer Umgebung und dann auf der Grundlage des Studios, das die Umgebung betreibt, zu gruppieren. Dies zeigt, wie Sie eine verschachtelte Hierarchie erstellen können, sodass separate Anwendungen und Spiele in ihren eigenen Konten innerhalb ihrer Umgebung (dargestellt als OUs) bereitgestellt werden können. Dies kann nützlich sein, wenn Sie mehrere Spiele entwickeln und betreiben. In der Dokumentation und den Whitepapers im Abschnitt „Ressourcen“ dieser Säule finden Sie weitere Strategien, die Sie für die Organisation Ihrer Strategie mit mehreren Konten in Betracht ziehen können.
Basierend auf der obigen Diskussion geht das folgende Beispieldiagramm von einem Spielstudio (Organisation) aus, das über eine Entwicklungspipeline verfügt, die aus vier Phasen besteht (Entwicklung, Testen, Staging und Produktion). Für ein bestimmtes Spiel (Spiel1) verfügt jede der Umgebungen (OU) über eigene AWS-Konten Spieledienste, dedizierte Spieleserver, soziale Dienste und Webserver. Die Ressourcen, die in den einzelnen Systemen laufen, AWS-Konto sind für die jeweiligen Subsysteme relevant. Normalerweise würde jedes einzelne Spiel, das diese Art von Entwicklungspipeline verwendet, diese oder eine ähnliche Struktur für sein Spiel replizieren. AWS-Konten
Zusätzlich zu diesen Organisationseinheiten für spielorientierte Umgebungen gibt es auch die Organisationseinheiten für gemeinsame Dienste und Sicherheitseinheiten. Diese OUs sollten unternehmensweit gelten, nicht für jedes einzelne Spiel. Auf diese Weise würden die Spiele die gemeinsamen Dienste für Entwicklungstools, Daten und Analysen nutzen, wie in diesem Beispiel. Senden Sie dann Anwendungs- und Systemprotokolle an die AWS-Konto Einrichtung für Protokolle in der Sicherheits-OU.
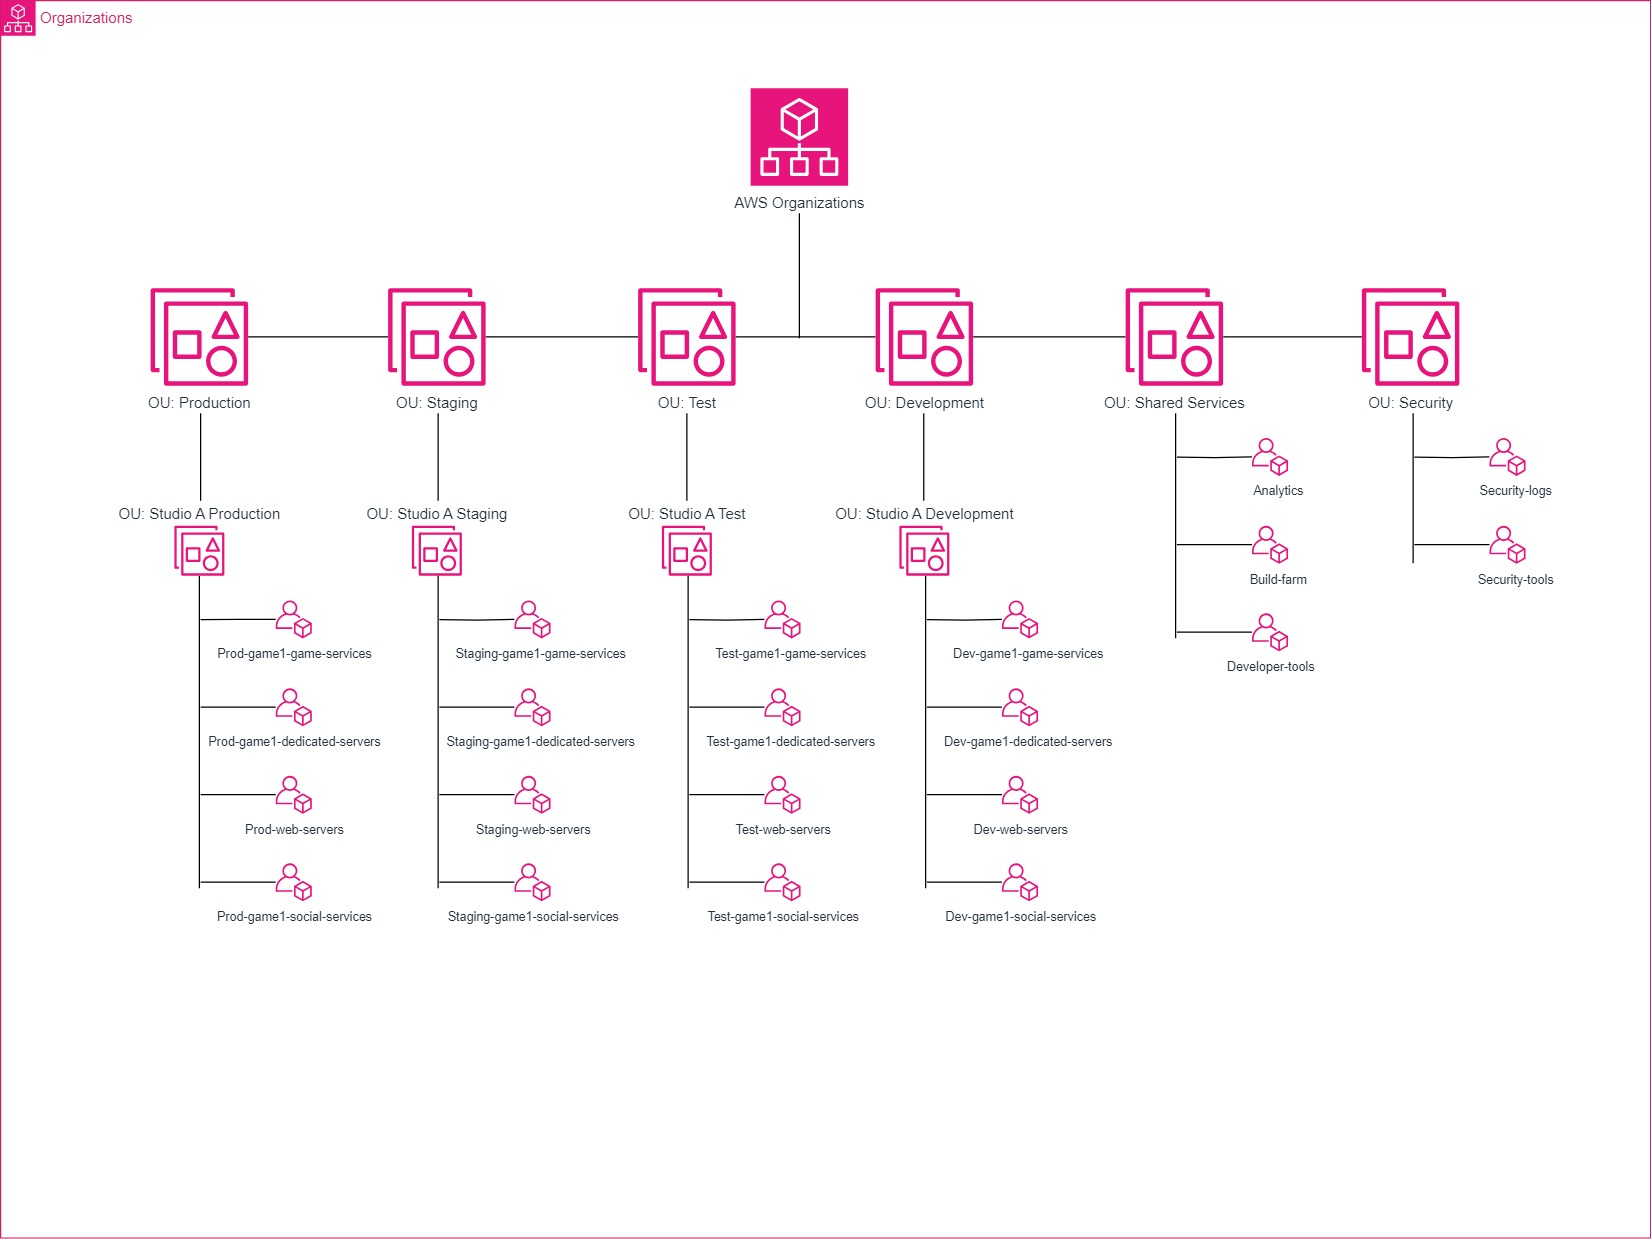
Beispiel für eine Kontostruktur für Spielumgebungen
