本文為英文版的機器翻譯版本,如內容有任何歧義或不一致之處,概以英文版為準。
使用主控台建立記憶體連接器
您可以在 AWS 管理主控台中建立閘道及其agentcore-memory連接器目標。當您偏好不需要 CLI 或 SDK AWS 的引導式設定時,請使用 主控台。主控台會設定相同元件,如使用記憶體連接器目標設定閘道中所述。這些是閘道的傳入授權方,以及位於記憶體資源前方的記憶體連接器目標。
先決條件
-
AgentCore 記憶體資源。如需詳細資訊,請參閱建立 AgentCore 記憶體。
-
建立和設定 AgentCore Gateway 的許可。如需詳細資訊,請參閱使用 Amazon Bedrock AgentCore 閘道服務的先決條件。
-
對於
GATEWAY_IAM_ROLE傳出憑證模式,閘道執行角色的範圍僅限於閘道所需的記憶體動作。如需詳細資訊,請參閱傳出憑證模式。
建立閘道精靈會在相同的流程中建立閘道及其目標。OAuth (JWT) 傳入是主要的精細存取控制路徑。為此,請提供 OpenID Connect 供應商的探索 URL 和允許的用戶端 IDs。如需所有可用的傳入類型,請參閱傳入和傳出身分驗證模式。當您使用 OAuth 傳入身分驗證時, GATEWAY_IAM_ROLE是唯一支援的傳出憑證模式。在 主控台中,此選項會標記為 IAM 角色。如需其他組合,請參閱相容性矩陣。
建立閘道 (主控台)
-
開啟 Amazon Bedrock AgentCore
主控台。 -
在左側導覽窗格中,選擇 Gateways (閘道)。
-
選擇 Create gateway (建立閘道)。
-
在閘道詳細資訊區段中,輸入閘道的名稱。
-
在許可下,針對 IAM 許可,選擇建立預設角色,或選取現有的閘道執行角色。
-
選擇下一步。
-
在設定傳入身分下,選擇傳入身分驗證類型,然後選擇下一步。
新增記憶體連接器目標 (主控台)
-
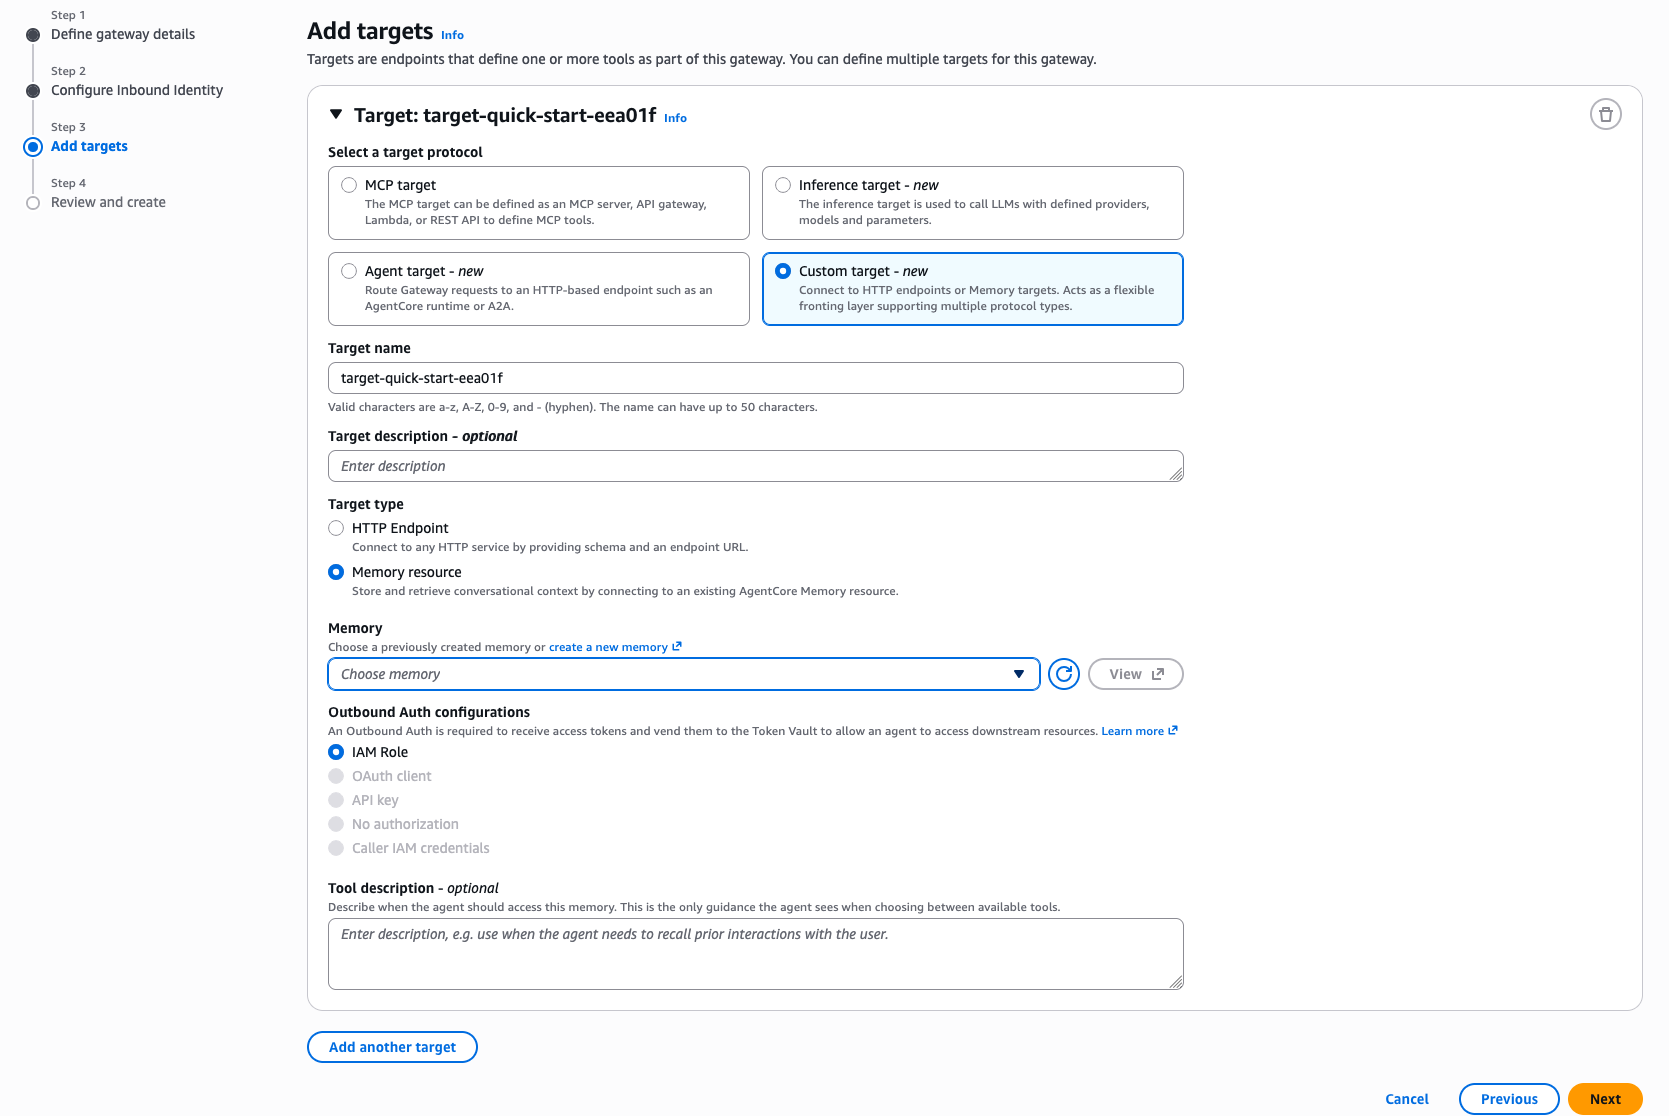
在新增目標下,針對選取目標通訊協定,選擇自訂目標。
-
針對目標名稱,輸入目標的名稱。此名稱會成為目標每個 Cedar 動作 ID 的字首,因此請選擇您在存取控制政策中能輕鬆參考的名稱。
-
針對目標類型,選擇記憶體資源。
-
針對記憶體,選擇此目標面向的記憶體資源。
-
針對傳出身分驗證組態,選擇 IAM 角色。
-
選擇下一步。
-
在檢閱和建立頁面上,檢閱您的組態,然後選擇建立閘道。
閘道和目標建立是非同步的。請等到閘道及其目標達到就緒狀態,再傳送流量。若要強制執行每個來電者隔離,請連接政策引擎並新增精細存取控制政策。如需完整程序和記憶體特定政策範例,請參閱記憶體的精細存取控制。
