本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
数据加密
数据加密是指保护静态数据和传输中的数据。 KMS keys 在传输过程中,您可以使用 Amazon S3托管密钥或静态密钥以及标准传输层安全 (TLS) 来保护数据。
静态加密
Amazon Transcribe 使用默认 Amazon S3 密钥 (SSE-S3) 对存储在存储桶中的成绩单进行服务器端加密。 Amazon S3
使用该StartTranscriptionJob操作时,您可以指定自己的操作 KMS key 来加密转录作业的输出。
创建或更新自定义词汇表、自定义词汇过滤器或自定义语言模型时,可以指定客户管理的静态资源工件 KMS key 来加密关联的静态资源工件。如果您未提供 KMS key,则使用 AWS拥有的密钥对这些工件 Amazon Transcribe 进行加密。有关使用客户管理的密钥加密资源工件的更多信息,请参阅。使用客户管理的密钥对资源工件进行加密
Amazon Transcribe 使用使用默认密钥加密的 Amazon EBS 卷。
传输中加密
Amazon Transcribe 使用带有 AWS 证书的 TLS 1.2 对传输中的数据进行加密。这包括流式转录。
密钥管理
Amazon Transcribe 与配合使用 KMS keys ,为您的数据提供增强的加密。使用 Amazon S3,您可以在创建转录作业时对输入媒体进行加密。与集成 AWS KMS 允许对StartTranscriptionJob请求的输出进行加密。
如果未指定 KMS key,则使用默认 Amazon S3 密钥 (SSE-S3) 对转录作业的输出进行加密。
有关的更多信息 AWS KMS,请参阅《AWS Key Management Service 开发人员指南》。
要对转录作业的输出进行加密,您可以选择使用 KMS key 用于发出请求的 AWS 账户 ,还是使用 KMS key 来自其他 AWS 账户请求的。
如果未指定 KMS key,则使用默认 Amazon S3 密钥 (SSE-S3) 对转录作业的输出进行加密。
启用输出加密:
-
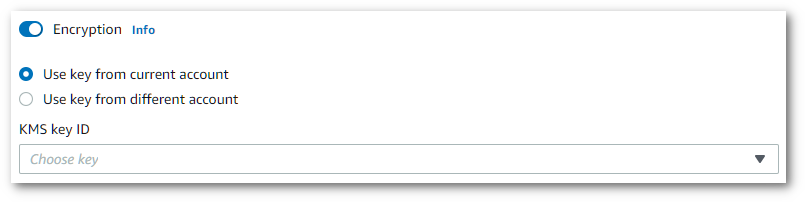
在输出数据下,选择加密。
-
选择 KMS key 是来自 AWS 账户 你当前使用的,还是来自其他的 AWS 账户。如果要使用当前密钥 AWS 账户,请从 KMS key ID 中选择密钥。如果您使用的是其他密钥 AWS 账户,则必须输入该密钥的 ARN。要使用其他密钥 AWS 账户,调用者必须拥有对的
kms:Encrypt权限 KMS key。有关更多信息,请参阅创建密钥策略。
要在 API 中使用输出加密,必须 KMS key 使用StartCallAnalyticsJobStartMedicalTranscriptionJob、或StartTranscriptionJob操作的OutputEncryptionKMSKeyId参数来指定您的。
KMS key 使用密钥的 Amazon 资源名称 (ARN) 指定您的。 KMS key ARN 的格式arn:为。例如 partition:kms:region:account-ID:key/key-idarn:aws:kms:us-west-2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab。
请注意,发出请求的实体必须拥有使用指定 KMS key的权限。
使用客户管理的密钥对资源工件进行加密
为了进一步控制加密,您可以使用客户管理 KMS key 来加密与您的自定义词汇表、自定义词汇过滤器和自定义语言模型相关的工件。
警告
在您的资源处于使用状态时 KMS key,请勿禁用或删除客户管理的权限,也不要撤消授予该数据访问角色的权限。如果在转录作业期间 Amazon Transcribe 无法访问密钥,则该作业将失败。如果在资源更新期间丢失密钥访问权限,则资源可能会变得不可用。要恢复,请恢复对密钥的访问权限并调用相应的 Update 操作(例如UpdateVocabularyUpdateVocabularyFilter、或UpdateLanguageModel)。
要配置加密,请在调用以下操作时加入EncryptionConfiguration参数:
EncryptionConfiguration 对象包含以下字段:
-
KMSKey(必填)— 用于加密的 Amazon 资源名称 (ARN)。 KMS key KMS key ARN 的格式arn:为。例如partition:kms:region:account-ID:key/key-idarn:aws:kms:us-west-2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890ab。 -
KMSEncryptionContext(可选)— 提供额外安全层的键:值对映射。有关更多信息,请参阅 AWS KMS 加密上下文。
您还必须提供一个引用角色的DataAccessRoleArn,该 IAM 角色具有使用指定角色的权限 KMS key。有关所需 AWS KMS 权限和策略示例的更多信息,请参阅客户管理的密钥加密所需的权限。
注意
您可以通过使用新的调 KMS key 用相应的 Update 操作来更改用于加密资源的EncryptionConfiguration。如果您在更新请求EncryptionConfiguration中省略,则使用 AWS拥有的密钥对资源构件进行加密。
注意
使用客户管理的密钥对自定义词汇表或自定义词汇过滤器进行加密时,GetVocabulary或返回的下载 URI GetVocabularyFilter指向加密数据。要解密这些数据,请使用与AWS 加密资源相同的 KMS key 加密 SDK。不 AWS KMS 支持直接解密。如果未指定客户管理的密钥,则这些 URI 会返回未加密的数据。
AWS KMS 加密上下文
AWS KMS 加密上下文是纯文本、非秘密密钥:值对的映射。此地图表示其他经过身份验证的数据,称为加密上下文对,它们为您的数据提供了额外的安全层。 Amazon Transcribe 需要对称加密密钥才能将转录输出加密到客户指定的 Amazon S3 存储桶中。要了解更多信息,请参阅 AWS KMS中的非对称密钥。
创建加密上下文对时,请勿包含敏感信息。加密上下文不是秘密的——它在你的 CloudTrail 日志中以纯文本形式可见(因此你可以用它来识别和分类你的加密操作)。
加密上下文对可以包含特殊字符,如下划线 (_)、短划线 (-)、斜杠(/、\)和冒号 (:)。
提示
将加密上下文对中的值与正在加密的数据关联会很有用。尽管此操作并非必需,但我们建议您使用与加密内容相关的非敏感元数据,例如文件名、标头值或未加密的数据库字段。
要通过 API 使用输出加密,请设置 StartTranscriptionJob 操作的 KMSEncryptionContext 参数。为了为输出加密操作提供加密上下文,OutputEncryptionKMSKeyId 参数必须引用对称的 KMS key ID。
您还可以在加密资源工件(自定义词汇表、自定义词汇过滤器和自定义语言模型)时通过在参数中包含该KMSEncryptionContext字段来指定加密上下文。EncryptionConfiguration有关使用客户管理的密钥加密资源工件的更多信息,请参阅。使用客户管理的密钥对资源工件进行加密
您可以将AWS KMS 条件密钥与 IAM 策略配合使用, KMS key 根据加密操作请求中使用的加密上下文来控制对称加密的访问权限。有关加密上下文策略的示例,请参阅 AWS KMS 加密上下文策略。
使用加密上下文是可选操作,但建议使用。有关更多信息,请参阅加密上下文。
