本文属于机器翻译版本。若本译文内容与英语原文存在差异,则一律以英文原文为准。
使用 AWS 务
AWS Identity and Access Management
使用 IAM 角色进行访问 AWS 服务是一种最佳实践,仅向以下用户提供:在服务所附的 IAM 政策中具体说明 WorkSpaces 应用程序会话无需管理其他凭据即可访问。关注 将 IAM 角色与配合使用的最佳实践 WorkSpaces 应用程序。
创建 IAM 策略来保护 Amazon S3 存储桶,这些存储桶是为了在主文件夹和应用程序设置中保留用户数据而创建的。这个 防止非WorkSpaces 应用程序管理员 从访问权限。
VPC 端点
VPC 终端节点支持您的 VPC 与支持者之间的私有连接 AWS 服务和 VPC 终端节点服务由 AWS PrivateLink。 AWS PrivateLink 是一项允许您使用私有 IP 地址私下访问服务的技术。VPC 和其他服务之间的通信不会离开 Amazon 网络。如果仅需要公共互联网接入 AWS 服务,VPC 终端节点完全取消了对 NAT 网关和互联网网关的要求。
在自动化例程或开发人员需要进行 API 调用的环境中 WorkSpaces 应用程序, 为其创建接口 VPC 终端节点 WorkSpaces 应用程序 API 操作。例如,如果私有子网中有无法访问公共互联网的 EC2 实例,则 VPC 终端节点用于 WorkSpaces 应用程序 API 可用于调用 AppStream 2.0 API 操作,例如 CreateStreaming网址。下图显示了示例设置,其中 WorkSpaces 应用程序 API 和流式 VPC 终端节点由 Lambda 函数和 EC2 实例使用。
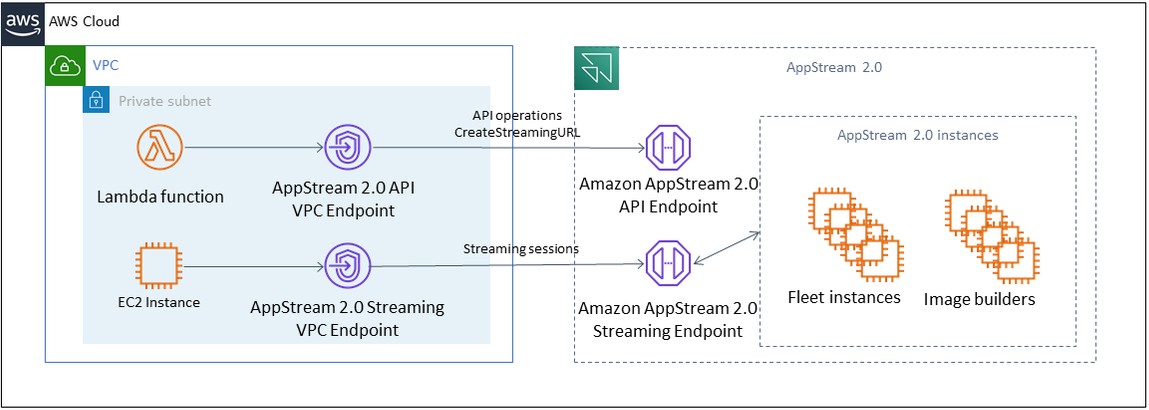
VPC 端点
流式传输 VPC 端点允许您通过 VPC 端点流式传输会话。流式接口端点用于维护 VPC 内的流式传输流量。流式传输流量包括像素、USB、用户输入、音频、剪贴板、文件上传和下载以及打印机流量。要使用 VPC 终端节点,必须在以下位置启用 VPC 终端节点设置 WorkSpaces 应用程序堆栈。相比从互联网访问能力有限的地点通过公共互联网流式传输用户会话,这可以作为一种替代方案,并且它可以通过 Direct Connect 实例进行访问。通过 VPC 端点流式传输用户会话需要满足以下条件:
-
与接口端点关联的安全组必须允许从用户连接的 IP 地址范围对端口
443(TCP) 和端口1400–1499(TCP) 进行入站访问。 -
子网的网络访问控制列表必须允许从短暂网络端口
1024-65535(TCP) 到用户连接的 IP 地址范围的出站流量。 -
需要互联网连接才能对用户进行身份验证并交付 Web 资产 WorkSpaces 应用程序需要运行。
要了解有关限制流量到的更多信息 AWS 服务与 WorkSpaces 应用程序,请参阅管理指南 从 VPC 终端节点创建和流式传输。
当需要完全的公共互联网访问时,最好在映像生成器上禁用 Internet Explorer 增强安全配置 (ESC)。有关更多信息,请参阅 WorkSpaces 应用程序管理指南 禁用 IE浏览器的增强安全配置。
在您的实例上配置实例元数据服务 (IMDS)
本主题介绍实例元数据服务(IMDS)。
实例元数据是有关 Amazon Elastic Compute Cloud (Amazon EC2) 实例的数据,可供应用程序用来配置或管理正在运行的实例。实例元数据服务(IMDS)是实例上的组件,在实例上进行编码,用于安全访问实例元数据。有关更多信息,请参阅《Amazon EC2 用户指南》中的实例元数据和用户数据。
代码可以使用以下两种方法之一从正在运行的实例访问实例元数据:实例元数据服务版本 1 (IMDSv1) 或实例元数据服务版本 2 (IMDSv2)。IMDSv2 使用面向会话的请求,并防范了多种类型的漏洞,这些漏洞可用于尝试访问 IMDS。有关这两种方法的信息,请参阅《Amazon EC2 用户指南》中的配置实例元数据服务。
IMDS 的资源支持
Always-On, On-Demand, Single-Session,以及 Multi-Session 舰队和所有映像生成器在运行时都支持 IMDSv1 和 IMDSv2 WorkSpaces 2024 年 1 月 16 日当天或之后发布的具有代理版本或托管映像更新的应用程序映像。
弹性舰队和 AppBlock 构建器实例还支持 IMDSv1 和 IMDSv2。
IMDS 属性设置示例
以下是选择 IMDS 方法的两个示例:
Java v2 SDK 示
以下示例请求使用禁用 IMDSv1 disableIMDSV1 属性
CreateFleetRequest request = CreateFleetRequest.builder()
 .name("TestFleet")
 .imageArn("arn:aws:appstream:us-east-1::image/TestImage")
 .instanceType("stream.standard.large")
 .fleetType(FleetType.ALWAYS_ON)
 .computeCapacity(ComputeCapacity.builder()
 .desiredInstances(5)
 .build())
 .description("Test fleet description")
 .displayName("Test Fleet Display Name")
 .enableDefaultInternetAccess(true)
 .maxUserDurationInSeconds(3600)
 .disconnectTimeoutInSeconds(900)
 .idleDisconnectTimeoutInSeconds(600)
 .iamRoleArn("arn:aws:iam::123456789012:role/TestRole")
 .streamView(StreamView.APP)
 .platform(PlatformType.WINDOWS)
 .maxConcurrentSessions(10)
 .maxSessionsPerInstance(2)
 .tags(tags)
 .disableIMDSV1(true)
 .build();
设置 禁用 IMDSv1 如果禁用 IMDSv1 并强制执行 IMDSv2,则设置为 true。
设置 禁用 IMDSv1 设置为 false 以同时启用 IMDSv1 和 IMDSv2。
CLI 示例
以下示例请求使用禁用 IMDSv1 --disable-imdsv1 属性
aws appstream create-fleet --name test-fleet --image-arn "arn:aws:appstream:us-east-1::image/test-image" --disable-imdsv1 --instance-type stream.standard.small --compute-capacity DesiredInstances=2 --max-user-duration-in-seconds 57600 --disconnect-timeout-in-seconds 57600 --region us-east-1
设置 --disable-imdsv1 如果禁用 IMDSv1 并强制执行 IMDSv2,则设置为 true。
设置 --no-disable-imdsv1 设置为 false 以同时启用 IMDSv1 和 IMDSv2。
