As traduções são geradas por tradução automática. Em caso de conflito entre o conteúdo da tradução e da versão original em inglês, a versão em inglês prevalecerá.
AWSSupport-TroubleshootEC2InstanceConnect
Descrição
AWSSupport-TroubleshootEC2InstanceConnecta automação ajuda a analisar e detectar erros que impedem a conexão com uma instância do Amazon Elastic Compute Cloud (Amazon EC2) usando o Amazon EC2 Instance Connect. Ele identifica problemas causados por uma imagem de máquina da Amazon (AMI) não suportada, falta de instalação ou configuração OS-level do pacote, permissões AWS Identity and Access Management
(IAM) ausentes ou problemas de configuração de rede.
Como funciona?
O runbook usa o ID da instância do Amazon EC2, o nome de usuário, o modo de conexão, o IP CIDR de origem, a porta SSH e o nome de recurso da Amazon (ARN) para a função do IAM ou o usuário que está enfrentando problemas com o Amazon EC2 Instance Connect. Em seguida, ele verifica os pré-requisitos para se conectar a uma instância do Amazon EC2 usando o Amazon EC2 Instance Connect:
-
A instância está em execução e em um estado saudável.
-
A instância está localizada em uma AWS região suportada pelo Amazon EC2 Instance Connect.
-
A AMI da instância é suportada pelo Amazon EC2 Instance Connect.
-
A instância pode acessar o Instance Metadata Service (IMDSv2).
-
O pacote Amazon EC2 Instance Connect está instalado e configurado corretamente no nível do sistema operacional.
-
A configuração da rede (grupos de segurança, ACL de rede e regras da tabela de rotas) permite a conexão com a instância por meio do Amazon EC2 Instance Connect.
-
A função ou usuário do IAM que é usado para aproveitar o Amazon EC2 Instance Connect tem acesso a chaves push para a instância do Amazon EC2.
Importante
-
Para verificar a AMI da instância, a acessibilidade do IMDSv2 e a instalação do pacote Amazon EC2 Instance Connect, a instância deve ser gerenciada por SSM. Caso contrário, ele pula essas etapas. Para obter mais informações, consulte Por que minha instância do Amazon EC2 não está sendo exibida como um nó gerenciado.
-
A verificação da rede detectará somente se o grupo de segurança e as regras de ACL da rede bloqueiam o tráfego quando o SourceIp CIDR for fornecido como um parâmetro de entrada. Caso contrário, ele exibirá apenas SSH-related as regras.
-
As conexões usando o Amazon EC2 Instance Connect Endpoint não são validadas neste runbook.
-
Para conexões privadas, a automação não verifica se o cliente SSH está instalado na máquina de origem e se ele pode acessar o endereço IP privado da instância.
Tipo de documento
Automação
Proprietário
Amazon
Plataformas
Linux
Parâmetros
Permissões obrigatórias do IAM
O parâmetro AutomationAssumeRole requer as seguintes ações para usar o runbook com êxito.
-
ec2:DescribeInstances -
ec2:DescribeSecurityGroups -
ec2:DescribeNetworkAcls -
ec2:DescribeRouteTables -
ec2:DescribeInternetGateways -
iam:SimulatePrincipalPolicy -
ssm:DescribeInstanceInformation -
ssm:ListCommands -
ssm:ListCommandInvocations -
ssm:SendCommand
Instruções
Siga estas etapas para configurar a automação:
-
Navegue até o
AWSSupport-TroubleshootEC2InstanceConnectno AWS Systems Manager console. -
Selecione Execute automation (Executar automação).
-
Para os parâmetros de entrada, insira o seguinte:
-
InstanceId (Obrigatório):
O ID da instância de destino do Amazon EC2 à qual você não conseguiu se conectar usando o Amazon EC2 Instance Connect.
-
AutomationAssumeRole (Opcional):
O ARN da função do IAM que permite que o Systems Manager Automation execute as ações em seu nome. Se nenhuma função for especificada, o Systems Manager Automation usa as permissões do usuário que inicia esse runbook.
-
Nome de usuário (obrigatório):
O nome de usuário usado para se conectar à instância do Amazon EC2 usando o Amazon EC2 Instance Connect. Ele é usado para avaliar se o acesso ao IAM é concedido para esse usuário específico.
-
EC2InstanceConnectRoleOrUser(Obrigatório):
O ARN da função ou usuário do IAM que está utilizando o Amazon EC2 Instance Connect para enviar chaves para a instância.
-
Porta SSH (opcional):
A porta SSH configurada na instância do Amazon EC2. O valor padrão é
22. O número da porta deve estar entre1-65535. -
SourceNetworkType (Opcional):
O método de acesso à rede para a instância do Amazon EC2:
-
Navegador: Você se conecta a partir do AWS Management Console.
-
Público: você se conecta à instância localizada em uma sub-rede pública pela Internet (por exemplo, seu computador local).
-
Privado: você se conecta por meio do endereço IP privado da instância.
-
-
SourceIpCIDR (opcional):
O CIDR de origem que inclui o endereço IP do dispositivo (como seu computador local) do qual você fará o login usando o Amazon EC2 Instance Connect. Exemplo: 172.31.48. 6/32. Se nenhum valor for fornecido com o modo de acesso público ou privado, o runbook não avaliará se o grupo de segurança de instâncias do Amazon EC2 e as regras de ACL de rede permitem tráfego SSH. Em vez disso, ele exibirá SSH-related as regras.
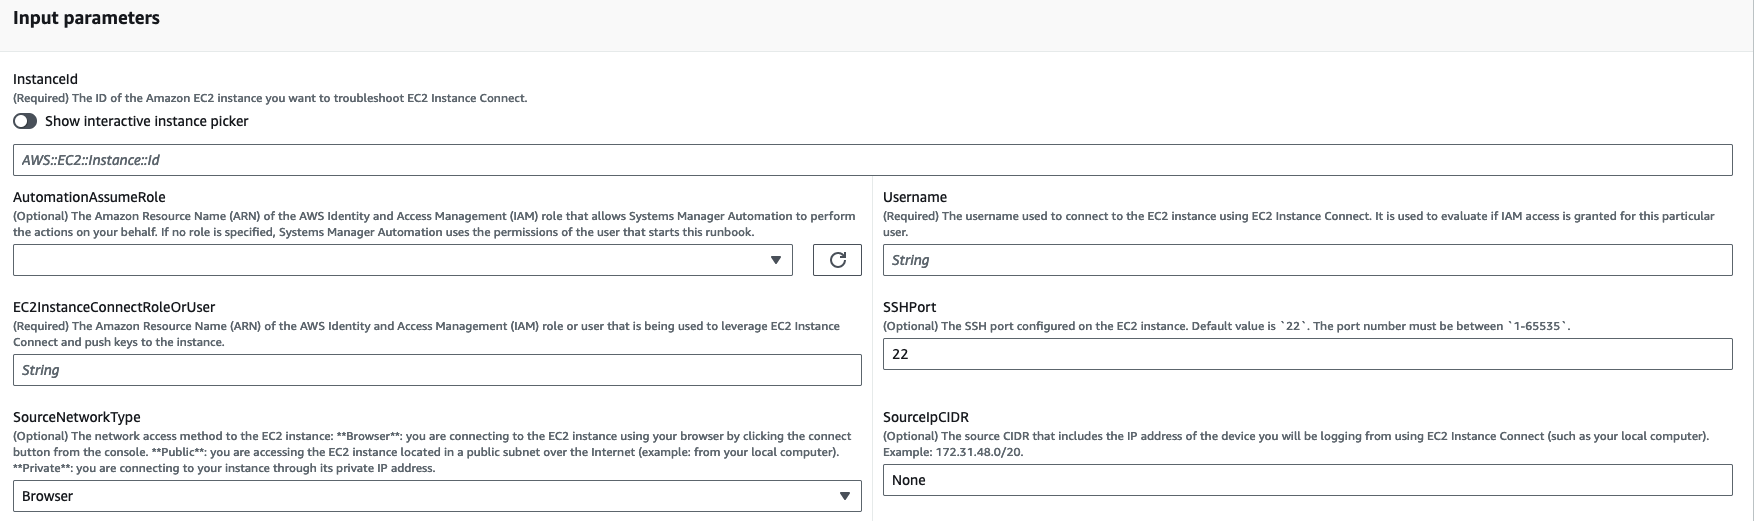
-
-
Selecione Executar.
-
A automação é iniciada.
-
O bucket realiza as seguintes etapas:
-
AssertInitialState:
Garante que o status da instância do Amazon EC2 esteja em execução. Caso contrário, a automação termina.
-
GetInstanceProperties:
Obtém as propriedades atuais da instância do Amazon EC2 (PlatformDetails PublicIpAddress, VpcId, SubnetId e MetadataHttpEndpoint).
-
GatherInstanceInformationFromSSM:
Obtém o status de ping e os detalhes do sistema operacional da instância do Systems Manager se a instância for gerenciada por SSM.
-
CheckIfAWSRegionSupported:
Verifica se a instância do Amazon EC2 está localizada em uma região compatível AWS com o Amazon EC2 Instance Connect.
-
BranchOnIfAWSRegionSupported:
Continua a execução se a AWS região for suportada pelo Amazon EC2 Instance Connect. Caso contrário, ele cria a saída e sai da automação.
-
CheckIfInstanceAMIIsSupported:
Verifica se a AMI associada à instância é suportada pelo Amazon EC2 Instance Connect.
-
BranchOnIfInstanceAMIIsSupported:
Se a AMI da instância for compatível, ela executará as OS-level verificações, como a acessibilidade dos metadados e a instalação e configuração do pacote Amazon EC2 Instance Connect. Caso contrário, ele verifica se os metadados HTTP estão habilitados usando a AWS API e avança para a etapa de verificação da rede.
-
CheckIMDSReachabilityFromOs:
Executa um script Bash na instância Linux do Amazon EC2 de destino para verificar se ela é capaz de acessar o IMDSv2.
-
CheckEICPackageInstallation:
Executa um script Bash na instância Linux do Amazon EC2 de destino para verificar se o pacote Amazon EC2 Instance Connect está instalado e configurado corretamente.
-
CheckSSHConfigFromOs:
Executa um script Bash na instância Linux do Amazon EC2 de destino para verificar se a porta SSH configurada corresponde ao parâmetro de entrada `SSHport. `
-
CheckMetadataHTTPEndpointIsEnabled:
Verifica se o endpoint HTTP do serviço de metadados da instância está ativado.
-
CheckEICNetworkAccess:
Verifica se a configuração da rede (grupos de segurança, ACL de rede e regras da tabela de rotas) permite a conexão com a instância por meio do Amazon EC2 Instance Connect.
-
CheckIAMRoleOrUserPermissions:
Verifica se a função ou o usuário do IAM usado para aproveitar o Amazon EC2 Instance Connect tem acesso a chaves push para a instância do Amazon EC2 usando o nome de usuário fornecido.
-
MakeFinalOutput:
Consolida o resultado de todas as etapas anteriores.
-
-
Depois de concluído, revise a seção Saídas para ver os resultados detalhados da execução:
Execução em que a instância de destino tem todos os pré-requisitos necessários:

Execução em que a AMI da instância de destino não é suportada:

Referências
Automação do Systems Manager
AWS documentação de serviço
