As traduções são geradas por tradução automática. Em caso de conflito entre o conteúdo da tradução e da versão original em inglês, a versão em inglês prevalecerá.
# Permita correções totalmente automatizadas
O outro modo de operação da solução é corrigir automaticamente as descobertas à medida que elas chegam ao Security Hub.
**Importante**
Antes de ativar as correções totalmente automatizadas, confirme se a solução está configurada nas contas e regiões em que você deseja que a solução faça alterações automatizadas. Para restringir o escopo das remediações automatizadas da solução, consulte [ Filtrar remediações totalmente automatizadas. ](#filter-remediations)
**nota**
As descobertas que são suprimidas no AWS Security Hub não são corrigidas automaticamente, mesmo quando a remediação totalmente automatizada está habilitada para o controle correspondente. Uma descoberta é suprimida quando seu status de fluxo de trabalho é`SUPPRESSED`. A solução ignora descobertas suprimidas durante a iniciação automática, portanto, suprimir uma descoberta no Security Hub é uma forma eficaz de excluir descobertas específicas da remediação automática, deixando o controle ativado. As descobertas suprimidas ainda podem ser corrigidas sob demanda pela interface de usuário da Web ou pela ação personalizada CSPM do AWS Security Hub.
**Limite de novas tentativas de remediação automática**
Quando uma remediação totalmente automatizada falha, o AWS Security Hub reimporta a descoberta que ainda falhou, o que, de outra forma, faria com que a solução acionasse a remediação novamente indefinidamente. Para evitar isso, a solução tenta encontrar uma falha no máximo 3 vezes, aguardando pelo menos 15 minutos entre as tentativas. Após a terceira tentativa, a solução para automaticamente de tentar novamente essa descoberta e emite a métrica da `RemediationRetryCapReached` Amazon CloudWatch . A descoberta permanece visível na solução e ainda pode ser corrigida sob demanda pela interface de usuário da Web ou pela ação personalizada CSPM do AWS Security Hub. Esse limite se aplica a cada descoberta e não afeta outras descobertas ou controles.
## Exemplo: Habilitar correções totalmente automatizadas para Lambda.1
A ativação de remediações automáticas iniciará as correções em todos os recursos que correspondam ao controle que você habilita (). Lambda.1
**Importante**
Confirme que você deseja que todas as funções públicas do Lambda dentro do escopo da solução tenham essa permissão revogada. As remediações totalmente automatizadas não serão limitadas em escopo à Função que você criou. A solução corrigirá esse controle se ele for detectado em qualquer uma das contas e regiões nas quais ele está instalado.
| Conta | Finalidade | Ação em us-east-1 | Ação em us-west-2 |
| --- | --- | --- | --- |
| `111111111111` | Administrador | Confirme se não há funções públicas desejadas | Confirme se não há funções públicas desejadas |
| `222222222222` | Membro | Confirme se não há funções públicas desejadas | Confirme se não há funções públicas desejadas |
## Localize a tabela de configuração de remediação do DynamoDB
Na conta de administrador, visualize `Outputs` a pilha de administradores no [ CloudFormation console](https://console.aws.amazon.com/cloudformation/). Você verá uma saída intitulada`RemediationConfigurationDynamoDBTable`.
Esse é o nome da tabela de configuração de remediação do DynamoDB, que controla as configurações de remediação automatizadas para a solução. Copie o valor dessa saída e localize a tabela correspondente do DynamoDB no console do [ DynamoDB. ](https://console.aws.amazon.com/dynamodbv2/)
**migração v2 para v4**
Se você fez o upgrade da v2.x para a v4.0.0 ou posterior, a solução preencherá automaticamente essa tabela com os controles que tinham a remediação automática ativada na v2. Os itens gravados pela migração foram `modifiedBy` definidos como`v2-migration`, para que você possa distinguir as entradas migradas das edições manuais. Para verificar se a migração dos controles que você espera foi bem-sucedida, consulte a tabela `automatedRemediationEnabled = true` e revise o resultado. Todos os controles ignorados pela migração (regras do CIS sem uma correção de ASR na v2 ou controles não fornecidos pela v3\+) precisam ser ativados manualmente usando as etapas abaixo. Consulte [ Atualizar a solução ](update-the-solution.md) para obter detalhes sobre o resultado da migração.
| Conta | Finalidade | Ação em us-east-1 | Ação em us-west-2 |
| --- | --- | --- | --- |
| `111111111111` | Administrador | Localize a tabela de configuração de remediação do DynamoDB. | Nenhum |
| `222222222222` | Membro | Nenhum | Nenhum |
## Modificar a tabela de configuração de remediação
No console do [ DynamoDB em ](https://console.aws.amazon.com/dynamodbv2/) que você localizou a tabela de configuração de remediação, escolha ** Explorar itens da tabela. **
Cada item na tabela corresponde a um controle do Security Hub suportado pela solução. Cada item tem um `automatedRemediationEnabled` atributo que pode ser modificado para permitir correções totalmente automatizadas para o controle associado.
Para ativar Lambda.1, em ** Escanear ou consultar itens, ** escolha ** Consultar**. Em Tecla de ** partição: ControlID, ** insira `Lambda.1` e escolha ** Executar**. Você verá um único item retornado correspondente ao Lambda.1 controle.
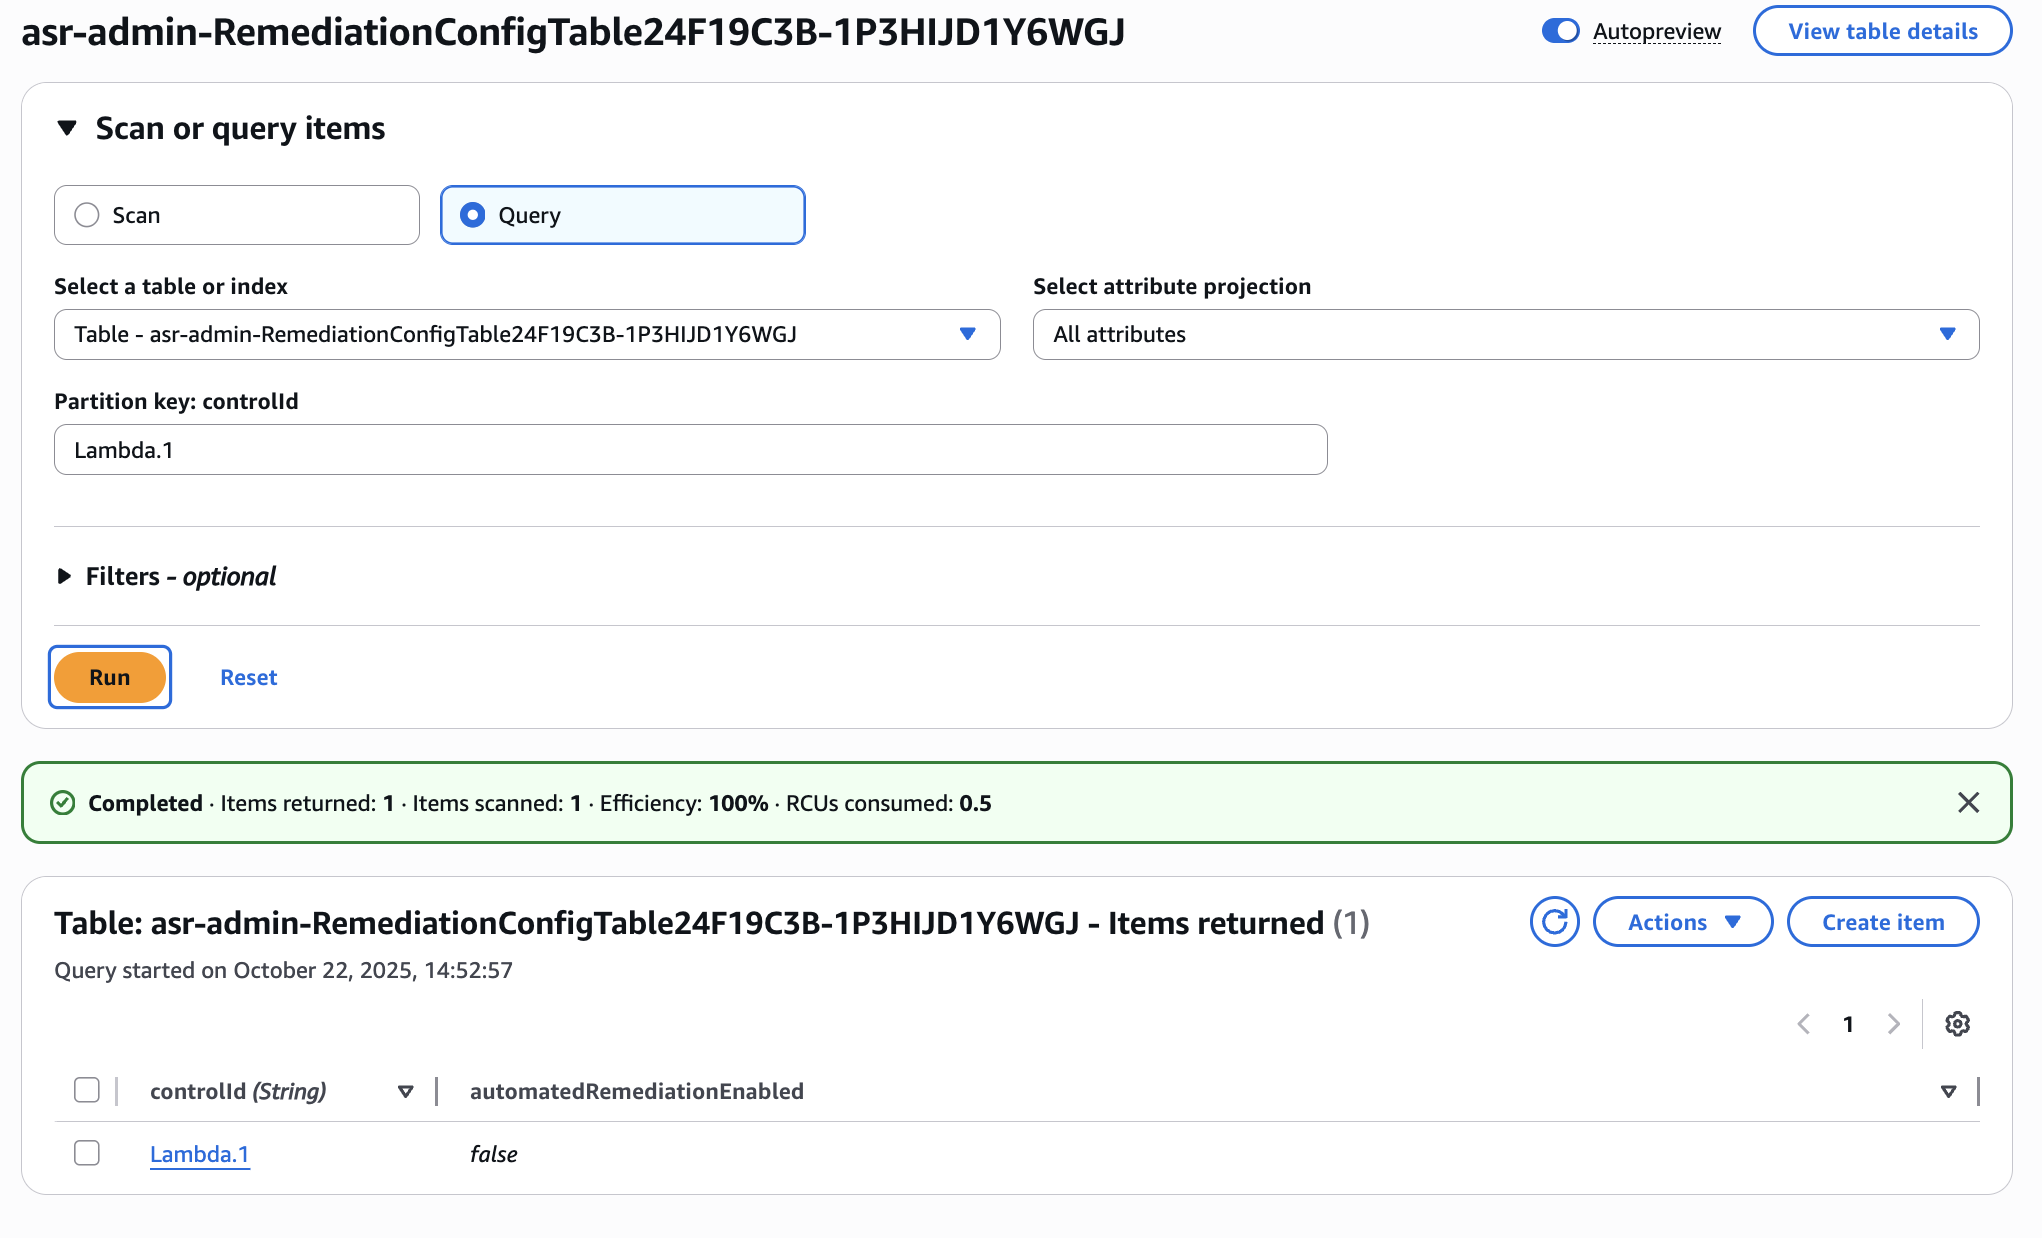
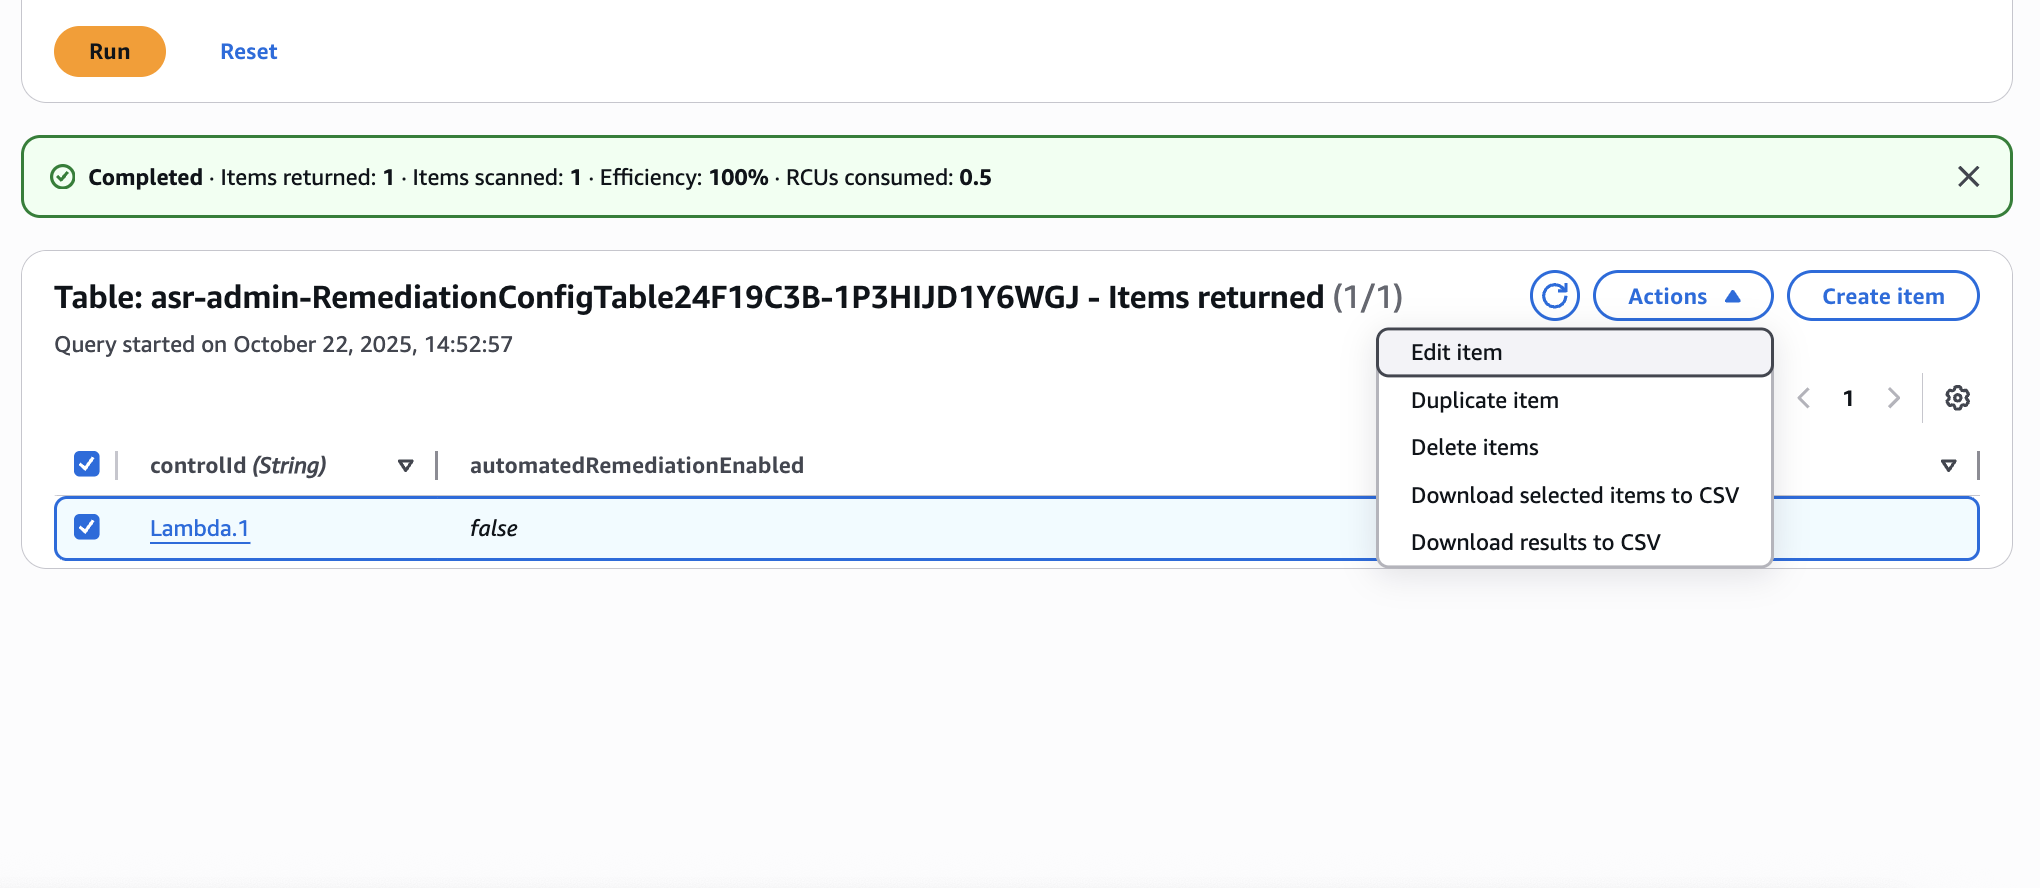
Agora, selecione o `Lambda.1` item e escolha ** Ações > Editar item**.
Finalmente, altere o valor do `automatedRemediationEnabled` atributo para ** True**. Escolha ** Salvar e fechar**.
| Conta | Finalidade | Ação em us-east-1 | Ação em us-west-2 |
| --- | --- | --- | --- |
| `111111111111` | Administrador | Modifique a tabela de configuração de remediação do DynamoDB. | Nenhum |
| `222222222222` | Membro | Nenhum | Nenhum |
## Configurar o recurso
Na conta do membro, reconfigure a função Lambda para permitir o acesso público.
| Conta | Finalidade | Ação em us-east-1 | Ação em us-west-2 |
| --- | --- | --- | --- |
| `111111111111` | Administrador | Nenhum | Nenhum |
| `222222222222` | Membro | Nenhum | Configure a função Lambda para permitir o acesso público |
## Confirme se a remediação resolveu a descoberta
Pode levar algum tempo para que o Config detecte a configuração insegura novamente. Você deve receber duas notificações do SNS. O primeiro indicará que uma remediação foi iniciada. A segunda indicará que a remediação foi bem-sucedida. Depois de receber a segunda notificação, navegue até o console do [ Lambda ](https://console.aws.amazon.com/lambda/) na conta do membro e confirme se o acesso público foi revogado.
| Conta | Finalidade | Ação em us-east-1 | Ação em us-west-2 |
| --- | --- | --- | --- |
| `111111111111` | Administrador | Nenhum | Nenhum |
| `222222222222` | Membro | Nenhum | Confirme se a remediação foi bem-sucedida |
## (Opcional) Filtrar remediações totalmente automatizadas
Para limitar o escopo no qual a solução executa correções totalmente automatizadas, aplique filtros ** ** de recursos. Os filtros se aplicam somente às correções totalmente automatizadas e não afetam as remediações iniciadas manualmente.
Um filtro de recursos é uma definição reutilizável que define quais descobertas são corrigidas automaticamente. Cada filtro pode combinar IDs de conta, unidades organizacionais (OUs) do AWS Organizations, padrões de ARN de recursos e tags de recursos. Você cria filtros na ** página ** Filtros da interface de usuário da Web e os aplica a um único controle da ** página ** Controles (ou a todos os controles de uma vez) usando o ** modo ** ** Incluir ** ou Excluir.
Para ver o passo a passo completo, incluindo a criação de filtros, sua aplicação aos controles e como a solução avalia os modos de inclusão e exclusão, consulte [ Criar e aplicar filtros de recursos ](manage-automated-remediation.md#manage-resource-filters) no guia do * administrador. *