As traduções são geradas por tradução automática. Em caso de conflito entre o conteúdo da tradução e da versão original em inglês, a versão em inglês prevalecerá.
Implantação automatizada - StackSets
nota
Recomendamos a implantação com StackSets. No entanto, para implantações de conta única ou para fins de teste ou avaliação, considere a opção de implantação de pilhas.
Antes de lançar a solução, revise a arquitetura, os componentes da solução, a segurança e as considerações de design discutidas neste guia. Siga as instruções detalhadas nesta seção para configurar e implantar a solução em suas organizações da AWS.
Tempo de implantação: aproximadamente 30 minutos por conta, dependendo StackSet dos parâmetros.
Pré-requisitos
O AWS Organizations
Se você já implantou a versão 1.3.x ou anterior dessa solução, deverá desinstalar a solução existente. Para obter mais informações, consulte Atualizar a solução.
Antes de implantar essa solução, revise sua implantação do AWS Security Hub:
-
Deve haver uma conta de administrador delegada do Security Hub em sua organização da AWS.
-
O Security Hub deve ser configurado para agregar descobertas em todas as regiões. Para obter mais informações, consulte Agregando descobertas entre regiões no Guia do usuário do AWS Security Hub.
-
Você deve ativar o Security Hub para sua organização em cada região em que você usa a AWS.
Esse procedimento pressupõe que você tenha várias contas usando o AWS Organizations e tenha delegado uma conta de administrador do AWS Organizations e uma conta de administrador do AWS Security Hub.
Essa solução funciona com o AWS Security Hub e o AWS Security Hub CSPM.
Visão geral da implantação
nota
StackSets a implantação dessa solução usa uma combinação de gerenciamento de serviços e autogerenciamento. StackSets Self-managed StackSets devem ser usados atualmente porque eles usam pilhas aninhadas, que ainda não são compatíveis com o gerenciamento de serviços. StackSets
Implemente o a StackSets partir de uma conta de administrador delegada em suas organizações da AWS.
Planejamento
Use o formulário a seguir para ajudar na StackSets implantação. Prepare seus dados e, em seguida, copie e cole os valores durante a implantação.
AWS Organizations admin account ID: _______________
Security Hub admin account ID: _______________
CloudTrail Logs Group: ______________________________
Member account IDs (comma-separated list):
___________________,
___________________,
___________________,
___________________,
___________________
AWS Organizations OUs (comma-separated list):
___________________,
___________________,
___________________,
___________________,
___________________
(Opcional) Etapa 0: implantar a pilha de integração de tíquetes
-
Se você pretende usar o recurso de emissão de tíquetes, implante primeiro a pilha de integração de tíquetes em sua conta de administrador do Security Hub.
-
Copie o nome da função Lambda dessa pilha e forneça-o como entrada para a pilha admin (consulte a Etapa 1).
Etapa 1: Inicie a pilha de administração na conta de administrador delegada do Security Hub
-
Usando um modelo autogerenciado StackSet, inicie o CloudFormation modelo
automated-security-response-admin.templateda AWS em sua conta de administrador do AWS Security Hub na mesma região do administrador do Security Hub. Esse modelo usa pilhas aninhadas. -
Escolha quais padrões de segurança instalar. Por padrão, somente SC é selecionado (Recomendado).
-
Escolha um grupo de registros existente do Orchestrator para usar. Escolha
YesseSO0111-ASR-Orchestratorjá existe em uma instalação anterior. -
Escolha se deseja ativar a interface de usuário da Web da solução. Se você optar por ativar esse recurso, também deverá inserir um endereço de e-mail para receber uma função de administrador.
-
Escolha suas preferências para coletar CloudWatch métricas relacionadas à integridade operacional da solução.
Para obter mais informações sobre autogerenciamento StackSets, consulte Conceder permissões autogerenciadas no Guia do CloudFormation usuário da AWS.
Etapa 2: Instalar as funções de remediação em cada conta de membro do AWS Security Hub
Aguarde a conclusão da implantação da Etapa 1, pois o modelo na Etapa 2 faz referência às funções do IAM criadas pela Etapa 1.
-
Usando um serviço gerenciado StackSet, inicie o CloudFormation modelo
automated-security-response-member-roles.templateda AWS em uma única região em cada conta em suas organizações da AWS. -
Escolha instalar esse modelo automaticamente quando uma nova conta entrar na organização.
-
Insira o ID da sua conta de administrador do AWS Security Hub.
-
Insira um valor para o
namespaceque será usado para evitar conflitos de nomes de recursos com uma implantação anterior ou simultânea na mesma conta. Insira uma sequência de até 9 caracteres alfanuméricos minúsculos.
Etapa 3: Inicie a pilha de membros em cada conta e região de membro do AWS Security Hub
-
Usando o autogerenciamento StackSets, inicie o CloudFormation modelo
automated-security-response-member.templateda AWS em todas as regiões em que você tem recursos da AWS em todas as contas da sua organização da AWS gerenciadas pelo mesmo administrador do Security Hub.nota
Até que as pilhas de StackSets suporte gerenciado pelo serviço estejam aninhadas, você deve executar essa etapa para todas as novas contas que ingressem na organização.
-
Escolha quais manuais do Security Standard devem ser instalados.
-
Forneça o nome de um grupo de CloudTrail registros (usado por algumas correções).
-
Insira o ID da sua conta de administrador do AWS Security Hub.
-
Insira um valor para o
namespaceque será usado para evitar conflitos de nomes de recursos com uma implantação anterior ou simultânea na mesma conta. Insira uma sequência de até 9 caracteres alfanuméricos minúsculos. Isso deve corresponder aonamespacevalor que você selecionou para a pilha de funções de membro. Além disso, o valor do namespace não precisa ser exclusivo por conta de membro.
(Opcional) Etapa 0: Inicie uma pilha de integração do sistema de tickets
-
Se você pretende usar o recurso de emissão de tíquetes, inicie primeiro a respectiva pilha de integração.
-
Escolha as pilhas de integração fornecidas para o Jira ou ServiceNow use-as como um plano para implementar sua própria integração personalizada.
Para implantar a pilha do Jira:
-
Insira um nome para sua pilha.
-
Forneça o URI para sua instância do Jira.
-
Forneça a chave do projeto do Jira para o qual você deseja enviar tickets.
-
Crie um novo segredo de valor-chave no AWS Secrets Manager que contém seu Jira e.
UsernamePasswordnota
Você pode optar por usar uma chave de API do Jira no lugar de sua senha fornecendo seu nome de usuário como
Usernamee sua chave de API como a.Password -
Adicione o ARN desse segredo como entrada na pilha.
Forneça um nome de pilha, informações do projeto Jira e credenciais da API do Jira.
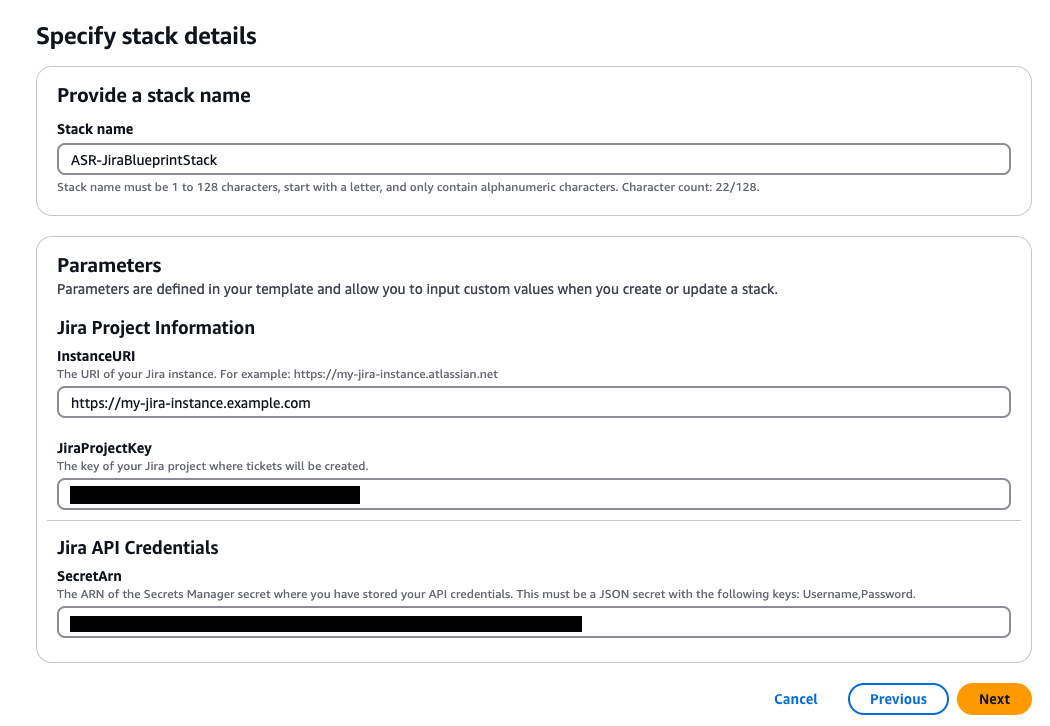
Configuração de campo do Jira:
Depois de implantar a pilha do Jira, você pode personalizar os campos de ticket do Jira definindo a variável de
JIRA_FIELDS_MAPPINGambiente na função Lambda. Essa string JSON substitui os campos de ticket padrão do Jira e deve seguir a estrutura de campos da API do Jira.Valores padrão quando
JIRA_FIELDS_MAPPINGestá vazio ou os campos não são especificados:-
prioridade:
{"id": "3"}(Prioridade média) -
tipo de problema:
{"id": "10006"}(Tarefa) -
AccountID: recuperado automaticamente usando o endpoint da API
GET /rest/api/2/myselfExemplo de configuração com campos personalizados:
{
  "reporter": {"accountId": "123456:494dcbff-1b80-482c-a89d-56ae81c145a4"},
  "priority": {"id": "1"},
  "issuetype": {"id": "10006"},
  "assignee": {"accountId": "123456:another-user-id"},
  "customfield_10001": "custom value"
}
IDs de campo comuns do Jira:
-
IDs de prioridade: 1 (mais alta), 2 (alta), 3 (média), 4 (baixa), 5 (mais baixa)
-
ID do tipo de problema: varia de acordo com o projeto Jira (por exemplo, 10006 para Task)
-
ID da conta: Formato
123456:494dcbff-1b80-482c-a89d-56ae81c145a4Você pode encontrar seus IDs de campo e IDs de conta do Jira usando a API REST do Jira:
-
GET /rest/api/2/myselfpara ID da conta -
GET /rest/api/2/prioritypara IDs prioritários -
GET /rest/api/2/project/{projectKey}para IDs de tipo de problemaPara obter mais informações, consulte o formato POST da Jira REST API v2 Issue.
Para implantar a ServiceNow pilha:
-
-
Insira um nome para sua pilha.
-
Forneça o URI da sua ServiceNow instância.
-
Forneça o nome ServiceNow da sua tabela.
-
Crie uma chave de API ServiceNow com permissão para modificar a tabela na qual você pretende gravar.
-
Crie um segredo no Secrets Manager com a chave
API_Keye forneça o ARN secreto como entrada para a pilha.Forneça um nome de pilha, informações ServiceNow do projeto e credenciais ServiceNow da API.
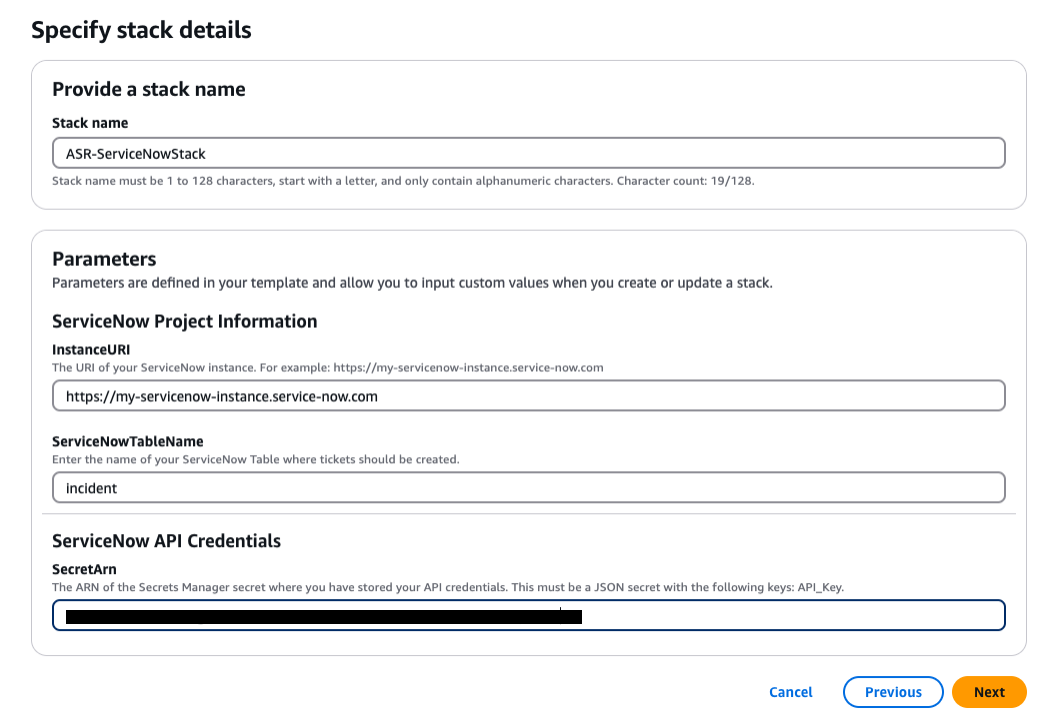
Para criar uma pilha de integração personalizada: inclua uma função do Lambda que o orquestrador de soluções Step Functions possa chamar para cada remediação. A função Lambda deve receber a entrada fornecida pelo Step Functions, construir uma carga útil de acordo com os requisitos do seu sistema de emissão de tíquetes e fazer uma solicitação ao sistema para criar o tíquete.
-
Etapa 1: Inicie a pilha de administração na conta de administrador delegada do Security Hub
-
Inicie a pilha de
administração com sua conta de administrador do Security Hub. automated-security-response-admin.templateNormalmente, um por organização em uma única região. Como essa pilha usa pilhas aninhadas, você deve implantar esse modelo como autogerenciado. StackSet
Parâmetros
| Parâmetro | Padrão | Description |
|---|---|---|
|
Carregar SC Admin Stack |
|
Especifique se deseja instalar os componentes administrativos para remediação automatizada dos controles SC. |
|
Carregar pilha de administração do AFSBP |
|
Especifique se deseja instalar os componentes administrativos para remediação automatizada dos controles FSBP. |
|
Carregar o CIS120 Admin Stack |
|
Especifique se deseja instalar os componentes administrativos para remediação automatizada dos controles CIS120. |
|
Carregar o CIS140 Admin Stack |
|
Especifique se deseja instalar os componentes administrativos para remediação automatizada dos controles CIS140. |
|
Carregar o CIS300 Admin Stack |
|
Especifique se deseja instalar os componentes administrativos para remediação automatizada dos controles CIS300. |
|
Carregar a pilha de administração PCI321 |
|
Especifique se deseja instalar os componentes administrativos para remediação automática dos controles PCI321. |
|
Carregar o NIST Admin Stack |
|
Especifique se deseja instalar os componentes administrativos para remediação automática dos controles do NIST. |
|
Reutilize o grupo de registros do Orchestrator |
|
Selecione se deseja ou não reutilizar um grupo de |
|
ShouldDeployWebUI |
|
Implante os componentes da interface do usuário da Web, incluindo API Gateway, funções do Lambda e CloudFront distribuição. Escolha “sim” para ativar a interface de usuário baseada na web para visualizar as descobertas e o status da remediação. Se você optar por desabilitar esse recurso, ainda poderá configurar correções automatizadas e executá-las sob demanda usando a ação personalizada CSPM do Security Hub. |
|
AdminUserEmail |
(Entrada opcional) |
Endereço de e-mail do usuário administrador inicial. Esse usuário terá acesso administrativo total à interface de usuário da Web do ASR. Obrigatório somente quando a interface de usuário da Web está ativada. |
|
Use CloudWatch métricas |
|
Especifique se deseja ativar o CloudWatch Metrics para monitorar a solução. Isso criará um CloudWatch painel para visualizar as métricas. |
|
Use CloudWatch alarmes de métricas |
|
Especifique se deseja ativar os Alarmes de CloudWatch Métricas para a solução. Isso criará alarmes para determinadas métricas coletadas pela solução. |
|
RemediationFailureAlarmThreshold |
|
Especifique o limite para a porcentagem de falhas de remediação por ID de controle. Por exemplo, se você digitar Esse parâmetro funciona somente se alarmes forem criados (consulte o parâmetro Use CloudWatch Metrics Alarms). |
|
EnableEnhancedCloudWatchMetrics |
|
Se Consulte a seção Custo para entender o custo adicional que isso acarreta. |
|
TicketGenFunctionName |
(Entrada opcional) |
Opcional. Deixe em branco se não quiser integrar um sistema de emissão de bilhetes. Caso contrário, forneça o nome da função Lambda da saída da pilha da Etapa 0, por exemplo:. |
Configurar StackSet opções
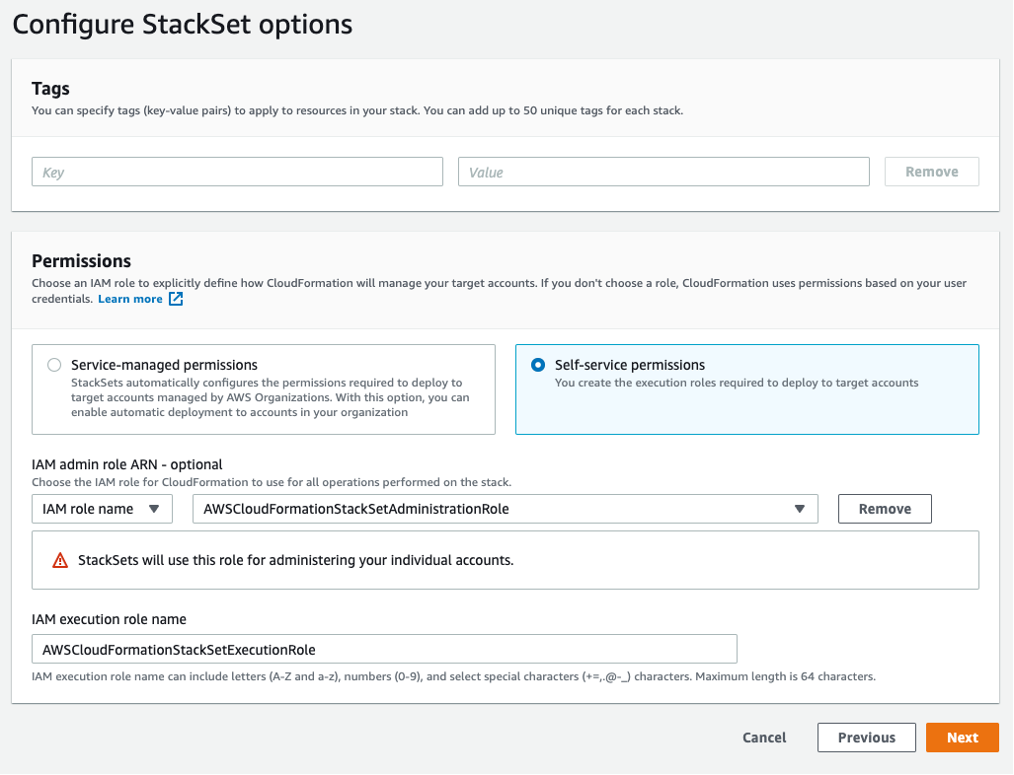
-
Para o parâmetro Account numbers, insira o ID da conta de administrador do AWS Security Hub.
-
Para o parâmetro Especificar regiões, selecione somente a região em que o administrador do Security Hub está ativado. Aguarde a conclusão dessa etapa antes de prosseguir para a Etapa 2.
Você pode visualizar o status da StackSet operação no CloudFormation console da AWS na página de StackSet detalhes. Você deve receber o status de operação BEM-SUCEDIDA em aproximadamente 15 minutos.
Etapa 2: Instalar as funções de remediação em cada conta de membro do AWS Security Hub
Use um serviço gerenciado StackSets para implantar o modelo de funções de automated-security-response-member-roles.template Isso StackSet deve ser implantado em uma região por conta de membro. Ele define as funções globais que permitem chamadas de API entre contas a partir da função de etapa do ASR Orchestrator.
Parâmetros
| Parâmetro | Padrão | Description |
|---|---|---|
|
Namespace |
|
Insira uma sequência de até 9 caracteres alfanuméricos minúsculos. Namespace exclusivo a ser adicionado como sufixo aos nomes das funções do IAM de remediação. O mesmo namespace deve ser usado nas funções de membro e nas pilhas de membros. Essa string deve ser exclusiva para cada implantação de solução, mas não precisa ser alterada durante as atualizações da pilha. O valor do namespace não precisa ser exclusivo por conta de membro. |
|
Conta de administrador do Sec Hub |
|
Insira o ID da conta de 12 dígitos para a conta de administrador do AWS Security Hub. Esse valor concede permissões à função de solução da conta de administrador. |
-
Implante em toda a organização (típico) ou em unidades organizacionais, de acordo com as políticas da sua organização.
-
Ative a implantação automática para que novas contas nas organizações da AWS recebam essas permissões.
-
Para o parâmetro Especificar regiões, selecione uma única região. As funções do IAM são globais. Você pode continuar na Etapa 3 enquanto isso é StackSet implantado.
Você pode visualizar o status da StackSet operação no CloudFormation console da AWS na página de StackSet detalhes. Você deve receber o status de operação BEM-SUCEDIDA em aproximadamente 5 minutos.
Especifique StackSet detalhes
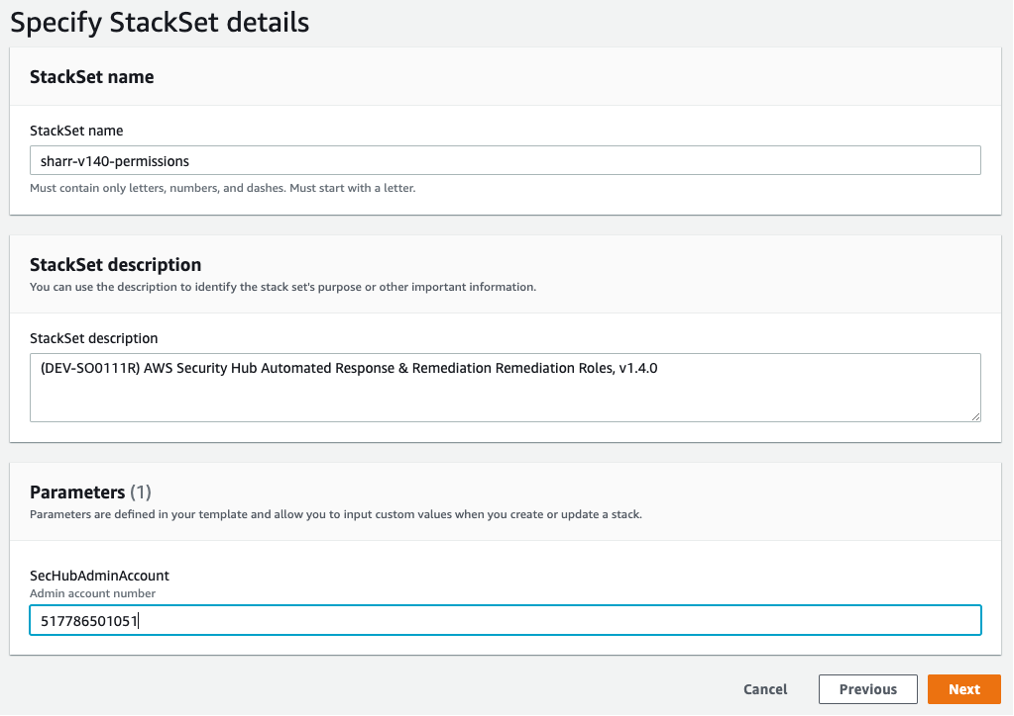
Etapa 3: Inicie a pilha de membros em cada conta e região de membro do AWS Security Hub
Como a pilha de membros
Parâmetros
| Parâmetro | Padrão | Description |
|---|---|---|
|
Forneça o nome do LogGroup a ser usado para criar filtros e alarmes métricos |
|
Especifique o nome de um grupo de CloudWatch registros em que CloudTrail registra chamadas de API. Isso é usado para remediações do CIS 3.1-3.14. |
|
Carregar pilha de membros do SC |
|
Especifique se deseja instalar os componentes do membro para remediação automatizada dos controles SC. |
|
Carregar pilha de membros do AFSBP |
|
Especifique se deseja instalar os componentes do membro para remediação automática dos controles FSBP. |
|
Carregar pilha de membros do CIS120 |
|
Especifique se deseja instalar os componentes do membro para remediação automatizada dos controles CIS120. |
|
Carregar pilha de membros do CIS140 |
|
Especifique se deseja instalar os componentes do membro para remediação automatizada dos controles CIS140. |
|
Carregar pilha de membros do CIS300 |
|
Especifique se deseja instalar os componentes do membro para remediação automatizada dos controles CIS300. |
|
Carregar pilha de membros PCI321 |
|
Especifique se deseja instalar os componentes do membro para remediação automática dos controles PCI321. |
|
Carregar pilha de membros do NIST |
|
Especifique se deseja instalar os componentes do membro para remediação automática dos controles do NIST. |
|
Crie o bucket do S3 para o registro de auditoria do Redshift |
|
Escolha |
|
Conta de administrador do Sec Hub |
|
Insira o ID da conta de 12 dígitos para a conta de administrador do AWS Security Hub. |
|
Namespace |
|
Insira uma sequência de até 9 caracteres alfanuméricos minúsculos. Essa string se torna parte dos nomes das funções do IAM e do bucket do Action Log S3. Use o mesmo valor para implantação de pilha de membros e implantação de pilha de funções de membro. A string deve ser exclusiva para cada implantação de solução, mas não precisa ser alterada durante as atualizações da pilha. |
|
EnableCloudTrailForASRActionLog |
|
Selecione |
Contas
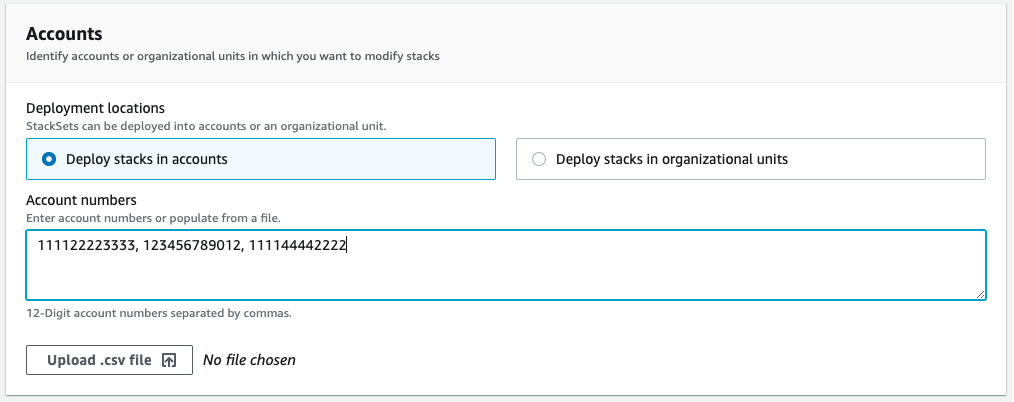
Locais de implantação: você pode especificar uma lista de números de contas ou unidades organizacionais.
Especifique regiões: selecione todas as regiões nas quais você deseja corrigir as descobertas. Você pode ajustar as opções de implantação conforme apropriado para o número de contas e regiões. A simultaneidade de regiões pode ser paralela.
Você pode visualizar o status da StackSet operação no CloudFormation console da AWS na página de StackSet detalhes. Você deve receber um status de operação BEM-SUCEDIDA para cada combinação de conta e região. O tempo de implantação varia de acordo com o número de contas e regiões selecionadas.
