As traduções são geradas por tradução automática. Em caso de conflito entre o conteúdo da tradução e da versão original em inglês, a versão em inglês prevalecerá.
Utilizar AWS serviços
AWS Identity and Access Management
Usando uma função do IAM para acessar AWS serviços, e ser específico na política de IAM anexada a eles, é uma prática recomendada que fornece somente os usuários em WorkSpaces As sessões de aplicativos têm acesso sem gerenciar credenciais adicionais. Siga o melhores práticas para usar funções do IAM com WorkSpaces Aplicações.
Crie políticas do IAM para proteger os buckets do Amazon S3 que são criados para manter os dados do usuário nas pastas iniciais e na persistência das configurações do aplicativo. Isso evita que nãoWorkSpaces Administradores de aplicativos do acesso.
Endpoints da VPC
Um endpoint de VPC permite conexões privadas entre seu VPC e o suporte AWS serviços e serviços de endpoint de VPC fornecidos por AWS PrivateLink. AWS PrivateLink é uma tecnologia que permite acessar serviços de forma privada usando endereços IP privados. O tráfego entre a sua VPC e os outros serviços não deixa a rede da Amazon. Se o acesso público à Internet for necessário apenas para AWS serviços, os endpoints VPC eliminam completamente a necessidade de gateways NAT e gateways de internet.
Em ambientes em que as rotinas de automação ou os desenvolvedores exigem fazer chamadas de API para WorkSpaces Aplicações, criar uma interface VPC endpoint para WorkSpaces Operações da API de aplicativos. Por exemplo, se houver instâncias do EC2 em sub-redes privadas sem acesso público à Internet, um endpoint VPC para WorkSpaces A API de aplicativos pode ser usada para chamar AppStream Operações de API 2.0, como CreateStreamingURL. O diagrama a seguir mostra um exemplo de configuração em que WorkSpaces A API de aplicativos e os endpoints de VPC de streaming são consumidos pelas funções do Lambda e pelas instâncias do EC2.
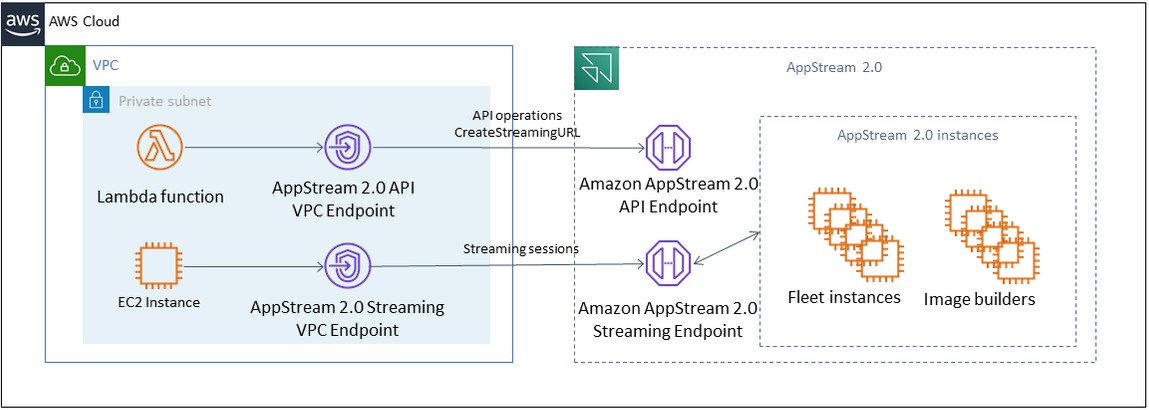
Endpoint da VPC
O endpoint da VPC de streaming permite que você transmita sessões por meio de um endpoint da VPC. O endpoint de interface de streaming mantém o tráfego de streaming em sua VPC. O tráfego de streaming inclui pixels, USB, entrada do usuário, áudio, área de transferência, upload e download de arquivos e tráfego de impressora. Para usar o VPC endpoint, a configuração do VPC endpoint deve ser habilitada no WorkSpaces Pilha de aplicativos. Isso serve como uma alternativa ao streaming de sessões de usuários pela Internet pública a partir de locais com acesso limitado à Internet e que se beneficiariam do acesso por meio de uma instância do Direct Connect. O streaming de sessões de usuário por meio de um endpoint da VPC exige o seguinte:
-
Os Grupos de segurança associados ao endpoint de interface devem permitir acesso de entrada à porta
443(TCP) e às portas1400–1499(TCP) do intervalo de endereços IP do qual os usuários se conectam. -
A lista de controle de acesso à rede para as sub-redes deve permitir tráfego de saída das portas de rede efêmeras
1024-65535(TCP) para o intervalo de endereços IP do qual os usuários se conectam. -
A conectividade com a Internet é necessária para autenticar usuários e fornecer os ativos da web que WorkSpaces Os aplicativos precisam funcionar.
Para saber mais sobre como restringir o tráfego para AWS serviços com WorkSpaces Aplicativos, consulte o guia de administração para criação e streaming a partir de endpoints VPC.
Quando o acesso público total à Internet é necessário, a prática recomendada é desativar a Configuração de Segurança Reforçada (ESC) do Internet Explorer no Image Builder. Para obter mais informações, consulte o WorkSpaces Guia de administração de aplicativos para desativar a configuração de segurança aprimorada do Internet Explorer.
Configurando o Instance Metadata Service (IMDS) em suas instâncias
Este tópico descreve o Serviço de Metadados de Instância (IMDS).
Metadados de instância são dados relacionados a uma instância do Amazon Elastic Compute Cloud (Amazon EC2) que as aplicações podem usar para configurar ou gerenciar a instância em execução. O serviço de metadados da instância (IMDS) é um componente na instância que o código na instância usa para acessar metadados da instância com segurança. Para obter mais informações, consulte Metadados da instância e dados do usuário no Manual do usuário do Amazon EC2.
O código pode acessar metadados de instância de uma instância em execução usando um dos dois métodos: serviço de metadados de instância versão 1 (IMDSv1) ou serviço de metadados de instância versão 2 (IMDSv2). O IMDSv2 usa solicitações orientadas para sessão e mitiga vários tipos de vulnerabilidades que podem ser usadas para tentar acessar o IMDS. Para obter informações sobre esses dois métodos, consulte Configuração do serviço de metadados da instância no Guia do Usuário do Amazon EC2.
Suporte de recursos para IMDS
Always-On, On-Demand, Single-Session, e Multi-Session As frotas e todos os construtores de imagens oferecem suporte ao IMDSv1 e ao IMDSv2 durante a execução WorkSpaces Imagens de aplicativos com a versão do agente ou atualização de imagem gerenciada lançada em ou após 16 de janeiro de 2024.
Frotas elásticas e AppBlock As instâncias do Builders também oferecem suporte ao IMDSv1 e ao IMDSv2.
Exemplo de configurações de atributos do IMDS
Abaixo estão dois exemplos de como escolher o método IMDS:
Exemplo de SDK Java v2
Exemplo abaixo: solicite a desativação do IMDSv1 usando disableIMDSV1 atributos
CreateFleetRequest request = CreateFleetRequest.builder()
 .name("TestFleet")
 .imageArn("arn:aws:appstream:us-east-1::image/TestImage")
 .instanceType("stream.standard.large")
 .fleetType(FleetType.ALWAYS_ON)
 .computeCapacity(ComputeCapacity.builder()
 .desiredInstances(5)
 .build())
 .description("Test fleet description")
 .displayName("Test Fleet Display Name")
 .enableDefaultInternetAccess(true)
 .maxUserDurationInSeconds(3600)
 .disconnectTimeoutInSeconds(900)
 .idleDisconnectTimeoutInSeconds(600)
 .iamRoleArn("arn:aws:iam::123456789012:role/TestRole")
 .streamView(StreamView.APP)
 .platform(PlatformType.WINDOWS)
 .maxConcurrentSessions(10)
 .maxSessionsPerInstance(2)
 .tags(tags)
 .disableIMDSV1(true)
 .build();
Conjunto Desativar IMDSv1 para true para desativar o IMDSv1 e aplicar o IMDSv2.
Conjunto Desativar IMDSv1 para false para habilitar o IMDSv1 e o IMDSv2.
Exemplo da CLI
Exemplo abaixo: solicite a desativação do IMDSv1 usando --disable-imdsv1 atributos
aws appstream create-fleet --name test-fleet --image-arn "arn:aws:appstream:us-east-1::image/test-image" --disable-imdsv1 --instance-type stream.standard.small --compute-capacity DesiredInstances=2 --max-user-duration-in-seconds 57600 --disconnect-timeout-in-seconds 57600 --region us-east-1
Conjunto --disable-imdsv1 para true para desativar o IMDSv1 e aplicar o IMDSv2.
Conjunto --no-disable-imdsv1 para false para habilitar o IMDSv1 e o IMDSv2.
