기계 번역으로 제공되는 번역입니다. 제공된 번역과 원본 영어의 내용이 상충하는 경우에는 영어 버전이 우선합니다.
완전 자동화된 문제 해결 활성화
솔루션의 다른 작업 모드는 조사 결과가 Security Hub에 도착하면 자동으로 해결하는 것입니다.
중요
완전 자동화된 문제 해결을 활성화하기 전에 솔루션이 자동 변경을 수행하려는 계정 및 리전에 솔루션이 구성되어 있는지 확인합니다. 솔루션의 자동 문제 해결 범위를 좁히려면 완전 자동화된 문제 해결 필터링을 참조하세요.
참고
AWS Security Hub에서 억제된 결과는 해당 제어에 대해 완전 자동 수정이 활성화된 경우에도 자동으로 수정되지 않습니다. 워크플로 상태가 이면 결과가 표시되지 않습니다SUPPRESSED. 솔루션은 자동 시작 중에 억제된 조사 결과를 건너뛰므로 Security Hub에서 조사 결과를 억제하면 제어를 활성화한 상태로 유지하면서 자동 문제 해결에서 특정 조사 결과를 제외할 수 있는 효과적인 방법입니다. 억제된 조사 결과는 웹 UI 또는 AWS Security Hub CSPM 사용자 지정 작업에서 온디맨드로 수정할 수 있습니다.
자동 문제 해결 재시도 제한
완전 자동화된 수정이 실패하면 AWS Security Hub는 여전히 실패한 결과를 다시 가져오므로 솔루션이 수정을 무기한 다시 트리거합니다. 이를 방지하기 위해 솔루션은 실패한 결과를 최대 3회 재시도하고 시도 사이에 최소 15분을 기다립니다. 세 번째 시도 후 솔루션은 해당 결과의 자동 재시도를 중지하고 RemediationRetryCapReached Amazon CloudWatch 지표를 내보냅니다. 결과는 솔루션에서 계속 볼 수 있으며 웹 UI 또는 AWS Security Hub CSPM 사용자 지정 작업에서 온디맨드로 수정할 수 있습니다. 이 제한은 조사 결과마다 적용되며 다른 조사 결과나 제어에는 영향을 주지 않습니다.
예: Lambda에 대한 완전 자동화된 문제 해결 활성화.1
자동 수정을 활성화하면 활성화한 제어(Lambda.1)와 일치하는 모든 리소스에 대한 수정이 시작됩니다.
중요
솔루션 범위 내의 모든 퍼블릭 Lambda 함수가이 권한을 취소하도록 할지 확인합니다. 완전 자동화된 문제 해결은 사용자가 생성한 함수로 범위가 제한되지 않습니다. 솔루션은 설치된 계정 및 리전에서 감지되면이 제어를 수정합니다.
| Account | 용도 | us-east-1의 작업 | us-west-2의 작업 |
|---|---|---|---|
|
|
관리자 |
원하는 퍼블릭 함수 없음 확인 |
원하는 퍼블릭 함수 없음 확인 |
|
|
Member |
원하는 퍼블릭 함수 없음 확인 |
원하는 퍼블릭 함수 없음 확인 |
문제 해결 구성 DynamoDB 테이블 찾기
관리자 계정에서 CloudFormation 콘솔Outputs 대한를 확인합니다. 라는 출력이 표시됩니다RemediationConfigurationDynamoDBTable.
솔루션의 자동 문제 해결 구성을 제어하는 문제 해결 구성 DynamoDB 테이블의 이름입니다. 이 출력의 값을 복사하고 DynamoDB 콘솔에서 해당 DynamoDB
v2에서 v4로 마이그레이션
v2.x에서 v4.0.0 이상으로 업그레이드한 경우 솔루션은 v2에서 자동 수정이 활성화된 컨트롤로이 테이블을 자동으로 채웁니다. 마이그레이션에서 작성한 항목은 로 modifiedBy 설정되어 v2-migration있으므로 마이그레이션된 항목과 수동 편집을 구분할 수 있습니다. 예상한 컨트롤에 대해 마이그레이션이 성공했는지 확인하려면를 사용하여 테이블을 쿼리automatedRemediationEnabled = true하고 결과를 검토합니다. 건너뛴 마이그레이션 제어(v2에서 ASR 수정이 없는 CIS 규칙 또는 v3+ 제어는 제공되지 않음)는 아래 단계를 사용하여 수동으로 활성화해야 합니다. 마이그레이션 결과에 대한 자세한 내용은 솔루션 업데이트를 참조하세요.
| Account | 용도 | us-east-1의 작업 | us-west-2의 작업 |
|---|---|---|---|
|
|
관리자 |
문제 해결 구성 DynamoDB 테이블을 찾습니다. |
없음 |
|
|
Member |
없음 |
없음 |
문제 해결 구성 테이블 수정
수정 구성 테이블을 찾은 DynamoDB 콘솔
테이블의 각 항목은 솔루션에서 지원하는 Security Hub 제어에 해당합니다. 각 항목에는 관련 컨트롤에 대한 완전 자동화된 문제 해결을 활성화하도록 수정할 수 있는 automatedRemediationEnabled 속성이 있습니다.
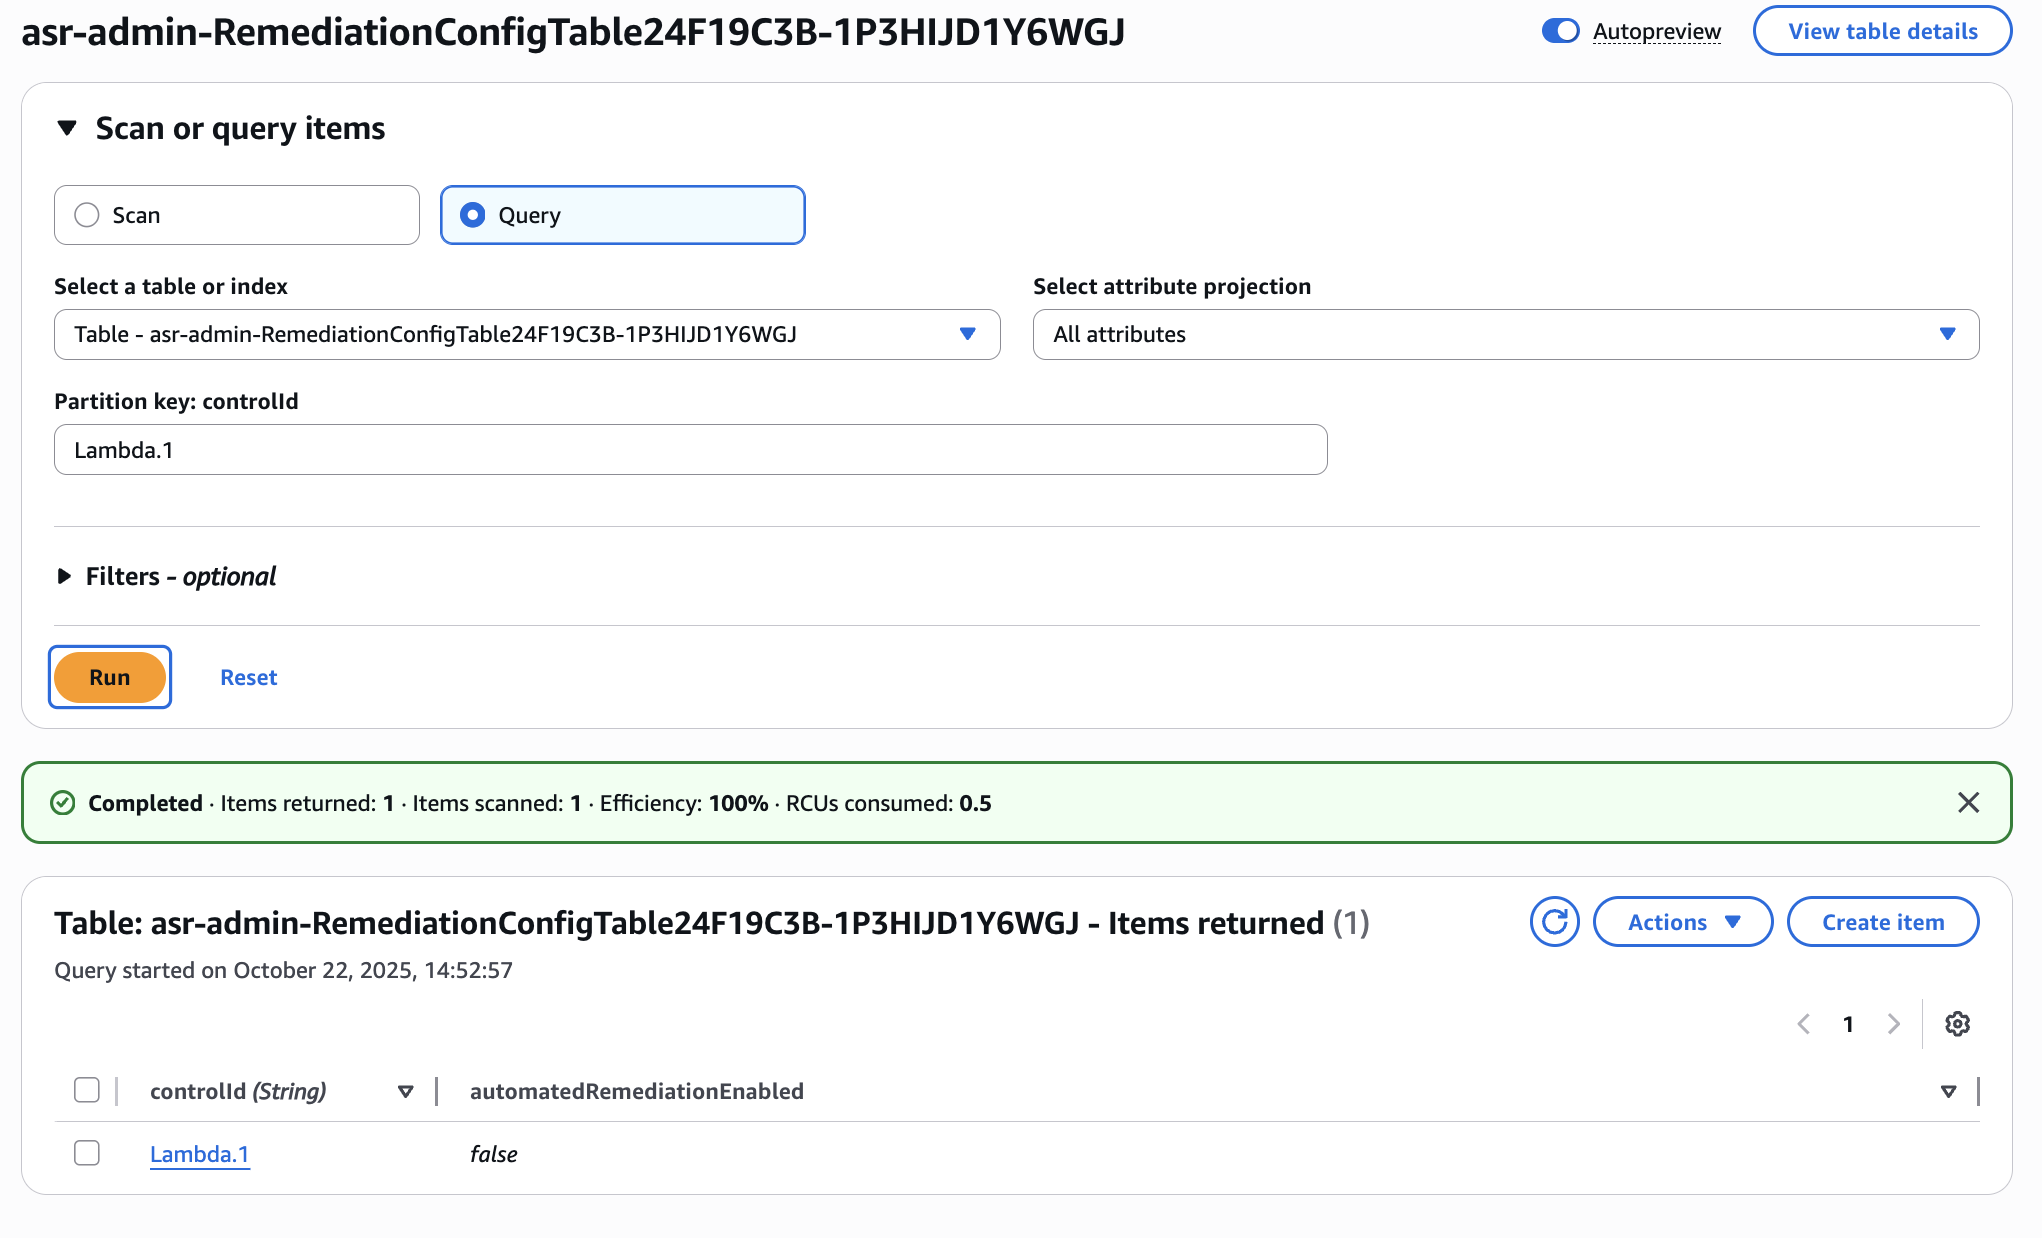
Lambda.1을 활성화하려면 스캔 또는 쿼리 항목에서 쿼리를 선택합니다. 파티션 키: controlId에서 Lambda.1를 입력하고 실행을 선택합니다. Lambda.1 컨트롤에 해당하는 단일 항목이 반환됩니다.
이제 Lambda.1 항목을 선택한 다음 작업 > 항목 편집을 선택합니다.
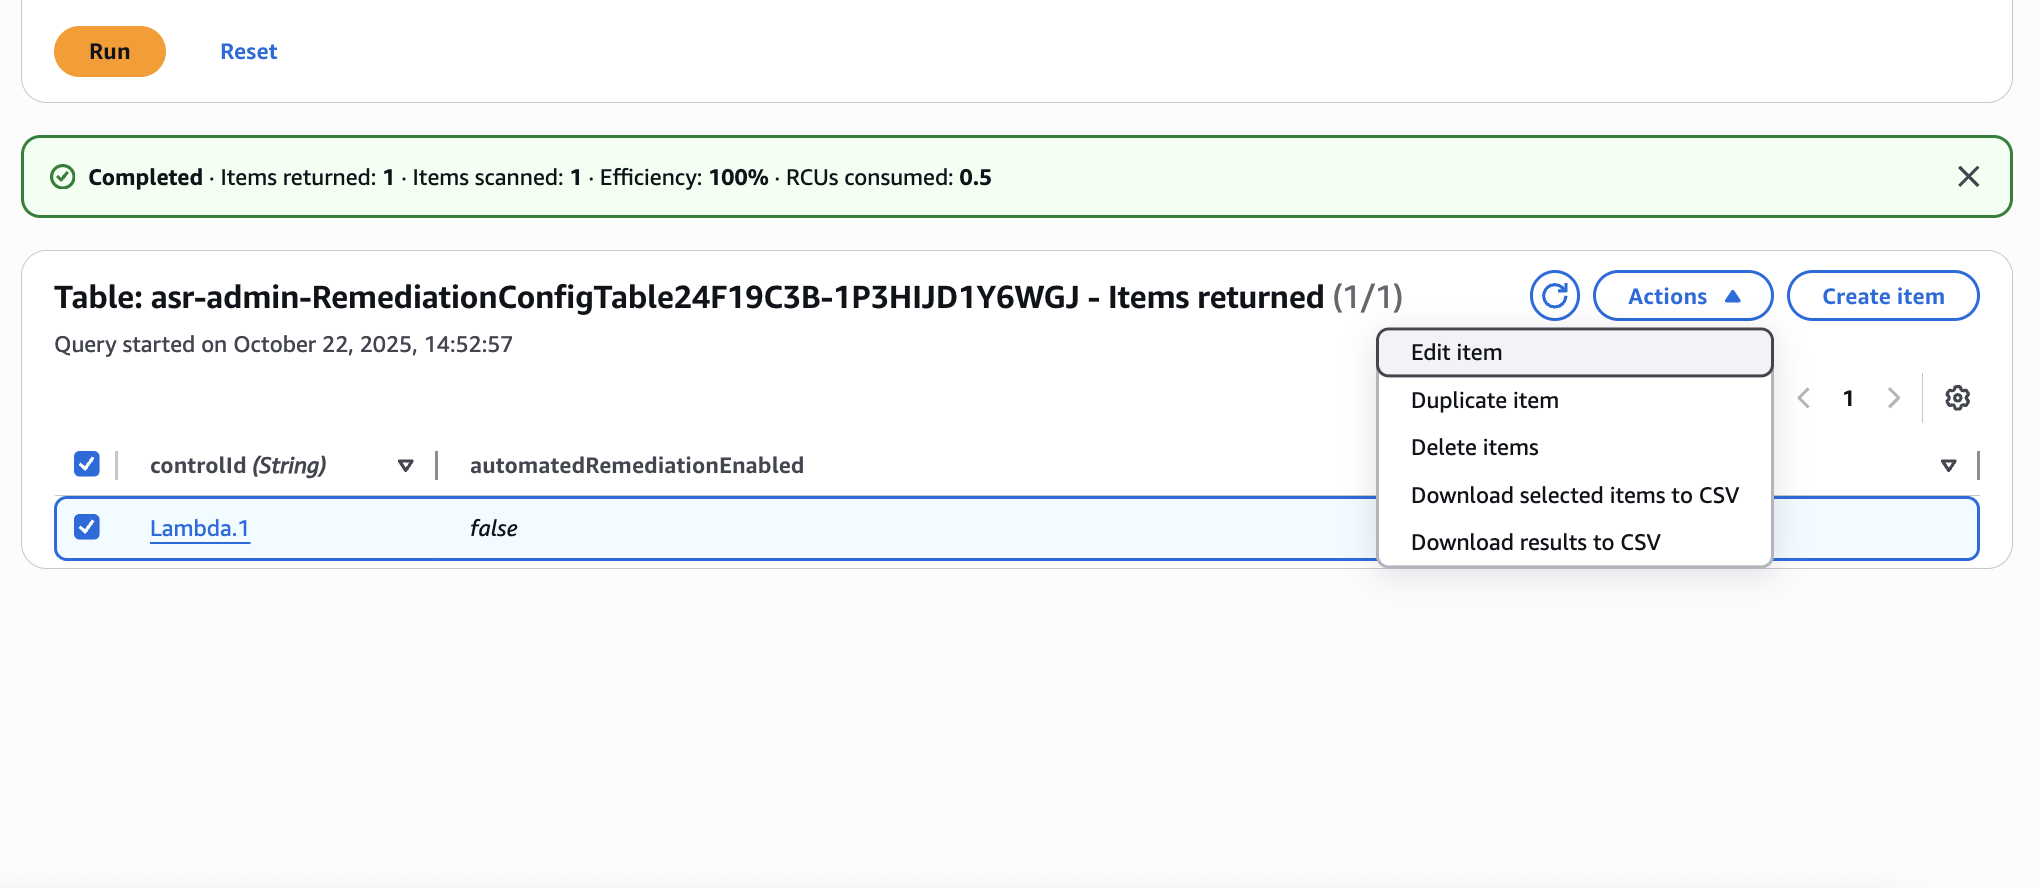
마지막으로 automatedRemediationEnabled 속성 값을 True로 변경합니다. 저장 및 닫기를 선택합니다.
| Account | 용도 | us-east-1의 작업 | us-west-2의 작업 |
|---|---|---|---|
|
|
관리자 |
문제 해결 구성 DynamoDB 테이블을 수정합니다. |
없음 |
|
|
Member |
없음 |
없음 |
리소스 구성
멤버 계정에서 퍼블릭 액세스를 허용하도록 Lambda 함수를 다시 구성합니다.
| Account | 용도 | us-east-1의 작업 | us-west-2의 작업 |
|---|---|---|---|
|
|
관리자 |
없음 |
없음 |
|
|
Member |
없음 |
퍼블릭 액세스를 허용하도록 Lambda 함수 구성 |
문제 해결로 조사 결과가 해결되었는지 확인
Config가 안전하지 않은 구성을 다시 감지하는 데 시간이 걸릴 수 있습니다. 두 개의 SNS 알림을 받게 됩니다. 첫 번째는 문제 해결이 시작되었음을 나타냅니다. 두 번째는 문제 해결이 성공했음을 나타냅니다. 두 번째 알림을 받은 후 멤버 계정의 Lambda 콘솔
| Account | 용도 | us-east-1의 작업 | us-west-2의 작업 |
|---|---|---|---|
|
|
관리자 |
없음 |
없음 |
|
|
Member |
없음 |
문제 해결이 성공했는지 확인 |
(선택 사항) 완전 자동화된 문제 해결 필터링
솔루션이 완전 자동화된 문제 해결을 실행하는 범위를 제한하려면 리소스 필터를 적용합니다. 필터는 완전 자동화된 문제 해결에만 적용되며 수동으로 시작된 문제 해결에는 영향을 주지 않습니다.
리소스 필터는 자동으로 해결되는 결과의 범위를 지정하는 재사용 가능한 정의입니다. 각 필터는 계정 IDs, AWS Organizations 조직 단위(OUs), 리소스 ARN 패턴 및 리소스 태그를 결합할 수 있습니다. 웹 UI의 필터 페이지에서 필터를 생성한 다음 포함 또는 제외 모드를 사용하여 제어 페이지의 단일 제어(또는 한 번에 모든 제어)에 필터를 적용합니다.
필터 생성, 제어에 필터 적용, 솔루션 평가 방식 포함 및 제외 모드 등 전체 연습은 관리자 안내서의 리소스 필터 생성 및 적용을 참조하세요.
