기계 번역으로 제공되는 번역입니다. 제공된 번역과 원본 영어의 내용이 상충하는 경우에는 영어 버전이 우선합니다.
콘솔을 사용하여 메모리 커넥터 생성
AWS 관리 콘솔에서 게이트웨이와 해당 agentcore-memory 커넥터 대상을 생성할 수 있습니다. AWS CLI 또는 SDK가 필요하지 않은 안내 설정을 선호하는 경우 콘솔을 사용합니다. 콘솔은 메모리 커넥터 대상을 사용하여 게이트웨이 설정에 설명된 것과 동일한 구성 요소를 구성합니다. 이는 게이트웨이에 대한 인바운드 권한 부여자와 메모리 리소스 앞에 있는 메모리 커넥터 대상입니다.
사전 조건
-
AgentCore 메모리 리소스. 자세한 내용은 AgentCore 메모리 생성을 참조하세요.
-
AgentCore Gateway를 생성하고 구성할 수 있는 권한. 자세한 내용은 Amazon Bedrock AgentCore 게이트웨이 서비스 사용을 위한 사전 조건을 참조하세요.
-
GATEWAY_IAM_ROLE아웃바운드 자격 증명 모드의 경우 게이트웨이 실행 역할은 게이트웨이에 필요한 메모리 작업으로만 범위가 지정됩니다. 자세한 내용은 아웃바운드 자격 증명 모드를 참조하세요.
게이트웨이 생성 마법사는 동일한 흐름에서 게이트웨이와 해당 대상을 모두 생성합니다. OAuth(JWT) 인바운드는 세분화된 기본 액세스 제어 경로입니다. 이를 위해 OpenID Connect 공급자의 검색 URL과 허용된 클라이언트 IDs 제공합니다. 사용 가능한 모든 인바운드 유형은 인바운드 및 아웃바운드 인증 모드를 참조하세요. OAuth 인바운드 인증을 사용하는 경우가 유일하게 지원되는 아웃바운드 자격 증명 모드GATEWAY_IAM_ROLE입니다. 콘솔에서이 옵션에는 IAM 역할 레이블이 지정되어 있습니다. 다른 조합은 호환성 매트릭스를 참조하세요.
게이트웨이를 생성하려면(콘솔)
-
Amazon Bedrock AgentCore
콘솔을 엽니다. -
왼쪽 탐색 창에서 게이트웨이를 선택합니다.
-
게이트웨이 생성을 선택합니다.
-
게이트웨이 세부 정보 섹션에서 게이트웨이의 이름을 입력합니다.
-
권한의 IAM 권한에서 기본 역할 생성을 선택하거나 기존 게이트웨이 실행 역할을 선택합니다.
-
다음을 선택합니다.
-
인바운드 자격 증명 구성에서 인바운드 인증 유형을 선택한 후 다음을 선택합니다.
메모리 커넥터 대상을 추가하려면(콘솔)
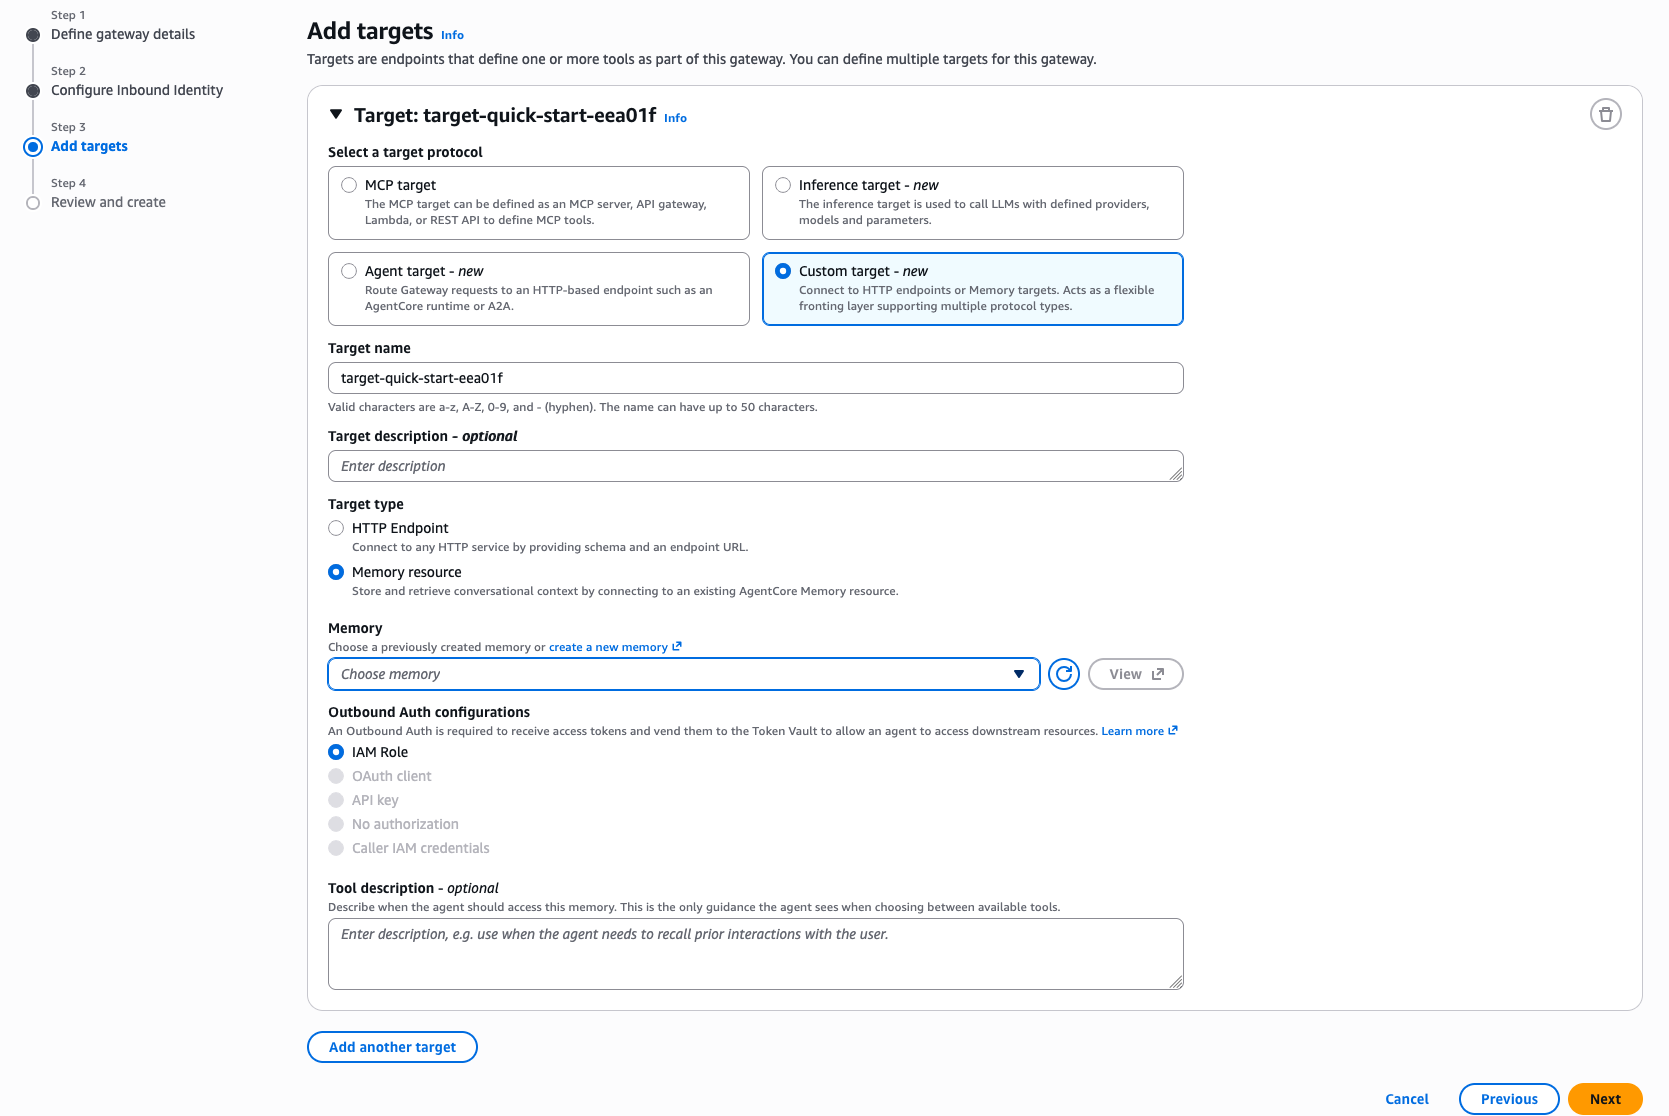
-
대상 추가의 대상 프로토콜 선택에서 사용자 지정 대상을 선택합니다.
-
대상 이름에 대상의 이름을 입력합니다. 이 이름은 대상에 대한 모든 Cedar 작업 ID의 접두사가 되므로 액세스 제어 정책에서 참조하기 쉬운 이름을 선택합니다.
-
대상 유형에서 메모리 리소스를 선택합니다.
-
메모리에서이 대상이 선행하는 메모리 리소스를 선택합니다.
-
아웃바운드 인증 구성에서 IAM 역할을 선택합니다.
-
다음을 선택합니다.
-
검토 및 생성 페이지에서 구성을 검토한 다음 게이트웨이 생성을 선택합니다.
게이트웨이 및 대상 생성은 비동기식입니다. 트래픽을 전송하기 전에 게이트웨이와 해당 대상이 준비 상태에 도달할 때까지 기다립니다. 호출자별 격리를 적용하려면 정책 엔진을 연결하고 세분화된 액세스 제어 정책을 추가합니다. 전체 절차 및 메모리별 정책 예제는 메모리에 대한 세분화된 액세스 제어를 참조하세요.
