翻訳は機械翻訳により提供されています。提供された翻訳内容と英語版の間で齟齬、不一致または矛盾がある場合、英語版が優先します。
# MCP アプリ (プレビュー)
Security Hub は、Model Context Protocol (MCP) アプリでエージェントエクスペリエンスを提供します。このアプリを使用すると、AI エージェントは露出の検出結果を調査できます。また、作成前に既存の Azure コネクタを診断したり、Azure コネクタの前提条件を評価したりすることもできます。
各検出結果ツール呼び出しは、エージェントが理由を説明するテキスト概要を返します。利用可能な場合、インタラクティブなビジュアライゼーションも返され、同じ会話で検証できます。Connector Diagnostics は、確認済みの検出結果を検証できなかったチェックから分離する構造化テキストを返します。
MCP アプリは、マシン上で実行され、既存の AWS 認証情報を使用して Security Hub APIsを直接呼び出すローカル MCP サーバーです。Connector Diagnostics は、既存の Azure CLI セッションを使用して、制限付き読み取り専用の Azure CLI クエリを実行することもできます。すべてのツールは読み取り専用であり、セキュリティ体制やコネクタリソースは変更されません。MCP アプリは、Security Hub が利用可能なすべての AWS 商用リージョンで利用できます。
**重要**
Security Hub MCP アプリはパブリックプレビュー中です。
## MCP アプリの例
次の例は、露出を調査しながら MCP アプリが Claude Desktop 内でインタラクティブビジュアライゼーションをレンダリングする方法を示しています。
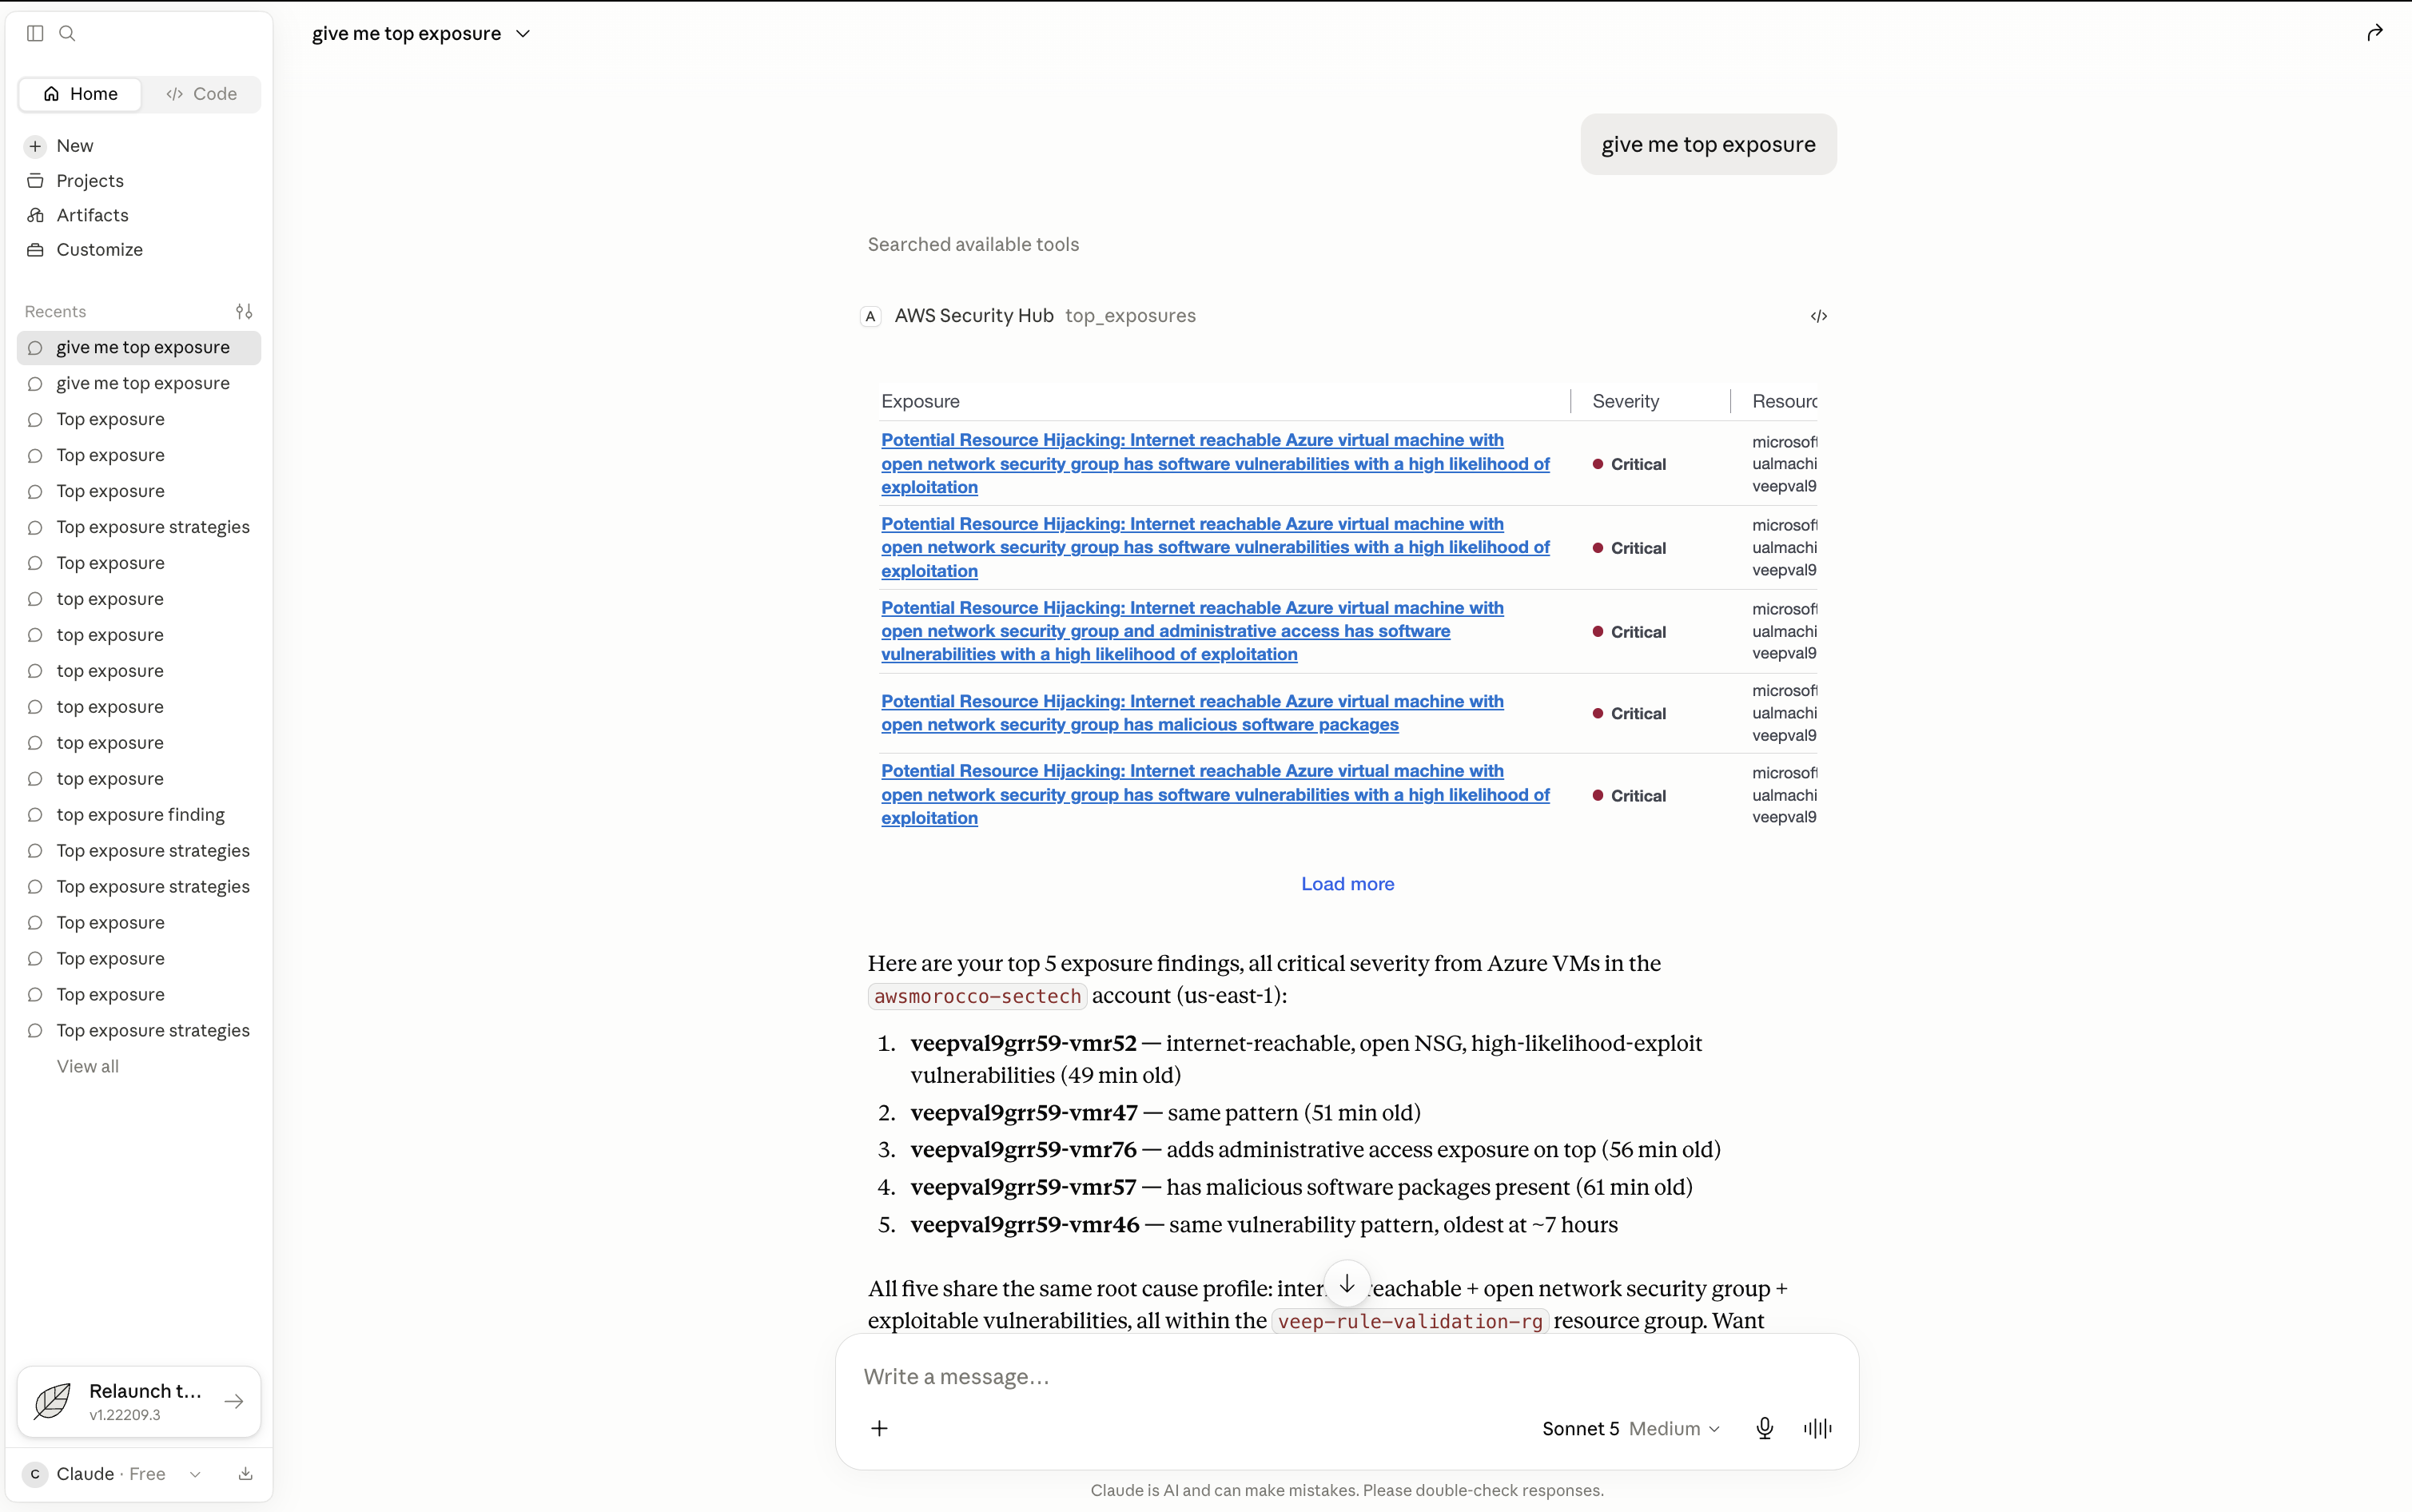
**上位の露出** – 最も重要な露出の検出結果をインタラクティブテーブルに一覧表示します。次の図は、上位の露出テーブルを示しています。
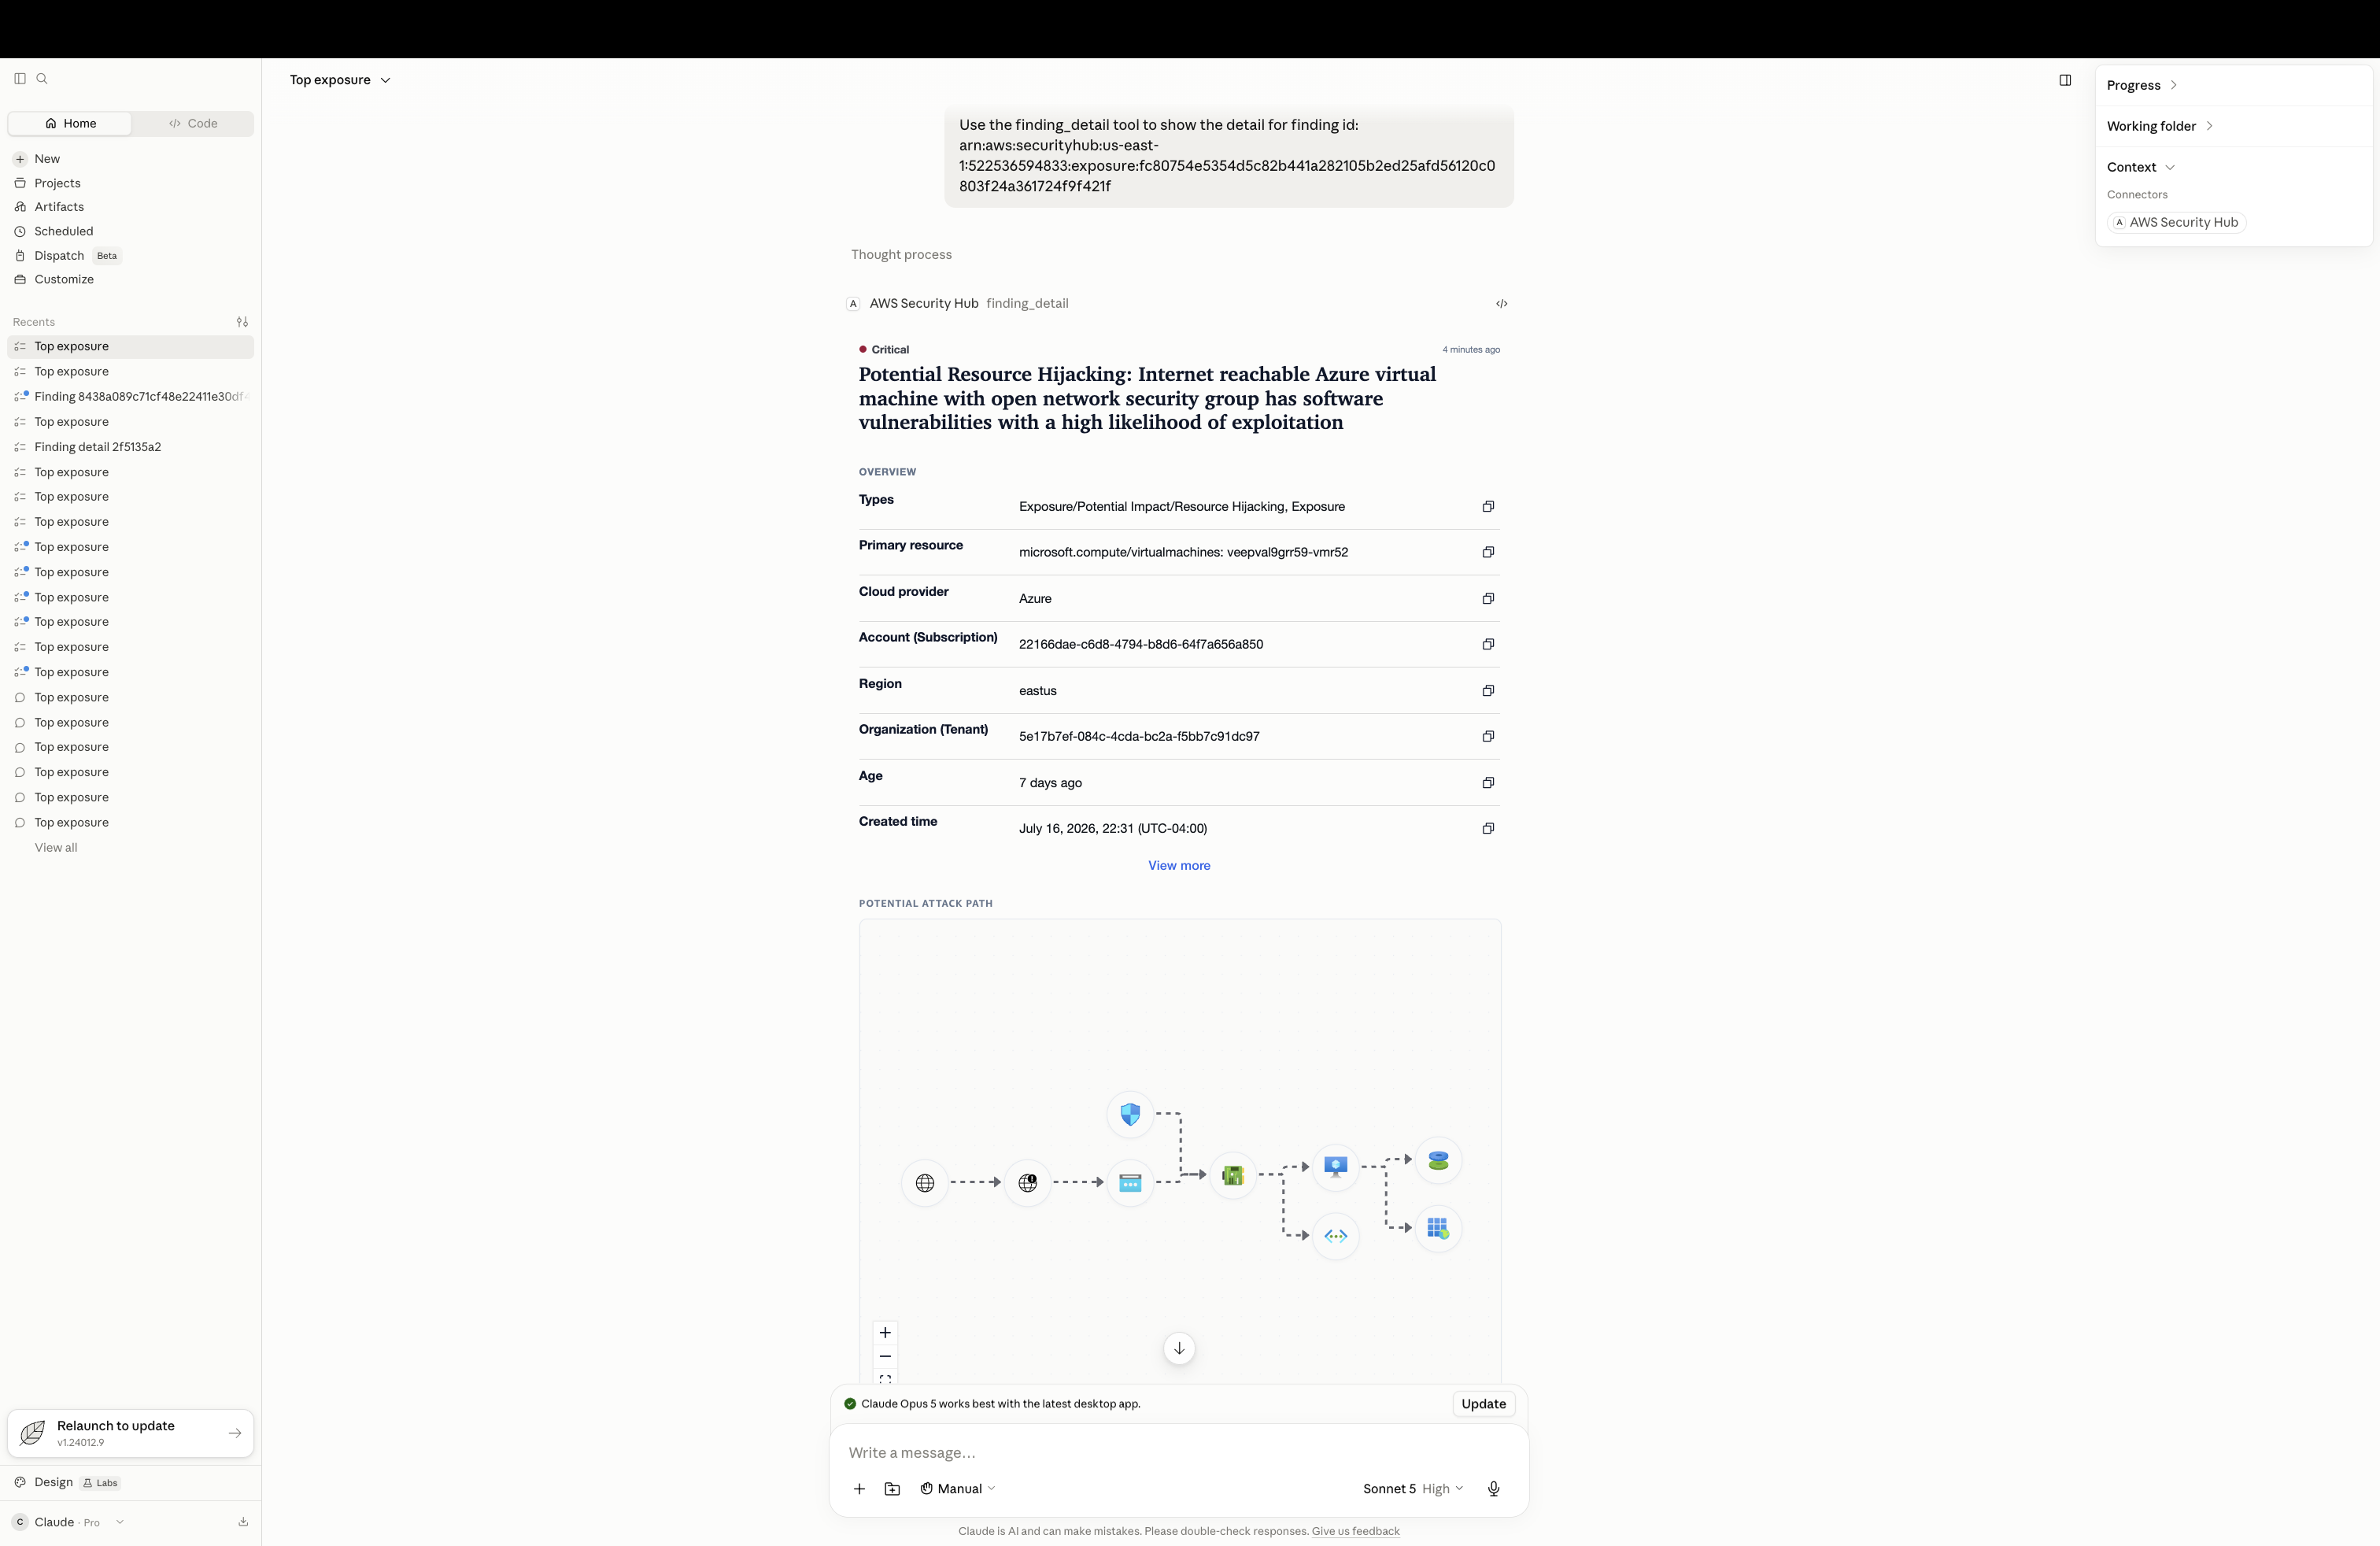
**検出結果の詳細** – 単一の露出検出結果の概要と、相関検出特性の概要、攻撃パス、修復ガイダンスを確認します。次の図は、検出結果の詳細ビューを示しています。
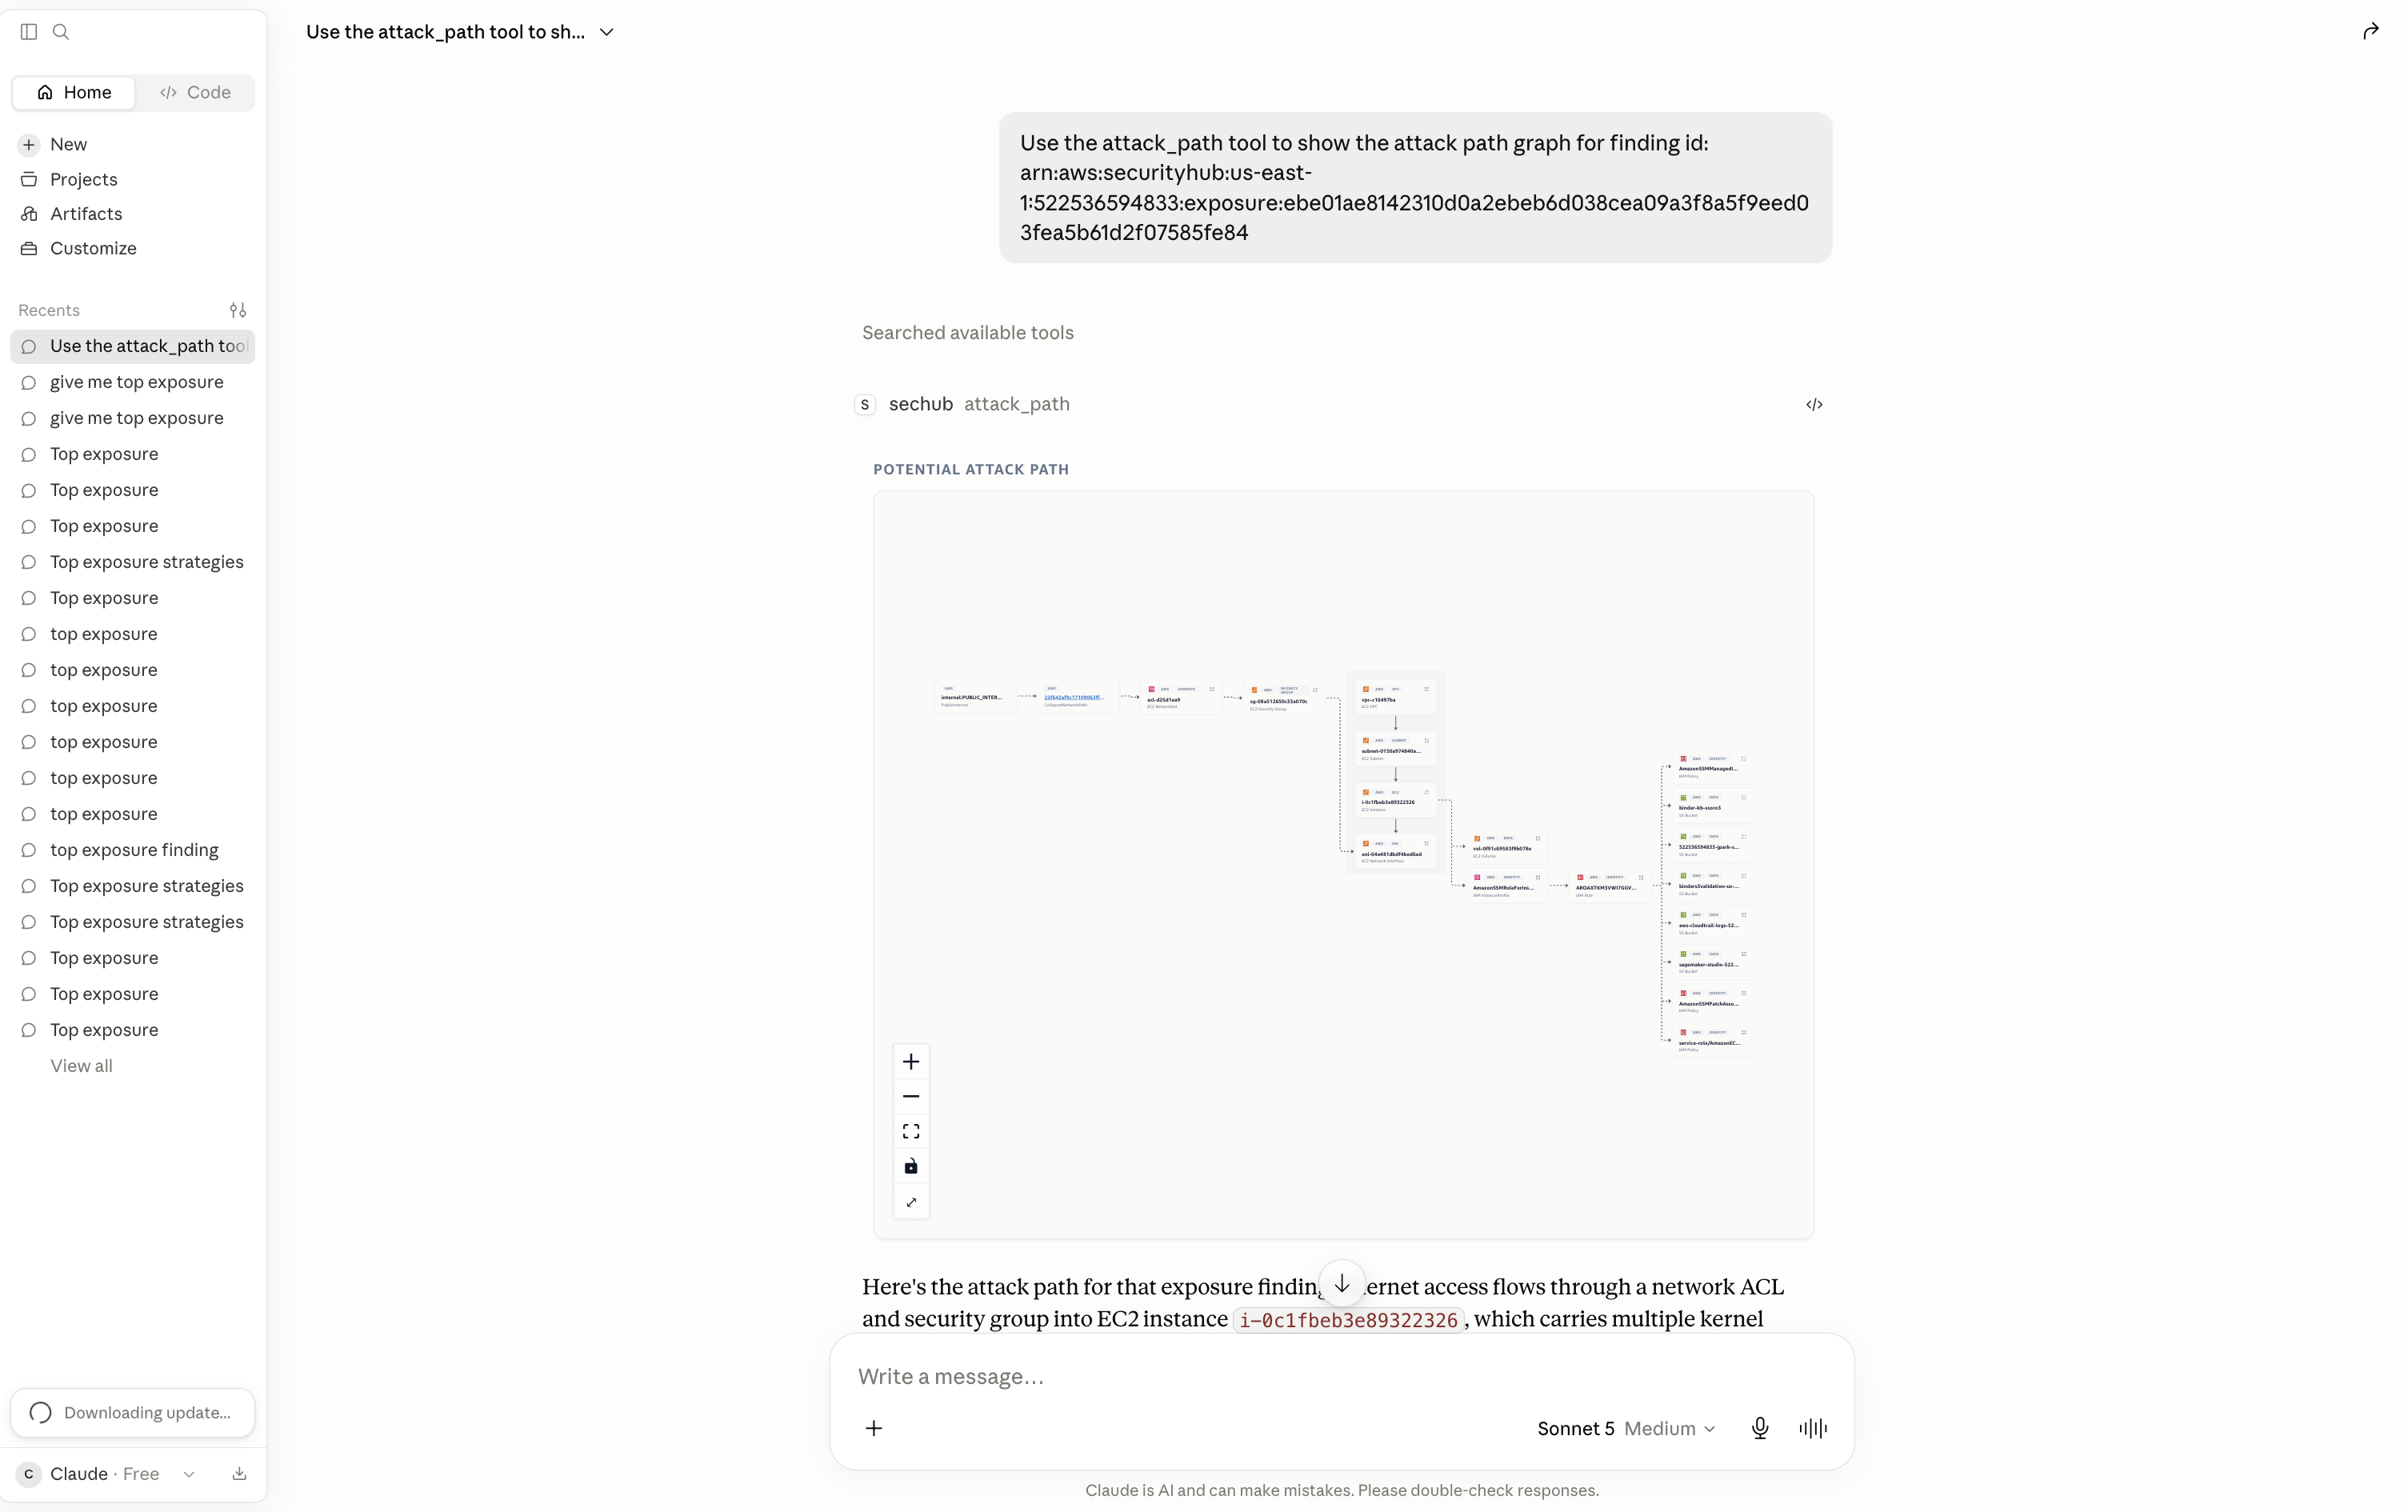
**攻撃パス – **露出がインタラクティブグラフとして到達可能になる方法を視覚化します。ノードは、リソース、ID、サービスを表します。エッジは、エッジ間の関係を表します。次の図は、攻撃パスグラフを示しています。
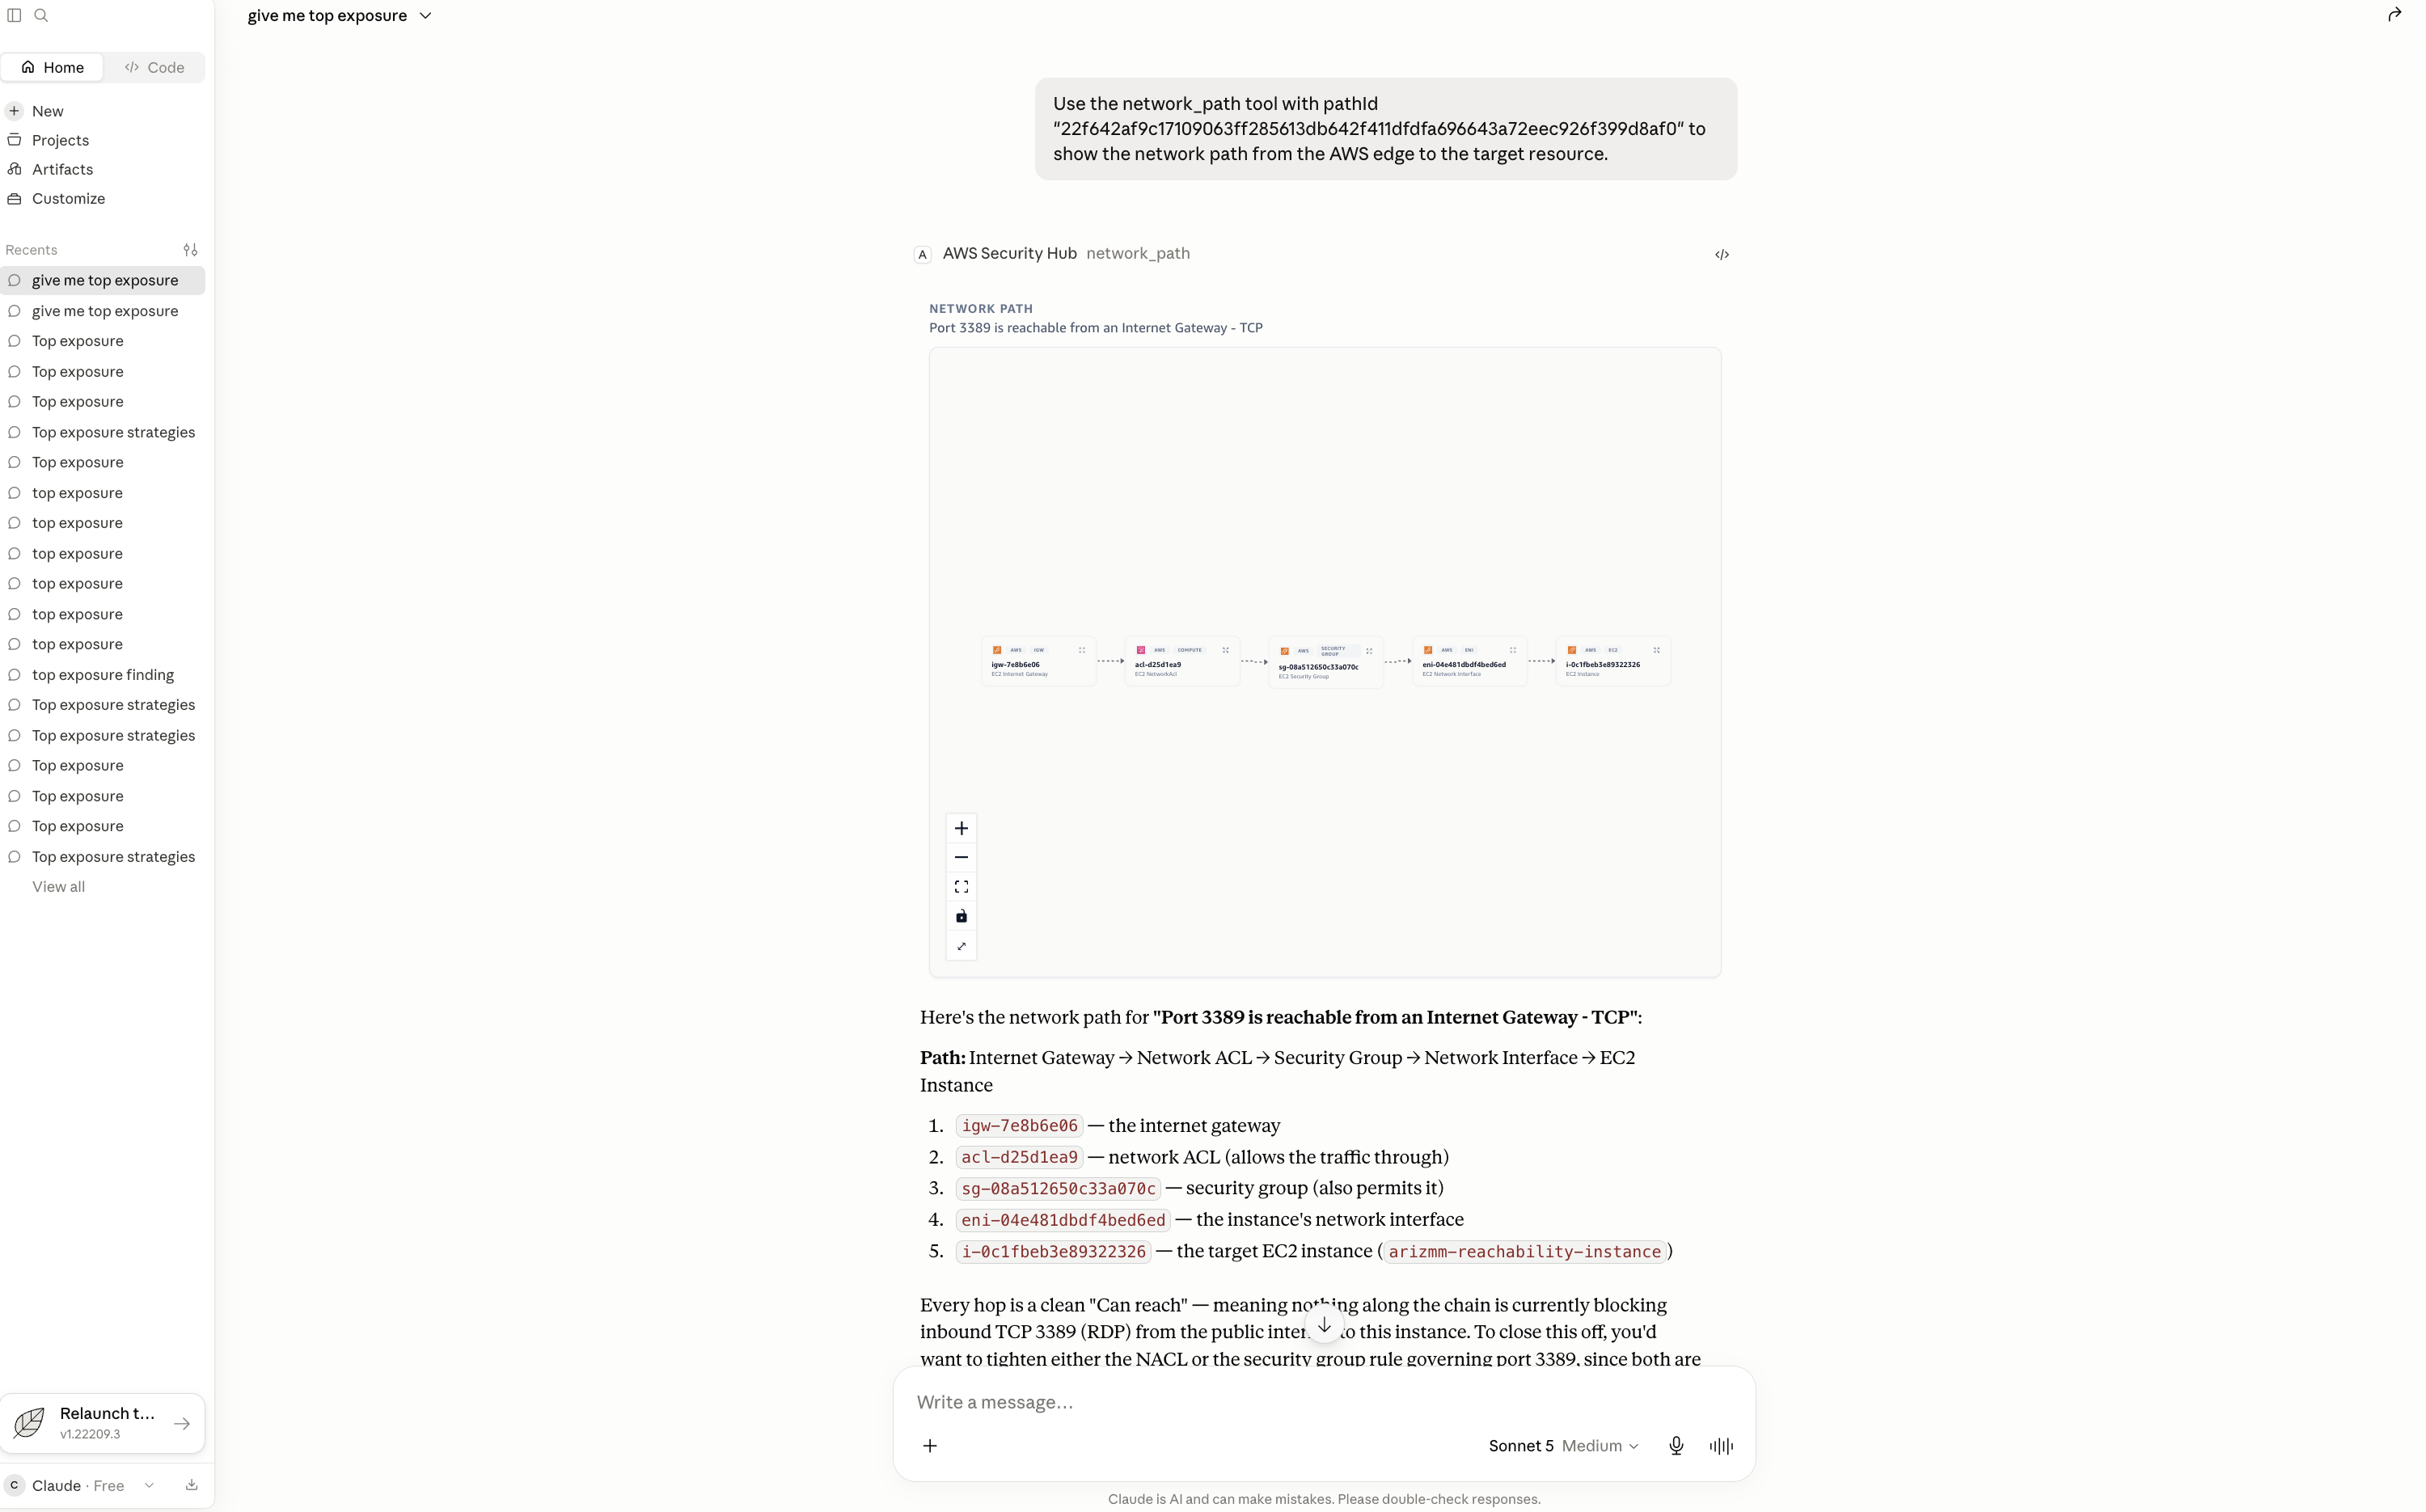
**ネットワークパス** – AWS エッジからターゲットリソースへの順序付けられたネットワークホップを調べます (例えば、インターネットゲートウェイから NACL へ、セキュリティグループへ、ENI からインスタンスへ)。次の図は、ネットワークパスを示しています。
**コネクタ診断** – 既存の Azure コネクタが劣化または失敗した理由を尋ねます。エージェントは、確認された問題を識別し、検証できなかったチェックを区別し、環境を変更せずに最小の修復を推奨します。
**コネクタの準備 —** コネクタを作成する前に Azure の前提条件を確認してください。エージェントは、合格、不合格、または検証できなかった前提条件を報告します。
## 主要なコンセプト
**露出検出結果** – 脆弱性、設定ミス、ネットワーク到達可能性、機密データなどの複数のシグナルを、リスクにさらされているリソースの単一のビューに関連付けた検出結果。
**コネクタ診断** – Azure コネクタ用の 3 つの読み取り専用ツール。このツールは、既存のコネクタの診断、提案されたセットアップの評価、[サポートされている Azure セットアップスクリプト](securityhub-v2-azure-setup-azure.md)からの正確な抜粋の取得を行います。エージェントはツールを選択し、構造化された結果を説明に変換します。
**ローカル MCP サーバー** – コンピュータで実行され、Claude Desktop と Security Hub 間の安全な双方向ブリッジとして機能するプログラム。サーバーには、Claude Desktop 内で UI をレンダリングするツールなど、AI エージェントが使用するツールが含まれています。マシンの AWS 認証情報チェーンを使用し、独自の認証情報を保持しません。
**MCP アプリ** – Claude Desktop 内でレンダリングするインタラクティブなアプリケーション。各 MCP アプリビューは、上位の公開テーブルや攻撃パスグラフを表示するなど、単一のジョブを実行します。
**デュアルレスポンス** – 1 回の検出結果ツール呼び出しで 2 つの出力が返されます。1 つはエージェントの理由を示すコンパクトテキストの概要で、もう 1 つは同じ会話でレンダリングされたインタラクティブなビジュアライゼーションです。
## 前提条件
+ Security Hub が有効になっている AWS アカウント。露出の検出結果は、検出結果と露出ツールにのみ必要です。
+ Claude Desktop がインストールされました。インストーラーについては、[Claude ウェブサイトの Claude Desktop ダウンロード](https://claude.ai/download)を参照してください。
+ AWS 標準 AWS SDK 認証情報チェーンで設定された 認証情報。
+ Azure 側のコネクタ診断の場合は、Azure CLI をインストールします。tenant{{-id}} を実行してコネクタのテナントを認証します。`az login --tenant`tenten-id はコネクタを含む Azure テナントの ID です。 {{}}MCP アプリは、生成されたローカル Azure CLI セッションを使用します。MCP 設定に Azure 認証情報を追加しないでください。
**注記**
Connector Diagnostics は、認証された Azure CLI セッションなしで実行できます。結果には、利用可能な AWS側の評価が含まれ、Azure 依存チェックは未検証としてマークされます。利用できない Azure の証拠を正常として扱うことはありません。
## MCP サーバーのセットアップ
MCP アプリは、バンドルファイルから Claude Desktop にインストールします。インストールする前に、 が`aws sts get-caller-identity`成功し、 がターミナルでリージョンを`aws configure get region`返すことを確認し、サーバーが AWS 認証情報とリージョンを読み取れるようにします。
1. [Security Hub MCP アプリバンドル](https://d29a07xw1myhp4.cloudfront.net/latest/sechub-mcp.mcpb)をダウンロードします。
1. ダウンロードした `.mcpb` ファイルを開きます。Claude Desktop は設定フローを開始します。手順に従ってサーバーをインストールします。
1. 接続を確認するには、Claude Desktop に「セキュリティに関する上位の露出は何ですか?」などの質問を入力します。または「us-west-2 の Azure コネクタが劣化しています。何が間違っているか判断できますか?」 エラーが表示された場合は、エラーメッセージのガイダンスを確認し、認証情報とリージョンを確認します。
## コネクタ診断の使用
コネクタの問題または提案されたセットアップを自然言語で記述します。エージェントは適切な読み取り専用ツールを選択し、構造化された結果を解釈して、どのチェックが確認され、どのチェックが検証されなかったかをユーザーに指示します。
### 既存のコネクタの診断
1. コネクタ ID または正確な名前でコネクタを特定します。また、エージェントがリクエストからコネクタを決定できない場合は、コネクタを含む AWS アカウントとリージョンも指定します。
1. 「us-west-2 の Azure コネクタが劣化している」などの質問をします。何が間違っているのかを判断し、最初に修正すべきことを教えてください。
1. 確認済みの検出結果は、検証されなかったチェックとは別に確認します。Azure 認証が利用できない場合、エージェントは結論を AWSサイド証拠に制限します。
### 提案されたコネクタを評価する
1. AWS アカウント、 AWS リージョン、Azure テナント ID を指定します。また、提案されたコネクタがカバーする Azure サブスクリプション IDs を 1~10 個指定します。評価するサービスの前提条件として、クラウドセキュリティ体制管理 (CSPM)、Inspector VM スキャン、脅威検出などがあります。これらの選択は、準備状況チェックの範囲を絞り込みます。コネクタ作成設定ではありません。
1. 「Azure コネクタを作成する前に、これらのサブスクリプションの前提条件の準備が整っているかどうかを確認してください」などの質問をします。
1. 合格、不合格、未検証のチェックを確認します。正常な準備状況の結果は、チェックされた前提条件が合格したことを意味します。コネクタが存在する、実行中、または復旧したという意味ではありません。
### セットアップ手順を取得する
結果がオンボーディングステップを参照する場合は、そのステップを表示するようにエージェントに依頼します。たとえば、「サポートされている Azure コネクタのセットアップスクリプトからステップ 6 を表示する」と尋ねます。完全なスクリプトについては、[「Security Hub と統合するように Microsoft Azure ](securityhub-v2-azure-setup-azure.md)を設定する」を参照してください。このツールは正確な抜粋を返しますが、実行はしません。ステップは設定とヘルパー関数を共有するため、サポートされているスクリプトをすべて実行します。
**注記**
Connector Diagnostics はリソースを修復または変更しません。修復は、ユーザーが管理する別のアクションのガイダンスです。診断は、新しいランタイム証拠によって証明された場合にのみ復旧を報告します。
## 使用可能なツール
**`top_exposures`** – 最も緊急な露出の検出結果をインタラクティブテーブルとして一覧表示します。検出結果ごとのツールにはこのリストからの検出結果 ID が必要なため、最初にこのツールを呼び出します。
**`finding_detail`** – 相関検出特性の概要を含む、1 つの検出結果の概要を返します。
**`finding_overview`** – 検出結果 ID によって 1 つの検出結果のテキストサマリーを返します。
**`correlated_finding_detail`** – 脆弱性、設定ミス、到達可能性など、単一の特性の 1 つの露出に関連する検出結果を一覧表示します。
**`attack_path`** – 1 つの検出結果の攻撃パスグラフを構築します。
**`network_path`** – 検出結果のネットワークパスを AWS エッジからターゲットリソースへの順序付けられたホップに拡張します。
**`recommendation`** – ドキュメントリンクを含む、1 つの検出結果に対する修復ガイダンスを返します。
**`resource_detail`** – 1 つの AWS リソースの設定を短い ID (例: `i-1234`) または ARN で返します。
**`diagnose_connector`** – Security Hub の状態と、利用可能な場合は制限付き Azure CLI 証拠を使用して、既存の Azure コネクタを診断します。確認された検出結果、影響を受ける範囲、修復ガイダンス、データの鮮度を返します。また、検証できなかったチェックも一覧表示されます。
**`assess_connector_readiness`** – 作成前に、提案された Azure コネクタの AWS側と Azure 側の前提条件を評価します。コネクタは作成されません。
**`get_connector_setup_instructions`** – パッケージ化されたサポートされている Azure オンボーディングスクリプトからの正確な抜粋を返します。スクリプトは実行されません。