翻訳は機械翻訳により提供されています。提供された翻訳内容と英語版の間で齟齬、不一致または矛盾がある場合、英語版が優先します。
コンソールを使用してメモリコネクタを作成する
ゲートウェイとそのagentcore-memoryコネクタターゲットは、 AWS マネジメントコンソールで作成できます。CLI または SDK を必要としないガイド付きセットアップが必要な場合は、 AWS コンソールを使用します。コンソールは、「メモリコネクタターゲットを使用してゲートウェイを設定する」で説明されているのと同じコンポーネントを設定します。これらは、ゲートウェイのインバウンドオーソライザーと、メモリリソースの前にあるメモリコネクタターゲットです。
前提条件
-
AgentCore Memory リソース。詳細については、AgentCore メモリの作成」を参照してください。
-
AgentCore Gateway を作成および設定するためのアクセス許可。詳細については、「Amazon Bedrock AgentCore ゲートウェイサービスを使用するための前提条件」を参照してください。
-
GATEWAY_IAM_ROLEアウトバウンド認証情報モードでは、ゲートウェイの実行ロールは、ゲートウェイが必要とするメモリアクションのみに限定されます。詳細については、「アウトバウンド認証情報モード」を参照してください。
ゲートウェイの作成ウィザードは、ゲートウェイとそのターゲットの両方を同じフローに作成します。OAuth (JWT) インバウンドは、主要なきめ細かなアクセスコントロールパスです。そのためには、OpenID Connect プロバイダーの検出 URL と許可されたクライアント IDsを指定します。使用可能なすべてのインバウンドタイプについては、「インバウンド認証モードとアウトバウンド認証モード」を参照してください。OAuth インバウンド認証を使用する場合、 はサポートされている唯一のアウトバウンド認証情報モードGATEWAY_IAM_ROLEです。コンソールでは、このオプションには IAM ロールというラベルが付けられます。その他の組み合わせについては、互換性マトリックスを参照してください。
ゲートウェイを作成するには (コンソール)
-
Amazon Bedrock AgentCore
コンソールを開きます。 -
左のナビゲーションペインで [ゲートウェイ] を選択します。
-
[Create gateway (ゲートウェイの作成) ] を選択します。
-
ゲートウェイの詳細セクションに、ゲートウェイの名前を入力します。
-
「アクセス許可」の「IAM アクセス許可」で、「デフォルトのロールを作成する」を選択するか、既存のゲートウェイ実行ロールを選択します。
-
[次へ] を選択します。
-
「インバウンド ID の設定」で、「インバウンド認証タイプ」を選択し、「次へ」を選択します。
メモリコネクタターゲットを追加するには (コンソール)
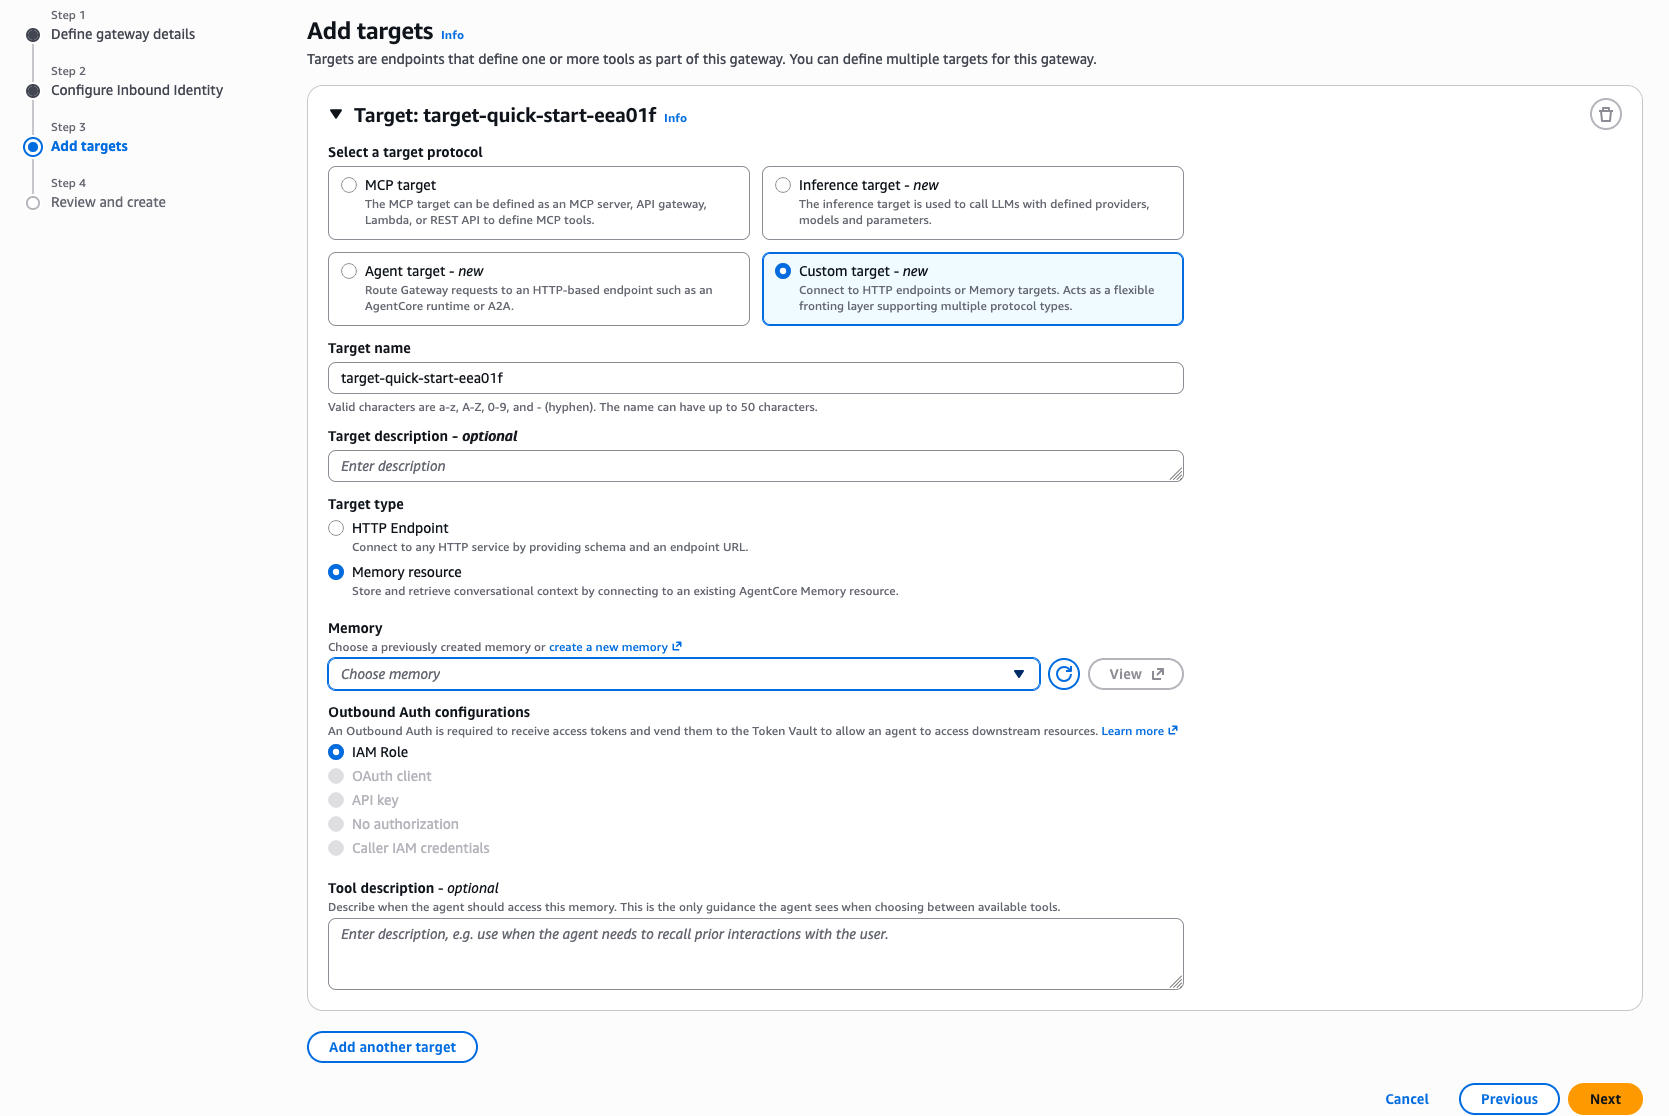
-
「ターゲットの追加」の「ターゲットプロトコルの選択」で、「カスタムターゲット」を選択します。
-
ターゲット名に、ターゲットの名前を入力します。この名前はターゲットのすべての Cedar アクション ID のプレフィックスになるため、アクセスコントロールポリシーで参照しやすい名前を選択します。
-
ターゲットタイプで、メモリリソースを選択します。
-
メモリ で、このターゲットが前面にあるメモリリソースを選択します。
-
アウトバウンド認証設定で、IAM ロールを選択します。
-
[次へ] を選択します。
-
確認と作成ページで、設定を確認し、ゲートウェイの作成を選択します。
ゲートウェイとターゲットの作成は非同期です。ゲートウェイとそのターゲットが準備完了ステータスになるまで待ってから、トラフィックを送信します。発信者ごとの分離を適用するには、ポリシーエンジンをアタッチし、きめ細かなアクセスコントロールポリシーを追加します。詳細な手順とメモリ固有のポリシーの例については、「メモリのきめ細かなアクセスコントロール」を参照してください。
