Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Crea un FTP-enabled server
File Transfer Protocol (FTP) è un protocollo di rete utilizzato per il trasferimento di dati. FTP utilizza un canale separato per il controllo e il trasferimento dei dati. Il canale di controllo è aperto fino al termine o al timeout di inattività. Il canale dati è attivo per tutta la durata del trasferimento. L'FTP utilizza testo non crittografato e non supporta la crittografia del traffico.
Nota
Quando abiliti FTP, devi scegliere l'opzione di accesso interno per VPC-hosted endpoint. Se è necessario che il server consenta ai dati di attraversare la rete pubblica, è necessario utilizzare protocolli sicuri, come SFTP o FTPS.
Nota
Per importanti considerazioni sui Network Load Balancer, vedere Evitare di posizionare NLB e NAT davanti a AWS Transfer Family server.
Per creare un FTP-enabled server
-
Aprire il AWS Transfer Family console in https://console.aws.amazon.com/transfer/
e seleziona Server dal pannello di navigazione, quindi scegli Crea server. -
Nel Scegli i protocolli, seleziona FTP, quindi scegli Avanti.
-
Nel Scegli un provider di identità, scegli il provider di identità che desideri utilizzare per gestire l'accesso degli utenti. Sono disponibili le seguenti opzioni:
-
AWS Directory Service for Microsoft Active Directory — Fornisci un Servizio di directory directory per accedere all'endpoint. In questo modo, puoi utilizzare le credenziali archiviate in Active Directory per autenticare i tuoi utenti. Per saperne di più su come lavorare con AWS Managed Microsoft AD provider di identità, vedi Utilizzo AWS Servizio di elenco per Microsoft Active Directory.
Nota
-
Cross-Account e le directory condivise non sono supportate per AWS Managed Microsoft AD.
-
Per configurare un server con Directory Service come provider di identità, è necessario aggiungerne alcuni Servizio di directory autorizzazioni. Per informazioni dettagliate, vedi Prima di iniziare a usare AWS Directory Service for Microsoft Active Directory.
-
-
Provider di identità personalizzato — Scegli una delle seguenti opzioni:
-
• Usa AWS Lambda per connettere il tuo provider di identità — È possibile utilizzare un provider di identità esistente, supportato da una funzione Lambda. Fornisci il nome della funzione Lambda. Per ulteriori informazioni, consulta Utilizzo AWS Lambda per integrare il tuo provider di identità.
-
Usa Amazon API Gateway per connettere il tuo provider di identità — Puoi creare un metodo API Gateway supportato da una funzione Lambda da utilizzare come provider di identità. Fornisci un URL di Amazon API Gateway e un ruolo di chiamata. Per ulteriori informazioni, consulta Usare Amazon API Gateway per integrare il tuo provider di identità.

-
-
-
Scegli Avanti.
-
Nel Scegli un endpoint, procedi come segue:
Nota
I server FTP per Transfer Family funzionano sulla porta 21 (canale di controllo) e sull'intervallo di porte 8192—8200 (canale dati).
-
Per Tipo di endpoint, scegli VPC ospitato per ospitare l'endpoint del tuo server. Per informazioni sulla configurazione dell'endpoint ospitato su VPC, consulta Crea un server in un cloud privato virtuale.
Nota
Gli endpoint accessibili al pubblico non sono supportati.
-
Per FIPS abilitato, mantieni il Endpoint abilitato per FIPS casella di controllo deselezionata.
Nota
FIPS-enabled gli endpoint non sono supportati per i server FTP.
-
Scegli Avanti.

-
-
Sul Scegli il dominio pagina, scegli AWS servizio di archiviazione che desideri utilizzare per archiviare e accedere ai tuoi dati tramite il protocollo selezionato.
-
Scegli Amazon S3 per archiviare e accedere ai tuoi file come oggetti tramite il protocollo selezionato.
-
Scegli Amazon EFS per archiviare e accedere ai tuoi file nel tuo file system Amazon EFS tramite il protocollo selezionato.
Scegli Avanti.
-
-
In Configura dettagli aggiuntivi, procedi come segue:
-
Per la registrazione, specifica un gruppo di log esistente o creane uno nuovo (l'opzione predefinita).
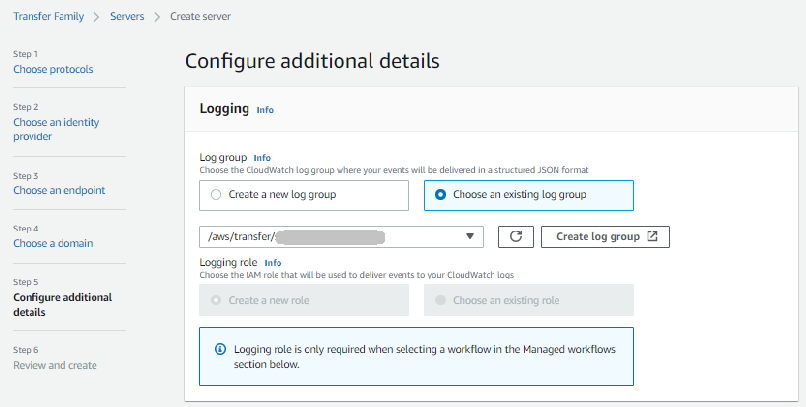
Se scegli Crea un gruppo di log, il CloudWatch console (https://console.aws.amazon.com/cloudwatch/
) si apre a Crea un gruppo di log pagina. Per ulteriori informazioni, vedere Crea un gruppo di log in CloudWatch Registri. -
(Opzionale) Per Flussi di lavoro gestiti, scegli gli ID del flusso di lavoro (e un ruolo corrispondente) che Transfer Family deve assumere durante l'esecuzione del flusso di lavoro. Puoi scegliere un flusso di lavoro da eseguire dopo un caricamento completo e un altro da eseguire su un caricamento parziale. Per saperne di più sull'elaborazione dei file utilizzando flussi di lavoro gestiti, consulta AWS Transfer Family flussi di lavoro gestiti.

-
Per Opzioni dell'algoritmo crittografico, scegli una politica di sicurezza che contenga gli algoritmi crittografici abilitati all'uso dal tuo server.
Nota
Transfer Family assegna la politica di sicurezza più recente al tuo server FTP. Tuttavia, poiché il protocollo FTP non utilizza alcuna crittografia, i server FTP non utilizzano nessuno degli algoritmi delle politiche di sicurezza. A meno che il server non utilizzi anche il protocollo FTPS o SFTP, la politica di sicurezza rimane inutilizzata.
-
Per Chiave host del server, tienila vuota.
-
(Opzionale) Per Etichette, per Chiave e Valore, inserisci uno o più tag come coppie chiave-valore, quindi scegli Aggiungi tag.
-
Puoi ottimizzare le prestazioni per le tue directory Amazon S3. Ad esempio, supponi di accedere alla tua home directory e di avere 10.000 sottodirectory. In altre parole, il tuo bucket Amazon S3 contiene 10.000 cartelle. In questo scenario, se esegui il
lscomando (list), l'operazione di elenco richiede tra sei e otto minuti. Tuttavia, se si ottimizzano le directory, questa operazione richiede solo pochi secondi.Quando si crea il server utilizzando la console, le directory ottimizzate sono abilitate per impostazione predefinita. Se crei il tuo server utilizzando l'API, questo comportamento non è abilitato per impostazione predefinita.

-
Scegli Avanti.
-
(Facoltativo) È possibile configurare AWS Transfer Family server per visualizzare messaggi personalizzati, ad esempio politiche organizzative o termini e condizioni, agli utenti finali. È inoltre possibile visualizzare Message of The Day (MOTD) personalizzato agli utenti che si sono autenticati correttamente.
Per Banner di visualizzazione, nel Pre-authentication banner di visualizzazione casella di testo, inserisci il messaggio di testo che desideri mostrare agli utenti prima che si autentichino e nel Post-authentication banner di visualizzazione casella di testo, inserisci il testo che desideri mostrare agli utenti dopo che si sono autenticati con successo.
-
(Facoltativo) È possibile configurare le seguenti opzioni aggiuntive.
-
SetStat opzione: abilita questa opzione per ignorare l'errore che viene generato quando un client tenta di utilizzare
SETSTATsu un file che stai caricando in un bucket Amazon S3. Per ulteriori dettagli, consulta laSetStatOptiondocumentazione nel ProtocolDetails argomento. -
ripresa della sessione TLS: fornisce un meccanismo per riprendere o condividere una chiave segreta negoziata tra il controllo e la connessione dati per una sessione FTPS. Per ulteriori dettagli, consulta la
TlsSessionResumptionModedocumentazione nel ProtocolDetails argomento. -
IP passivo: indica la modalità passiva, per i protocolli FTP e FTPS. Inserisci un singolo indirizzo IPv4, ad esempio l'indirizzo IP pubblico di un firewall, router o load balancer. Per ulteriori dettagli, consulta la
PassiveIpdocumentazione nel ProtocolDetails argomento. -
configurazione del protocollo PROXY: questa opzione appare ma non è disponibile quando SFTP non è uno dei protocolli per questo server.

-
-
-
In Rivedi e crea, rivedi le tue scelte.
-
Se desideri modificarne una, scegli Modifica accanto al passaggio.
Nota
È necessario rivedere ogni passaggio dopo il passaggio che si è scelto di modificare.
-
Se non hai modifiche, scegli Crea server per creare il tuo server. Viene visualizzata la pagina Servers (Server), mostrata di seguito, in cui è elencato il nuovo server.
-
Potrebbero essere necessari un paio di minuti prima che lo stato del nuovo server passi a Online. A questo punto, il server può eseguire operazioni sui file per gli utenti.
Fasi successive — Per il passaggio successivo, continua con Lavorare con provider di identità personalizzati per configurare gli utenti.
