Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
AWSSupport-TroubleshootRDSIAMAuthentication
Descrizione
AWSSupport-TroubleshootRDSIAMAuthenticationAiuta a risolvere i problemi di autenticazione AWS Identity and Access Management (IAM) per Amazon RDS per PostgreSQL, Amazon RDS per MySQL, Amazon RDS per MariaDB, Amazon RDS per MariaDB, Amazon Aurora PostgreSQL e Amazon Aurora MySQL. Usa questo runbook per verificare la configurazione richiesta per l'autenticazione IAM con un'istanza Amazon RDS o Aurora Cluster. Fornisce inoltre i passaggi per correggere i problemi di connettività all'istanza Amazon RDS o al cluster Aurora.
Importante
Questo runbook non supporta Amazon RDS per Oracle o Amazon RDS per Microsoft SQL Server.
Importante
Se viene fornita un'istanza Amazon EC2 di origine e il database di destinazione è Amazon RDS, viene richiamata un'automazione AWSSupport-TroubleshootConnectivityToRDS secondaria per risolvere i problemi di connettività TCP. L'output fornisce anche comandi che puoi eseguire sulla tua istanza Amazon EC2 o sulla macchina sorgente per connetterti alle istanze Amazon RDS utilizzando l'autenticazione IAM.
Come funziona?
Questo runbook è composto da sei fasi:
-
Fase 1: ValidateInputs: convalida gli input per l'automazione.
-
Fase 2: branchOnSourceEC2Provided: verifica se nei parametri di input è fornito un ID di istanza Amazon EC2 di origine.
-
Fase 3: ValidateRDSConnectivity: convalida la connettività Amazon RDS dall'istanza Amazon EC2 di origine, se fornita.
-
Fase 4: ValidateRDSIAMAuthentication: convalida se la funzionalità di autenticazione IAM è abilitata.
-
Fase 5: ValidateIAMPolicies: verifica se le autorizzazioni IAM richieste sono presenti nell'IAM fornito. user/role
-
Fase 6: GenerateReport: Genera un report dei risultati delle fasi eseguite in precedenza.
Esegui questa automazione (console)
Tipo di documento
Automazione
Proprietario
Amazon
Piattaforme
Linux
Parametri
-
AutomationAssumeRole
Tipo: stringa
Descrizione: (Facoltativo) L'Amazon Resource Name (ARN) del ruolo AWS Identity and Access Management (IAM) che consente a Systems Manager Automation di eseguire le azioni per tuo conto. Se non viene specificato alcun ruolo, Systems Manager Automation utilizza le autorizzazioni dell'utente che avvia questo runbook.
-
Tipo RDS
Tipo: stringa
Descrizione: (obbligatorio): seleziona il tipo di database relazionale a cui stai tentando di connetterti e autenticarti.
Valori consentiti: o
Amazon RDSAmazon Aurora Cluster. -
DBInstanceIdentifier
Tipo: stringa
Descrizione: (obbligatorio) L'identificatore dell'istanza di database Amazon RDS o del cluster di database Aurora di destinazione.
Modello consentito:
^[A-Za-z0-9]+(-[A-Za-z0-9]+)*$Numero massimo di caratteri: 63
-
SourceEc2InstanceIdentifier
Tipo:
AWS::EC2::Instance::IdDescrizione: (Facoltativo) L'ID dell'istanza Amazon EC2 se ti connetti all'istanza del database Amazon RDS da un'istanza Amazon EC2 in esecuzione nello stesso account e nella stessa regione. Non specificare questo parametro se l'origine non è un'istanza Amazon EC2 o se il tipo Amazon RDS di destinazione è un cluster di database Aurora.
Impostazione predefinita:
"" -
DBIAMRoleName
Tipo: stringa
Descrizione: (Facoltativo) Il nome del ruolo IAM utilizzato per l'autenticazione. IAM-based Fornisci solo se il parametro non
DBIAMUserNameviene fornito, altrimenti lascialo vuoto. È necessario specificareDBIAMRoleNameoDBIAMUserName.Modello consentito:
^[a-zA-Z0-9+=,.@_-]{1,64}$|^$Numero massimo di caratteri: 64
Impostazione predefinita:
"" -
DBIAMUserName
Tipo: stringa
Descrizione: (Facoltativo) Il nome utente IAM utilizzato per IAM-based l'autenticazione. Fornisci solo se il
DBIAMRoleNameparametro non viene fornito, altrimenti lascialo vuoto. È necessario specificareDBIAMRoleNameoDBIAMUserName.Modello consentito:
^[a-zA-Z0-9+=,.@_-]{1,64}$|^$Numero massimo di caratteri: 64
Impostazione predefinita:
"" -
DBUserName
Tipo: stringa
Descrizione: (Facoltativo) Il nome utente del database mappato su un IAM role/user per IAM-based l'autenticazione all'interno del database. L'opzione predefinita
*valuta se l'rds-db:connectautorizzazione è consentita per tutti gli utenti del database.Modello consentito:
^[a-zA-Z0-9+=,.@*_-]{1,64}$Numero massimo di caratteri: 64
Impostazione predefinita:
*
Autorizzazioni IAM richieste
Il AutomationAssumeRole parametro richiede le seguenti azioni per utilizzare correttamente il runbook.
-
ec2:DescribeInstances -
ec2:DescribeNetworkAcls -
ec2:DescribeRouteTables -
ec2:DescribeSecurityGroups -
ec2:DescribeSubnets -
iam:GetPolicy -
iam:GetRole -
iam:GetUser -
iam:ListAttachedRolePolicies -
iam:ListAttachedUserPolicies -
iam:ListRolePolicies -
iam:ListUserPolicies -
iam:SimulatePrincipalPolicy -
rds:DescribeDBClusters -
rds:DescribeDBInstances -
ssm:DescribeAutomationStepExecutions -
ssm:GetAutomationExecution -
ssm:StartAutomationExecution
Istruzioni
-
Accedere a AWSSupport-TroubleshootRDSIAMAuthentication
nella AWS Systems Manager console. -
Seleziona Execute Automation
-
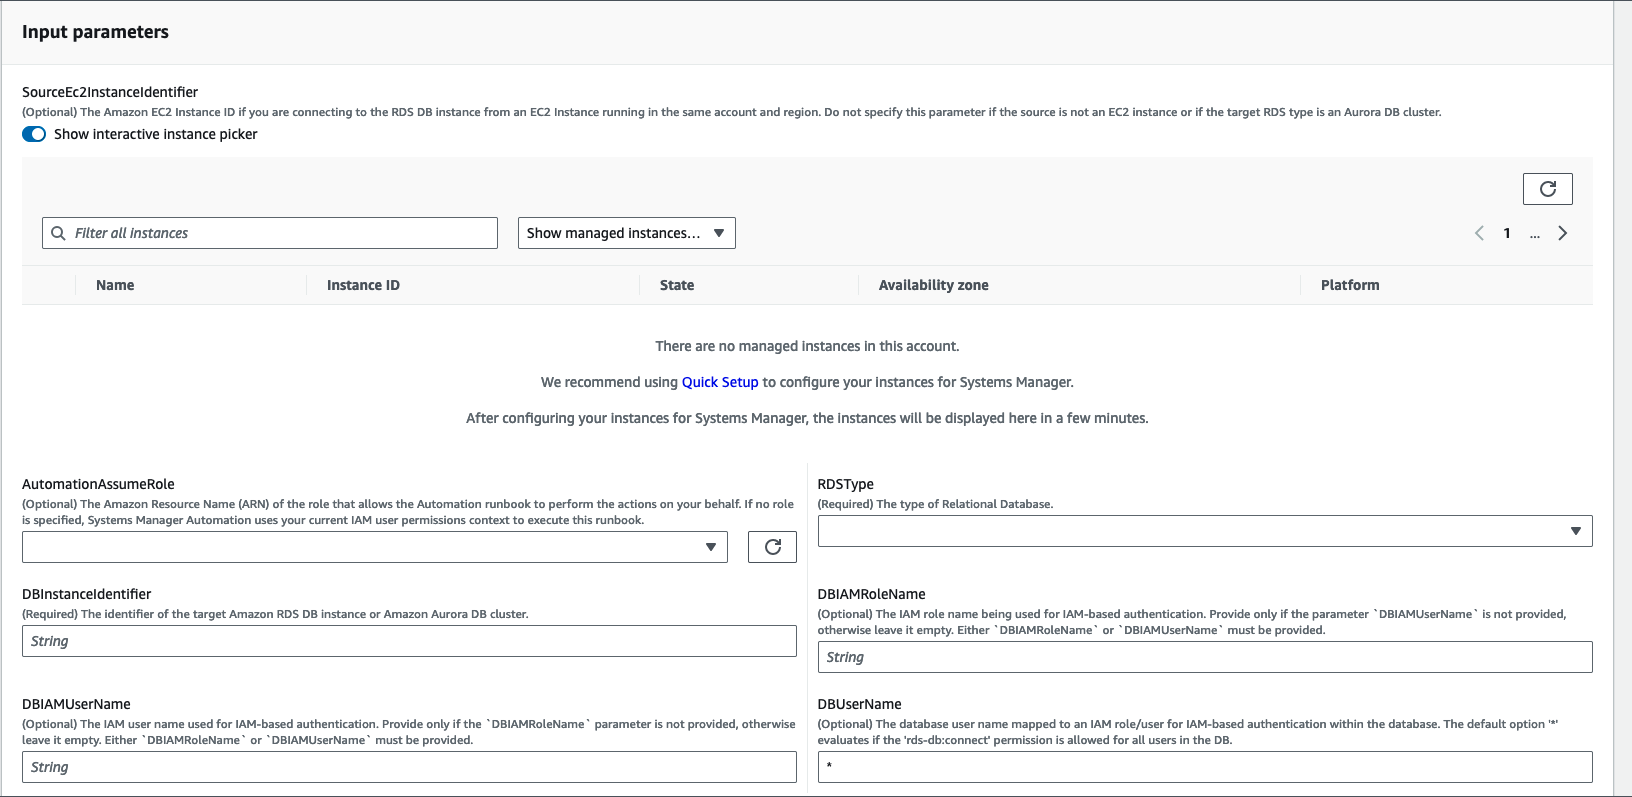
Per i parametri di input, inserisci quanto segue:
-
AutomationAssumeRole(Facoltativo):
L'Amazon Resource Name (ARN) del ruolo AWS Identity and Access Management (IAM) che consente a Systems Manager Automation di eseguire le azioni per tuo conto. Se non viene specificato alcun ruolo, Systems Manager Automation utilizza le autorizzazioni dell'utente che avvia questo runbook.
-
RDS Type (obbligatorio):
Seleziona il tipo di Amazon RDS a cui stai tentando di connetterti e autenticarti. Scegli tra i due valori consentiti: o
Amazon RDSAmazon Aurora Cluster. -
DBInstanceIdentifier(Obbligatorio):
Inserisci l'identificatore dell'istanza di database Amazon RDS di destinazione o del cluster Aurora a cui stai tentando di connetterti e utilizza le credenziali IAM per l'autenticazione.
-
SourceEc2InstanceIdentifier(Facoltativo):
Fornisci l'ID dell'istanza Amazon EC2 se ti connetti all'istanza del database Amazon RDS da un'istanza Amazon EC2 presente nello stesso account e nella stessa regione. Lascia vuoto se l'origine non è Amazon EC2 o se il tipo Amazon RDS di destinazione è un cluster Aurora.
-
DBIAMRoleName(Facoltativo):
Inserisci il nome del ruolo IAM utilizzato per IAM-Based l'autenticazione. Fornisci solo se non
DBIAMUserNameviene fornito; in caso contrario, lascia vuoto. È necessario specificareDBIAMRoleNameoDBIAMUserName. -
DBIAMUserName(Facoltativo):
Inserisci l'utente IAM utilizzato per IAM-Based l'autenticazione. Fornisci solo se non
DBIAMRoleNameviene fornito, altrimenti lascia vuoto. È necessario specificareDBIAMRoleNameoDBIAMUserName. -
DBUserName(Facoltativo):
Inserisci l'utente del database mappato su un IAM role/user per IAM-Based l'autenticazione all'interno del database. L'opzione predefinita
*viene utilizzata per la valutazione; in questo campo non viene fornito nulla.
-
-
Seleziona Esegui.
-
Notate che l'automazione viene avviata.
-
Il documento esegue i seguenti passaggi:
-
Fase 1: ValidateInputs:
Convalida gli input per l'automazione -
SourceEC2InstanceIdentifier(opzionale), o,DBInstanceIdentifiere or.ClusterIDDBIAMRoleNameDBIAMUserNameVerifica se i parametri di input inseriti sono presenti nell'account e nella regione. Verifica inoltre se l'utente ha inserito uno dei parametri IAM (ad esempio,DBIAMRoleNameoDBIAMUserName). Inoltre, esegue altre verifiche, ad esempio se il database menzionato è nello stato Disponibile. -
Fase 2: filialeOnSourceEC2Provided:
Verifica se Source Amazon EC2 è fornito nei parametri di input e il database è Amazon RDS. In caso affermativo, procede al passaggio 3. In caso contrario, salta il passaggio 3, che è la convalida della connettività Amazon EC2-Amazon RDS, e procede al passaggio 4.
-
Fase 3: Convalida della connettività RDS:
Se nei parametri di input viene fornito Amazon EC2 di origine e il database è Amazon RDS, il passaggio 2 avvia il passaggio 3. In questo passaggio,
AWSSupport-TroubleshootConnectivityToRDSviene richiamata l'automazione secondaria per convalidare la connettività Amazon RDS dall'Amazon EC2 di origine. Il runbook dell'automazione secondariaAWSSupport-TroubleshootConnectivityToRDSverifica se le configurazioni di rete richieste (Amazon Virtual Private Cloud [Amazon VPC], Security Groups, Network Access Control List [NACL], disponibilità di Amazon RDS) sono presenti in modo da consentirti di connetterti dall'istanza Amazon EC2 all'istanza Amazon RDS. -
Fase 4: Convalida dell'autenticazione RDSIAM:
Verifica se la funzionalità di autenticazione IAM è abilitata sull'istanza Amazon RDS o sul cluster Aurora.
-
Fase 5: convalida delle politiche IAM:
Verifica se le autorizzazioni IAM richieste sono presenti nell'IAM user/role passato per consentire alle credenziali IAM di autenticarsi nell'istanza Amazon RDS per l'utente del database specificato (se presente).
-
Fase 6: Generazione del report:
Ottiene tutte le informazioni dei passaggi precedenti e stampa il risultato o l'output di ogni passaggio. Elenca inoltre i passaggi a cui fare riferimento ed eseguire per connettersi all'istanza Amazon RDS utilizzando le credenziali IAM.
-
-
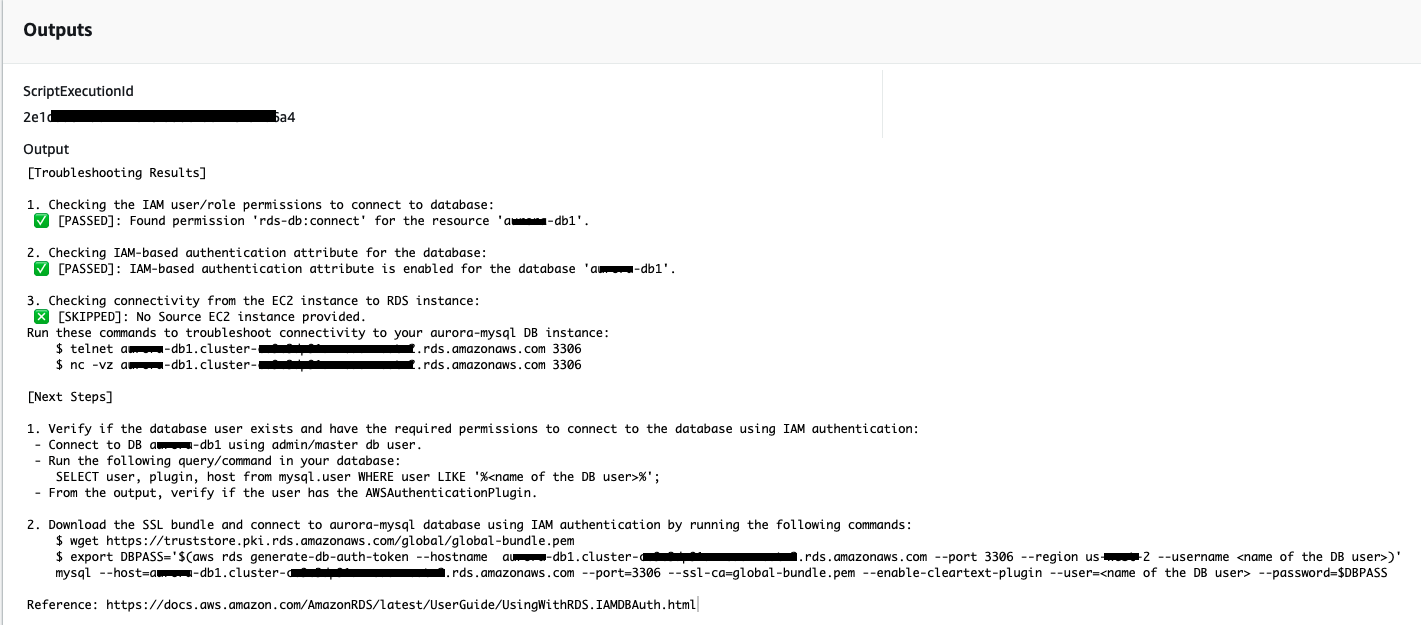
Quando l'automazione è completa, consulta la sezione Output per i risultati dettagliati:
-
Verifica dell' User/Roleautorizzazione IAM per la connessione al database:
Verifica se le autorizzazioni IAM richieste sono presenti nell'IAM user/role passato per consentire alle credenziali IAM di autenticarsi nell'istanza Amazon RDS per l'utente del database specificato (se presente).
-
Verifica dell'attributo di IAM-Based autenticazione per il database:
Verifica se la funzionalità dell'autenticazione IAM è abilitata per il cluster Amazon RDS Database/Aurora specificato.
-
Verifica della connettività dall'istanza Amazon EC2 all'istanza Amazon RDS:
Verifica se le configurazioni di rete richieste (Amazon VPC, Security Groups, NACL, disponibilità di Amazon RDS) sono presenti in modo da poterti connettere dall'istanza Amazon EC2 all'istanza Amazon RDS.
-
Fasi successive:
Elenca i comandi e i passaggi a cui fare riferimento ed eseguire per connettersi all'istanza Amazon RDS utilizzando le credenziali IAM.
-
Riferimenti
Systems Manager Automation
