Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Gestione di Easy DKIM e BYODKIM
Sono disponibili due metodi per gestire le impostazioni di DKIM per le tue identità autenticate con Easy DKIM o BYODKIM: la console Amazon SES basata sul Web e l'API Amazon SES. Puoi usare uno di questi metodi per ottenere i registri DKIM per un'identità oppure per abilitare o disabilitare la firma DKIM per un'identità.
Ottenimento dei registri DKIM per un'identità
Puoi ottenere i registri DKIM per il tuo dominio o indirizzo e-mail in qualsiasi momento tramite la console Amazon SES.
Ottenimento dei registri DKIM per un'identità tramite la console
Accedi Console di gestione AWS e apri la console Amazon SES all'indirizzo. https://console.aws.amazon.com/ses/
-
Nel pannello di navigazione, in Configuration (Configurazione), scegli Verified identities (Identità verificate).
-
Nell'elenco delle identità, scegli quella per la quale desideri ottenere i registri DKIM.
-
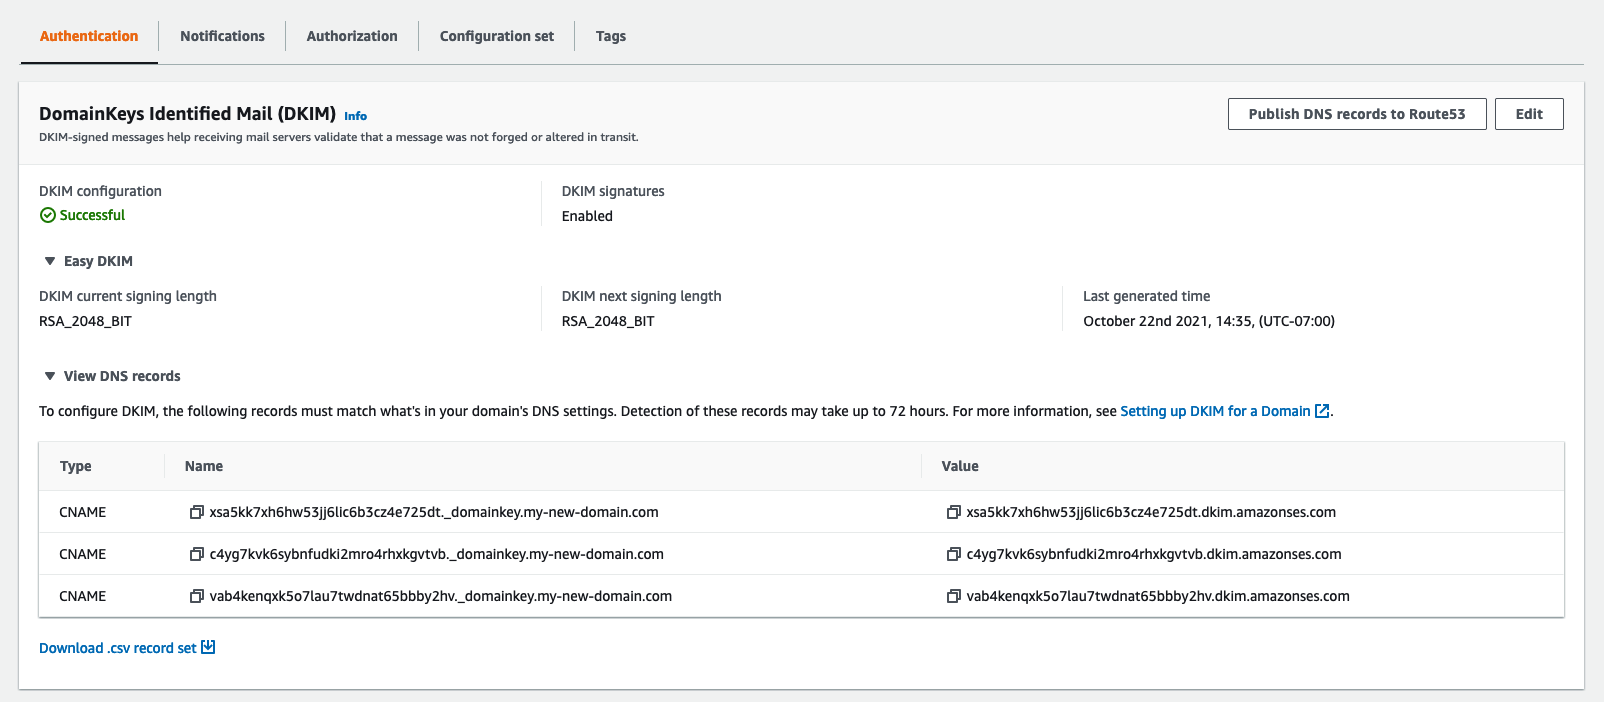
Nella scheda Authentication (Autenticazione) della pagina di dettaglio delle identità, espandi View DNS records (Mostra record DNS).
-
Copia i tre registri CNAME (se hai utilizzato Easy DKIM) o il registro TXT (se hai usato BYODKIM) che appaiono in questa sezione. In alternativa, puoi scegliere Download .csv record set (Scarica il set di record .csv) per salvare una copia dei record sul tuo computer.
L'immagine seguente mostra un esempio della sezione View DNS records (Mostra registri DNS) ampliata che rivela i registri CNAME associati a Easy DKIM.
Puoi anche ottenere i record DKIM per un'identità utilizzando l'API Amazon SES v2. Un metodo comune di interazione con l'API è rappresentato dall'utilizzo dell' AWS CLI.
Per ottenere i record DKIM per un'identità utilizzando AWS CLI
-
Nella riga di comando, inserisci il comando seguente:
aws sesv2 get-email-identity --email-identity "example.com"Nell'esempio precedente, sostituiscili
example.comcon l'identità per cui desideri ottenere i record DKIM. Puoi specificare un indirizzo e-mail o un dominio. -
L'output di questo comando contiene un
DkimAttributesoggetto. L'Tokensarray fornisce i token DKIM e ilSigningHostedZonecampo fornisce la zona ospitata da utilizzare nei valori dei record CNAME, come mostrato nell'esempio seguente:{ "DkimAttributes": { "SigningEnabled": true, "Status": "SUCCESS", "Tokens": [ "hirjd4exampled5477y22yd23ettobi", "v3rnz522czcl46quexamplek3efo5o6x", "y4examplexbhyhnsjcmtvzotfvqjmdqoj" ], "SigningAttributesOrigin": "AWS_SES", "SigningHostedZone": "dkim.us-west-2.amazonses.com" } }Nota
La zona ospitata restituita
SigningHostedZonevaria in base alle identità Regione AWS e può differire da un'identità all'altra. Usa sempre ilSigningHostedZonevalore restituito per la tua identità per creare i record CNAME, anziché una zona ospitata codificata.Utilizzi i token insieme al
SigningHostedZonevalore per creare i record CNAME da aggiungere alle impostazioni DNS del tuo dominio. Per creare i record CNAME, utilizza il seguente modello:token1._domainkey.example.com CNAMEtoken1.SigningHostedZonetoken2._domainkey.example.com CNAMEtoken2.SigningHostedZonetoken3._domainkey.example.com CNAMEtoken3.SigningHostedZoneSostituisci ogni istanza di
token1token2, etoken3con il primo, il secondo e il terzo token dell'array.TokensSostituisci ogni istanza diSigningHostedZonecon ilSigningHostedZonevalore restituito per la tua identità.Ad esempio, l'applicazione di questo modello ai valori mostrati nell'esempio precedente produce i seguenti record:
hirjd4exampled5477y22yd23ettobi._domainkey.example.com CNAME hirjd4exampled5477y22yd23ettobi.dkim.us-west-2.amazonses.com
v3rnz522czcl46quexamplek3efo5o6x._domainkey.example.com CNAME v3rnz522czcl46quexamplek3efo5o6x.dkim.us-west-2.amazonses.com
y4examplexbhyhnsjcmtvzotfvqjmdqoj._domainkey.example.com CNAME y4examplexbhyhnsjcmtvzotfvqjmdqoj.dkim.us-west-2.amazonses.com
Nota
SES utilizza varie zone ospitate da DKIM che potrebbero differire per Regione AWS identità e-mail. Usa sempre il SigningHostedZone valore restituito dall'GetEmailIdentityoperazione CreateEmailIdentity or per creare i tuoi record CNAME.
Disabilitazione di Easy DKIM per un'identità
Puoi disabilitare in modo rapido l'autenticazione DKIM per un'identità utilizzando la console Amazon SES.
Disabilitazione di DKIM per un'identità
Accedi Console di gestione AWS e apri la console Amazon SES all'indirizzo. https://console.aws.amazon.com/ses/
-
Nel pannello di navigazione, in Configuration (Configurazione), scegli Verified identities (Identità verificate).
-
Nell'elenco delle identità, scegli l'identità per la quale desideri disabilitare DKIM.
-
Nella scheda Autenticazione, nel contenitore DomainKeys Identified Mail (DKIM), scegli Modifica.
-
In Advanced DKIM settings (Impostazioni DKIM avanzate), deseleziona la casella Enabled (Abilitate) nel campo DKIM signatures (Firme DKIM).
Puoi anche disabilitare DKIM per un'identità tramite l'API Amazon SES. Un metodo comune di interazione con l'API è rappresentato dall'utilizzo dell' AWS CLI.
Per disattivare il DKIM per un'identità utilizzando AWS CLI
-
Nella riga di comando, digita il comando seguente:
aws ses set-identity-dkim-enabled --identityexample.com--no-dkim-enabledNell'esempio precedente, sostituiscilo
example.comcon l'identità per cui desideri disabilitare il DKIM. Puoi specificare un indirizzo e-mail o un dominio.
Abilitazione di Easy DKIM per un'identità
Se hai già disabilitato DKIM per un'identità, puoi abilitarlo di nuovo tramite la console Amazon SES.
Abilitazione di DKIM per un'identità
Accedi Console di gestione AWS e apri la console Amazon SES all'indirizzo. https://console.aws.amazon.com/ses/
-
Nel pannello di navigazione, in Configuration (Configurazione), scegli Verified identities (Identità verificate).
-
Nell'elenco di identità, scegli l'identità per la quale desideri abilitare DKIM.
-
Nella scheda Autenticazione, nel contenitore DomainKeys Identified Mail (DKIM), scegli Modifica.
-
In Advanced DKIM settings (Impostazioni avanzate di DKIM), seleziona la casella Enabled (Abilitate) nel campo DKIM signatures (Firme DKIM).
Puoi anche abilitare DKIM per un'identità tramite l'API Amazon SES. Un metodo comune di interazione con l'API è rappresentato dall'utilizzo dell' AWS CLI.
Per abilitare il DKIM per un'identità utilizzando AWS CLI
-
Nella riga di comando, digita il comando seguente:
aws ses set-identity-dkim-enabled --identityexample.com--dkim-enabledNell'esempio precedente, sostituiscilo
example.comcon l'identità per cui desideri abilitare il DKIM. Puoi specificare un indirizzo e-mail o un dominio.
Sovrascrittura della firma DKIM ereditata su un'identità di indirizzo e-mail
Questa sezione illustra come sovrascrivere (disabilitare o abilitare) le proprietà della firma DKIM ereditate dal dominio padre su un'identità di indirizzo e-mail specifica che hai già verificato con Amazon SES. Puoi eseguire questa operazione solo per le identità degli indirizzi e-mail appartenenti a domini già di tua proprietà, perché le impostazioni DNS sono configurate a livello di dominio.
Importante
Non puoi firmare tramite disable/enable DKIM le identità degli indirizzi email...
-
su domini che non sono di tua proprietà; Ad esempio, non puoi impostare la firma DKIM per un indirizzo gmail.com o hotmail.com
-
su domini di tua proprietà, ma che non sono ancora stati verificati in Amazon SES;
-
su domini di tua proprietà, ma su cui non hai abilitato la firma DKIM.
Questa sezione contiene i seguenti argomenti:
Informazioni sulle proprietà della firma DKIM ereditate
È importante comprendere innanzitutto che un'identità di indirizzo e-mail eredita le proprietà della firma DKIM dal proprio dominio padre se quest'ultimo è stato configurato con DKIM, indipendentemente dal fatto che sia stato utilizzato Easy DKIM o BYODKIM. Pertanto, la disabilitazione o l'abilitazione della firma DKIM sull'identità dell'indirizzo e-mail, in effetti, sovrascrive le proprietà della firma DKIM del dominio in base a questi fattori chiave:
-
Se hai già configurato DKIM per il dominio a cui appartiene l'indirizzo e-mail, non è necessario abilitare la firma DKIM anche per l'identità dell'indirizzo e-mail.
-
Quando configuri DKIM per un dominio, Amazon SES esegue automaticamente l'autenticazione di ogni e-mail da ogni indirizzo di tale dominio, attraverso le proprietà DKIM ereditate per il dominio padre.
-
-
Le impostazioni DKIM per un'identità di indirizzo e-mail specifica sovrascrivono automaticamente le impostazioni del dominio padre o del sottodominio (se applicabile) cui l'indirizzo appartiene.
Poiché le proprietà della firma DKIM dell'identità dell'indirizzo e-mail vengono ereditate dal dominio padre, se prevedi di sovrascriverle, devi tenere presente le regole gerarchiche di sovrascrittura, come spiegato nella tabella seguente.
| Firma DKIM disabilitata per il dominio padre | Il dominio padre ha la firma DKIM abilitata |
|---|---|
Non è possibile abilitare la firma di DKIM sull'identità dell'indirizzo e-mail. |
Puoi disabilitare la firma di DKIM sull'identità dell'indirizzo e-mail. |
| Puoi abilitare nuovamente la firma DKIM sull'identità dell'indirizzo e-mail. |
In genere non è consigliabile disabilitare la firma DKIM, in quanto rischia di compromettere la reputazione del mittente e aumenta il rischio che la posta inviata venga trasferita nelle cartelle della posta indesiderata o dello spam o che il dominio venga falsificato.
Tuttavia, esiste la possibilità di sovrascrivere le proprietà della firma DKIM ereditate dal dominio sull'identità di un indirizzo e-mail per eventuali casi d'uso particolari o decisioni aziendali esterne per cui sia necessario disabilitare in modo permanente o temporaneo la firma DKIM o abilitarla nuovamente in un secondo momento.
Sovrascrittura della firma DKIM sull'identità di un indirizzo e-mail (console)
La seguente procedura della console SES illustra come sovrascrivere (disabilitare o abilitare) le proprietà della firma DKIM ereditate dal dominio padre sull'identità di un indirizzo e-mail specifico che hai già verificato con Amazon SES.
Alla firma disable/enable DKIM per l'identità di un indirizzo email utilizzando la console
Accedi Console di gestione AWS e apri la console Amazon SES all'indirizzo https://console.aws.amazon.com/ses/
. -
Nel pannello di navigazione, in Configuration (Configurazione), scegli Verified identities (Identità verificate).
-
Nell'elenco di identità scegli un'identità in cui l'opzione Identity type (Tipo di identità) è Email address (Indirizzo e-mail) e appartiene a uno dei tuoi domini verificati.
-
Nella scheda Autenticazione, nel contenitore DomainKeys Identified Mail (DKIM), scegli Modifica.
Nota
La scheda Authentication (Autenticazione) è presente solo se l'identità dell'indirizzo e-mail selezionato appartiene a un dominio che è già stato verificato da SES. Se non hai ancora verificato il tuo dominio, consulta Creazione di un'identità dominio.
-
In Advanced DKIM settings (Impostazioni avanzate di DKIM), nel campo DKIM signatures (Firme DKIM), deseleziona la casella di controllo Enabled (Abilitata) per disabilitare la firma DKIM o selezionarla per riabilitare la firma DKIM (se era stata sovrascritta in precedenza).
-
Scegli Save changes (Salva modifiche).
Sovrascrivere la firma DKIM sull'identità di un indirizzo email (AWS CLI)
L'esempio seguente utilizza il comando e i parametri dell'API AWS CLI with a SES che sovrascriveranno (disabiliteranno o abiliteranno) le proprietà di firma DKIM ereditate dal dominio principale su un'identità di indirizzo email specifica che hai già verificato con SES.
Alla firma disable/enable DKIM per l'identità di un indirizzo email utilizzando il AWS CLI
-
Ipotizzando che tu possieda il dominio example.com e desideri disabilitare la firma DKIM per uno degli indirizzi e-mail del dominio, digita il comando seguente nella riga di comando:
aws sesv2 put-email-identity-dkim-attributes --email-identitymarketing@example.com--no-signing-enabled-
Sostituisci
marketing@example.comcon l'identità dell'indirizzo email per cui desideri disabilitare la firma DKIM. -
--no-signing-enableddisabilita la firma DKIM. Per riabilitare la firma DKIM, utilizza il comando--signing-enabled.
-
