Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
App MCP (anteprima)
Security Hub offre un'esperienza agentica con un'app Model Context Protocol (MCP). Con questa app, il tuo agente AI può esaminare i risultati dell'esposizione. Può anche diagnosticare un connettore di Azure esistente o valutare i prerequisiti del connettore di Azure prima della creazione.
Ogni chiamata allo strumento di ricerca restituisce un riepilogo testuale su cui l'agente deve ragionare. Se disponibile, restituisce anche una visualizzazione interattiva da verificare nella stessa conversazione. Connector Diagnostics restituisce un testo strutturato che separa i risultati confermati dai controlli che non è stato possibile verificare.
L'app MCP è un server MCP locale che viene eseguito sul computer e chiama direttamente le API Security Hub utilizzando le credenziali esistenti. AWS Connector Diagnostics può anche eseguire query CLI di Azure limitate e di sola lettura utilizzando la sessione della riga di comando di Azure esistente. Ogni strumento è di sola lettura e non modifica lo stato di sicurezza o le risorse dei connettori. L'app MCP è disponibile in tutte le regioni AWS commerciali in cui è disponibile Security Hub.
Importante
L'app Security Hub MCP è disponibile in anteprima pubblica.
Esempi di app MCP
Gli esempi seguenti mostrano come l'app MCP esegue il rendering delle visualizzazioni interattive all'interno di Claude Desktop mentre analizzi le esposizioni.
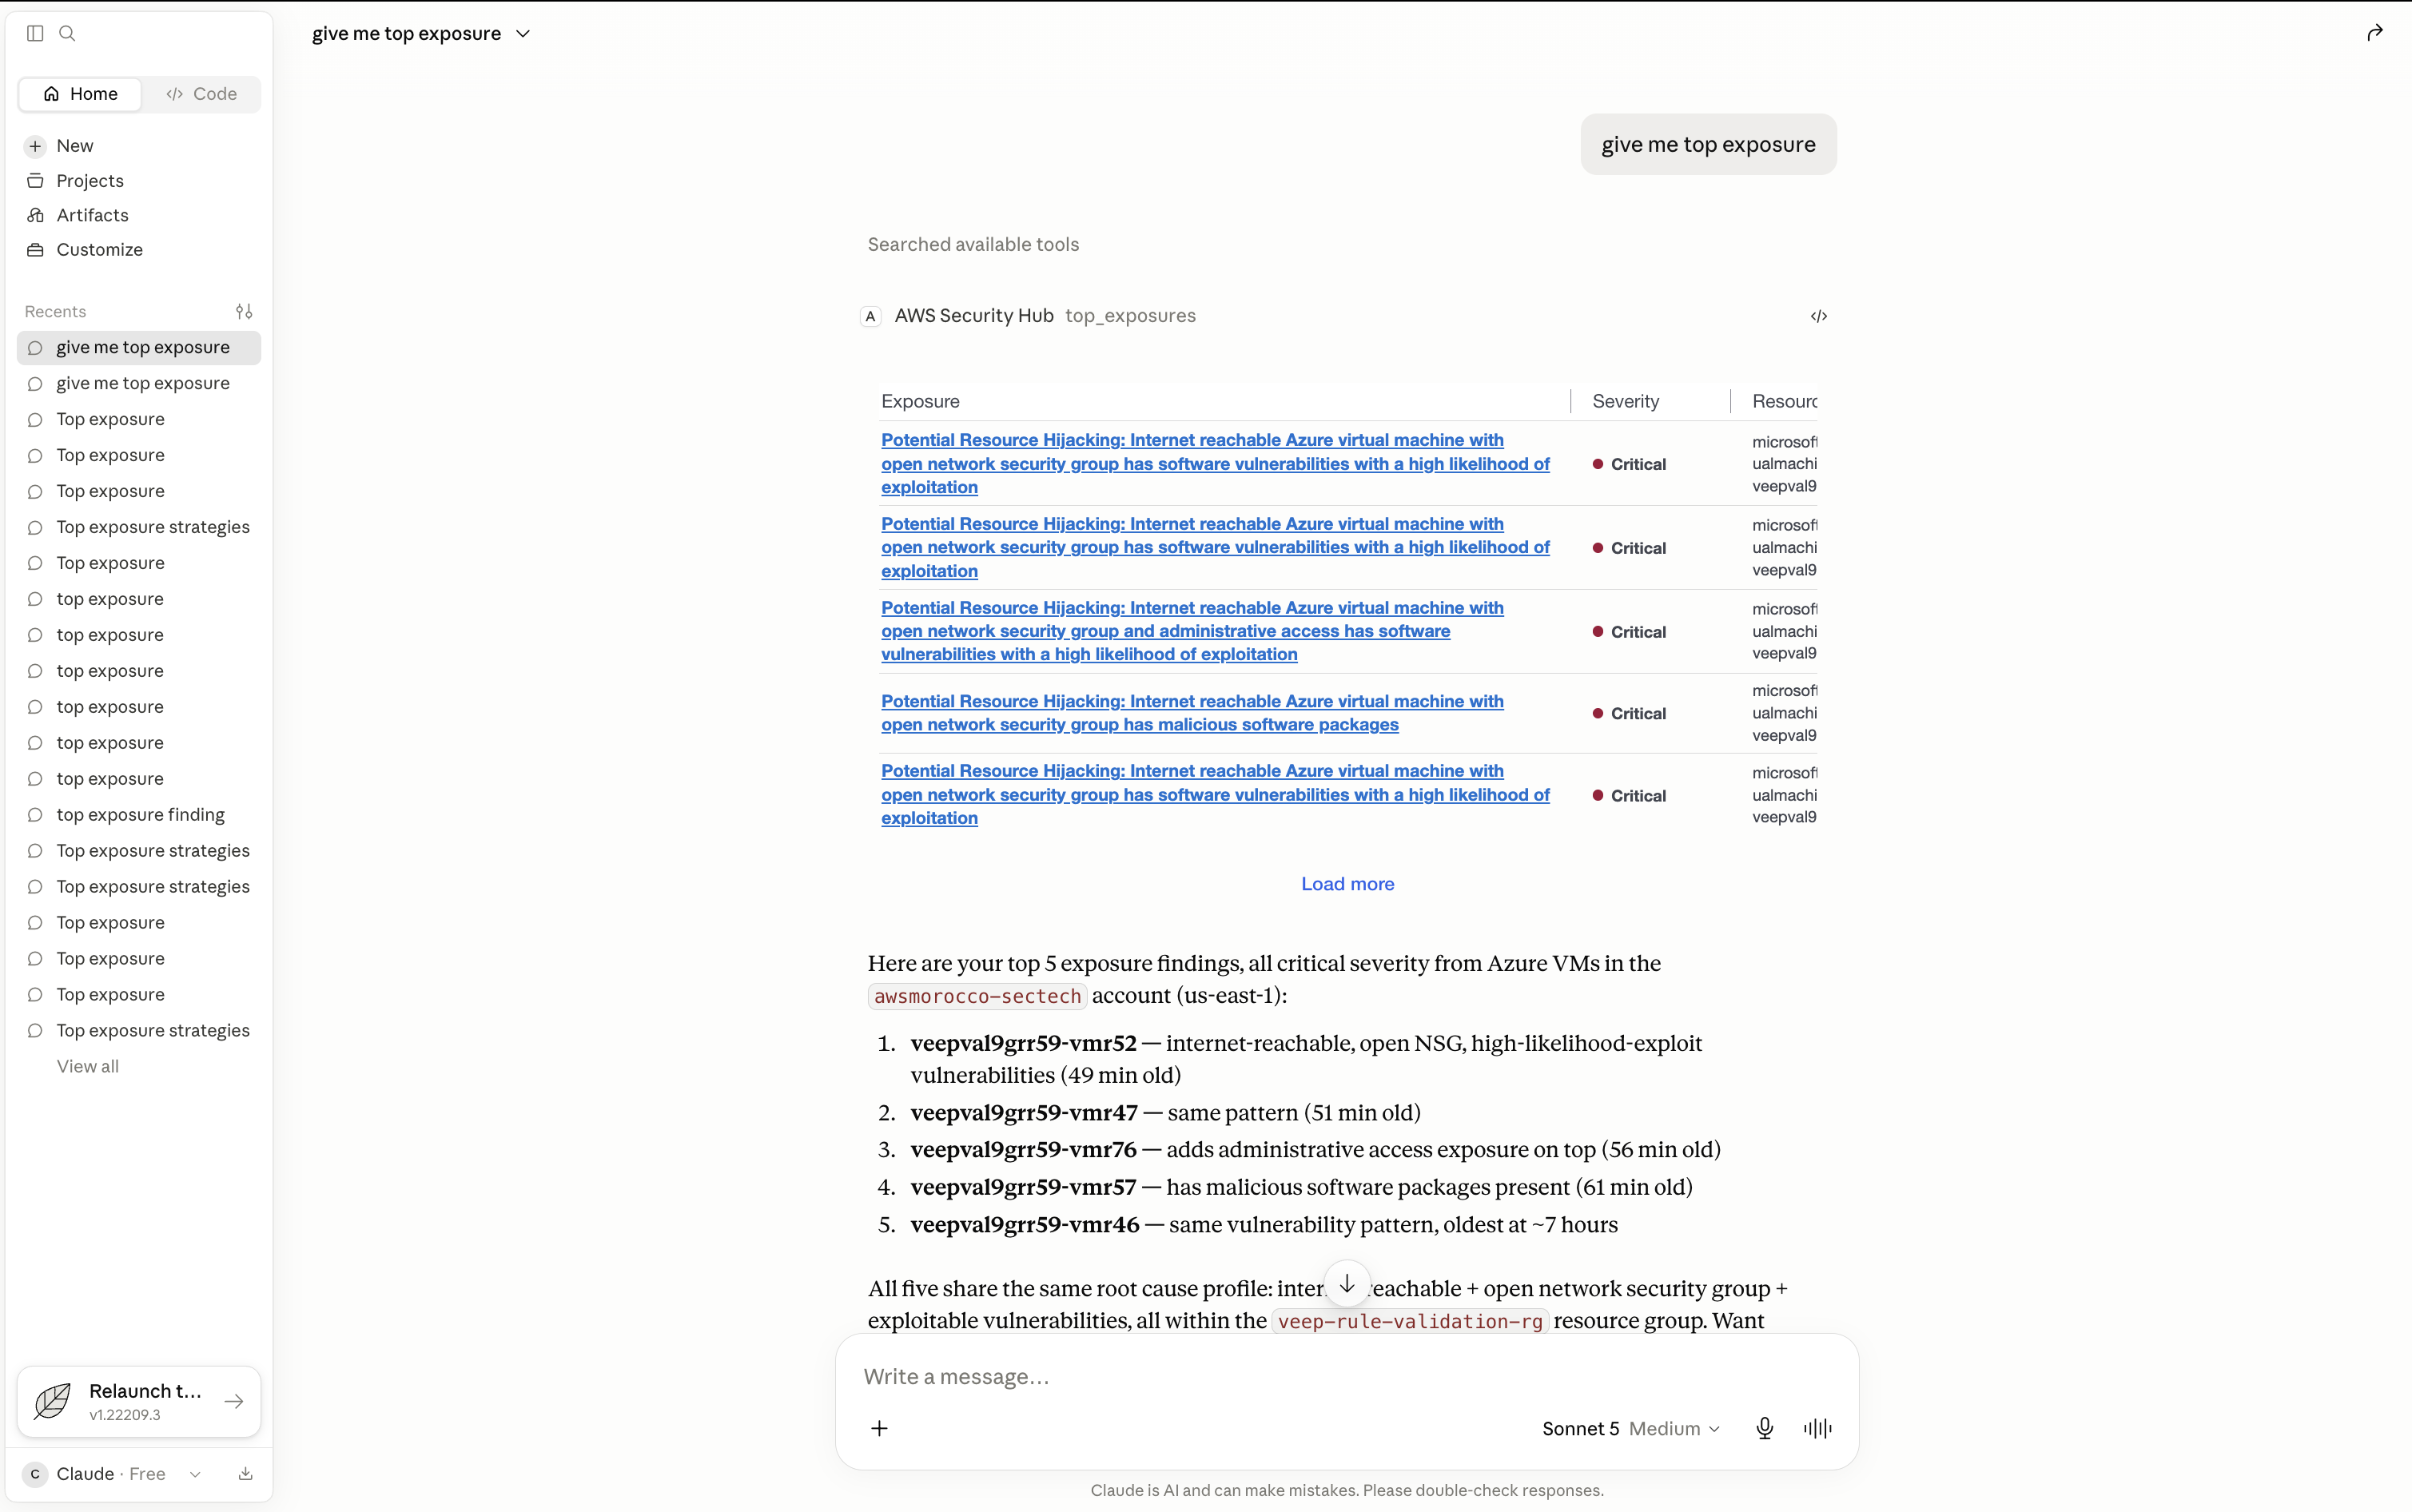
Esposizioni principali: elenca i risultati più critici relativi all'esposizione, in una tabella interattiva. L'immagine seguente mostra la tabella delle esposizioni principali.
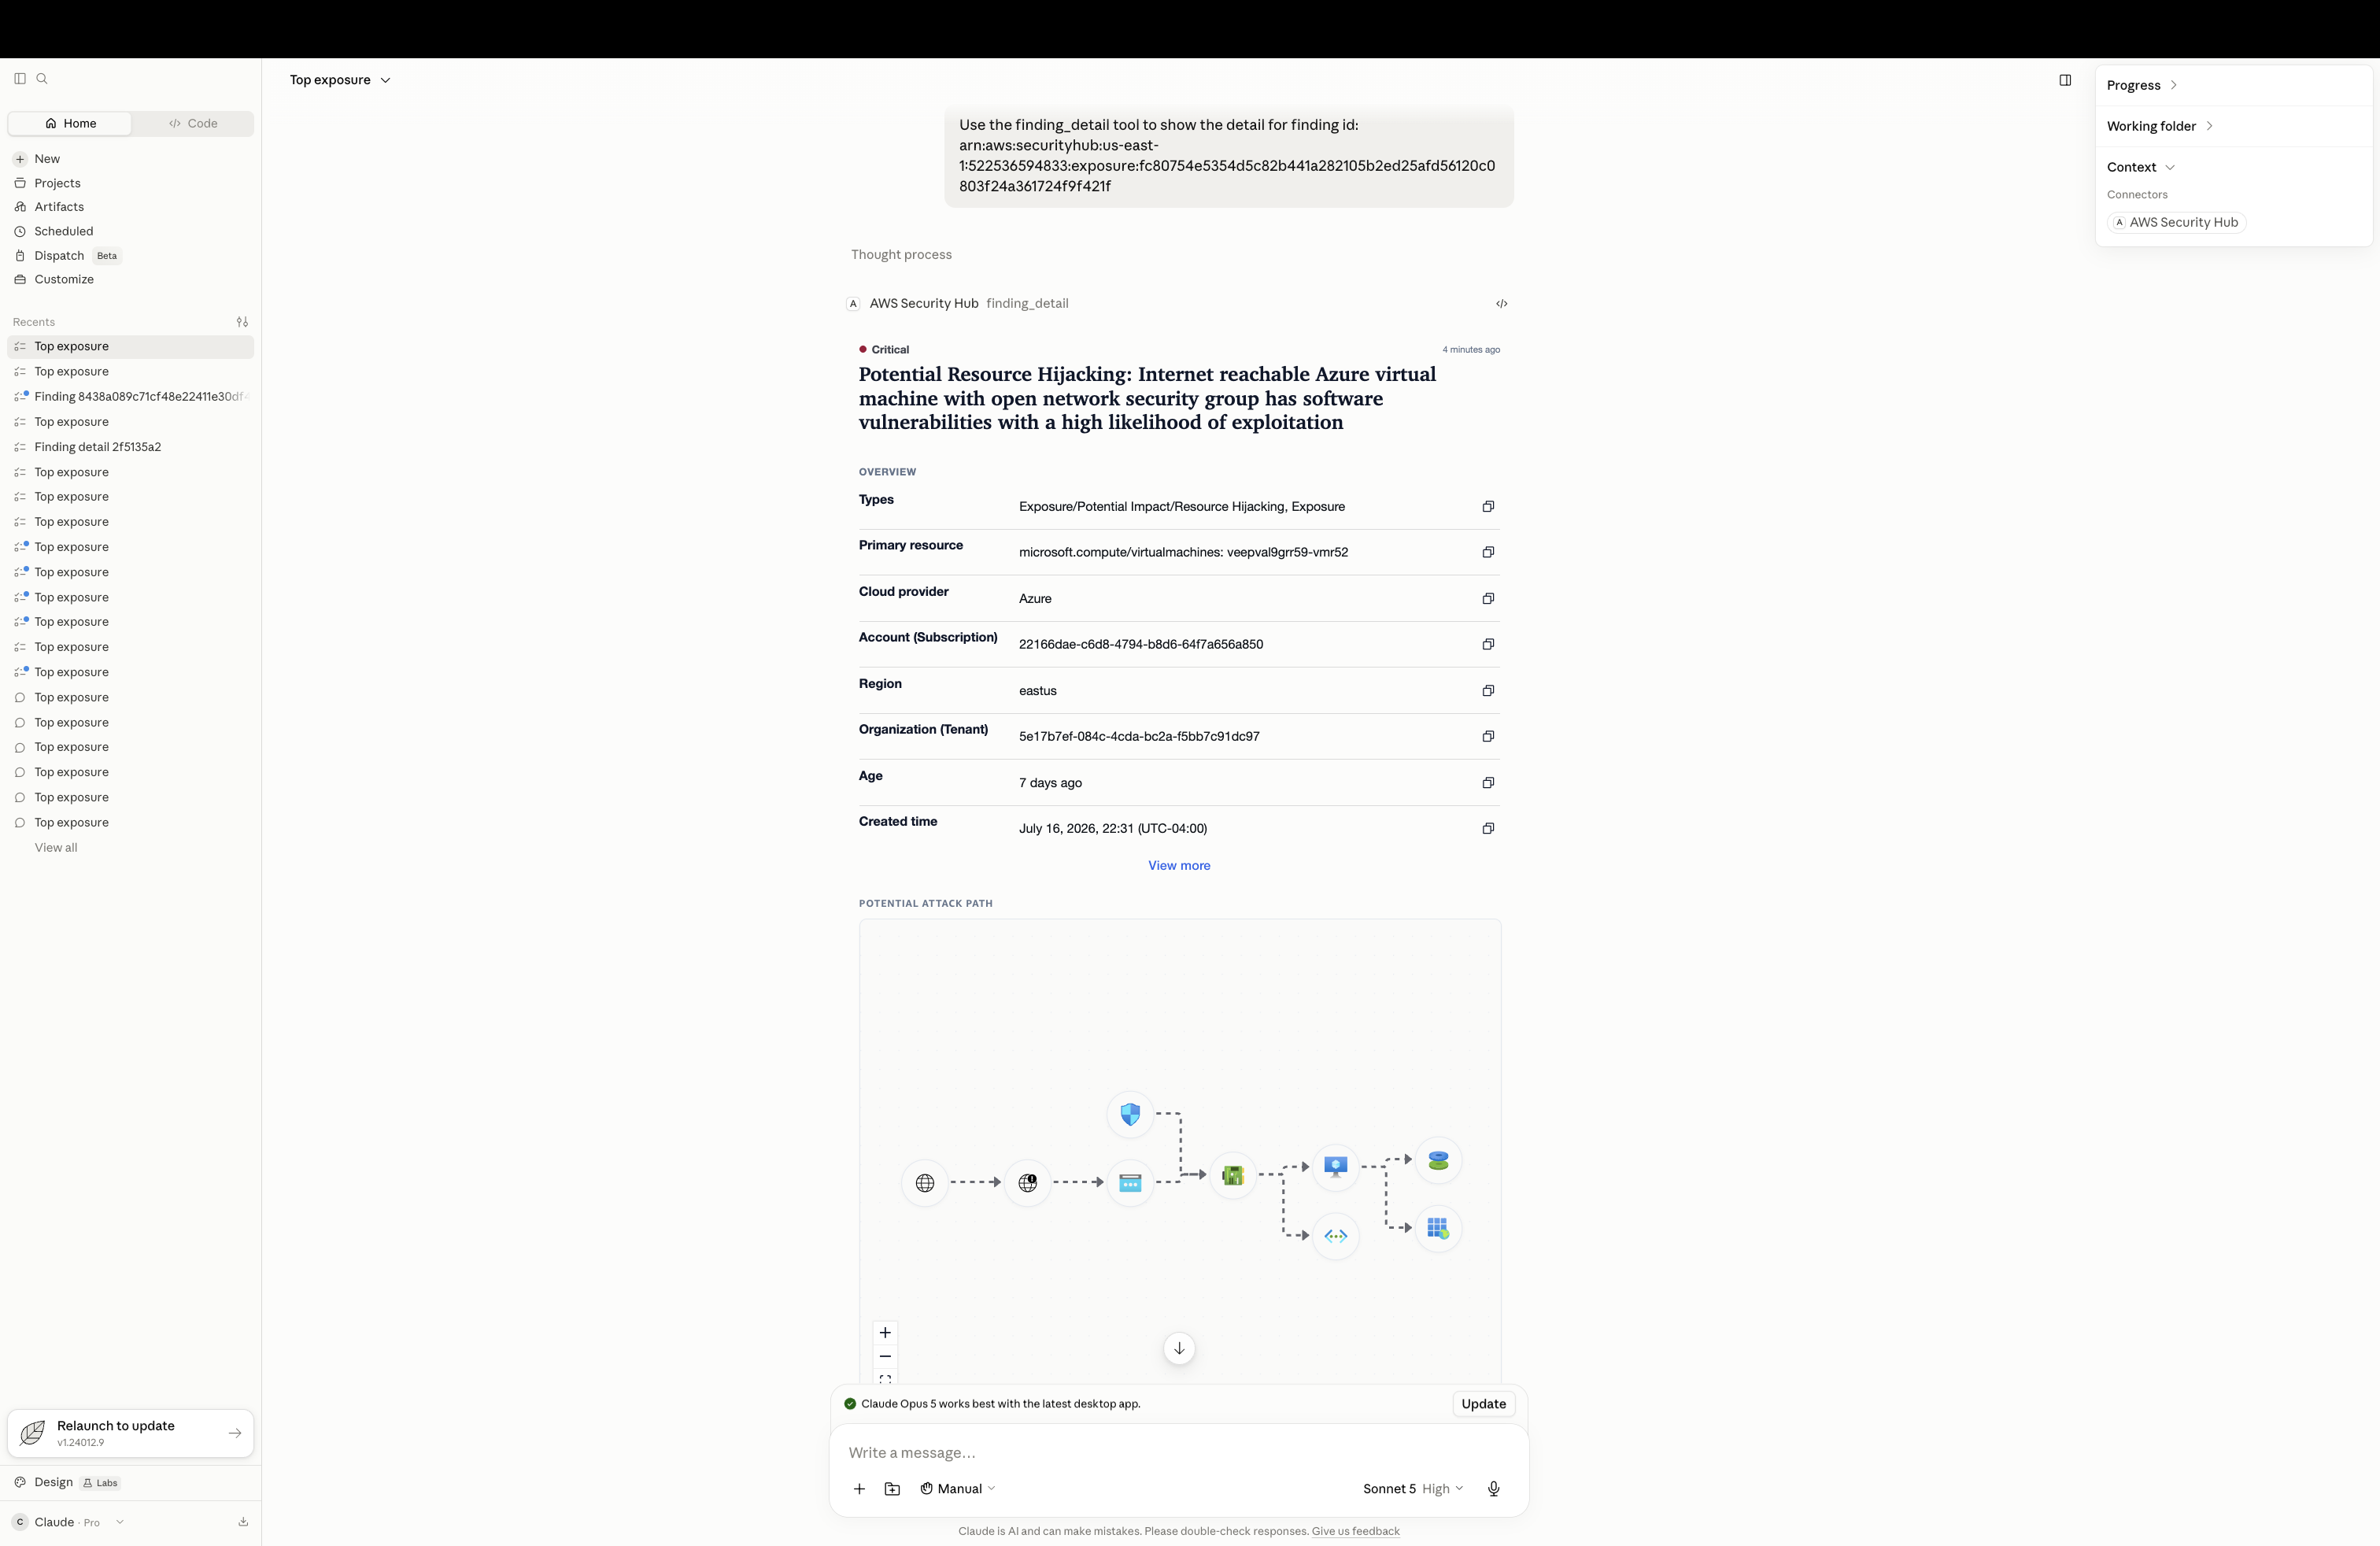
Dettagli analitici: esamina la panoramica di un singolo risultato sull'esposizione insieme al riepilogo delle caratteristiche correlate, al percorso di attacco e alle linee guida per la correzione. L'immagine seguente mostra la visualizzazione dettagliata dei risultati.
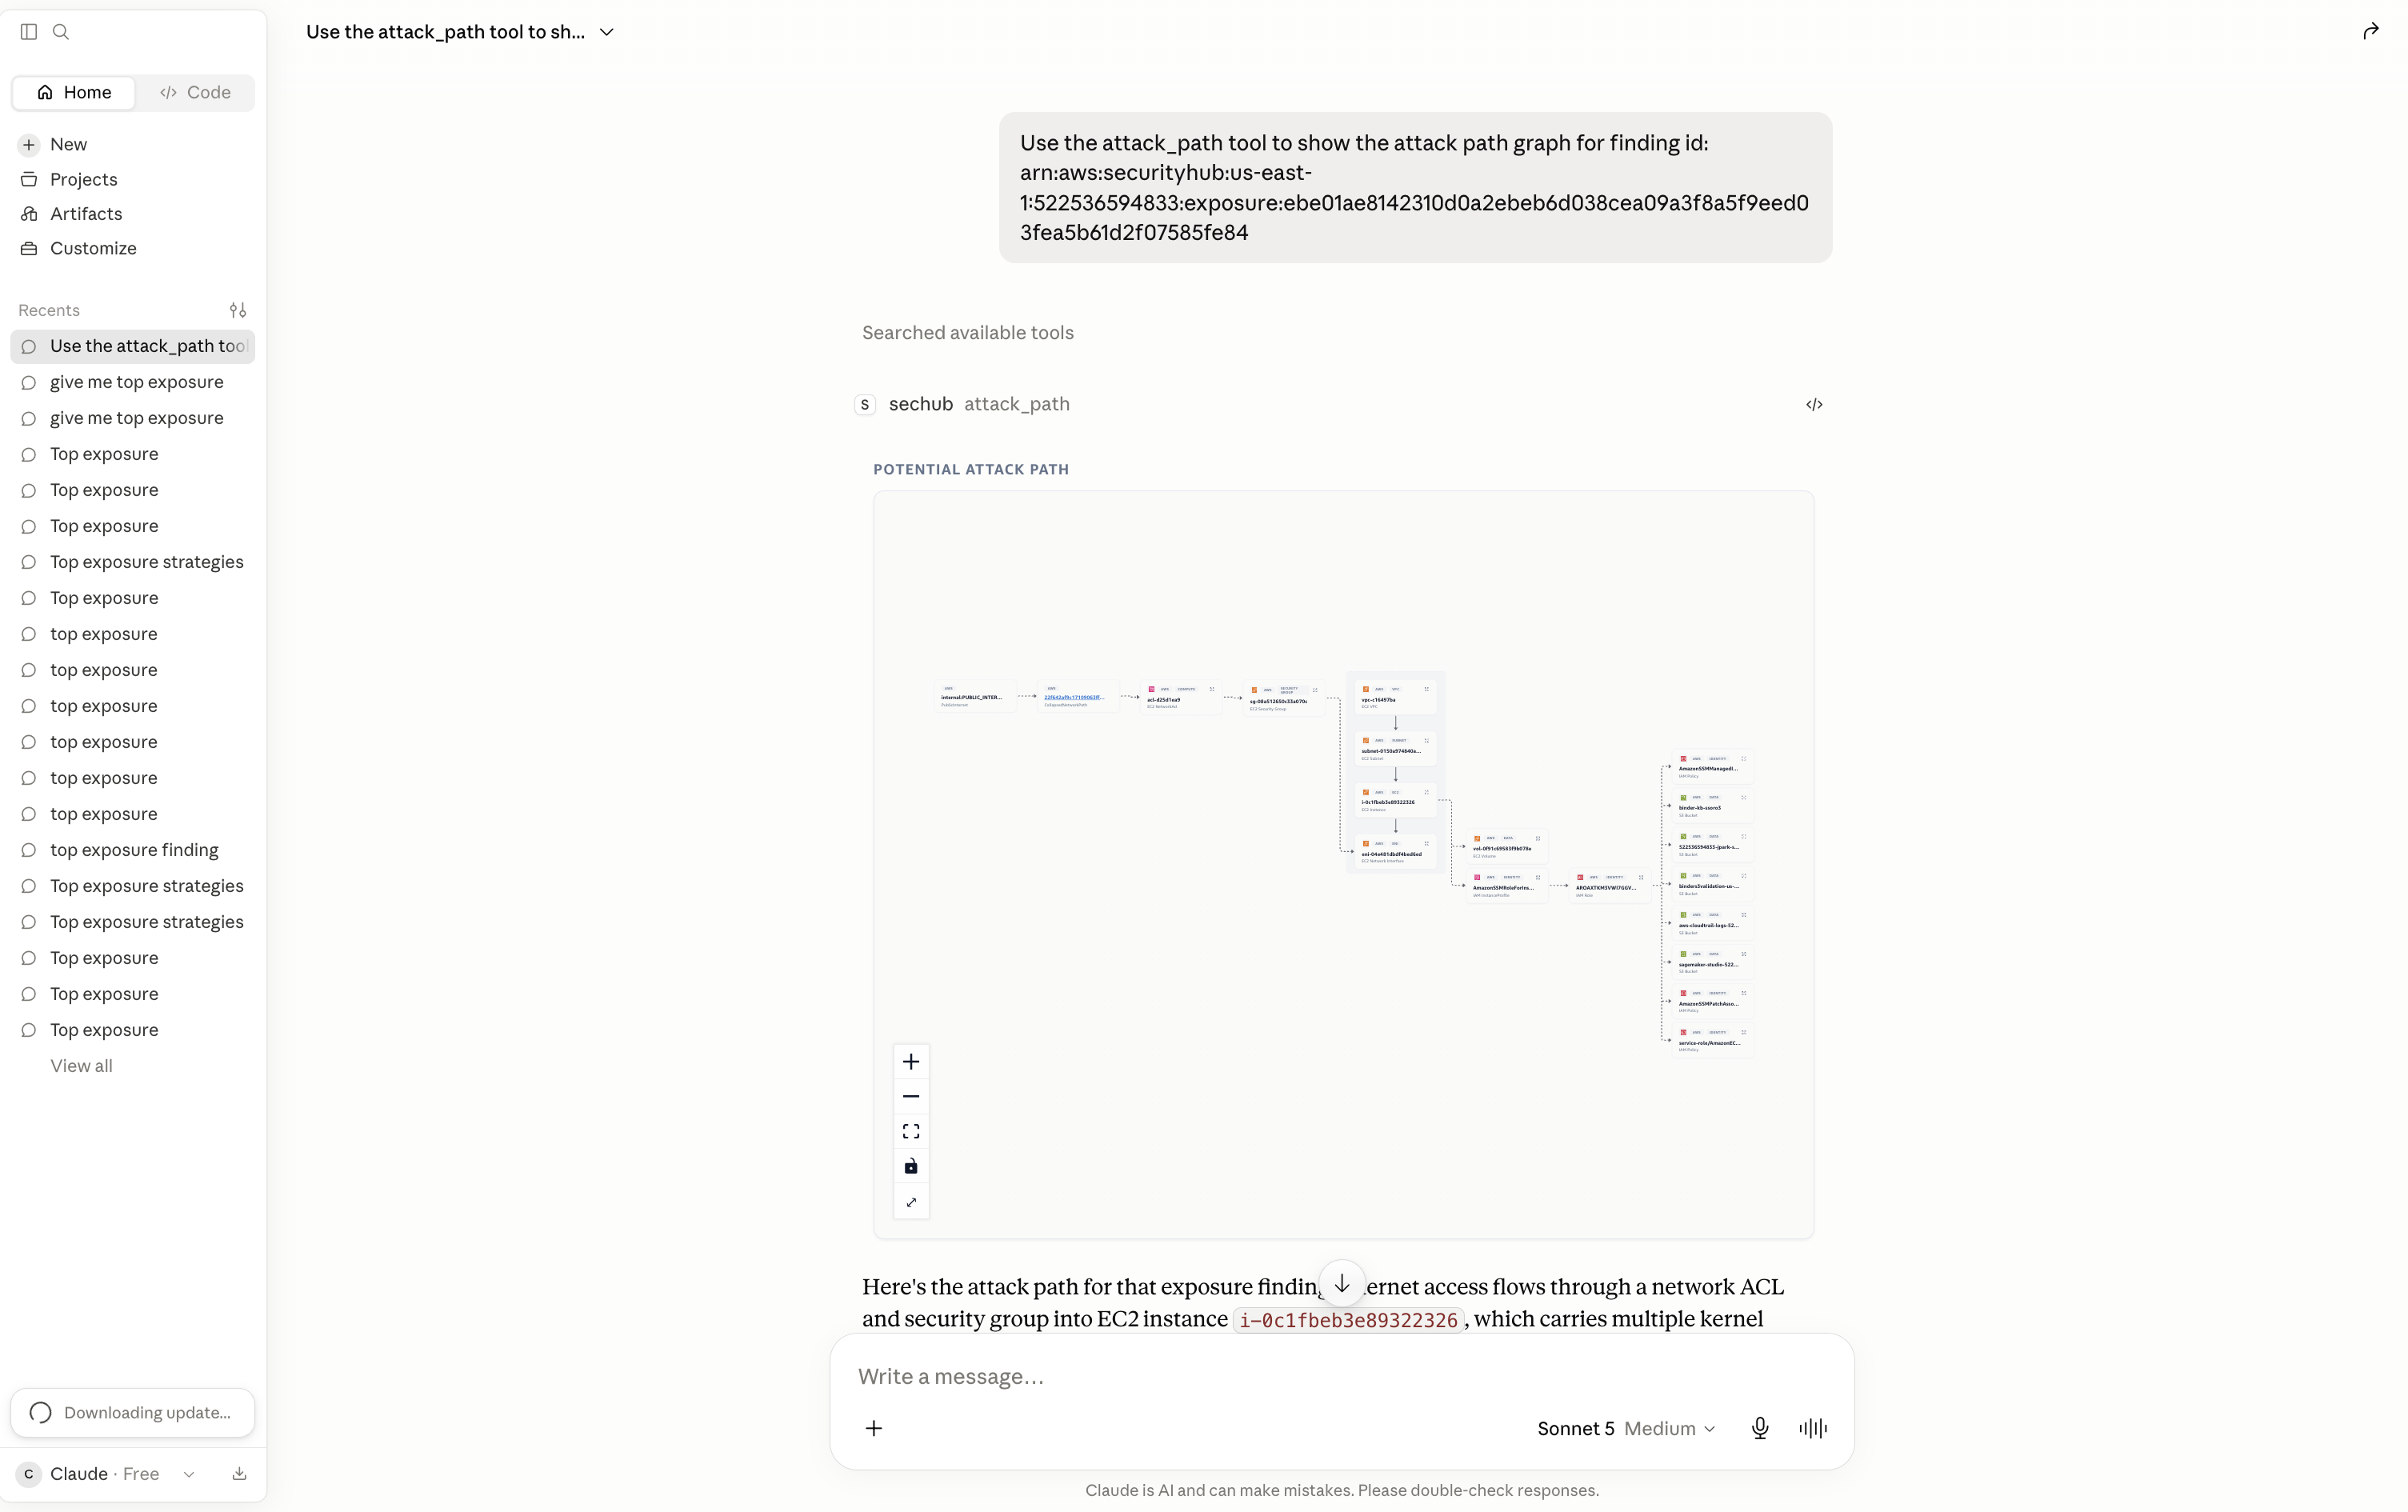
Percorso di attacco: visualizza in che modo un'esposizione è raggiungibile in un grafico interattivo. I nodi rappresentano risorse, identità e servizi. I bordi rappresentano le relazioni tra di essi. L'immagine seguente mostra il grafico del percorso di attacco.
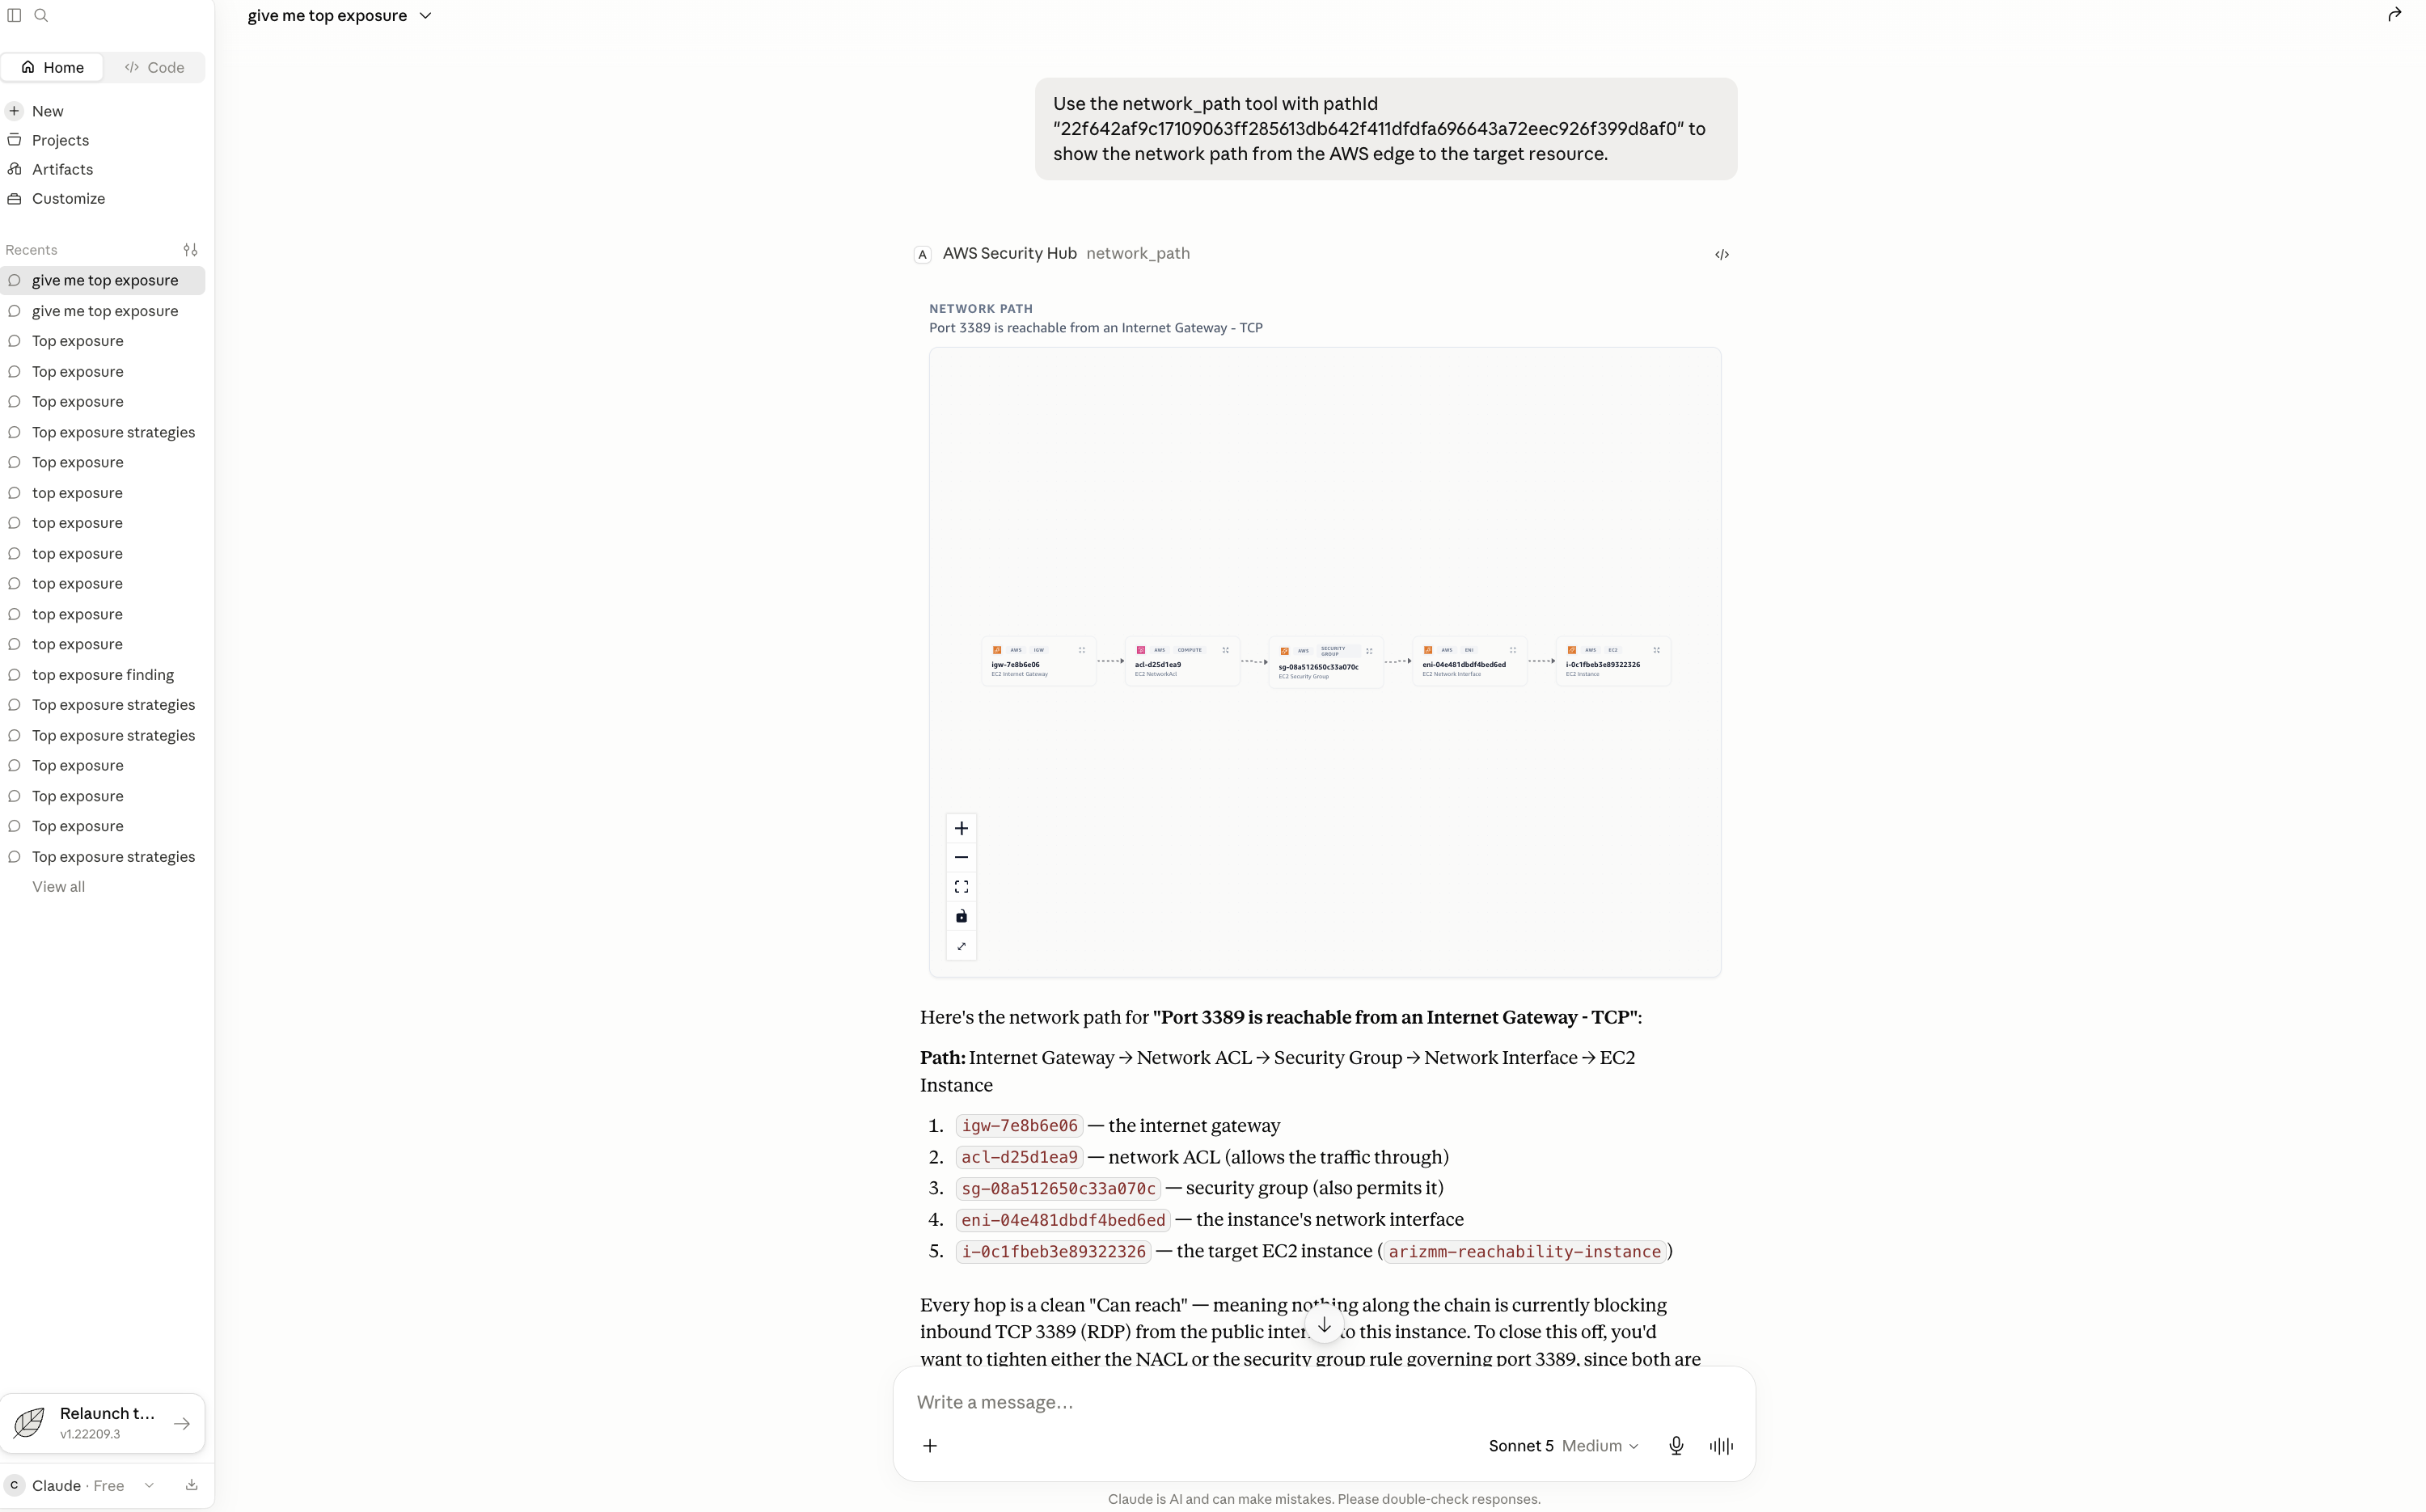
Percorso di rete: esplora i passaggi di rete ordinati dall' AWS edge alla risorsa di destinazione (ad esempio, da Internet Gateway a NACL a Security Group a ENI to Instance). L'immagine seguente mostra il percorso di rete.
Diagnosi del connettore: chiedi perché un connettore di Azure esistente è danneggiato o non funziona. L'agente identifica i problemi confermati, distingue i controlli che non è stato possibile verificare e consiglia la minima riparazione senza modificare l'ambiente.
Disponibilità del connettore: verifica i prerequisiti di Azure prima di creare un connettore. L'agente segnala quali prerequisiti sono stati superati, non riusciti o non hanno potuto essere verificati.
Concetti chiave
Rilevamento dell'esposizione: un risultato che mette in correlazione più segnali, come vulnerabilità, configurazioni errate, raggiungibilità della rete e dati sensibili, in un'unica visualizzazione di una risorsa esposta al rischio.
Connector Diagnostics: tre strumenti di sola lettura per i connettori di Azure. Gli strumenti diagnosticano un connettore esistente, valutano una configurazione proposta e recuperano estratti esatti dallo script di configurazione di Azure supportato. Configurazione di Microsoft Azure per l'integrazione con Security Hub L'agente seleziona gli strumenti e ne traduce i risultati strutturati in una spiegazione.
Server MCP locale: un programma che viene eseguito sul computer e funge da ponte bidirezionale sicuro tra Claude Desktop e Security Hub. Il server contiene gli strumenti utilizzati dal tuo agente AI, inclusi gli strumenti per il rendering dell'interfaccia utente all'interno di Claude Desktop. Utilizza la catena di AWS credenziali della macchina e non possiede credenziali proprie.
App MCP: un'applicazione interattiva che esegue il rendering all'interno di Claude Desktop. Ogni visualizzazione dell'app MCP esegue un singolo lavoro, ad esempio mostrare la tabella delle esposizioni principali o un grafico del percorso di attacco.
Doppia risposta: una singola chiamata allo strumento di ricerca restituisce due risultati: un riepilogo testuale compatto su cui l'agente ragiona e una visualizzazione interattiva visualizzata nella stessa conversazione per essere esaminata.
Prerequisiti
-
Un AWS account con Security Hub abilitato. I risultati dell'esposizione sono richiesti solo per i risultati e gli strumenti di esposizione.
-
Claude Desktop installato. Per il programma di installazione, consultate il download di Claude Desktop
sul sito Web di Claude. -
AWS credenziali configurate nella catena di credenziali SDK standard AWS .
-
Per Azure-side Connector Diagnostics, installa l'interfaccia della riga di comando di Azure. Effettua l'autenticazione nel tenant del connettore eseguendo
az login --tenanttenant-id,tenant-iddov'è l'ID del tenant di Azure che contiene il connettore. L'app MCP utilizza la sessione CLI locale di Azure risultante. Non aggiungere credenziali di Azure alla configurazione MCP.
Nota
È possibile eseguire Connector Diagnostics senza una sessione dell'interfaccia della riga di comando di Azure autenticata. Il risultato include la valutazione disponibile e AWS Azure-dependent contrassegna i controlli come non verificati. Non considera mai integre le prove di Azure non disponibili.
Configurazione del server MCP
L'app MCP viene installata in Claude Desktop da un file bundle. Prima dell'installazione, verificate che l'aws sts get-caller-identityoperazione abbia esito positivo e che aws
configure get region restituisca una regione nel terminale, in modo che il server possa leggere le vostre credenziali e la regione. AWS
-
Scarica il pacchetto Security Hub MCP App.
-
Apri il file scaricato
.mcpb. Claude Desktop avvia un flusso di configurazione. Segui le istruzioni per installare il server. -
Per verificare la connessione, inserisci una domanda in Claude Desktop, ad esempio «Quali sono le mie principali vulnerabilità di sicurezza?» oppure «Il mio connettore Azure in us-west-2 è danneggiato. Riesci a determinare cosa non va?» Se ricevi un errore, consulta le indicazioni contenute nel messaggio di errore e conferma le tue credenziali e la regione.
Utilizzo di Connector Diagnostics
Descrivi il problema del connettore o la configurazione proposta in linguaggio naturale. L'agente seleziona lo strumento di sola lettura appropriato, ne interpreta il risultato strutturato e indica quali controlli sono stati confermati e quali no.
Diagnostica un connettore esistente
-
Identifica il connettore in base al relativo ID o al nome esatto. Fornisci anche l' AWS account e la regione che contengono il connettore se l'agente non è in grado di determinarli dalla tua richiesta.
-
Fai una domanda del tipo «Il mio connettore di Azure in us-west-2 è danneggiato. Puoi determinare cosa c'è che non va e dirmi cosa correggere prima?»
-
Esamina i risultati confermati separatamente dai controlli che non sono stati verificati. Quando l'autenticazione di Azure non è disponibile, l'agente limita le sue conclusioni alle prove AWS secondarie.
Valuta un connettore proposto
-
Fornisci l' AWS account, la AWS regione e l'ID del tenant di Azure. Fornisci inoltre da 1 a 10 ID di sottoscrizione di Azure che verranno coperti dal connettore proposto. Indica all'agente quali prerequisiti del servizio valutare: Cloud Security Posture Management (CSPM), scansione della macchina virtuale Inspector o rilevamento delle minacce. Queste selezioni comprendono i controlli di idoneità. Non sono impostazioni per la creazione di connettori.
-
Fai una domanda come «Prima di creare il mio connettore di Azure, controlla se i prerequisiti sono pronti per queste sottoscrizioni».
-
Esamina i controlli superati, non riusciti e non verificati. Un risultato di idoneità corretto indica che i prerequisiti verificati sono stati superati. Ciò non significa che un connettore esista, sia in esecuzione o sia stato ripristinato.
Recupera le istruzioni di configurazione
Se un risultato si riferisce a una fase di onboarding, chiedi all'agente di mostrarla. Ad esempio, chiedi «Mostrami il passaggio 6 dello script di configurazione del connettore di Azure supportato». Per lo script completo, vedi Configurazione di Microsoft Azure per l'integrazione con Security Hub. Lo strumento restituisce un estratto esatto ma non lo esegue. Esegui lo script supportato completo perché i suoi passaggi condividono le funzioni di configurazione e di supporto.
Nota
Connector Diagnostics non ripara o modifica mai le risorse. La correzione è una guida per un'azione separata che puoi controllare. La diagnosi riporta il ripristino solo quando nuove prove in fase di esecuzione lo dimostrano.
Strumenti disponibili
top_exposures— Elenca i risultati più urgenti relativi all'esposizione in una tabella interattiva. Chiamate innanzitutto questo strumento perché gli strumenti di per-finding richiedono un ID di ricerca incluso in questo elenco.
finding_detail— Restituisce la panoramica di un risultato, incluso il riepilogo delle caratteristiche dei risultati correlati.
finding_overview— Restituisce un riepilogo testuale di un risultato mediante la ricerca dell'ID.
correlated_finding_detail— Elenca i risultati correlati a un'esposizione per un singolo tratto, ad esempio Vulnerabilità, Errata configurazione o Raggiungibilità.
attack_path— Crea il grafico del percorso di attacco per un risultato.
network_path— Espande il percorso di rete di un reperto in salti ordinati dall' AWS edge alla risorsa bersaglio.
recommendation— Restituisce le linee guida per la risoluzione di un risultato, inclusi i collegamenti alla documentazione.
resource_detail— Restituisce la configurazione di una AWS risorsa tramite ID breve (ad esempioi-1234) o ARN.
diagnose_connector— Diagnostica un connettore di Azure esistente utilizzando lo stato del Security Hub e le prove limitate dell'interfaccia della riga di comando di Azure, se disponibili. Restituisce i risultati confermati, l'ambito interessato, le linee guida per la correzione e l'aggiornamento dei dati. Elenca inoltre tutti i controlli che non è stato possibile verificare.
assess_connector_readiness— Valuta il AWS lato e i Azure-side prerequisiti di un connettore di Azure proposto prima della creazione. Non crea un connettore.
get_connector_setup_instructions— Restituisce estratti esatti dallo script di onboarding di Azure pacchettizzato e supportato. Non esegue lo script.
