Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
Inizia con Cross-Account AWS License Manager usando Shared AWS Managed Microsoft AD
AWS License Manager supporta la funzionalità per più account utilizzando una soluzione AWS Managed Microsoft AD condivisa che consente alle organizzazioni di gestire centralmente gli abbonamenti degli utenti da un account proprietario della directory durante la distribuzione delle istanze su più account.
Terminologia
-
Account proprietario della directory: account amministratore della licenza in cui esiste l'AD gestito e che è anche responsabile della gestione degli abbonamenti.
-
Account utente di Directory: AWS account in cui si desidera avviare istanze di sottoscrizioni utente utilizzando AD condiviso.
Prerequisiti
Prima di iniziare, assicurati di disporre dei seguenti elementi:
-
Un AWS Managed Microsoft AD account del proprietario della directory: impostato nell'account account/license amministratore del proprietario della directory da cui si desidera controllare gli abbonamenti.
-
Connettività di rete tra l'account del proprietario della directory e tutti gli account utente della directory.
-
Autorizzazioni IAM richieste: vedi Ruoli IAM di User-based sottoscrizione.
-
Abbonamenti ai prodotti License Manager richiesti Marketplace AWS nell'account del proprietario della directory:
Limitazioni
-
La gestione delle sottoscrizioni degli utenti è limitata all'account del proprietario della directory.
-
Cross-region la condivisione non è supportata.
-
Fatturazione consolidata tramite l'account del proprietario della directory: tutti i costi di abbonamento vengono fatturati all'account del proprietario della directory, sebbene gli abbonamenti possano esistere in più account.
-
È richiesta la connettività di rete tra gli account.
Architettura di rete
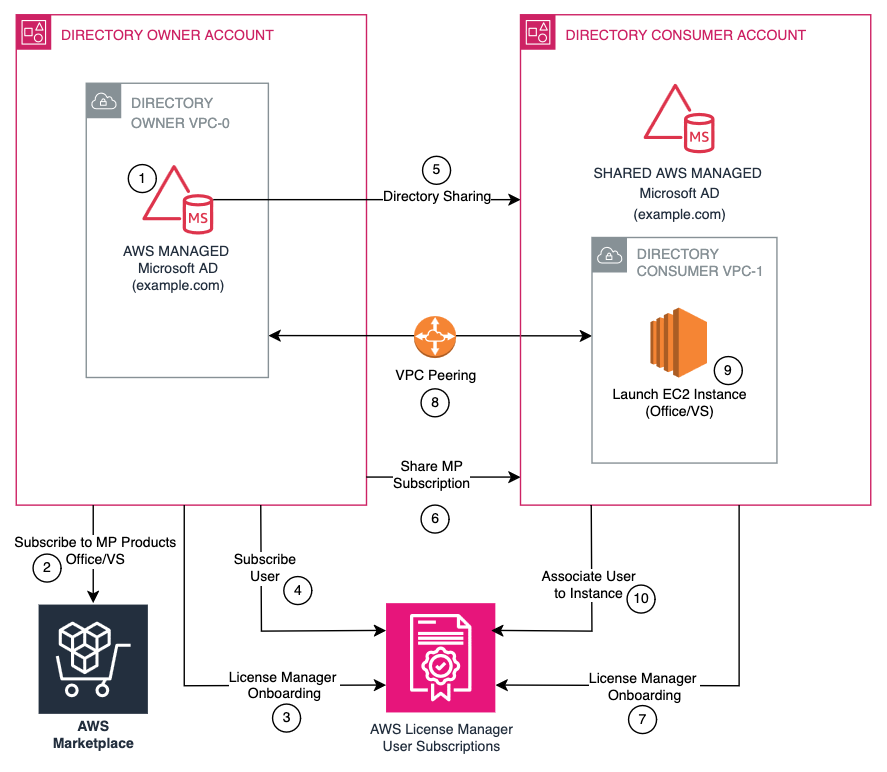
Come configurare la funzionalità di License Manager per più account
Per configurare la funzionalità di License Manager per più account:
-
Configura l'account account/license amministratore del proprietario della directory.
-
Configura gli account utente della directory.
-
Stabilisci la connettività di rete.
-
Implementa le istanze e gestisci le associazioni di utenti.
Passaggio 1: configura l'account amministratore di Directory Owner/license
Crea e condividi AWS Managed Microsoft AD
-
Creane uno AWS Managed Microsoft AD nel tuo VPC se non esiste.
-
Condividi la directory con gli account utente della directory, come descritto in Condivisione della directory.
-
Assicuratevi che la directory sia configurata correttamente con gli utenti e i gruppi richiesti.
Abbonati ai prodotti
-
Naviga verso Marketplace AWS.
-
Individua e sottoscrivi i prodotti necessari, Visual Studio o Office e RDS SAL.
-
Condividi l'abbonamento a Visual Studio o Office con gli account consumer della directory utilizzando License Manager Create Grants. In alternativa, puoi abbonarti ai Marketplace AWS prodotti di questi account poiché ciò non influisce sulla fatturazione. Vedi Licenze https://docs.aws.amazon.com/license-manager/latest/userguide/granted-licenses.html concesse.
-
Verifica che lo stato dell'abbonamento sia attivo.
Registrati con License Manager
-
Aprire la console di License Manager.
-
Vai alle impostazioni User-based degli abbonamenti.
-
Seleziona Register Identity Provider.
-
Scegli il tuo AWS Managed Microsoft AD.
-
Completa il processo di registrazione.
Fase 2: Configurazione degli account utente della directory: account con AD condiviso
Accetta la directory condivisa
-
Aprire la console di AWS Directory Service.
-
Accedere alle directory condivise.
-
Individua e accetta l'invito alla directory condivisa.
-
Annota il nuovo ID di directory assegnato nel tuo account.
Accetta l'abbonamento MP
In License Manager Grants accetta la concessione per Marketplace AWS i prodotti. In alternativa, abbonati ai Marketplace AWS prodotti. Per saperne di più, consulta CreateGrant l'API).
Registrati con License Manager
-
Aprire la console di License Manager.
-
Accedi agli User-based abbonamenti e scegli il prodotto.
-
Registrati utilizzando l'ID e il prodotto della directory condivisa.
-
Verificare lo stato di registrazione.
Fase 3: Stabilire la connettività di rete tra i VPC
Per aggiungere un dominio alle tue istanze Amazon EC2 alla tua directory, devi stabilire la connettività di rete tra i VPC. Esistono diverse opzioni per stabilire la connettività di rete tra due VPC. Questa sezione mostra come utilizzare il peering di Amazon VPC.
Configurazione del peering VPC
-
Crea una connessione peering VPC tra il proprietario della directory VPC-0 e il consumatore della directory VPC-1, quindi crea un'altra connessione tra il proprietario VPC-0 della directory e il consumatore della directory. VPC-2
-
Abilita il routing del traffico tra i VPC peered aggiungendo una route alla tabella di routing del VPC che punti alla connessione peering VPC per indirizzare il traffico verso l'altro VPC nella connessione peering.
-
Configura ciascuna delle tabelle di routing VPC dei consumatori di directory aggiungendo la connessione peering con il proprietario della directory. VPC-0 Se lo desideri, puoi anche creare e collegare un Internet Gateway ai VPC consumer della tua directory. Ciò consente alle istanze presenti nei VPC consumer delle directory di comunicare con l'agente Amazon EC2 Systems Manager che esegue l'aggiunta al dominio.
Configurazione dei gruppi di sicurezza
Configura il gruppo di sicurezza dei tuoi VPC consumer di directory per abilitare il traffico in uscita aggiungendo i AWS Managed Microsoft AD protocolli e le porte alla tabella delle regole in uscita. Inoltre, configura il gruppo di sicurezza dei VPC dei controller di dominio di directory per abilitare il traffico in entrata aggiungendo i AWS Managed Microsoft AD protocolli e le porte alla tabella delle regole in entrata, per consentire il traffico dagli account consumer delle directory.
Requisiti relativi al gruppo di sicurezza
VPC per account di consumo:
-
Abilita il traffico in uscita verso il VPC proprietario della directory
-
Consenti la comunicazione sulle porte AD richieste
Proprietario della directory VPC:
-
Configura il traffico in entrata dai VPC consumer
-
Aggiungi i AWS Managed Microsoft AD protocolli e le porte necessari, tra cui:
TCP 53 (DNS)
UDP 53 (DNS)
TCP 88 (Kerberos)
UDP 88 (Kerberos)
TCP 135 (RPC)
TCP 389 (LDAP)
UDP 389 (LDAP)
TCP 445 (SMB)
TCP 464 (password Kerberos)
UDP 464 (password Kerberos)
TCP 636 (LDAPS)
TCP 9389 (servizi Web Active Directory)
TCP 3268-3269 (catalogo globale)
TCP 1024-65535 (RPC dinamico)
La porta 9389 è necessaria per Active Directory Web Services (ADWS), utilizzata dal PowerShell modulo Active Directory e da altri strumenti di gestione per comunicare con i controller di dominio.
Fase 4: distribuzione delle istanze e gestione delle associazioni di utenti
Sottoscrivi gli utenti (solo account proprietario della directory)
-
Aprire la console di License Manager.
-
Passa agli User-based abbonamenti.
-
Seleziona Sottoscrivi utenti
-
Inserisci gli identificativi AWS Managed Microsoft AD utente
-
Scegli il prodotto e conferma l'abbonamento.
Avvio di istanze
Esegui questo passaggio in qualsiasi account.
-
Accedi alla console Amazon EC2.
-
Scegliere Launch Instance (Avvia istanza).
-
Seleziona l'AMI di License Manager appropriata.
-
Configurare le impostazioni di rete.
-
Rivedi e avvia.
Associa gli utenti alle istanze
Esegui questo passaggio in qualsiasi account in cui esiste l'istanza.
-
Apri la console di License Manager.
-
Passa a Associazioni utente.
-
Seleziona l'istanza di destinazione.
-
Scegli Associa utenti.
-
Inserisci i AWS Managed Microsoft AD nomi utente.
-
Conferma l'associazione.
Risoluzione dei problemi
Problemi e soluzioni comuni:
Errori di aggiunta al dominio
-
Verifica la connettività di rete tra gli account.
-
Controlla le configurazioni dei gruppi di sicurezza.
-
Verifica che la risoluzione DNS funzioni.
-
Convalida le voci della tabella di routing.
Problemi relativi all'abbonamento degli utenti
-
Conferma l'esistenza dell'utente in AWS Managed Microsoft AD.
-
Verifica lo stato dell'abbonamento nell'account del proprietario della directory.
-
Verifica la connettività di rete.
-
Rivedi i log degli errori.
Eventi di connettività di rete
-
Verifica lo stato della connessione peering VPC.
-
Verifica le configurazioni della tabella di routing.
-
Controlla le regole del gruppo di sicurezza.
-
Conferma la risoluzione DNS.
Problemi di risoluzione DNS
-
Verifica i set di opzioni DHCP.
-
Controlla le configurazioni del server DNS.
-
Verifica la risoluzione dei nomi a partire da istanze consumer.
Risorse aggiuntive
