Le traduzioni sono generate tramite traduzione automatica. In caso di conflitto tra il contenuto di una traduzione e la versione originale in Inglese, quest'ultima prevarrà.
AWS KMS keys
Le chiavi KMS create e gestite per l'uso nelle proprie applicazioni crittografiche sono di un tipo noto come chiavi gestite dal cliente. Le chiavi gestite dal cliente possono essere utilizzate anche insieme a AWS servizi che utilizzano chiavi KMS per crittografare i dati archiviati dal servizio per conto dell'utente. Le chiavi gestite dal cliente sono consigliate ai clienti che desiderano il pieno controllo del ciclo di vita e dell'utilizzo delle proprie chiavi. È previsto un costo mensile per l'inserimento di una chiave gestita dal cliente nel proprio account. Inoltre, le richieste utilizzano and/or la gestione della chiave comporta un costo di utilizzo. Vedi AWS Key Management Service Prezzi
Ci sono casi in cui un cliente potrebbe desiderare un AWS servizio per crittografare i propri dati, ma non vogliono il sovraccarico della gestione delle chiavi e non vogliono pagare per una chiave. Un Chiave gestita da AWS è una chiave KMS presente nel tuo account, ma può essere utilizzata solo in determinate circostanze. In particolare, può essere utilizzata solo nel contesto di AWS servizio in cui operi e può essere utilizzato solo dai principali all'interno dell'account in cui esiste la chiave. Non puoi gestire nulla sul ciclo di vita o sulle autorizzazioni di queste chiavi. Quando utilizzi le funzionalità di crittografia in AWS servizi, potresti vedere Chiavi gestite da AWS; usano un alias nella forma «aws<service code>». Ad esempio, un aws/ebs la chiave può essere utilizzata solo per crittografare i volumi EBS e solo per i volumi utilizzati dai principali IAM nello stesso account della chiave. Pensa a un Chiave gestita da AWS che è limitato all'uso solo dagli utenti del tuo account per le risorse del tuo account. Non puoi condividere risorse crittografate con un Chiave gestita da AWS con altri account. Mentre un Chiave gestita da AWS è gratuito nel tuo account, per qualsiasi utilizzo di questo tipo di chiave ti verrà addebitato il AWS servizio assegnato alla chiave.
Chiavi gestite da AWS sono un tipo di chiave legacy che non viene più creato per una nuova AWS servizi a partire dal 2021. Invece, nuovi (e tradizionali) AWS i servizi utilizzano ciò che è noto come Chiave di proprietà di AWS per crittografare i dati dei clienti per impostazione predefinita. Un Chiave di proprietà di AWS è una chiave KMS presente in un account gestito da AWS servizio, in modo che gli operatori del servizio abbiano la possibilità di gestirne il ciclo di vita e le autorizzazioni di utilizzo. Utilizzando Chiavi di proprietà di AWS, AWS i servizi possono crittografare in modo trasparente i tuoi dati e consentire una facile condivisione dei dati tra account o regioni senza che tu debba preoccuparti delle autorizzazioni chiave. Usa Chiavi di proprietà di AWS per carichi di lavoro con crittografia predefinita che forniscono una protezione dei dati più semplice e automatizzata. Perché queste chiavi sono possedute e gestite da AWS, non ti viene addebitato alcun costo per la loro esistenza o il loro utilizzo, non puoi modificarne le politiche, non puoi controllare le attività su queste chiavi e non puoi eliminarle. Usa le chiavi gestite dal cliente quando il controllo è importante, ma usale Chiavi di proprietà di AWS quando la comodità è la cosa più importante.
| Chiavi gestite dal cliente | Chiavi gestite da AWS | Chiavi di proprietà di AWS | |
| Policy della chiave | Controllato esclusivamente dal cliente | Controllato dal servizio; visualizzabile dal cliente | Controllato esclusivamente e visualizzabile solo da AWS servizio che crittografa i tuoi dati |
| Registrazione di log | CloudTrail archivio dei dati relativi alle tracce dei clienti o agli eventi | CloudTrail archivio dati sulle tracce dei clienti o sugli eventi | Non visualizzabile dal cliente |
| Gestione del ciclo di vita | Il cliente gestisce la rotazione, l'eliminazione e l'ubicazione regionale | AWS KMS gestisce la rotazione (annuale), l'eliminazione e l'ubicazione regionale | Servizio AWS gestisce la rotazione, l'eliminazione e l'ubicazione regionale |
| Prezzi |
Tariffa mensile per l'esistenza delle chiavi (proporzionale all'ora). Addebitato anche per l'utilizzo delle chiavi |
Nessun canone mensile; ma al chiamante viene addebitato l'utilizzo dell'API su queste chiavi | Nessun addebito per il cliente |
Le chiavi KMS create dall'utente sono chiavi gestite dal cliente. I Servizi AWS che utilizzano le chiavi KMS per crittografare le risorse di servizio spesso creano le chiavi per conto dell'utente. KMS lo dice Servizi AWS crea nel tuo AWS account sono Chiavi gestite da AWS. Le chiavi KMS sono Servizi AWS create in un account di servizio sono Chiavi di proprietà di AWS.
| Tipo di chiave KMS | Può visualizzare i metadati della chiave KMS | Può gestire la chiave KMS | Creato nel mio Account AWS | Rotazione automatica | Prezzi |
|---|---|---|---|---|---|
| Chiave gestita dal cliente | Sì | Sì | Sì | Opzionale. | Canone mensile (proporzionale a ora) Per-use tassa |
| Chiave gestita da AWS | Sì | No | Sì | Obbligatorio. Ogni anno (circa 365 giorni). | Nessuna tariffa mensile Per-use tassa (alcuni) Servizi AWS paga questa tassa per te) |
| Chiave di proprietà di AWS | No | No | No | Il Servizio AWS gestisce la strategia di rotazione | Nessuna tariffa |
AWS servizi che si integrano con AWS KMS differiscono nel supporto per le chiavi KMS. Alcune AWS i servizi crittografano i dati per impostazione predefinita con un Chiave di proprietà di AWS o un Chiave gestita da AWS. Alcuni AWS i servizi supportano le chiavi gestite dal cliente. Altro AWS i servizi supportano tutti i tipi di chiavi KMS per consentirti la facilità di Chiave di proprietà di AWS, la visibilità di un Chiave gestita da AWS, o il controllo di una chiave gestita dal cliente. Per informazioni dettagliate sulle opzioni di crittografia disponibili AWS offerte di servizi, consulta Crittografia a riposo argomento nella guida per l'utente o nella guida per gli sviluppatori del servizio.
Chiavi gestite dal cliente
Le chiavi KMS create dall'utente sono chiavi gestite dal cliente. Le chiavi gestite dal cliente sono chiavi KMS disponibili nel tuo Account AWS che crei, possiedi e gestisci. L'utente ha il controllo completo su queste chiavi KMS, tra cui la definizione e il mantenimento delle policy chiave, delle policy IAM e delle concessioni, la loro attivazione e disattivazione, la rotazione del materiale crittografico, l'aggiunta di tag, la creazione di alias relativi alle chiavi KMS e la programmazione di chiavi KMS per l'eliminazione.
Le chiavi gestite dal cliente vengono visualizzate nella pagina chiavi gestite dal cliente della Console di gestione AWS
per AWS KMS. Per identificare in modo definitivo una chiave gestita dal cliente, utilizza DescribeKey operazione. Per le chiavi gestite dal cliente, il valore del campo KeyManager della risposta di DescribeKey è CUSTOMER.
Si possono utilizzare chiavi gestite dal cliente in operazioni di crittografia e verificarne l'uso nei registri AWS CloudTrail . Inoltre, molti servizi AWS che si integrano con AWS KMS consentono di specificare una chiave gestita dal cliente per proteggere i dati archiviati e gestiti per l'utente.
Le chiavi gestite dal cliente sono soggette a una tariffa mensile e a una tariffa qualora l'utilizzo superi i termini del piano gratuito. Sono conteggiati in base al AWS KMS contingenti per il tuo account. Per i dettagli, vedere le sezioni Prezzi AWS Key Management Service
Chiavi gestite da AWS
Chiavi gestite da AWS sono chiavi KMS presenti nel tuo account create, gestite e utilizzate per tuo conto da un AWS servizio integrato con AWS KMS
Alcuni AWS i servizi ti consentono di scegliere un Chiave gestita da AWS o una chiave gestita dal cliente per proteggere le risorse di quel servizio. In generale, a meno che non sia necessario controllare la chiave di crittografia che protegge le risorse, Chiave gestita da AWS è una buona scelta. Non è necessario creare o mantenere la chiave o la relativa policy delle chiavi e non è mai previsto un canone mensile per una Chiave gestita da AWS.
Hai il permesso di visualizzare il Chiavi gestite da AWS nel tuo account, visualizza le loro politiche chiavee verificarne l'utilizzo nel AWS CloudTrail registri. Tuttavia, non è possibile modificare alcuna proprietà di Chiavi gestite da AWS, ruotarli, modificarne le politiche chiave o programmarne l'eliminazione. E non puoi usare Chiavi gestite da AWS direttamente nelle operazioni crittografiche; il servizio che li crea li utilizza per tuo conto.
politiche di controllo delle risorse nella tua organizzazione non si applicano a Chiavi gestite da AWS.
Chiavi gestite da AWS appaiono sul Chiavi gestite da AWS pagina del Console di gestione AWS per AWS KMS. Puoi anche identificare Chiavi gestite da AWS tramite i loro alias, che hanno il formato aws/, ad esempio service-nameaws/redshift. Per identificare definitivamente un Chiavi gestite da AWS, usa il DescribeKey operazione. Per le Chiavi gestite da AWS, il valore del campo KeyManager della risposta DescribeKey è AWS.
Tutti Chiavi gestite da AWS vengono ruotati automaticamente ogni anno. Non è possibile modificare questo programma di rotazione.
A maggio 2022, AWS KMS ha modificato il programma di rotazione per Chiavi gestite da AWS da ogni tre anni (circa 1.095 giorni) a ogni anno (circa 365 giorni).
Non è previsto un canone mensile per Chiavi gestite da AWS. Possono essere soggetti a commissioni per l'utilizzo superiori al livello gratuito, ma alcune AWS i servizi coprono questi costi per te. Per informazioni dettagliate, consulta l'argomento Crittografia dei dati inattivi nella guida per l'utente o nella guida per gli sviluppatori del servizio. Per informazioni dettagliate, consulta Prezzi di AWS Key Management Service
Chiavi gestite da AWS non vengono conteggiati ai fini delle quote di risorse sul numero di chiavi KMS in ciascuna regione del tuo account. Tuttavia, quando vengono utilizzate per conto di un principale nel tuo account, le chiavi KMS vengono conteggiate ai fini delle quote di richiesta. Per informazioni dettagliate, vedi Quote.
Chiavi di proprietà di AWS
Chiavi di proprietà di AWS sono una raccolta di chiavi KMS che AWS il servizio possiede e gestisce l'uso in più Account AWS. Sebbene Chiavi di proprietà di AWS non sono nel tuo Account AWS, un AWS il servizio può utilizzare un Chiave di proprietà di AWS per proteggere le risorse del tuo account.
Alcune AWS i servizi ti consentono di scegliere un Chiave di proprietà di AWS o una chiave gestita dal cliente. In generale, a meno che non sia necessario verificare o controllare la chiave di crittografia che protegge le risorse, un Chiave di proprietà di AWS è una buona scelta. Chiavi di proprietà di AWS sono completamente gratuiti (senza canoni mensili o costi di utilizzo), non vengono conteggiati nel AWS KMS contingenti per il tuo account e sono facili da usare. Non è necessario creare o mantenere la chiave o la relativa policy delle chiavi.
La rotazione di Chiavi di proprietà di AWS varia a seconda dei servizi. Per informazioni sulla rotazione di un particolare Chiave di proprietà di AWS, vedi Crittografia a riposo argomento nella guida per l'utente o nella guida per gli sviluppatori del servizio.
AWS KMS key gerarchia
La gerarchia delle chiavi inizia con una chiave logica di primo livello, una AWS KMS key. Una chiave KMS rappresenta un container per il materiale della chiave di primo livello ed è definita in modo univoco all'interno dello spazio dei nomi del servizio AWS con un Amazon Resource Name (ARN). L'ARN include un identificatore di chiave generato in modo univoco, un ID chiave. Una chiave KMS viene creata in base a una richiesta avviata dall'utente tramite AWS KMS. Al ricevimento, AWS KMS richiede la creazione di una chiave di supporto HSM iniziale (HBK) da inserire nel contenitore delle chiavi KMS. L'HBK viene generata su una HSM nel dominio ed è progettata per non essere mai esportata da HSM in testo normale. L'HBK viene invece esportato crittografato in HSM-managed chiavi di dominio. Queste HBK esportate vengono definite come token di chiave esportati (EKT).
L'EKT viene esportato in uno spazio di archiviazione altamente durevole e a bassa latenza. Si supponga, ad esempio, di ricevere un ARN per la chiave logica KMS. Questo rappresenta la parte superiore di una gerarchia di chiavi, o contesto crittografico. Puoi creare più chiavi KMS all'interno del tuo account e impostare politiche sulle tue chiavi KMS come qualsiasi altra AWS risorsa denominata.
All'interno della gerarchia di una chiave KMS specifica, l'HBK può essere considerata come una versione della chiave KMS. Quando si desidera ruotare il tasto KMS tramite AWS KMS, viene creato un nuovo HBK e associato alla chiave KMS come HBK attivo per la chiave KMS. Le HBK meno recenti vengono conservate e possono essere utilizzatei per decrittografare e verificare i dati precedentemente protetti. Ma solo la chiave di crittografia attiva può essere utilizzata per proteggere nuove informazioni.
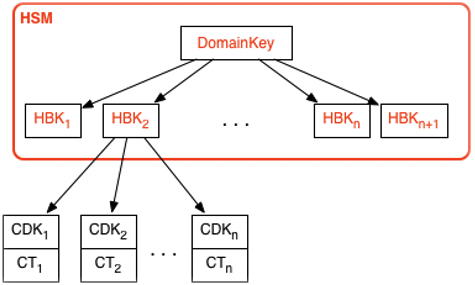
È possibile effettuare richieste tramite AWS KMS per utilizzare le tue chiavi KMS per proteggere direttamente le informazioni o richiederne altre HSM-generated chiavi protette dalla tua chiave KMS. Queste chiavi sono chiamate chiavi dati del cliente, o CDK. Le CDK possono essere restituite crittografate come testo cifrato (CT), in testo normale o con entrambe le opzioni. Tutti gli oggetti crittografati con una chiave KMS (dati forniti dal cliente o HSM-generated chiavi) possono essere decrittografate solo su un HSM tramite una chiamata AWS KMS.
Il testo cifrato restituito, o il payload decrittografato, non viene mai memorizzato all'interno AWS KMS. Le informazioni vengono restituite tramite la connessione TLS a AWS KMS. Questo vale anche per le chiamate effettuate da AWS servizi per tuo conto.
La gerarchia delle chiavi e le proprietà della chiave specifiche vengono visualizzate nella tabella seguente.
| Chiave | Description | Ciclo di vita |
|---|---|---|
|
Chiave di dominio |
A 256 bit AES-GCM chiave solo in memoria di un HSM utilizzato per racchiudere le versioni delle chiavi KMS, le chiavi di supporto HSM. |
Rotazione giornaliera1 |
|
Materiale della chiave HSM |
Una chiave simmetrica a 256 bit o RSA o chiave privata della curva ellittica, utilizzata per proteggere i dati e le chiavi dei clienti e archiviata crittografata con le chiavi di dominio. Una o più chiavi di supporto HSM comprendono la chiave KMS, rappresentata da keyId. |
Rotazione annuale2 (config. facoltativa) |
|
Chiave di crittografia derivata |
A 256 bit AES-GCM chiave solo nella memoria di un HSM utilizzato per crittografare i dati e le chiavi dei clienti. Derivato da una HBK per ogni crittografia. |
Usato una volta per crittografare e rigenerato sulla decrittografia |
|
Chiave dei dati del cliente |
User-dechiave simmetrica o asimmetrica definita esportata da HSM in testo normale e cifrato. Crittografata con una chiave di supporto HSM e restituita agli utenti autorizzati sul canale TLS. |
Rotazione e utilizzo controllati dall'applicazione |
1 AWS KMS di tanto in tanto potrebbe ridurre la rotazione delle chiavi di dominio fino a un massimo di una settimana per tenere conto delle attività di amministrazione e configurazione del dominio.
2 Predefinito Chiavi gestite da AWS creato e gestito da AWS KMS per tuo conto vengono ruotati automaticamente ogni anno.
Identificatori chiave (KeyId)
Gli identificatori delle chiavi fungono da nomi per le tue chiavi KMS. Consentono di riconoscere le chiavi KMS nella console. Puoi utilizzarli per indicare quali chiavi KMS vuoi utilizzare nelle operazioni API AWS KMS , nelle policy chiave, nelle policy IAM e nelle concessioni. Gli identificatori delle chiavi non sono in alcun modo correlati al materiale chiave associato alla chiave KMS.
AWS KMS definisce diversi identificatori chiave. Quando si crea una chiave KMS, AWS KMS genera un ARN chiave e un ID chiave, che sono proprietà della chiave KMS. Quando si crea un alias, AWS KMS genera un ARN alias basato sul nome alias definito. È possibile visualizzare gli identificatori di chiave e alias nel Console di gestione AWS e nel AWS KMS API.
Nel AWS KMS nella console, puoi visualizzare e filtrare le chiavi KMS in base all'ARN della chiave, all'ID della chiave o al nome alias e ordinare per ID chiave e nome alias. Per informazioni su come individuare gli identificatori della chiave nella console, consulta Individuazione dell’ID e dell’ARN delle chiavi.
Nel AWS KMS L'API, i parametri utilizzati per identificare una chiave KMS sono denominati KeyId o una variante, ad esempio TargetKeyId o DestinationKeyId. Tuttavia, i valori di tali parametri non sono limitati agli ID chiave. Alcuni possono prendere qualsiasi identificatore di chiave valido. Per informazioni sui valori di ciascun parametro, vedere la descrizione del parametro nella AWS Key Management Service Riferimento API.
Quando si utilizza il AWS KMS API, fai attenzione all'identificatore chiave che usi. API diverse richiedono identificatori di chiave diversi. In generale, utilizza l'identificatore di chiave più completo e pratico per il processo.
AWS KMS supporta i seguenti identificatori chiave.
- ARN della chiave
-
L'ARN di chiave è il nome della risorsa Amazon (ARN) di una chiave KMS. Si tratta di un identificatore univoco e completo per la chiave KMS. Un ARN chiave include Account AWS, Regione e ID chiave. Per informazioni su come individuare l'ARN di una chiave KMS, consulta Individuazione dell’ID e dell’ARN delle chiavi.
Il formato di un ARN della chiave è il seguente:
arn:<partition>:kms:<region>:<account-id>:key/<key-id>Di seguito è riportato un esempio di ARN della chiave per una chiave KMS per una singola Regione.
arn:aws:kms:us-west-2:111122223333:key/1234abcd-12ab-34cd-56ef-1234567890abIl
key-idelemento degli ARN chiave di Chiavi multiregionali inizia conmrk-prefisso. Di seguito è riportato un esempio di ARN della chiave per una chiave KMS in più Regioni.arn:aws:kms:us-west-2:111122223333:key/mrk-1234abcd12ab34cd56ef1234567890ab
- ID chiave
-
L'ID chiave identifica in modo univoco una chiave KMS all'interno di un account e di una Regione. Per informazioni su come individuare l'ID chiave di una chiave KMS, consulta Individuazione dell’ID e dell’ARN delle chiavi.
Di seguito è riportato un esempio di ID chiave per una chiave KMS per una singola Regione.
1234abcd-12ab-34cd-56ef-1234567890abGli ID chiave di chiavi per più regioni iniziano con il prefisso
mrk-. Di seguito è riportato un esempio di ARN della chiave per una chiave KMS in più Regioni.mrk-1234abcd12ab34cd56ef1234567890ab - ARN dell'alias
-
L'alias ARN è l'Amazon Resource Name (ARN) di un AWS KMS alias. Si tratta di un identificatore univoco e completo per l'alias e per la chiave KMS che rappresenta. Un alias ARN include Account AWS, Regione e nome alias.
In qualsiasi momento, un ARN di alias identifica una particolare chiave KMS. Tuttavia, poiché puoi modificare la chiave KMS associata all'alias, l'ARN di alias può identificare chiavi KMS diverse in momenti diversi. Per informazioni su come individuare l'ARN di alias di una chiave KMS, consulta Trova il nome dell'alias e l'alias ARN per una chiave KMS.
Il formato di un ARN dell'alias è il seguente:
arn:<partition>:kms:<region>:<account-id>:alias/<alias-name>Di seguito è riportato l'ARN dell'alias per un
ExampleAliasfittizio.arn:aws:kms:us-west-2:111122223333:alias/ExampleAlias - Nome alias
-
Il nome alias è una stringa di massimo 256 caratteri. Il nome alias identifica in modo univoco una chiave KMS associata all'interno di un account e di una regione. Nel AWS KMS API, i nomi alias iniziano sempre con
alias/. Per informazioni sulla ricerca del nome dell'alias di una chiave KMS, consulta Trova il nome dell'alias e l'alias ARN per una chiave KMS.Il formato di un nome alias è il seguente:
alias/<alias-name>Ad esempio:
alias/ExampleAliasIl prefisso
aws/di un nome alias è riservato alle Chiavi gestite da AWS. Non è possibile creare un alias con questo prefisso. Ad esempio, il nome alias di Chiave gestita da AWS per Amazon Simple Storage Service (Amazon S3) è il seguente.alias/aws/s3
