Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Arsitektur referensi menggunakan konektor SFTP
Bagian ini mencantumkan materi referensi yang tersedia untuk mengonfigurasi alur kerja transfer file otomatis menggunakan konektor SFTP. Anda dapat merancang arsitektur berbasis peristiwa Anda sendiri dengan menggunakan peristiwa konektor SFTP di Amazon EventBridge, untuk mengatur antara tindakan transfer file Anda dan tindakan pra dan pasca pemrosesan di. AWS
Unggahan blog
Posting blog berikut menyediakan arsitektur referensi untuk membangun alur kerja MFT menggunakan konektor SFTP, termasuk enkripsi file menggunakan PGP sebelum mengirimnya ke server SFTP jarak jauh menggunakan konektor SFTP: Merancang transfer file terkelola yang aman dan sesuai dengan AWS Transfer Family konektor SFTP dan enkripsi PGP.
Lokakarya
-
Lokakarya berikut menyediakan laboratorium langsung untuk mengonfigurasi konektor SFTP dan menggunakan konektor Anda untuk mengirim atau mengambil file dari server SFTP jarak jauh: Transfer Family - lokakarya SFTP.
-
Lokakarya berikut menyediakan laboratorium langsung untuk membangun alur kerja yang sepenuhnya otomatis dan didorong oleh peristiwa yang melibatkan transfer file ke atau dari server SFTP eksternal ke Amazon S3, dan pra dan pasca pemrosesan umum dari file-file tersebut: lokakarya MFT. Event-driven
Video ini memberikan panduan dari workshop ini.
Solusi
AWS Transfer Family memberikan solusi berikut:
-
Solusi sinkronisasi transfer file
menyediakan arsitektur referensi untuk mengotomatiskan proses sinkronisasi direktori SFTP jarak jauh—termasuk seluruh struktur folder—dengan bucket Amazon S3 lokal Anda menggunakan konektor SFTP. Ini mengatur proses daftar direktori jarak jauh, mendeteksi perubahan, dan mentransfer file baru atau dimodifikasi. -
Serverlessland - Transfer file selektif antara server SFTP jarak jauh & S3; menggunakan AWS Transfer Family
menyediakan pola sampel untuk mencantumkan file yang disimpan di lokasi SFTP jarak jauh, dan mentransfer file selektif ke Amazon S3.
Arsitektur referensi VPC
Arsitektur referensi berikut menunjukkan pola umum untuk menerapkan konektor VPC_ SFTPLATTICE-enabled . Contoh-contoh ini membantu Anda memahami di mana sumber daya VPC Lattice perlu dibuat dalam AWS arsitektur Anda secara keseluruhan.
Akun tunggal dengan infrastruktur keluar bersama
Dalam arsitektur ini, infrastruktur keluar (NAT Gateway, terowongan VPN, atau Direct Connect) dikonfigurasi dalam VPC dalam akun yang sama dengan konektor SFTP Anda. Semua konektor dapat berbagi Resource Gateway dan NAT Gateway yang sama.
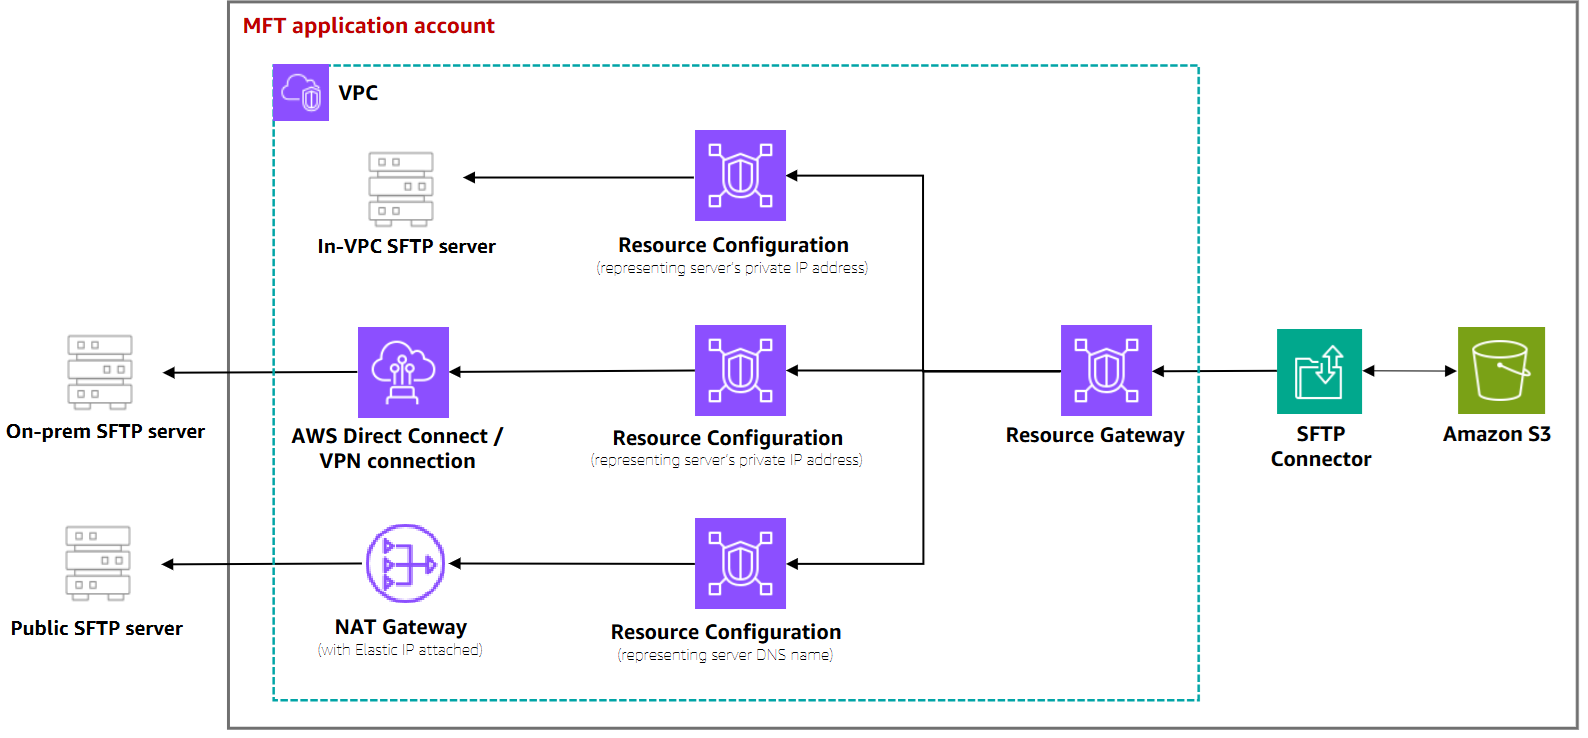
Pola ini sangat ideal ketika:
-
Semua konektor SFTP dikelola dalam satu Akun AWS
-
Infrastruktur keluar diatur dalam VPC dalam akun yang sama dengan konektor SFTP Anda
Cross-account dengan infrastruktur keluar terpusat
Dalam arsitektur ini, infrastruktur keluar (NAT Gateway, terowongan VPN, Direct Connect, atau B2B Firewall) dikonfigurasi dalam akun Egress pusat yang dikelola oleh tim jaringan. Konektor SFTP dibuat di akun Aplikasi MFT yang dikelola oleh tim admin MFT. Cross-account Jaringan dibuat menggunakan Transit Gateway untuk menghormati aturan jaringan yang ada.
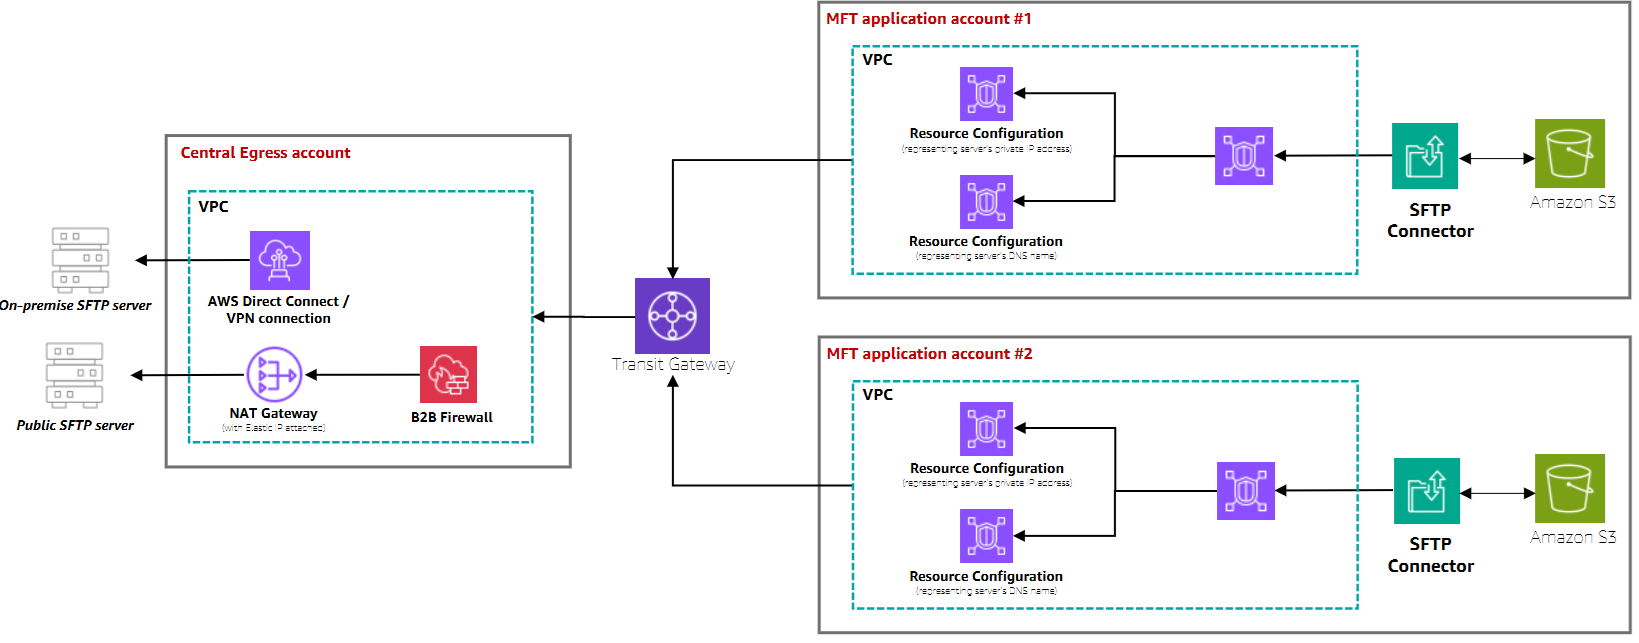
Pola ini sangat ideal ketika:
-
Infrastruktur jaringan dikelola oleh tim terpisah dalam akun khusus
-
Anda memiliki rute yang ada (seperti AWS Transit Gateway ) antara akun tempat konektor SFTP dibuat dan akun tempat infrastruktur Egress diatur. Konektor SFTP akan dapat memanfaatkan rute yang ada yang menghubungkan kedua akun.
-
Kontrol keamanan terpusat dan firewall B2B diperlukan
-
Anda perlu menjaga pemisahan tugas antara jaringan dan tim aplikasi
