Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
AWSSupport-TroubleshootEC2InstanceConnect
Deskripsi
AWSSupport-TroubleshootEC2InstanceConnectotomatisasi membantu menganalisis dan mendeteksi kesalahan yang mencegah koneksi ke instans Amazon Elastic Compute Cloud (Amazon EC2) menggunakan Amazon EC2 Instance Connect. Ini mengidentifikasi masalah yang disebabkan oleh Amazon Machine Image (AMI) yang tidak didukung, instalasi atau konfigurasi OS-level paket yang hilang, izin AWS Identity and Access Management
(IAM) yang hilang, atau masalah konfigurasi jaringan.
Bagaimana cara kerjanya?
Runbook mengambil ID instans Amazon EC2, nama pengguna, mode koneksi, IP sumber CIDR, port SSH, dan Nama Sumber Daya Amazon (ARN) untuk peran IAM atau pengguna yang mengalami masalah dengan Amazon EC2 Instance Connect. Kemudian memeriksa prasyarat untuk menghubungkan ke instans Amazon EC2 menggunakan Amazon EC2 Instance Connect:
-
Instance sedang berjalan dan dalam keadaan sehat.
-
Instans terletak di AWS wilayah yang didukung oleh Amazon EC2 Instance Connect.
-
AMI instans didukung oleh Amazon EC2 Instance Connect.
-
Instance dapat mencapai Instance Metadata Service (IMDSv2).
-
Paket Amazon EC2 Instance Connect diinstal dan dikonfigurasi dengan benar di tingkat OS.
-
Konfigurasi jaringan (grup keamanan, ACL jaringan, dan aturan tabel rute) memungkinkan koneksi ke instans melalui Amazon EC2 Instance Connect.
-
Peran atau pengguna IAM yang digunakan untuk memanfaatkan Amazon EC2 Instance Connect memiliki akses ke tombol push ke instans Amazon EC2.
penting
-
Untuk memeriksa instans AMI, jangkauan IMDSv2, dan instalasi paket Amazon EC2 Instance Connect, instans harus dikelola SSM. Jika tidak, ia melewatkan langkah-langkah itu. Untuk informasi selengkapnya, lihat Mengapa instans Amazon EC2 saya tidak ditampilkan sebagai node terkelola.
-
Pemeriksaan jaringan hanya akan mendeteksi jika grup keamanan dan aturan ACL jaringan memblokir lalu lintas SourceIp ketika CIDR disediakan sebagai parameter input. Jika tidak, itu hanya akan menampilkan SSH-related aturan.
-
Koneksi menggunakan Amazon EC2 Instance Connect Endpoint tidak divalidasi di runbook ini.
-
Untuk koneksi pribadi, otomatisasi tidak memeriksa apakah klien SSH diinstal pada mesin sumber dan apakah dapat mencapai alamat IP pribadi instance.
Jenis dokumen
Otomatisasi
Pemilik
Amazon
Platform
Linux
Parameter
Izin IAM yang diperlukan
AutomationAssumeRoleParameter memerlukan tindakan berikut untuk menggunakan runbook dengan sukses.
-
ec2:DescribeInstances -
ec2:DescribeSecurityGroups -
ec2:DescribeNetworkAcls -
ec2:DescribeRouteTables -
ec2:DescribeInternetGateways -
iam:SimulatePrincipalPolicy -
ssm:DescribeInstanceInformation -
ssm:ListCommands -
ssm:ListCommandInvocations -
ssm:SendCommand
Instruksi
Ikuti langkah-langkah ini untuk mengkonfigurasi otomatisasi:
-
Arahkan ke
AWSSupport-TroubleshootEC2InstanceConnectdi AWS Systems Manager konsol. -
Pilih Jalankan otomatisasi.
-
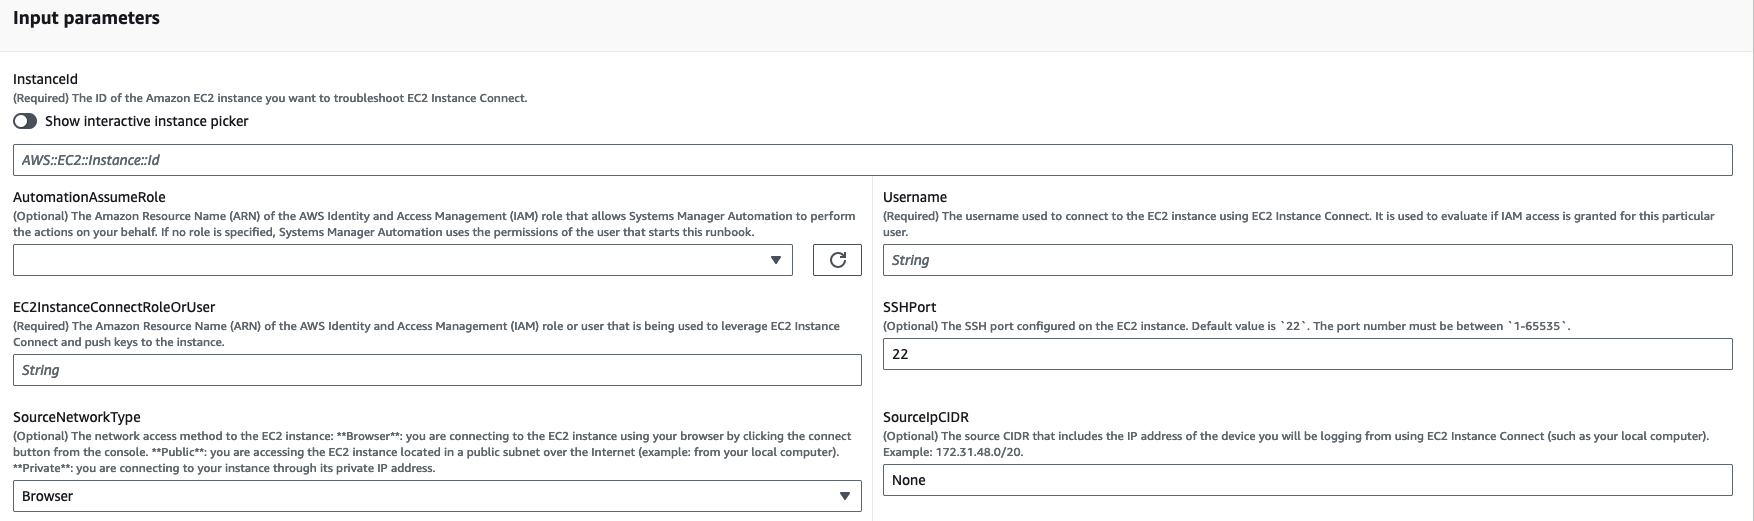
Untuk parameter input, masukkan yang berikut ini:
-
InstanceId (Diperlukan):
ID instans Amazon EC2 target yang tidak dapat Anda sambungkan menggunakan Amazon EC2 Instance Connect.
-
AutomationAssumeRole (Opsional):
ARN dari peran IAM yang memungkinkan Otomasi Manajer Sistem untuk melakukan tindakan atas nama Anda. Jika tidak ada peran yang ditentukan, Otomasi Manajer Sistem menggunakan izin pengguna yang memulai runbook ini.
-
Nama Pengguna (Diperlukan):
Nama pengguna yang digunakan untuk menyambung ke instans Amazon EC2 menggunakan Amazon EC2 Instance Connect. Ini digunakan untuk mengevaluasi apakah akses IAM diberikan untuk pengguna khusus ini.
-
EC2InstanceConnectRoleOrUser(Diperlukan):
ARN peran atau pengguna IAM yang memanfaatkan Amazon EC2 Instance Connect untuk menekan tombol ke instans.
-
SSHport (Opsional):
Port SSH dikonfigurasi pada instans Amazon EC2. Nilai default-nya adalah
22. Nomor port harus berada di antara1-65535. -
SourceNetworkType (Opsional):
Metode akses jaringan ke instans Amazon EC2:
-
Browser: Anda terhubung dari Konsol AWS Manajemen.
-
Publik: Anda terhubung ke instance yang terletak di subnet publik melalui internet (misalnya, komputer lokal Anda).
-
Pribadi: Anda terhubung melalui alamat IP pribadi instance.
-
-
SourceIpCIDR (Opsional):
Sumber CIDR yang menyertakan alamat IP perangkat (seperti komputer lokal Anda) yang akan Anda log dari menggunakan Amazon EC2 Instance Connect. Contoh: 172.31.48. 6/32. Jika tidak ada nilai yang disediakan dengan mode akses publik atau pribadi, runbook tidak akan mengevaluasi apakah grup keamanan instans EC2 Amazon EC2 dan aturan ACL jaringan mengizinkan lalu lintas SSH. Ini akan menampilkan SSH-related aturan sebagai gantinya.
-
-
Pilih Jalankan.
-
Otomatisasi dimulai.
-
Dokumen melakukan langkah-langkah berikut:
-
AssertInitialState:
Memastikan bahwa status instans Amazon EC2 sedang berjalan. Jika tidak, otomatisasi berakhir.
-
GetInstanceProperties:
Mendapat properti instans Amazon EC2 saat ini (PlatformDetails, PublicIpAddress, VpcId, SubnetId dan MetadataHttpEndpoint).
-
GatherInstanceInformationFromSSM:
Mendapat status ping instans Manajer Sistem dan detail sistem operasi jika instans dikelola SSM.
-
CheckIfAWSRegionSupported:
Memeriksa apakah instans Amazon EC2 berada di wilayah yang didukung AWS Amazon EC2 Instance Connect.
-
BranchOnIfAWSRegionSupported:
Melanjutkan eksekusi jika Wil AWS ayah didukung oleh Amazon EC2 Instance Connect. Jika tidak, itu menciptakan output dan keluar dari otomatisasi.
-
CheckIfInstanceAMIIsSupported:
Memeriksa apakah AMI yang terkait dengan instans didukung oleh Amazon EC2 Instance Connect.
-
BranchOnIfInstanceAMIIsSupported:
Jika AMI instans didukung, instans akan melakukan OS-level pemeriksaan, seperti jangkauan metadata dan penginstalan dan konfigurasi paket Amazon EC2 Instance Connect. Jika tidak, ia memeriksa apakah metadata HTTP diaktifkan menggunakan AWS API, lalu melanjutkan ke langkah pemeriksaan jaringan.
-
CheckIMDSReachabilityFromOs:
Menjalankan skrip Bash pada instance Linux Amazon EC2 target untuk memeriksa apakah dapat mencapai IMDSv2.
-
CheckEICPackageInstallation:
Menjalankan skrip Bash pada instans Amazon EC2 Linux target untuk memeriksa apakah paket Amazon EC2 Instance Connect diinstal dan dikonfigurasi dengan benar.
-
CheckSSHConfigFromOs:
Menjalankan skrip Bash pada instance Linux Amazon EC2 target untuk memeriksa apakah port SSH yang dikonfigurasi cocok dengan parameter input `SSHport. `
-
CheckMetadataHTTPEndpointIsEnabled:
Memeriksa apakah titik akhir HTTP layanan metadata instance diaktifkan.
-
CheckEICNetworkAccess:
Memeriksa apakah konfigurasi jaringan (grup keamanan, ACL jaringan, dan aturan tabel rute) memungkinkan koneksi ke instans melalui Amazon EC2 Instance Connect.
-
CheckIAMRoleOrUserPermissions:
Memeriksa apakah peran IAM atau pengguna yang digunakan untuk memanfaatkan Amazon EC2 Instance Connect memiliki akses ke tombol push ke instans Amazon EC2 menggunakan nama pengguna yang disediakan.
-
MakeFinalOutput:
Mengkonsolidasikan output dari semua langkah sebelumnya.
-
-
Setelah selesai, tinjau bagian Out put untuk hasil terperinci dari eksekusi:
Eksekusi di mana instance target memiliki semua prasyarat yang diperlukan:

Eksekusi di mana AMI dari instance target tidak didukung:

Referensi
Otomatisasi Systems Manager
AWS dokumentasi layanan
