Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Penyebaran otomatis - StackSets
catatan
Kami merekomendasikan penerapan dengan StackSets. Namun, untuk penerapan akun tunggal atau untuk tujuan pengujian atau evaluasi, pertimbangkan opsi penyebaran tumpu kan.
Sebelum meluncurkan solusi, tinjau arsitektur, komponen solusi, keamanan, dan pertimbangan desain yang dibahas dalam panduan ini. Ikuti petunjuk langkah demi langkah di bagian ini untuk mengonfigurasi dan menerapkan solusi ke Organisasi AWS Anda.
Waktu penerapan: Sekitar 30 menit per akun, tergantung pada StackSet parameter.
Prasyarat
AWS Organizations
Jika sebelumnya Anda telah menerapkan v1.3.x atau versi sebelumnya dari solusi ini, Anda harus menghapus instalasi solusi yang ada. Untuk informasi selengkapnya, lihat Memperbarui solusi.
Sebelum menerapkan solusi ini, tinjau penerapan AWS Security Hub Anda:
-
Harus ada akun admin Hub Keamanan yang didelegasikan di Organisasi AWS Anda.
-
Hub Keamanan harus dikonfigurasi untuk mengumpulkan temuan di seluruh Wilayah. Untuk informasi selengkapnya, lihat Meng gabungkan temuan di seluruh Wilayah di Panduan Pengguna AWS Security Hub.
-
Anda harus mengaktifkan Hub Keamanan untuk organisasi Anda di setiap Wilayah tempat Anda menggunakan AWS.
Prosedur ini mengasumsikan bahwa Anda memiliki beberapa akun menggunakan AWS Organizations, dan telah mendelegasikan akun admin AWS Organizations dan akun admin AWS Security Hub.
Solusi ini berfungsi dengan AWS Security Hub dan AWS Security Hub CSPM.
Ikhtisar penerapan
catatan
StackSets penerapan untuk solusi ini menggunakan kombinasi layanan yang dikelola dan dikelola sendiri. StackSets Self-managed StackSets harus digunakan saat ini karena mereka menggunakan tumpukan bersarang, yang belum didukung dengan layanan yang dikelola. StackSets
Terapkan StackSets dari akun administrator yang di deleg asikan di Organisasi AWS Anda.
Perencanaan
Gunakan formulir berikut untuk membantu StackSets penerapan. Siapkan data Anda, lalu salin dan tempel nilai selama penerapan.
AWS Organizations admin account ID: _______________
Security Hub admin account ID: _______________
CloudTrail Logs Group: ______________________________
Member account IDs (comma-separated list):
___________________,
___________________,
___________________,
___________________,
___________________
AWS Organizations OUs (comma-separated list):
___________________,
___________________,
___________________,
___________________,
___________________
(Opsional) Langkah 0: Terapkan tumpukan integrasi tiket
-
Jika Anda berniat menggunakan fitur tiket, gunakan tumpukan integrasi tiket ke akun admin Hub Keamanan Anda terlebih dahulu.
-
Salin nama fungsi Lambda dari tumpukan ini dan berikan sebagai input ke tumpukan admin (lihat Langkah 1).
Langkah 1: Luncurkan tumpukan admin di akun admin Hub Keamanan yang didelegasikan
-
Menggunakan sistem yang dikelola sendiri StackSet, luncur
automated-security-response-admin.templatekan CloudFormation template AWS ke akun admin AWS Security Hub Anda di Wilayah yang sama dengan admin Hub Keamanan Anda. Template ini menggunakan tumpukan bersarang. -
Pilih Standar Keamanan yang akan diinstal. Secara default, hanya SC yang dipilih (Direkomendasikan).
-
Pilih grup log Orchestrator yang ada untuk digunakan. Pilih
YesjikaSO0111-ASR-Orchestratorsudah ada dari instalasi sebelumnya. -
Pilih apakah akan mengaktifkan UI Web solusi. Jika Anda memilih untuk mengaktifkan fitur ini, Anda juga harus memasukkan alamat email untuk diberi peran administrator.
-
Pilih preferensi Anda untuk mengumpulkan CloudWatch metrik yang terkait dengan kesehatan operasional solusi.
Untuk informasi selengkapnya tentang pengelolaan StackSets mandiri, lihat Mem berikan izin yang dikelola sendiri di Panduan CloudFormation Pengguna AWS.
Langkah 2: Instal peran remediasi ke setiap akun anggota AWS Security Hub
Tunggu Langkah 1 untuk menyelesaikan penerapan, karena template di Langkah 2 mereferensikan peran IAM yang dibuat oleh Langkah 1.
-
Menggunakan layanan yang dikelola StackSet, luncurkan CloudFormation template
automated-security-response-member-roles.templateAWS ke satu Wilayah di setiap akun di Organisasi AWS Anda. -
Pilih untuk menginstal template ini secara otomatis saat akun baru bergabung dengan organisasi.
-
Masukkan ID akun akun admin AWS Security Hub Anda.
-
Masukkan nilai
namespaceyang akan digunakan untuk mencegah konflik nama sumber daya dengan penerapan sebelumnya atau bersamaan di akun yang sama. Masukkan string hingga 9 karakter alfanumerik huruf kecil.
Langkah 3: Luncurkan tumpukan anggota ke setiap akun dan Wilayah anggota AWS Security Hub
-
Menggunakan pengelolaan mandiri StackSets, luncurkan CloudFormation template
automated-security-response-member.templateAWS ke semua Wilayah tempat Anda memiliki sumber daya AWS di setiap akun di Organisasi AWS Anda yang dikelola oleh admin Hub Keamanan yang sama.catatan
Hingga layanan yang dikelola StackSets mendukung tumpukan bersarang, Anda harus melakukan langkah ini untuk setiap akun baru yang bergabung dengan organisasi.
-
Pilih playbook Standar Keamanan mana yang akan diinstal.
-
Berikan nama grup CloudTrail log (digunakan oleh beberapa remediasi).
-
Masukkan ID akun akun admin AWS Security Hub Anda.
-
Masukkan nilai
namespaceyang akan digunakan untuk mencegah konflik nama sumber daya dengan penerapan sebelumnya atau bersamaan di akun yang sama. Masukkan string hingga 9 karakter alfanumerik huruf kecil. Ini harus sesuai dengannamespacenilai yang Anda pilih untuk tumpukan Peran Anggota, selain itu, nilai namespace tidak perlu unik per akun anggota.
(Opsional) Langkah 0: Luncurkan tumpukan integrasi sistem tiket
-
Jika Anda berniat menggunakan fitur tiket, luncurkan tumpukan integrasi masing-masing terlebih dahulu.
-
Pilih tumpukan integrasi yang disediakan untuk Jira atau ServiceNow, atau gunakan sebagai cetak biru untuk mengimplementasikan integrasi kustom Anda sendiri.
Untuk menerapkan tumpukan Jira:
-
Masukkan nama untuk tumpukan Anda.
-
Berikan URI ke instance Jira Anda.
-
Berikan kunci proyek untuk proyek Jira yang ingin Anda kirim tiket.
-
Buat rahasia nilai kunci baru di AWS Secrets Manager yang menyimpan J
Usernameira dan.Passwordcatatan
Anda dapat memilih untuk menggunakan kunci Jira API sebagai pengganti kata sandi Anda dengan memberikan nama pengguna Anda sebagai
Usernamedan kunci API Anda sebagai.Password -
Tambahkan ARN rahasia ini sebagai input ke tumpukan.
Berikan nama tumpukan, informasi proyek Jira, dan kredenSIAL Jira API.
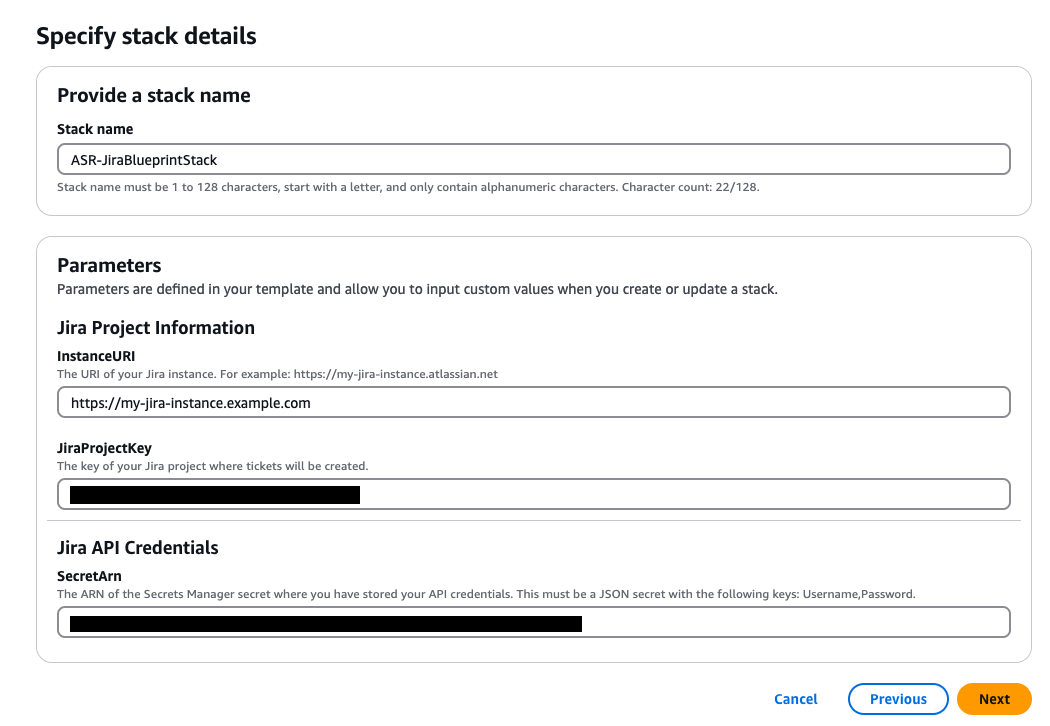
Konfigur asi Lapangan Jira:
Setelah menerapkan tumpukan Jira, Anda dapat menyesuaikan bidang tiket Jira dengan menyetel variabel
JIRA_FIELDS_MAPPINGlingkungan pada fungsi Lambda. String JSON ini menggantikan bidang tiket Jira default dan harus mengikuti struktur bidang Jira API.Nilai default saat
JIRA_FIELDS_MAPPINGkosong atau bidang tidak ditentukan:-
Priorit as:
{"id": "3"}(Prioritas sedang) -
Jenis masalah: (Tugas
{"id": "10006"}) -
accountID: Diperoleh secara otomatis menggunakan titik akhir
GET /rest/api/2/myselfAPIContoh konfigurasi dengan bidang khusus:
{
  "reporter": {"accountId": "123456:494dcbff-1b80-482c-a89d-56ae81c145a4"},
  "priority": {"id": "1"},
  "issuetype": {"id": "10006"},
  "assignee": {"accountId": "123456:another-user-id"},
  "customfield_10001": "custom value"
}
ID bidang Jira umum:
-
ID Priorit as: 1 (Tertinggi), 2 (Tinggi), 3 (Sedang), 4 (Rendah), 5 (Terendah)
-
ID Jenis Masalah: Bervariasi berdasarkan proyek Jira (misalnya, 10006 untuk Tugas)
-
ID Akun: Format
123456:494dcbff-1b80-482c-a89d-56ae81c145a4Anda dapat menemukan ID bidang Jira dan ID akun menggunakan Jira REST API:
-
GET /rest/api/2/myselfuntuk ID akun -
GET /rest/api/2/priorityuntuk ID prioritas -
GET /rest/api/2/project/{projectKey}untuk ID tipe masalahUntuk informasi selengkapnya, lihat format POST
Masalah Jira REST API v2. Untuk menerapkan ServiceNow tumpukan:
-
-
Masukkan nama untuk tumpukan Anda.
-
Berikan URI ServiceNow instans Anda.
-
Berikan nama ServiceNow tabel Anda.
-
Buat kunci API ServiceNow dengan izin untuk memodifikasi tabel yang ingin Anda tulis.
-
Buat rahasia di Secrets Manager dengan kunci
API_Keydan berikan ARN rahasia sebagai input ke tumpukan.Berikan nama tumpukan, informasi ServiceNow proyek, dan kreden ServiceNow SIAL API.
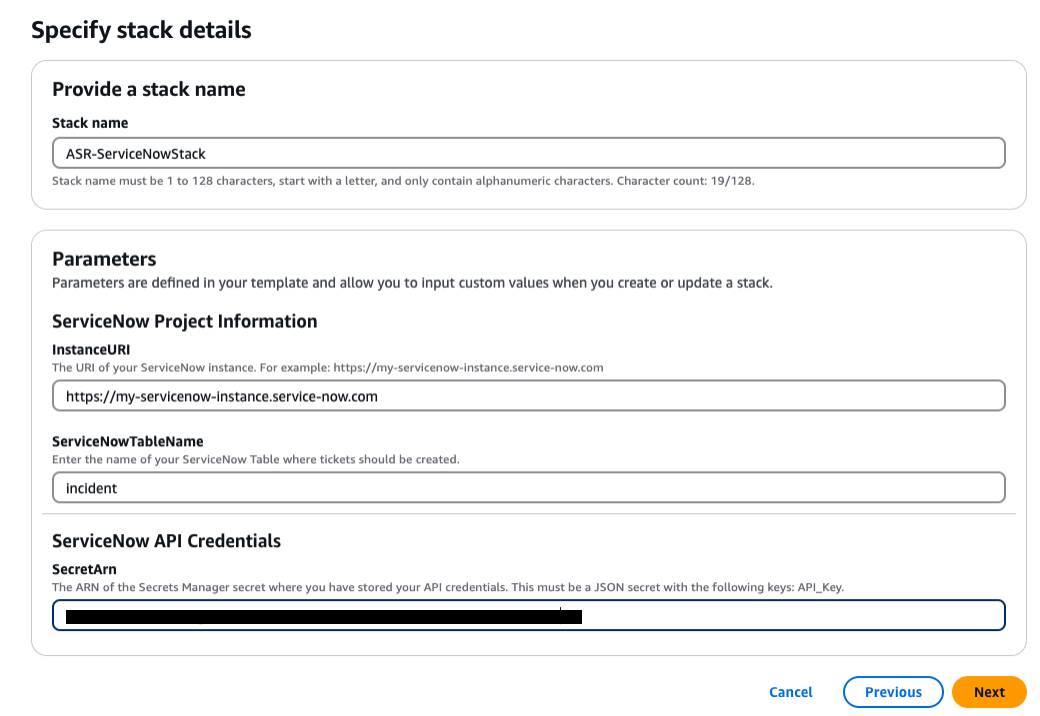
Untuk membuat tumpukan integrasi kustom: Sertakan fungsi Lambda yang dapat dipanggil fungsi langkah orkestrator solusi untuk setiap remediasi. Fungsi Lambda harus mengambil input yang disediakan oleh Step Functions, membuat muatan sesuai dengan persyaratan sistem tiket Anda, dan membuat permintaan ke sistem Anda untuk membuat tiket.
-
Langkah 1: Luncurkan tumpukan admin di akun admin Hub Keamanan yang didelegasikan
-
Luncurkan tumpukan admin
automated-security-response-admin.template,, dengan akun admin Hub Keamanan Anda. Biasanya, satu per organisasi di satu Wilayah. Karena tumpukan ini menggunakan tumpukan bersarang, Anda harus menerapkan template ini sebagai yang dikelola sendiri. StackSet
Parameter
| Parameter | Default | Deskripsi |
|---|---|---|
|
Muat Tumpukan Admin SC |
|
Tentukan apakah akan menginstal komponen admin untuk remediasi otomatis kontrol SC. |
|
Muat Tumpukan Admin AFSBP |
|
Tentukan apakah akan menginstal komponen admin untuk remediasi otomatis kontrol FSBP. |
|
Muat CIS120 Admin Stack |
|
Tentukan apakah akan menginstal komponen admin untuk remediasi otomatis kontrol CIS120. |
|
Muat CIS140 Admin Stack |
|
Tentukan apakah akan menginstal komponen admin untuk remediasi otomatis kontrol CIS140. |
|
Muat CIS300 Admin Stack |
|
Tentukan apakah akan menginstal komponen admin untuk remediasi otomatis kontrol CIS300. |
|
Muat Tumpukan Admin PCI321 |
|
Tentukan apakah akan menginstal komponen admin untuk remediasi otomatis kontrol PCI321. |
|
Muat Tumpukan Admin NIST |
|
Tentukan apakah akan menginstal komponen admin untuk remediasi otomatis kontrol NIST. |
|
Gunakan kembali Grup Log Orchestrator |
|
Pilih apakah akan menggunakan kembali grup |
|
ShouldDeployWebUI |
|
Menyebarkan komponen UI Web termasuk API Gateway, fungsi Lambda, dan CloudFront distribusi. Pilih “ya” untuk mengaktifkan antarmuka pengguna berbasis web untuk melihat temuan dan status remediasi. Jika Anda memilih untuk menonaktifkan fitur ini, Anda masih dapat mengonfigurasi remediasi otomatis dan menjalankan remediasi sesuai permintaan menggunakan tindakan kustom Security Hub CSPM. |
|
AdminUserEmail |
(Masukan opsional) |
Alamat email untuk pengguna admin awal. Pengguna ini akan memiliki akses administratif penuh ke UI Web ASR. Diperlukan hanya ketika UI Web diaktifkan. |
|
Gunakan CloudWatch Metrik |
|
Tentukan apakah akan mengaktifkan CloudWatch Metrik untuk memantau solusi. Ini akan membuat CloudWatch Dasbor untuk melihat metrik. |
|
Gunakan Alarm CloudWatch Metrik |
|
Tentukan apakah akan mengaktifkan Alarm CloudWatch Metrik untuk solusi. Ini akan membuat Alarm untuk metrik tertentu yang dikumpulkan oleh solusi. |
|
RemediationFailureAlarmThreshold |
|
Tentukan ambang batas persentase kegagalan remediasi per ID kontrol. Misalnya, jika Anda memasukkan Parameter ini hanya berfungsi jika alarm dibuat (lihat parameter Gunakan CloudWatch Metrik Alarm). |
|
EnableEnhancedCloudWatchMetrics |
|
Jika Lihat bagian Biaya untuk memahami biaya tambahan yang ditimbulkan. |
|
TicketGenFunctionName |
(Masukan opsional) |
Tidak wajib. Biarkan kosong jika Anda tidak ingin mengintegrasikan sistem tiket. Jika tidak, berikan nama fungsi Lambda dari output tumpukan Langkah 0, misalnya: |
Konfigurasikan StackSet opsi
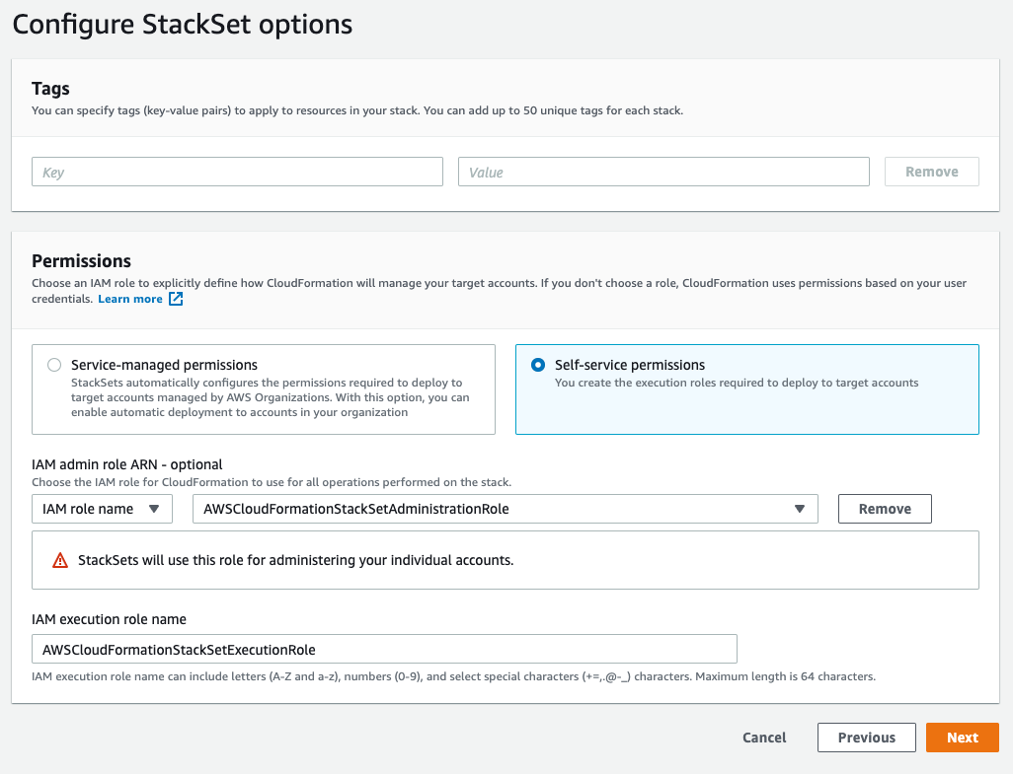
-
Untuk parameter Nomor akun, masukkan ID akun akun admin AWS Security Hub.
-
Untuk parameter Tentukan wilayah, pilih hanya Wilayah tempat admin Hub Keamanan diaktifkan. Tunggu langkah ini selesai sebelum melanjutkan ke Langkah 2.
Anda dapat melihat status StackSet operasi di CloudFormation konsol AWS di halaman StackSet detail. Anda akan menerima status operasi BERHASIL dalam waktu sekitar 15 menit.
Langkah 2: Instal peran remediasi ke setiap akun anggota AWS Security Hub
Gunakan layanan yang dikelola StackSets untuk menyebarkan template peran automated-security-response-member-roles.template Ini StackSet harus diterapkan di satu Wilayah per akun anggota. Ini mendefinisikan peran global yang memungkinkan panggilan API lintas akun dari fungsi langkah ASR Orchestrator.
Parameter
| Parameter | Default | Deskripsi |
|---|---|---|
|
Namespace |
|
Masukkan string hingga 9 karakter alfanumerik huruf kecil. Namespace unik untuk ditambahkan sebagai akhiran untuk remediasi nama peran IAM. Namespace yang sama harus digunakan di Peran Anggota dan tumpukan Anggota. String ini harus unik untuk setiap penerapan solusi, tetapi tidak perlu diubah selama pembaruan tumpukan. Nilai namespace tidak harus unik per akun anggota. |
|
Akun Admin Sec Hub |
|
Masukkan ID akun 12 digit untuk akun admin AWS Security Hub. Nilai ini memberikan izin ke peran solusi akun admin. |
-
Terapkan ke seluruh organisasi (tipikal) atau ke unit organisasi, sesuai kebijakan organisasi Anda.
-
Aktifkan penerapan otomatis agar akun baru di Organisasi AWS menerima izin ini.
-
Untuk parameter Tentukan wilayah, pilih satu Wilayah. Peran IAM bersifat global. Anda dapat melanjutkan ke Langkah 3 saat ini StackSet diterapkan.
Anda dapat melihat status StackSet operasi di CloudFormation konsol AWS di halaman StackSet detail. Anda akan menerima status operasi BERHASIL dalam waktu sekitar 5 menit.
Tentukan StackSet detail
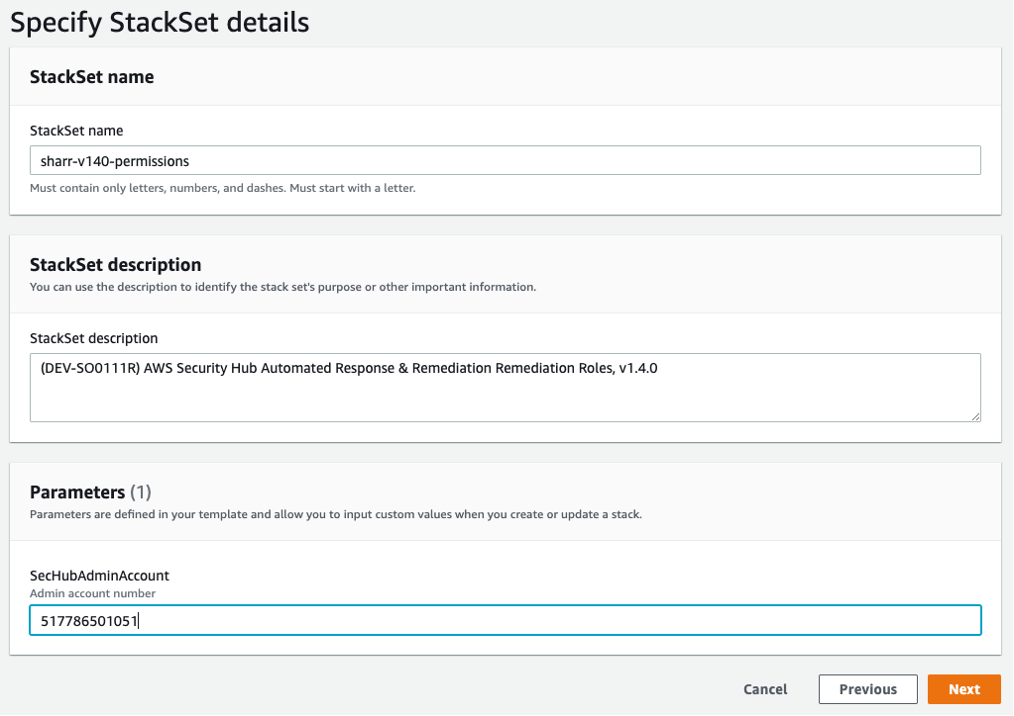
Langkah 3: Luncurkan tumpukan anggota ke setiap akun dan Wilayah anggota AWS Security Hub
Karena tumpukan anggota
Parameter
| Parameter | Default | Deskripsi |
|---|---|---|
|
Berikan nama yang akan digunakan LogGroup untuk membuat Filter Metrik dan Alarm |
|
Tentukan nama grup CloudWatch Logs tempat CloudTrail log panggilan API. Ini digunakan untuk remediasi CIS 3.1-3.14. |
|
Muat Tumpukan Anggota SC |
|
Tentukan apakah akan menginstal komponen anggota untuk remediasi otomatis kontrol SC. |
|
Muat Stack Anggota AFSBP |
|
Tentukan apakah akan menginstal komponen anggota untuk remediasi otomatis kontrol FSBP. |
|
Muat Stack Anggota CIS120 |
|
Tentukan apakah akan menginstal komponen anggota untuk remediasi otomatis kontrol CIS120. |
|
Muat Stack Anggota CIS140 |
|
Tentukan apakah akan menginstal komponen anggota untuk remediasi otomatis kontrol CIS140. |
|
Muat Stack Anggota CIS300 |
|
Tentukan apakah akan menginstal komponen anggota untuk remediasi otomatis kontrol CIS300. |
|
Muat Stack Anggota PCI321 |
|
Tentukan apakah akan menginstal komponen anggota untuk remediasi otomatis kontrol PCI321. |
|
Muat Tumpukan Anggota NIST |
|
Tentukan apakah akan menginstal komponen anggota untuk remediasi otomatis kontrol NIST. |
|
Buat Bucket S3 Untuk Pencatatan Audit Redshift |
|
Pilih |
|
Akun Admin Sec Hub |
|
Masukkan ID akun 12 digit untuk akun admin AWS Security Hub. |
|
Namespace |
|
Masukkan string hingga 9 karakter alfanumerik huruf kecil. String ini menjadi bagian dari nama peran IAM dan bucket Action Log S3. Gunakan nilai yang sama untuk penerapan tumpukan anggota dan penyebaran tumpukan peran anggota. String harus unik untuk setiap penerapan solusi, tetapi tidak perlu diubah selama pembaruan tumpukan. |
|
EnableCloudTrailForASRActionLog |
|
Pilih |
Akun
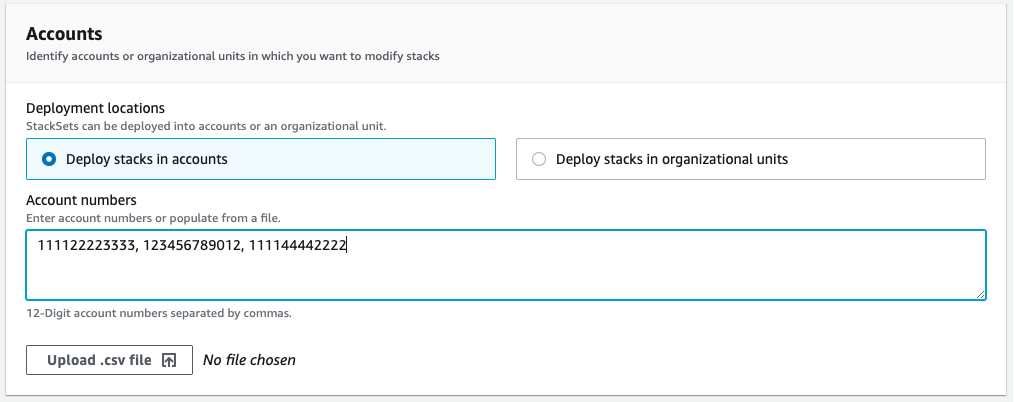
Lokasi penyebaran: Anda dapat menentukan daftar nomor akun atau unit organisasi.
Tentukan wilayah: Pilih semua Wilayah tempat Anda ingin memperbaiki temuan. Anda dapat menyesuaikan opsi Deployment sesuai dengan jumlah akun dan Wilayah. Konkurensi wilayah dapat paralel.
Anda dapat melihat status StackSet operasi di CloudFormation konsol AWS di halaman StackSet detail. Anda harus menerima status operasi BERHASIL untuk setiap akun dan kombinasi Wilayah. Waktu penerapan bervariasi berdasarkan jumlah akun dan Wilayah yang dipilih.
