Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Konfigurasi sertifikat server untuk stapling OCSP
AWS IoT Core mendukung stapling Online Certificate Status Protocol (OCSP) untuk sertifikat server, juga dikenal sebagai
Anda dapat mengaktifkan OCSP sertifikat server AWS IoT Core untuk memeriksa validitas sertifikat dengan menanyakan responder OCSP secara berkala. Pengaturan stapling OCSP adalah bagian dari proses untuk membuat atau memperbarui konfigurasi domain dengan domain khusus. Stapling OCSP memeriksa status pencabutan pada sertifikat server secara terus menerus. Ini membantu memverifikasi bahwa sertifikat apa pun yang telah dicabut oleh CA tidak lagi dipercaya oleh klien yang terhubung ke domain kustom Anda. Untuk informasi selengkapnya, lihat Mengaktifkan sertifikat server OCSP di AWS IoT Core.
Stapling OCSP sertifikat server menyediakan pemeriksaan status pencabutan waktu nyata, mengurangi latensi yang terkait dengan memeriksa status pencabutan, dan meningkatkan privasi dan keandalan koneksi aman. Untuk informasi lebih lanjut tentang manfaat menggunakan stapling OCSP, lihat. Manfaat menggunakan stapling OCSP dibandingkan dengan pemeriksaan OCSP sisi klien
catatan
Fitur ini tidak tersedia di AWS GovCloud (US) Regions.
Dalam topik ini:
Apa itu OCSP?
Protokol Status Sertifikat Online (OCSP) membantu dalam memberikan status pencabutan sertifikat server untuk jabat tangan Transport Layer Security (TLS).
Konsep Utama
Konsep kunci berikut memberikan rincian tentang Protokol Status Sertifikat Online (OCSP).
OCSP
OCSP
OCSP responder
Responder OCSP (juga dikenal sebagai server OCSP) menerima dan menanggapi permintaan OCSP dari klien yang berusaha memverifikasi status pencabutan sertifikat.
Client-side OCSP
Di OCSP sisi klien, klien menggunakan OCSP untuk menghubungi responder OCSP untuk memeriksa status pencabutan sertifikat selama jabat tangan TLS.
Server-side OCSP
Dalam OCSP sisi server (juga dikenal sebagai OCSP stapling), server diaktifkan (bukan klien) untuk membuat permintaan ke responder OCSP. Server menempelkan respons OCSP ke sertifikat dan mengembalikannya ke klien selama jabat tangan TLS.
Diagram OCSP
Diagram berikut menggambarkan cara kerja OCSP sisi klien dan OCSP sisi server.
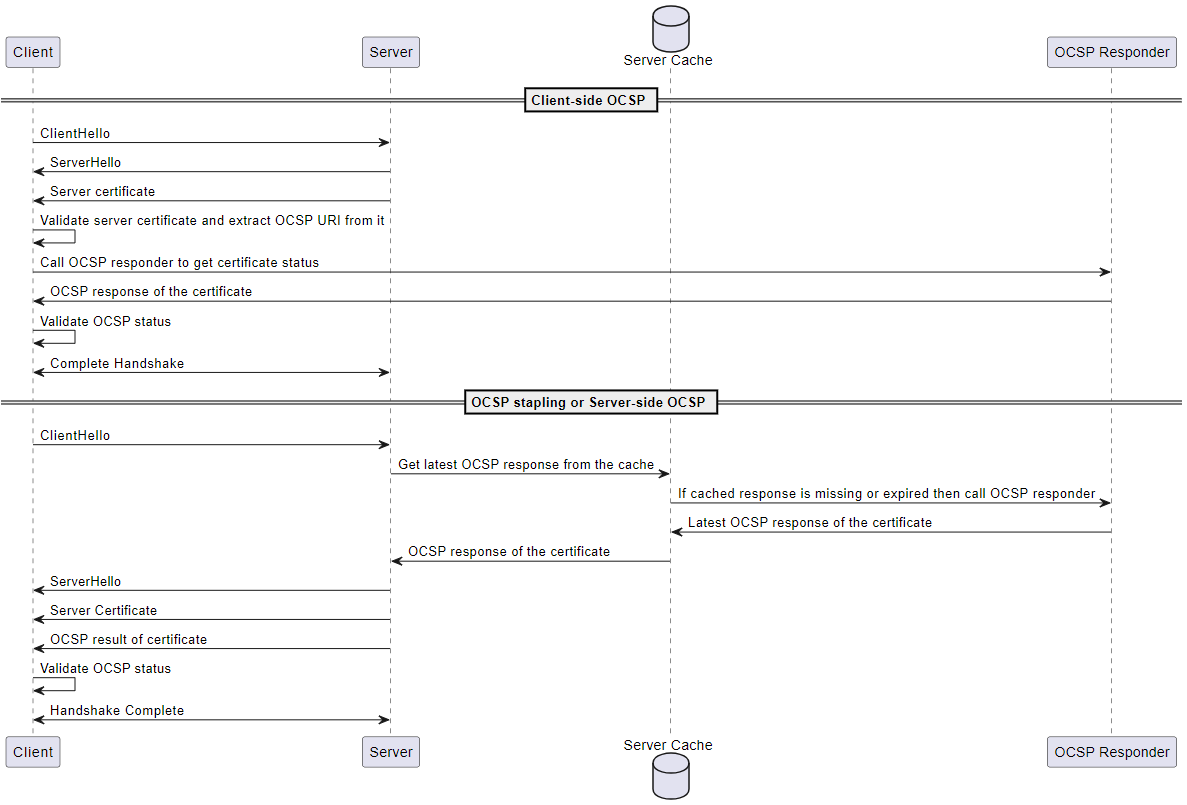
Client-side OCSP
Klien mengirim
ClientHellopesan untuk memulai jabat tangan TLS dengan server.Server menerima pesan dan merespons dengan
ServerHellopesan. Server juga mengirimkan sertifikat server ke klien.Klien memvalidasi sertifikat server dan mengekstrak URI OCSP darinya.
Klien mengirimkan permintaan pemeriksaan pencabutan sertifikat ke responder OCSP.
Responder OCSP mengirimkan respons OCSP.
Klien memvalidasi status sertifikat dari respons OCSP.
Jabat tangan TLS selesai.
Server-side OCSP
-
Klien mengirim
ClientHellopesan untuk memulai jabat tangan TLS dengan server. Server menerima pesan dan mendapatkan respons OCSP cache terbaru. Jika respons cache hilang atau kedaluwarsa, server akan memanggil responder OCSP untuk status sertifikat.
Responder OCSP mengirimkan respons OCSP ke server.
Server mengirimkan
ServerHellopesan. Server juga mengirimkan sertifikat server dan status sertifikat ke klien.Klien memvalidasi status sertifikat OCSP.
Jabat tangan TLS selesai.
Cara kerja stapling OCSP
Stapling OCSP digunakan selama jabat tangan TLS antara klien dan server untuk memeriksa status pencabutan sertifikat server. Server membuat permintaan OCSP ke responder OCSP dan menempel tanggapan OCSP ke sertifikat yang dikembalikan ke klien. Dengan meminta server membuat permintaan ke responder OCSP, respons dapat di-cache dan kemudian digunakan beberapa kali untuk banyak klien.
Cara kerja stapling OCSP di AWS IoT Core
Diagram berikut menunjukkan cara kerja stapling OCSP sisi server. AWS IoT Core

-
Perangkat harus didaftarkan dengan domain khusus dengan OCSP stapling diaktifkan.
-
AWS IoT Core memanggil responder OCSP setiap jam untuk mendapatkan status sertifikat.
-
Responder OCSP menerima permintaan, mengirimkan respons OCSP terbaru, dan menyimpan respons OCSP yang di-cache.
-
Perangkat mengirimkan
ClientHellopesan untuk memulai jabat tangan TLS. AWS IoT Core -
AWS IoT Core mendapatkan respons OCSP terbaru dari cache server, yang merespons dengan respons OCSP dari sertifikat.
-
Server mengirim
ServerHellopesan ke perangkat. Server juga mengirimkan sertifikat server dan status sertifikat ke klien. -
Perangkat memvalidasi status sertifikat OCSP.
-
Jabat tangan TLS selesai.
Manfaat menggunakan stapling OCSP dibandingkan dengan pemeriksaan OCSP sisi klien
Beberapa keuntungan menggunakan stapling OCSP sertifikat server meliputi:
Peningkatan privasi
Tanpa OCSP stapling, perangkat klien dapat mengekspos informasi ke responden OCSP pihak ketiga, yang berpotensi membahayakan privasi pengguna. Stapling OCSP mengurangi masalah ini dengan meminta server mendapatkan respons OCSP dan mengirimkannya langsung ke klien.
Keandalan yang ditingkatkan
Stapling OCSP dapat meningkatkan keandalan koneksi aman karena mengurangi risiko pemadaman server OCSP. Ketika respons OCSP dijepit, server menyertakan respons terbaru dengan sertifikat. Hal ini agar klien memiliki akses ke status pencabutan meskipun responder OCSP sementara tidak tersedia. Stapling OCSP membantu mengurangi masalah ini karena server mengambil respons OCSP secara berkala dan menyertakan respons yang di-cache dalam jabat tangan TLS. Ini mengurangi ketergantungan pada ketersediaan real-time responden OCSP.
Mengurangi beban server
Stapling OCSP melepaskan beban menanggapi permintaan OCSP dari responder OCSP ke server. Ini dapat membantu mendistribusikan beban lebih merata, membuat proses validasi sertifikat lebih efisien dan dapat diskalakan.
Mengurangi latensi
Stapling OCSP mengurangi latensi yang terkait dengan memeriksa status pencabutan sertifikat selama jabat tangan TLS. Alih-alih klien harus menanyakan server OCSP secara terpisah, server mengirimkan permintaan dan melampirkan respons OCSP dengan sertifikat server selama jabat tangan.
Mengaktifkan sertifikat server OCSP di AWS IoT Core
Untuk mengaktifkan OCSP sertifikat server AWS IoT Core, buat konfigurasi domain untuk domain kustom atau perbarui konfigurasi domain kustom yang ada. Untuk informasi umum tentang membuat konfigurasi domain dengan domain khusus, lihatMembuat dan mengonfigurasi domain yang dikelola pelanggan.
Gunakan petunjuk berikut untuk mengaktifkan stapling server OCSP menggunakan Konsol Manajemen AWS atau. AWS CLI
Untuk mengaktifkan stapling OCSP sertifikat server menggunakan AWS IoT konsol:
Di menu navigasi, pilih Pengaturan, lalu pilih Buat konfigurasi domain, atau pilih konfigurasi domain yang ada untuk domain kustom.
Jika Anda memilih untuk membuat konfigurasi domain baru pada langkah sebelumnya, Anda akan melihat halaman Buat konfigurasi domain. Di bagian Properti konfigurasi domain, pilih Domain kustom. Masukkan informasi untuk membuat konfigurasi domain.
Jika Anda memilih untuk memperbarui konfigurasi domain yang ada untuk domain kustom, Anda akan melihat halaman detail konfigurasi domain. Pilih Edit.
Untuk mengaktifkan stapling server OCSP, pilih Aktifkan stapling OCSP sertifikat server di subbagian Konfigurasi sertifikat server.
-
Pilih Buat konfigurasi domain atau Per barui konfigurasi domain.
Untuk mengaktifkan stapling OCSP sertifikat server menggunakan AWS CLI:
Jika Anda membuat konfigurasi domain baru untuk domain kustom, perintah untuk mengaktifkan stapling server OCSP dapat terlihat seperti berikut:
aws iot create-domain-configuration --domain-configuration-name "myDomainConfigurationName" \ --server-certificate-arns arn:aws:iot:us-east-1:123456789012:cert/f8c1e5480266caef0fdb1bf97dc1c82d7ba2d3e2642c5f25f5ba364fc6b79ba3\ --server-certificate-config "enableOCSPCheck=true|false"Jika Anda memperbarui konfigurasi domain yang ada untuk domain kustom, perintah untuk mengaktifkan stapling server OCSP dapat terlihat seperti berikut:
aws iot update-domain-configuration --domain-configuration-name "myDomainConfigurationName" \ --server-certificate-arns arn:aws:iot:us-east-1:123456789012:cert/f8c1e5480266caef0fdb1bf97dc1c82d7ba2d3e2642c5f25f5ba364fc6b79ba3\ --server-certificate-config "enableOCSPCheck=true|false"
Untuk informasi selengkapnya, lihat CreateDomainConfiguration dan UpdateDomainConfiguration dari Refer AWS IoT ensi API.
Mengkonfigurasi sertifikat server OCSP untuk titik akhir pribadi di AWS IoT Core
OCSP untuk titik akhir pribadi memungkinkan Anda menggunakan sumber daya OCSP pribadi Anda dalam Amazon Virtual Private Cloud (Amazon VPC) untuk operasi. AWS IoT Core Proses ini melibatkan pengaturan fungsi Lambda yang bertindak sebagai responder OCSP. Fungsi Lambda mungkin menggunakan sumber daya OCSP pribadi Anda untuk membuat respons OCSP yang AWS IoT Core akan digunakan.
Fungsi lambda
Sebelum Anda mengonfigurasi OCSP server untuk titik akhir pribadi, buat fungsi Lambda yang bertindak sebagai responder Protokol Status Sertifikat Online (OCSP) yang sesuai dengan Request for Comments (RFC) 6960, mendukung respons OCSP dasar. Fungsi Lambda menerima base64-encoding dari permintaan OCSP dalam format Distinguished Encoding Rules (DER). Respons fungsi Lambda juga merupakan respons OCSP yang dikodekan base64 dalam format DER. Ukuran respons tidak boleh melebihi 4 kilobyte (KiB). Fungsi Lambda harus sama Akun AWS dan Wilayah AWS seperti konfigurasi domain. Berikut ini adalah contoh fungsi Lambda.
Contoh fungsi Lambda
Mengotorisasi AWS IoT untuk memanggil fungsi Lambda Anda
Dalam proses membuat konfigurasi domain dengan responder Lambda OCSP, Anda harus memberikan AWS IoT izin untuk memanggil fungsi Lambda setelah fungsi dibuat. Untuk memberikan izin, Anda dapat menggunakan perintah CLI add-permissions.
Berikan izin ke fungsi Lambda Anda menggunakan AWS CLI
-
Setelah memasukkan nilai Anda, masukkan perintah berikut. Perhatikan bahwa nil
statement-idainya harus unik. GantiId-1234ResourceConflictExceptionkesalahan.aws lambda add-permission \ --function-name "ocsp-function" \ --principal "iot.amazonaws.com" \ --action "lambda:InvokeFunction" \ --statement-id "Id-1234" \ --source-arnarn:aws:iot:us-east-1:123456789012:domainconfiguration/<domain-config-name>/*--source-account123456789012ARN konfigurasi domain IoT akan mengikuti pola berikut. Sufiks yang dihasilkan layanan tidak akan diketahui sebelum waktu pembuatan, jadi Anda harus mengganti akhiran dengan a.
*Anda dapat memperbarui izin setelah konfigurasi domain dibuat dan ARN yang tepat diketahui.arn:aws:iot:use-east-1:123456789012:domainconfiguration/domain-config-name/service-generated-suffix -
Jika perintah berhasil, ia mengembalikan pernyataan izin, seperti contoh ini. Anda dapat melanjutkan ke bagian berikutnya untuk mengonfigurasi OCSP stapling untuk titik akhir pribadi.
{
    "Statement": "{\"Sid\":\"Id-1234\",\"Effect\":\"Allow\",\"Principal\":{\"Service\":\"iot.amazonaws.com\"},\"Action\":\"lambda:InvokeFunction\",\"Resource\":\"arn:aws:lambda:us-east-1:123456789012:function:ocsp-function\",\"Condition\":{\"ArnLike\":{\"AWS:SourceArn\":\"arn:aws:iot:us-east-1:123456789012:domainconfiguration/domain-config-name/*\"}}}"
}
Jika perintah tidak berhasil, ia mengembalikan kesalahan, seperti contoh ini. Anda harus meninjau dan memperbaiki kesalahan sebelum melanjutkan.
An error occurred (AccessDeniedException) when calling the AddPermission operation: User: arn:aws:iam::57EXAMPLE833:user/EXAMPLE-1 is not authorized to perform: lambda:AddPer
mission on resource: arn:aws:lambda:us-east-1:123456789012:function:ocsp-function
Mengkonfigurasi stapling OCSP server untuk titik akhir pribadi
Untuk mengkonfigurasi stapling OCSP sertifikat server menggunakan AWS IoT konsol:
Dari menu navigasi, pilih Pengaturan, lalu pilih Buat konfigurasi domain, atau pilih konfigurasi domain yang ada untuk domain kustom.
Jika Anda memilih untuk membuat konfigurasi domain baru pada langkah sebelumnya, Anda akan melihat halaman Buat konfigurasi domain. Di bagian Properti konfigurasi domain, pilih Domain kustom. Masukkan informasi untuk membuat konfigurasi domain.
Jika Anda memilih untuk memperbarui konfigurasi domain yang ada untuk domain kustom, Anda akan melihat halaman detail konfigurasi domain. Pilih Edit.
Untuk mengaktifkan stapling server OCSP, pilih Aktifkan stapling OCSP sertifikat server di subbagian Konfigurasi sertifikat server.
-
Pilih Buat konfigurasi domain atau Per barui konfigurasi domain.
Untuk mengkonfigurasi stapling OCSP sertifikat server menggunakan AWS CLI:
Jika Anda membuat konfigurasi domain baru untuk domain kustom, perintah untuk mengonfigurasi sertifikat server OCSP untuk titik akhir pribadi dapat terlihat seperti berikut:
aws iot create-domain-configuration --domain-configuration-name "myDomainConfigurationName" \ --server-certificate-arns arn:aws:iot:us-east-1:123456789012:cert/f8c1e5480266caef0fdb1bf97dc1c82d7ba2d3e2642c5f25f5ba364fc6b79ba3\ --server-certificate-config "enableOCSPCheck=true, ocspAuthorizedResponderArn=arn:aws:acm:us-east-1:123456789012:certificate/certificate_ID, ocspLambdaArn=arn:aws:lambda:us-east-1:123456789012:function:my-function"Jika Anda memperbarui konfigurasi domain yang ada untuk domain kustom, perintah untuk mengonfigurasi sertifikat server OCSP untuk titik akhir pribadi dapat terlihat seperti berikut:
aws iot update-domain-configuration --domain-configuration-name "myDomainConfigurationName" \ --server-certificate-arns arn:aws:iot:us-east-1:123456789012:cert/f8c1e5480266caef0fdb1bf97dc1c82d7ba2d3e2642c5f25f5ba364fc6b79ba3\ --server-certificate-config "enableOCSPCheck=true, ocspAuthorizedResponderArn=arn:aws:acm:us-east-1:123456789012:certificate/certificate_ID, ocspLambdaArn=arn:aws:lambda:us-east-1:123456789012:function:my-function"
- AktifkanOCSPCheck
-
Ini adalah nilai Boolean yang menunjukkan apakah pemeriksaan stapling OCSP server diaktifkan atau tidak. Untuk mengaktifkan stapling OCSP sertifikat server, nilai ini harus benar.
- Occp AuthorizedResponderArn
-
Ini adalah nilai string dari Amazon Resource Name (ARN) untuk X.509 sertifikat yang disimpan di AWS Certificate Manager (ACM). Jika disediakan, AWS IoT Core akan menggunakan sertifikat ini untuk memvalidasi tanda tangan dari respons OCSP yang diterima. Jika tidak disediakan, AWS IoT Core akan menggunakan sertifikat penerbit untuk memvalidasi tanggapan. Sertifikat harus sama Akun AWS dan Wilayah AWS seperti konfigurasi domain. Untuk informasi selengkapnya tentang cara mendaftarkan sertifikat responder resmi Anda, lihat Meng impor sertifikat ke AWS Certificate Manager.
- Occp LambdaArn
-
Ini adalah nilai string dari Amazon Resource Name (ARN) untuk fungsi Lambda yang bertindak sebagai responder yang sesuai dengan Request for Comments (RFC) 6960 (OCSP), mendukung respons OCSP dasar. Fungsi Lambda menerima base64-encoding dari permintaan OCSP yang dikodekan menggunakan format DER. Respons fungsi Lambda juga merupakan respons OCSP yang dikodekan base64 dalam format DER. Ukuran respons tidak boleh melebihi 4 kilobyte (KiB). Fungsi Lambda harus sama Akun AWS dan Wilayah AWS seperti konfigurasi domain.
Untuk informasi selengkapnya, lihat CreateDomainConfiguration dan UpdateDomainConfiguration dari Refer AWS IoT ensi API.
Catatan penting untuk menggunakan stapling OCSP sertifikat server di AWS IoT Core
Saat Anda menggunakan sertifikat server OCSP di AWS IoT Core, ingatlah hal-hal berikut:
-
AWS IoT Core hanya mendukung responder OCSP yang dapat dijangkau melalui alamat IPv4 publik.
-
Fitur stapling OCSP di AWS IoT Core tidak mendukung responder resmi. Semua respons OCSP harus ditandatangani oleh CA yang menandatangani sertifikat, dan CA harus menjadi bagian dari rantai sertifikat domain kustom.
-
Fitur stapling OCSP di AWS IoT Core tidak mendukung domain khusus yang dibuat menggunakan sertifikat yang ditandatangani sendiri.
-
AWS IoT Core memanggil responder OCSP setiap jam dan menyimpan respons. Jika panggilan ke responder gagal, AWS IoT Core akan menjepit respons valid terbaru.
-
Jika
nextUpdateTimetidak lagi valid, AWS IoT Core akan menghapus respons dari cache, dan jabat tangan TLS tidak akan menyertakan data respons OCSP sampai panggilan berhasil berikutnya ke responder OCSP. Hal ini dapat terjadi ketika respons cache telah kedaluwarsa sebelum server mendapat respons yang valid dari responder OCSP. NilainextUpdateTimemenunjukkan bahwa respons OCSP akan valid hingga saat ini. Untuk informasi selengkapnya tentangnextUpdateTime, lihat Entri log OCSP sertifikat server. -
Terkadang, AWS IoT Core gagal menerima respons OCSP atau menghapus respons OCSP yang ada karena kedaluwarsa. Jika situasi seperti ini terjadi, AWS IoT Core akan terus menggunakan sertifikat server yang disediakan oleh domain kustom tanpa respons OCSP.
-
Ukuran respons OCSP tidak boleh melebihi 4 KiB.
Memecahkan masalah penjepitan OCSP sertifikat server di AWS IoT Core
AWS IoT Core memancarkan entri RetrieveOCSPStapleData.Success metrik dan RetrieveOCSPStapleData log ke CloudWatch. Metrik dan entri log ini dapat membantu mendeteksi masalah yang terkait dengan pengambilan respons OCSP. Lihat informasi yang lebih lengkap di Metrik stapling OCSP sertifikat server dan Entri log OCSP sertifikat server.
