Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Mengkonfigurasi target untuk integrasi Zero-ETL
Ada beberapa opsi yang ditawarkan AWS Glue saat mengonfigurasi target untuk integrasi Zero-ETL. Targetnya mungkin gudang Amazon Redshift data terenkripsi atau arsitektur Lakehouse Amazon. SageMaker
Sebelum memilih target untuk integrasi Zero-ETL, Anda perlu mengkonfigurasi salah satu sumber daya target berikut. Opsi konfigurasi untuk target dalam integrasi Zero-ETL meliputi:
Bucket Amazon S3 tujuan umum menggunakan arsitektur rumah danau Amazon. SageMaker Lihat Mengkonfigurasi target bucket S3 tujuan umum.
Ember Amazon S3 Tables menggunakan arsitektur rumah danau Amazon. SageMaker Lihat Mengkonfigurasi target bucket Amazon S3 Tables.
Peny Amazon Redshift impanan Terkelola menggunakan arsitektur rumah danau Amazon. SageMaker Lihat Mengkonfigurasi Amazon Redshift Target Penyimpanan Terkelola.
Gudang Amazon Redshift data yang diidentifikasi oleh namespace Redshift. Lihat Mengkonfigurasi Amazon Redshift target gudang data.
catatan
Anda tidak dapat memodifikasi target integrasi Zero-ETL setelah pembuatan.
Mengkonfigurasi target bucket S3 tujuan umum
Bagian ini menjelaskan prasyarat dan langkah-langkah penyiapan untuk mengonfigurasi bucket S3 tujuan umum sebagai penyimpanan untuk target Anda dalam integrasi Zero-ETL, menggunakan arsitektur Lakehouse Amazon. SageMaker
Sebelum membuat integrasi Zero-ETL dengan arsitektur Lakehouse Amazon SageMaker menggunakan penyimpanan S3 tujuan umum, Anda harus menyelesaikan tugas penyiapan berikut:
Menyiapkan AWS Glue database
Berikan kebijakan RBAC Katalog
Buat peran IAM target
Mengaitkan peran target, KMS (opsional) dan Koneksi (opsional) dengan sumber daya target
(Opsional) Konfigurasikan properti tabel target
Menyiapkan AWS Glue basis data
Untuk menyiapkan database target di Katalog Data dengan lokasi bucket tujuan umum Amazon S3:
Di halaman ber AWS Glue anda konsol, pilih Database di bawah Katalog Data.
Pilih Tambahkan database di pojok kanan atas. Jika Anda telah membuat database, pastikan lokasi dengan URI Amazon S3 ditetapkan untuk database.
Masukkan nama dan Lokasi (URI Amazon S3). Perhatikan bahwa lokasi diperlukan untuk integrasi Zero-ETL. Klik Buat database setelah selesai.
catatan
Bucket Amazon S3 tujuan umum harus berada di wilayah yang sama dengan AWS Glue database.
Untuk informasi tentang membuat database baru di AWS Glue, lihat Memulai dengan Katalog Data.
Anda juga dapat menggunakan create-database CLI untuk membuat database di AWS Glue. Perhatikan bahwa LocationUri masuk --database-input diperlukan.
Mengoptimalkan tabel gunung es
Setelah tabel dibuat oleh AWS Glue di database target, Anda dapat mengaktifkan pemadatan untuk mempercepat kueri di Amazon Athena. Untuk informasi tentang pengaturan sumber daya (Peran IAM) untuk pemadatan, lihat Prasyarat pengoptimalan tabel.
Untuk informasi selengkapnya tentang menyiapkan pemadatan pada AWS Glue tabel yang dibuat oleh integrasi, lihat Meng optimalkan tabel Iceberg.
Menyediakan kebijakan Akses Berbasis Sumber Daya (RBAC) katalog
Untuk integrasi yang menggunakan AWS Glue database, tambahkan izin berikut ke katalog Kebijakan RBAC untuk memungkinkan integrasi antara sumber dan target.
catatan
Untuk integrasi lintas akun, pengguna yang membuat kebijakan peran integrasi dan kebijakan sumber daya katalog harus mengizinkan glue:CreateInboundIntegration pada sumber daya. Untuk akun yang sama, kebijakan sumber daya atau kebijakan peran yang mengizinkan glue:CreateInboundIntegration sumber daya sudah cukup. Kedua skenario masih glue.amazonaws.com perlu diizinkanglue:AuthorizeInboundIntegration.
Anda dapat mengakses pengaturan Katalog di bawah Katalog Data. Kemudian berikan izin berikut dan isi informasi yang hilang.
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Principal": {
        "AWS": [
            "arn:aws:iam::123456789012:user/Alice"
        ]
      },
      "Effect": "Allow",
      "Action": [
        "glue:CreateInboundIntegration"
      ],
      "Resource": [
          "arn:aws:glue:us-east-1:111122223333:catalog",
          "arn:aws:glue:us-east-1:111122223333:database/database-name"
      ],
      "Condition": {
        "StringLike": {
        "aws:SourceArn": "arn:aws:dynamodb:us-east-1:444455556666:table/table-name"
        }
      }
    },
    {
      "Principal": {
        "Service": [
          "glue.amazonaws.com"
        ]
      },
      "Effect": "Allow",
      "Action": [
        "glue:AuthorizeInboundIntegration"
      ],
      "Resource": [
          "arn:aws:glue:us-east-1:111122223333:catalog",
          "arn:aws:glue:us-east-1:111122223333:database/database-name"
      ],
      "Condition": {
        "StringEquals": {
        "aws:SourceArn": "arn:aws:dynamodb:us-east-1:444455556666:table/table-name"
        }
      }
    }
  ]
}
Membuat peran IAM target
Buat peran IAM target dengan izin dan hubungan kepercayaan berikut:
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Action": "s3:ListBucket",
            "Resource": "arn:aws:s3:::amzn-s3-bucket",
            "Effect": "Allow"
        },
        {
            "Action": [
                "s3:GetObject",
                "s3:PutObject",
                "s3:DeleteObject"
            ],
            "Resource": "arn:aws:s3:::amzn-s3-demo-bucket/prefix/*",
            "Effect": "Allow"
        },
        {
            "Action": [
                "glue:GetDatabase"
            ],
            "Resource": [
                "arn:aws:glue:us-east-1:111122223333:catalog",
                "arn:aws:glue:us-east-1:111122223333:database/database-name"
            ],
            "Effect": "Allow"
        },
        {
            "Action": [
                "glue:CreateTable",
                "glue:GetTable",
                "glue:GetTables",
                "glue:DeleteTable",
                "glue:UpdateTable",
                "glue:GetTableVersion",
                "glue:GetTableVersions",
                "glue:GetResourcePolicy"
            ],
            "Resource": [
                "arn:aws:glue:us-east-1:111122223333:catalog",
                "arn:aws:glue:us-east-1:111122223333:database/database-name",
                "arn:aws:glue:us-east-1:111122223333:table/database-name/*"
            ],
            "Effect": "Allow"
        },
        {
            "Action": [
                "cloudwatch:PutMetricData"
            ],
            "Resource": "*",
            "Condition": {
                "StringEquals": {
                    "cloudwatch:namespace": "AWS/Glue/ZeroETL"
                }
            },
            "Effect": "Allow"
        },
        {
            "Action": [
                "logs:CreateLogGroup",
                "logs:CreateLogStream",
                "logs:PutLogEvents"
            ],
            "Resource": "*",
            "Effect": "Allow"
        }
    ]
}
Tambahkan kebijakan kepercayaan berikut untuk mengiz AWS Glue inkan layanan mengambil peran:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": {
        "Service": "glue.amazonaws.com"
      },
      "Action": "sts:AssumeRole"
    }
  ]
}
Mengaitkan peran target, KMS (opsional) dan Koneksi (opsional) dengan sumber daya target
Kaitkan peran target di atas dengan sumber daya target yaitu AWS Glue Database. Secara opsional, KMS untuk mengenkripsi data sebelum menyimpan di tabel gunung es target dan Connection ARN untuk mengakses bucket S3 dapat dikonfigurasi untuk database target. AWS Glue Ini akan memungkinkan AWS Glue untuk mengakses data di lokasi S3 target menggunakan peran yang disediakan dan secara opsional mengenkripsi menggunakan kunci KMS yang disediakan. Jika bucket S3 target dikonfigurasi agar dapat diakses menggunakan VPC tertentu, koneksi ARN dapat dikaitkan AWS Glue untuk memungkinkan menjalankan pemrosesan di dalam VPC tersebut. Untuk informasi selengkapnya tentang menyiapkan VPC, lihat Membuat V PC.
Atau menggunakan AWS Glue CLI/API:
aws glue create-integration-resource-property \ --resource-arn arn:aws:glue:us-east-1:123456789012:database/database-name\ --target-processing-properties '{"RoleArn": "arn:aws:iam::123456789012:role/gmi_target_role"}' \ --region us-east-1
(Opsional) Konfigurasikan properti tabel target
Secara opsional, properti tabel target dapat dikonfigurasi untuk tabel target yang akan disinkronkan ke target.
Anda dapat mengonfigurasi pengaturan ini di bagian Pengaturan keluaran alur kerja pembuatan integrasi di AWS Glue konsol:

Ketika Anda memilih T entukan kunci partisi khusus, Anda dapat mengonfigurasi kunci partisi dan fungsi serta spesifikasi konversi mereka:

Jika sumber dan target berada di akun yang sama, maka konfigurasi ini dapat dilakukan sebagai bagian dari alur kerja pembuatan integrasi dari UI AWS Glue konsol. Tetapi jika target berada di akun yang berbeda, maka konfigurasi ini harus lengkap sebelum membuat integrasi. Saat menggunakan CLI atau API, ini harus dilakukan sebelum memanggil Create-Integration API bahkan ketika sumber dan target berada di akun yang sama. AWS Glue UI konsol hanya merangkum panggilan API ini untuk skenario akun yang sama.
Jika ini tidak dikonfigurasi, maka nilai default akan digunakan saat menyinkronkan tabel. Konfigurasi ini juga dapat diubah kapan saja setelah pembuatan integrasi juga.
catatan
Jika properti ini diperbarui setelah integrasi dibuat, maka properti ini dapat memicu sinkronisasi ulang tabel penuh ketika konfigurasi yang diperbarui bertentangan dengan konfigurasi yang ada. Misalnya, memperbarui tabel “un-” dari '' ke No-Unnest 'Full-Unnest', atau mengubah kolom partisi.
Konflik properti tabel target
Dua hal mengidentifikasi satu set properti tabel target: sumber daya target ARN dan nama tabel sumber. Sumber daya target adalah AWS Glue database untuk tujuan umum target Amazon S3. Untuk target Tabel Amazon S3, ini adalah katalog Tabel Amazon S3. Setiap kombinasi sumber daya target dan tabel sumber dapat dikaitkan dengan hanya satu integrasi pada satu waktu. Akibatnya, dua integrasi tidak dapat menulis tabel sumber yang sama ke sumber daya target yang sama. Jika Anda membuat integrasi kedua untuk kombinasi yang sama, AWS Glue mengidentifikasi konflik dan mencegahnya. Ini mencegah satu integrasi dari mengganti data integrasi lain.
AWS Glue memberlakukan aturan ini apakah Anda menggunakan konsol, CLI, atau API. Di konsol, langkah pengaturan Output mendeteksi konflik sebelum Anda melanjutkan, sehingga Anda dapat menyelesaikannya sebelum membuat integrasi. Ini berlaku untuk sumber tabel tunggal seperti Amazon DynamoDB dan sumber multi-tabel seperti aplikasi SaaS. Properti target tabel sumber hanya dapat dimiliki oleh satu integrasi, jadi tabel sumber yang sudah diklaim oleh integrasi lain tidak direplikasi oleh milik Anda sampai Anda menyelesaikan konflik.
Bagaimana konsol menunjukkan konflik tergantung pada jumlah tabel sumber:
Untuk sumber multi-tabel, konsol menunjukkan status setiap tabel sumber dalam dua kolom: T indakan diperlukan dan Catatan. Kolom ini menunjukkan tabel mana yang perlu diperhatikan.
Untuk sumber tabel tunggal, konsol menampilkan informasi yang sama dalam peringatan sebaris. Hanya ada satu tabel sumber.
Tangkapan layar berikut menunjukkan tabel pengaturan Output multi-tabel (SaaS) dengan kolom T indakan diperlukan dan Catatan.

Konsol menampilkan pesan di kolom Catatan untuk sumber multi-tabel, atau dalam peringatan sebaris untuk sumber tabel tunggal. Ini menandai tabel sumber ketika salah satu kondisi berikut berlaku:
Integrasi lain sudah menulis tabel sumber ke sumber daya target yang dipilih. Pilih sumber daya target yang berbeda, atau hapus tabel sumber dari integrasi lainnya.
Nama tabel keluaran sudah terdaftar pada sumber daya target yang dipilih untuk tabel sumber yang berbeda. Masukkan nama tabel keluaran yang berbeda.
Dua atau lebih tabel sumber dipetakan ke nama tabel keluaran yang sama. Ini berlaku untuk sumber SaaS multi-tabel. Berikan setiap tabel sumber nama tabel keluarannya sendiri.
Nama tabel keluaran tidak valid. Masukkan nama yang valid yang hanya berisi huruf kecil, angka, dan garis bawah, dan terdiri dari 255 karakter atau kurang. Untuk target katalog Amazon S3 Tables, nama tidak dapat dimulai dengan garis bawah.
AWS Glue mendeteksi perubahan bersamaan pada pengaturan output.
Perubahan bersamaan tidak memblokir
Perubahan bersamaan berarti bahwa pengguna lain memperbarui pengaturan output yang sama saat Anda bekerja. Tidak seperti kondisi lain dalam daftar ini, perubahan bersamaan tidak memblokir Anda. Segarkan untuk mendapatkan pengaturan terbaru, atau lanjutkan dengan pengaturan saat ini.
Menggunakan CLI atau API:
aws glue create-integration-table-properties \ --resource-arn arn:aws:glue:us-east-1:123456789012:database/database-name\ --table-nametable-name\ --target-table-config '{ "UnnestSpec":"TOPLEVEL"|"FULL"|"NOUNNEST", "PartitionSpec": [ { "FieldName":"string", "FunctionSpec":"string", "ConversionSpec":"string"} ... ], "TargetTableName":"string" }' \ --region us-east-1
Setelah mengonfigurasi arsitektur Lakehouse Amazon SageMaker dengan penyimpanan bucket Amazon S3 tujuan umum, Anda dapat melanjutkan Mengkonfigurasi integrasi dengan target Anda untuk menyelesaikan pengaturan integrasi.
Mengkonfigurasi target bucket Amazon S3 Tables
Bagian ini menjelaskan prasyarat dan langkah-langkah penyiapan untuk mengonfigurasi Tabel Amazon S3 sebagai target integrasi Zero-ETL Anda, menggunakan arsitektur danau Amazon. SageMaker
Sebelum membuat integrasi Zero-ETL dengan Amazon S3 Tables sebagai target, Anda harus menyelesaikan tugas penyiapan berikut:
Menyiapkan bucket tabel Amazon S3 (dan integrasi layanan analitik)
Berikan kebijakan RBAC Katalog
Buat peran IAM target
Mengaitkan peran target, KMS (opsional) dan Koneksi (opsional) dengan sumber daya target
(Opsional) Konfigurasikan properti tabel target
Siapkan bucket tabel Amazon S3 (dengan integrasi layanan analitik)
Buat bucket tabel S3 di akun Anda dengan mengikuti petunjuk di Mem ulai dengan Tabel Amazon S3.
Aktifkan integrasi Analytics dengan S3-Table bucket Anda dengan mengikuti petunjuk berikut: Meng integrasikan AWS layanan dengan Tabel Amazon S3.
Ini akan membuat S3-Table Katalog baru di AWS Lake Formation.
Berikan Kebijakan RBAC Katalog
Izin berikut harus ditambahkan ke Kebijakan RBAC Katalog untuk memungkinkan integrasi antara sumber dan target katalog tabel Amazon S3.
Kebijakan sumber daya AWS Glue Katalog Target harus menyertakan izin AWS Glue Layanan keAuthorizeInboundIntegration. Selain itu, CreateInboundIntegration izin diperlukan baik pada prinsip sumber yang membuat integrasi atau dalam kebijakan AWS Glue sumber daya target.
catatan
Untuk skenario lintas akun, baik prinsip sumber maupun kebijakan sumber daya AWS Glue Katalog target harus menyertakan glue:CreateInboundIntegration izin pada sumber daya.
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Principal": {
        "AWS": [
            "arn:aws:iam::123456789012:user/Alice"
        ]
      },
      "Effect": "Allow",
      "Action": [
        "glue:CreateInboundIntegration"
      ],
      "Resource": [
          "arn:aws:glue:us-east-1:111122223333:catalog/s3tablescatalog/*"
      ],
      "Condition": {
        "StringLike": {
        "aws:SourceArn": "arn:aws:dynamodb:us-east-1:444455556666:table/table-name"
        }
      }
    },
    {
      "Principal": {
        "Service": [
          "glue.amazonaws.com"
        ]
      },
      "Effect": "Allow",
      "Action": [
        "glue:AuthorizeInboundIntegration"
      ],
      "Resource": [
      "arn:aws:glue:us-east-1:111122223333:catalog/s3tablescatalog/*"
      ],
      "Condition": {
        "StringEquals": {
        "aws:SourceArn": "arn:aws:dynamodb:us-east-1:444455556666:table/table-name"
        }
      }
    }
  ]
}
catatan
Ganti s3tablescatalogs3tablescatalog.
Buat Peran IAM target
Buat peran IAM target dengan izin dan hubungan kepercayaan berikut:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Action": [
        "s3tables:ListTableBuckets",
        "s3tables:GetTableBucket",
        "s3tables:GetTableBucketEncryption",
        "s3tables:GetNamespace",
        "s3tables:CreateNamespace",
        "s3tables:ListNamespaces",
        "s3tables:CreateTable",
        "s3tables:DeleteTable",
        "s3tables:GetTable",
        "s3tables:GetTableEncryption",
        "s3tables:ListTables",
        "s3tables:GetTableMetadataLocation",
        "s3tables:UpdateTableMetadataLocation",
        "s3tables:GetTableData",
        "s3tables:PutTableData"
      ],
      "Resource": "arn:aws:s3tables:us-east-1:111122223333:bucket/s3-table-bucket",
      "Effect": "Allow"
    },
    {
      "Action": [
        "cloudwatch:PutMetricData"
      ],
      "Resource": "*",
      "Condition": {
        "StringEquals": {
          "cloudwatch:namespace": "AWS/Glue/ZeroETL"
        }
      },
      "Effect": "Allow"
    },
    {
      "Action": [
        "logs:CreateLogGroup",
        "logs:CreateLogStream",
        "logs:PutLogEvents"
      ],
      "Resource": "*",
      "Effect": "Allow"
    }
  ]
}
Tambahkan kebijakan kepercayaan berikut di peran IAM target untuk mengizinkan AWS Glue Layanan mengasumsikannya:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Principal": {
        "Service": "glue.amazonaws.com"
      },
      "Action": "sts:AssumeRole"
    }
  ]
}
catatan
Pastikan tidak ada pernyataan DENY eksplisit untuk peran IAM target ini dalam kebijakan sumber daya S3-Tables bucket. DENY eksplisit akan mengesampingkan izin ALLOW apa pun dan mencegah integrasi berfungsi dengan baik.
Mengaitkan peran target, KMS (opsional) dan Koneksi (opsional) dengan sumber daya target
Kaitkan peran target di atas dengan sumber daya target. Secara opsional, KMS untuk mengenkripsi data sebelum menyimpan di tabel gunung es target dan Connection ARN untuk mengakses bucket S3 target dapat dikonfigurasi. Jika bucket S3 target dikonfigurasi agar dapat diakses menggunakan VPC tertentu, koneksi ARN dapat dikaitkan AWS Glue untuk memungkinkan menjalankan pemrosesan di dalam VPC tersebut. Untuk informasi selengkapnya tentang menyiapkan VPC, lihat Membuat V PC.
Menggunakan AWS Glue CLI/API:
aws glue create-integration-resource-property \ --resource-arn arn:aws:glue:us-east-1:123456789012:catalog/s3tablescatalog/S3 table bucket name\ --target-processing-properties '{ "RoleArn": "arn:aws:iam::123456789012:role/target_role" }' \ --region us-east-1
(Opsional) Konfigurasikan properti tabel target
Secara opsional, properti tabel target dapat dikonfigurasi untuk tabel target yang akan disinkronkan ke target. Aturan yang sama berlaku seperti yang dijelaskan di bagian target S3 tujuan umum. Untuk daftar lengkap kondisi konflik, lihatKonflik properti tabel target.
Menggunakan CLI atau API:
aws glue create-integration-table-properties \ --resource-arn arn:aws:glue:us-east-1:123456789012:catalog/s3tablescatalog/S3 table bucket name\ --table-nametable-name\ --target-table-config '' \ --region us-east-1
Setelah mengonfigurasi S3-Tables penyimpanan Amazon menggunakan arsitektur Lakehouse Amazon SageMaker, Anda dapat melanjutkan Mengkonfigurasi integrasi dengan target Anda untuk menyelesaikan pengaturan integrasi.
Mengkonfigurasi Amazon Redshift Target Penyimpanan Terkelola
Bagian ini menjelaskan prasyarat dan langkah-langkah penyiapan untuk mengonfigurasi Amazon Redshift penyimpanan terkelola (RMS) sebagai target integrasi Zero-ETL Anda, menggunakan arsitektur lakehouse Amazon. SageMaker
Sebelum membuat integrasi Zero-ETL dengan arsitektur Lakehouse Amazon SageMaker menggunakan penyimpanan terkelola Redshift, Anda harus menyelesaikan tugas penyiapan berikut:
Menyiapkan Amazon Redshift cluster atau kelompok kerja tanpa server
Daftarkan Amazon Redshift integrasi dengan Lake Formation
Buat katalog terkelola di Lake Formation
Mengonfigurasi izin IAM
Penyiapan Amazon Redshift penyimpanan terkelola
Untuk mengatur penyimpanan ter Amazon Redshift kelola untuk integrasi Zero-ETL Anda:
Buat atau gunakan Amazon Redshift cluster yang ada atau workgroup tanpa server. Pastikan Amazon Redshift kelompok kerja atau cluster target memiliki
enable_case_sensitive_identifierparameter yang diaktifkan agar integrasi berhasil. Untuk informasi selengkapnya tentang mengaktifkan sensitivitas huruf besar/kecil, lihat Meng aktifkan sensitivitas huruf besar/kecil untuk gudang data Anda di panduan Amazon Redshift manajemen.Daftarkan integrasi dari Redshift ke katalog di AWS Lake Formation. Lihat M end Amazon Redshift aftarkan cluster dan ruang nama ke Katalog Data.
Buat katalog federasi atau terkelola di AWS Lake Formation. Untuk informasi lebih lanjut, lihat:
Konfigurasikan izin IAM untuk peran target. Peran tersebut membutuhkan izin untuk mengakses sumber daya Redshift dan Lake Formation. Minimal, peran harus memiliki:
Izin untuk mengakses cluster atau kelompok kerja Redshift
Izin untuk mengakses katalog Formasi Danau
Izin untuk membuat dan mengelola tabel dalam katalog
CloudWatch dan izin CloudWatch Log untuk pemantauan
Setelah mengonfigurasi katalog Amazon SageMaker Lakehouse dengan Amazon Redshift penyimpanan terkelola, Anda dapat melanjutkan Mengkonfigurasi integrasi dengan target Anda untuk menyelesaikan pengaturan integrasi.
Mengkonfigurasi Amazon Redshift target gudang data
Bagian ini menjelaskan prasyarat dan langkah-langkah penyiapan untuk mengonfigurasi gudang Amazon Redshift data sebagai target untuk integrasi Zero-ETL Anda.
Sebelum membuat integrasi Zero-ETL dengan target gudang Amazon Redshift data, Anda perlu menyelesaikan tugas penyiapan berikut:
Menyiapkan Amazon Redshift cluster atau kelompok kerja tanpa server
Konfigurasikan sensitivitas huruf besar/kecil
Mengonfigurasi izin IAM
Menyiapkan Amazon Redshift gudang data
Untuk menyiapkan gudang Amazon Redshift data untuk integrasi Zero-ETL Anda:
Arahkan ke Amazon Redshift konsol
dan klik Buat cluster atau gunakan cluster yang ada. Untuk membuat Amazon Redshift cluster, lihat Membuat cluster. Untuk Amazon Redshift Serverless, klik Buat grup kerja. Untuk membuat grup kerja Amazon Redshift Serverless, lihat Membuat grup kerja dengan namespace. Jika membuat cluster baru, pilih ukuran cluster yang sesuai dan pastikan cluster Anda dienkripsi. Untuk Serverless, konfigurasikan pengaturan workgroup sesuai dengan kebutuhan Anda.
Pastikan Amazon Redshift kelompok kerja atau cluster target memiliki
enable_case_sensitive_identifierparameter yang diaktifkan agar integrasi berhasil. Untuk informasi selengkapnya tentang mengaktifkan sensitivitas huruf besar/kecil, lihat Meng aktifkan sensitivitas huruf besar/kecil untuk gudang data Anda di panduan manajemen Amazon Redshift.Konfigurasikan izin IAM untuk memungkinkan integrasi Zero-ETL mengakses gudang Amazon Redshift data Anda. Anda harus membuat peran IAM dengan izin berikut:
Izin untuk mengakses Amazon Redshift cluster atau workgroup
Izin untuk membuat dan mengelola database dan tabel di Amazon Redshift
CloudWatch dan izin CloudWatch Log untuk pemantauan
Setelah pengaturan Amazon Redshift workgroup atau cluster selesai, Anda perlu mengonfigurasi gudang data Anda untuk integrasi Zero-ETL. Lihat Memulai integrasi Zero-ETL di Panduan Manajemen Amazon Redshift untuk informasi selengkapnya.
catatan
Saat menggunakan gudang Amazon Redshift data sebagai target, integrasi membuat skema dalam database yang ditentukan untuk menyimpan data yang direplikasi. Nama skema berasal dari nama integrasi.
catatan
Amazon Redshift Kelompok kerja atau cluster target harus enable_case_sensitive_identifier mengaktifkan parameter agar integrasi berhasil.
Setelah mengkonfigurasi gudang Amazon Redshift data, Anda dapat melanjutkan Mengkonfigurasi integrasi dengan target Anda untuk menyelesaikan pengaturan integrasi.
Mengkonfigurasi integrasi dengan target Anda
Setelah mengonfigurasi sumber daya dan target, ikuti langkah-langkah berikut untuk menyelesaikan pengaturan integrasi:
Arahkan ke halaman "Zero-ETL integrasi” dan mulai alur kerja pembuatan integrasi.
Pilih sumber daya sumber yang dikonfigurasi pada langkah sebelumnya.
Pilih atau tentukan sumber daya target (akun yang sama atau akun silang) yang dikonfigurasi pada langkah sebelumnya.
Pilih peran IAM target yang dikonfigurasi sebelumnya.
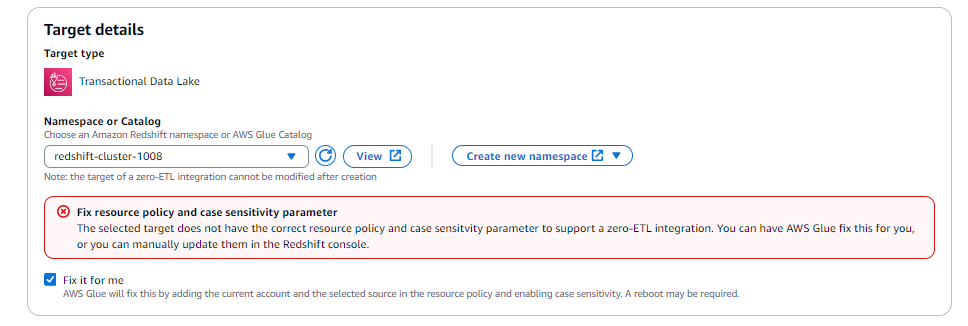
Pilih opsi Per baiki untuk saya (hanya tersedia ketika target berada di akun yang sama).
Untuk target Amazon S3 (AWS Glue Database) dan S3-Table (Katalog) reguler, ini akan:
Terapkan prinsip layanan resmi pada kebijakan sumber daya Katalog target.
Terapkan AWS Glue sumber resmi Principal ARN ke kebijakan sumber daya Katalog target.
Untuk Amazon Redshift target, ini akan:
Terapkan prinsip layanan resmi pada Amazon Redshift cluster atau kelompok kerja Tanpa Server.
Terapkan ARN AWS Glue sumber resmi ke Amazon Redshift cluster atau Serverless workgroup.
Mengaitkan grup parameter baru dengan
enable_case_sensitive_identifier = true.
Gunakan yang berikut ini untuk membuat integrasi melalui API atau CLI: CreateIntegration API.
