Amazon FSx File Gateway tidak lagi tersedia untuk pelanggan baru. Pelanggan FSx File Gateway yang ada dapat terus menggunakan layanan secara normal. Untuk kemampuan yang mirip dengan FSx File Gateway, kunjungi posting blog
Terjemahan disediakan oleh mesin penerjemah. Jika konten terjemahan yang diberikan bertentangan dengan versi bahasa Inggris aslinya, utamakan versi bahasa Inggris.
Persyaratan pengaturan File Gateway
Kecuali dinyatakan lain, persyaratan berikut umum untuk semua jenis File Gateway di AWS Storage Gateway. Pengaturan Anda harus memenuhi persyaratan di bagian ini. Tinjau persyaratan yang berlaku untuk penyiapan gateway sebelum menerapkan gateway.
Topik
Prasyarat
Sebelum menyiapkan Amazon FSx File Gateway (FSx File Gateway) , Anda harus memenuhi prasyarat berikut:
-
Buat dan konfigurasikan FSx untuk sistem file Windows File Server. Untuk petunjuk, lihat Langkah 1: Membuat Sistem File Anda di Panduan Pengguna Amazon FSx untuk Windows File Server.
-
Konfigurasikan Microsoft Active Directory (AD) dan buat akun layanan Active Directory dengan izin yang diperlukan. Untuk informasi selengkapnya, lihat Active Directory Persyaratan izin akun layanan Direktori Aktif.
-
Pastikan bahwa ada bandwidth jaringan yang cukup antara gateway dan AWS. Minimal 100 Mbps diperlukan untuk berhasil mengunduh, mengaktifkan, dan memperbarui gateway.
-
Konfigurasikan koneksi yang ingin Anda gunakan untuk lalu lintas jaringan antara AWS dan lingkungan lokal tempat Anda menerapkan gateway. Anda dapat terhubung menggunakan internet publik, jaringan pribadi, VPN, atau Direct Connect. Jika Anda ingin gateway Anda berkomunikasi AWS melalui koneksi pribadi ke Amazon Virtual Private Cloud, siapkan Amazon VPC sebelum Anda mengatur gateway Anda.
-
Pastikan gateway Anda dapat menyelesaikan nama Pengontrol Domain Direktori Aktif Anda. Anda dapat menggunakan DHCP di domain Active Directory untuk menangani resolusi, atau menentukan server DNS secara manual dari menu pengaturan Konfigurasi Jaringan di konsol lokal gateway.
Persyaratan perangkat keras dan penyimpanan
Bagian berikut memberikan informasi tentang konfigurasi perangkat keras dan penyimpanan minimum yang diperlukan untuk gateway Anda, dan jumlah minimum ruang disk yang dialokasikan untuk penyimpanan yang diperlukan.
Persyaratan perangkat keras untuk VM lokal
Saat menerapkan gateway Anda di lokasi, pastikan bahwa perangkat keras yang mendasari tempat Anda menerapkan mesin virtual gateway (VM) dapat mendedikasikan sumber daya minimum berikut:
-
Empat prosesor virtual ditugaskan ke VM
-
16 GiB RAM cadangan untuk File Gateway
-
80 GiB ruang disk untuk instalasi gambar VM dan data sistem
Persyaratan untuk jenis instans Amazon EC2
Saat menerapkan gateway Anda di Amazon Elastic Compute Cloud (Amazon EC2), ukuran instans harus minimal xlarge agar gateway Anda berfungsi. Namun, untuk keluarga instance yang dioptimalkan komputasi, ukurannya harus setidaknya. 2xlarge
catatan
Storage Gateway AMI hanya kompatibel dengan instans berbasis x86 yang menggunakan prosesor Intel atau AMD. ARM-based contoh yang menggunakan prosesor Graviton tidak didukung.
Gunakan salah satu jenis instans berikut yang direkomendasikan untuk tipe gateway Anda.
Direkomendasikan untuk jenis File Gateway
-
General-purpose keluarga instance — jenis instans m5, m6, atau m7. Pilih ukuran instans xlarge atau lebih tinggi untuk memenuhi persyaratan prosesor Storage Gateway dan RAM.
-
Compute-optimized keluarga instance — tipe instance c5, c6, atau c7. Pilih ukuran instans 2xlarge atau lebih tinggi untuk memenuhi persyaratan prosesor Storage Gateway dan RAM.
-
Memory-optimized keluarga instance — tipe instans r5, r6, atau r7. Pilih ukuran instans xlarge atau lebih tinggi untuk memenuhi persyaratan prosesor Storage Gateway dan RAM.
-
Storage-optimized keluarga instance — tipe instance i3, i4 atau i7. Pilih ukuran instans xlarge atau lebih tinggi untuk memenuhi persyaratan prosesor Storage Gateway dan RAM.
catatan
Saat Anda meluncurkan gateway di Amazon EC2 dan jenis instans yang Anda pilih mendukung penyimpanan sementara, disk akan terdaftar secara otomatis. Untuk informasi selengkapnya tentang penyimpanan instans Amazon EC2, lihat Peny impanan instans di Panduan Pengguna Amazon EC2.
Persyaratan penyimpanan
Selain 80 GiB ruang disk untuk VM, Anda juga memerlukan disk tambahan untuk gateway Anda.
| Jenis gateway | Cache (minimum) | Cache (maksimum) |
|---|---|---|
| Gateway File: | 150 GiB | 64 TiB |
catatan
Anda dapat mengonfigurasi satu atau lebih drive lokal untuk cache Anda, hingga kapasitas maksimum.
Saat menambahkan cache ke gateway yang ada, penting untuk membuat disk baru di host Anda (hypervisor atau instans Amazon EC2). Jangan mengubah ukuran disk yang ada jika disk sebelumnya telah dialokasikan sebagai cache.
Persyaratan jaringan dan firewall
Gateway Anda memerlukan akses ke internet, jaringan lokal, server Domain Name Service (DNS), firewall, router, dan sebagainya.
Persyaratan bandwidth jaringan bervariasi berdasarkan jumlah data yang diunggah dan diunduh oleh gateway. Minimal 100Mbps diperlukan untuk berhasil mengunduh, mengaktifkan, dan memperbarui gateway. Pola transfer data Anda akan menentukan bandwidth yang diperlukan untuk mendukung beban kerja Anda.
Berikut ini, Anda dapat menemukan informasi tentang port yang diperlukan dan cara mengizinkan akses melalui firewall dan router.
catatan
Dalam beberapa kasus, Anda dapat menerapkan gateway di Amazon EC2 atau menggunakan jenis penerapan lain (termasuk lokal) dengan kebijakan keamanan jaringan yang membatasi rentang alamat AWS IP. Dalam kasus ini, gateway Anda mungkin mengalami masalah konektivitas layanan ketika nilai AWS rentang IP berubah. Nilai AWS rentang alamat IP yang perlu Anda gunakan berada di subset layanan Amazon untuk Wil AWS ayah tempat Anda mengaktifkan gateway. Untuk nilai rentang IP saat ini, lihat rentang alamat AWS IP di Referensi Umum AWS.
Topik
Persyaratan port
FSx File Gateway memerlukan port tertentu untuk diizinkan melalui keamanan jaringan Anda untuk penerapan dan pengoperasian yang berhasil. Beberapa port diperlukan untuk semua gateway, sementara yang lain hanya diperlukan untuk konfigurasi tertentu, seperti saat menghubungkan ke titik akhir VPC.
Untuk FSx File Gateway, Anda harus menggunakan Microsoft Active Directory untuk mengizinkan pengguna domain mengakses berbagi file Server Message Block (SMB). Anda dapat bergabung dengan File Gateway Anda ke domain Microsoft Windows yang valid (dapat diselesaikan oleh DNS).
Anda juga dapat menggunakan Directory Service untuk membuat AWS Managed Microsoft AD di Amazon Web Services Cloud. Untuk sebagian besar AWS Managed Microsoft AD penerapan, Anda perlu mengonfigurasi layanan Dynamic Host Configuration Protocol (DHCP) untuk VPC Anda. Untuk informasi tentang membuat set opsi DHCP, lihat Membuat set opsi DHCP di Panduan AWS Directory Service Administrasi.
Tabel berikut mencantumkan port yang diperlukan dan menjelaskan persyaratan bersyarat di kolom Catatan.
syaratan Port untuk FSx File Gateway
|
Elemen Jaringan |
Dari |
Ke |
Protokol |
Port |
Ke dalam |
Ke luar |
Diperlukan |
Catatan |
|---|---|---|---|---|---|---|---|---|
|
Peramban web |
Peramban web Anda |
VM Gateway Penyimpanan |
TCP HTTP |
80 |
✓ |
✓ |
✓ |
Digunakan oleh sistem lokal untuk mendapatkan kunci aktivasi Storage Gateway. Port 80 hanya digunakan selama aktivasi alat Storage Gateway. VM Storage Gateway tidak memerlukan port 80 agar dapat diakses publik. Tingkat akses yang diperlukan ke port 80 tergantung pada konfigurasi jaringan Anda. Jika Anda mengaktifkan gateway dari Konsol Manajemen Gateway Storage, host tempat Anda terhubung ke konsol harus memiliki akses ke port 80 gateway Anda. |
|
Peramban web |
VM Gateway Penyimpanan |
AWS |
TCP HTTPS |
443 |
✓ |
✓ |
✓ |
AWS Management Console (semua operasi lainnya) |
|
DNS |
VM Gateway Penyimpanan |
Server Domain Name Service (DNS) |
TCP & UDP DNS |
53 |
✓ |
✓ |
✓ |
Digunakan untuk komunikasi antara VM Storage Gateway dan server DNS untuk resolusi nama IP. |
|
NTP |
VM Gateway Penyimpanan |
Server Protokol Waktu Jaringan (NTP) |
TCP & UDP NTP |
123 |
✓ |
✓ |
✓ |
Digunakan oleh sistem lokal untuk menyinkronkan waktu VM ke waktu host. VM Storage Gateway dikonfigurasi untuk menggunakan server NTP berikut:
catatanTidak diperlukan untuk gateway yang dihosting di Amazon EC2. |
|
Storage Gateway |
VM Gateway Penyimpanan |
Dukungan Titik akhir |
TCP SSH |
22 |
✓ |
✓ |
✓ |
Memungkinkan Dukungan untuk mengakses gateway Anda untuk membantu Anda memecahkan masalah gateway. Anda tidak perlu membuka port ini untuk operasi normal gateway Anda, tetapi diperlukan untuk pemecahan masalah. Untuk daftar titik akhir dukungan, lihat titik akhir Dukungan . |
|
Storage Gateway |
VM Gateway Penyimpanan |
AWS |
TCP HTTPS |
443 |
✓ |
✓ |
✓ |
Kontrol manajemen |
|
Amazon CloudFront |
VM Gateway Penyimpanan |
AWS |
TCP HTTPS |
443 |
✓ |
✓ |
✓ |
Untuk aktivasi |
|
VPC |
VM Gateway Penyimpanan |
AWS |
TCP HTTPS |
443 |
✓ |
✓ |
✓* |
Kontrol manajemen *Diperlukan hanya saat menggunakan titik akhir VPC |
|
VPC |
VM Gateway Penyimpanan |
AWS |
TCP HTTPS |
1026 |
✓ |
✓* |
Titik akhir Control Plane *Diperlukan hanya saat menggunakan titik akhir VPC |
|
|
VPC |
VM Gateway Penyimpanan |
AWS |
TCP HTTPS |
1027 |
✓ |
✓* |
Pesawat Kontrol Anon (untuk aktivasi) *Diperlukan hanya saat menggunakan titik akhir VPC |
|
|
VPC |
VM Gateway Penyimpanan |
AWS |
TCP HTTPS |
1028 |
✓ |
✓* |
Titik akhir proxy *Diperlukan hanya saat menggunakan titik akhir VPC |
|
|
VPC |
VM Gateway Penyimpanan |
AWS |
TCP HTTPS |
1031 |
✓ |
✓* |
Bidang Data *Diperlukan hanya saat menggunakan titik akhir VPC |
|
|
VPC |
VM Gateway Penyimpanan |
AWS |
TCP HTTPS |
2222 |
✓ |
✓* |
Saluran Dukungan SSH untuk VPCe * Diperlukan hanya untuk membuka saluran dukungan saat menggunakan titik akhir VPC |
|
|
VPC |
VM Gateway Penyimpanan |
AWS |
TCP HTTPS |
443 |
✓ |
✓ |
✓* |
Kontrol manajemen *Diperlukan hanya saat menggunakan titik akhir VPC |
|
Klien berbagi file |
Klien SMB |
VM Gateway Penyimpanan |
TCP atau UDP SMBv3 |
445 |
✓ |
✓ |
✓ |
Layanan sesi transfer data berbagi file. Mengganti port 137—139 untuk Microsoft Windows NT dan yang lebih baru. |
|
Direktori Aktif Microsoft |
VM Gateway Penyimpanan |
Server Direktori Aktif |
UDP NetBIOS |
137 |
✓ |
✓ |
✓ |
Layanan nama |
|
Direktori Aktif Microsoft |
VM Gateway Penyimpanan |
Server Direktori Aktif |
UDP NetBIOS |
138 |
✓ |
✓ |
✓ |
Layanan datagram |
|
Direktori Aktif Microsoft |
VM Gateway Penyimpanan |
Server Direktori Aktif |
TCP & UDP LDAP |
389 |
✓ |
✓ |
✓ |
Koneksi klien Agen Sistem Direktori (DSA) |
|
Direktori Aktif Microsoft |
VM Gateway Penyimpanan |
Server Direktori Aktif |
TCP & UDP Kerberos |
88 |
✓ |
✓ |
✓ |
Kerberos |
|
Direktori Aktif Microsoft |
VM Gateway Penyimpanan |
Server Direktori Aktif |
Pemetaan Titik Komputasi Ter Environment/End distribusi TCP () DCE/EMAP |
135 |
✓ |
✓ |
✓ |
RPC |
|
Direktori Aktif Microsoft |
VM Gateway Penyimpanan |
Server Direktori Aktif |
Pemetaan Titik Komputasi Ter Environment/End distribusi TCP () DCE/EMAP |
49152-65535 |
✓ |
✓ |
✓ |
RPC Atau, jika Pengontrol Domain AD Anda menggunakan port RPC khusus, buka port tersebut sebagai gantinya. |
|
Koneksi Amazon FSx |
VM Gateway Penyimpanan |
FSx untuk Server File Windows |
TCP atau UDP SMBv3 |
445 |
✓ |
✓ |
✓ |
Layanan sesi transfer data berbagi file |
Persyaratan jaringan dan firewall untuk Perangkat Keras Storage Gateway
Setiap Perangkat Keras Storage Gateway memerlukan layanan jaringan berikut:
-
Akses Internet — koneksi jaringan yang selalu aktif ke internet melalui antarmuka jaringan apa pun di server.
-
Layanan DNS — Layanan DNS untuk komunikasi antara perangkat keras dan server DNS.
-
Sinkronisasi waktu — layanan waktu Amazon NTP yang dikonfigurasi secara otomatis harus dapat dijangkau.
-
Alamat IP — DHCP atau alamat IPv4 statis yang ditetapkan. Anda tidak dapat menetapkan alamat IPv6.
Ada lima port jaringan fisik di bagian belakang server Dell PowerEdge R640. Dari kiri ke kanan (menghadap bagian belakang server) port ini adalah sebagai berikut:
-
iDRAC
-
em1 -
em2 -
em3 -
em4
Anda dapat menggunakan port iDRAC untuk manajemen server jarak jauh.
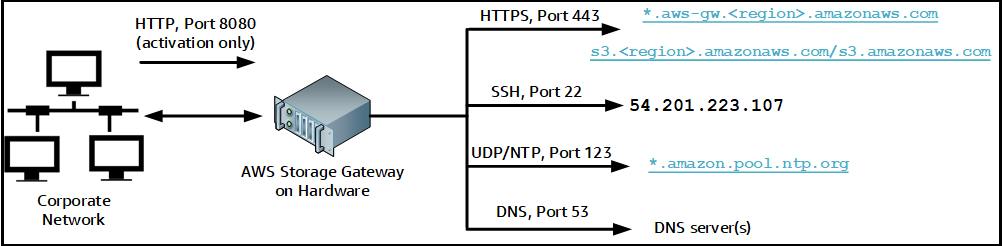
Alat perangkat keras memerlukan port berikut untuk beroperasi.
|
Protokol |
Port |
Arahan |
Sumber |
Tujuan |
Penggunaan |
|---|---|---|---|---|---|
| SSH |
22 |
Ke luar |
Alat perangkat keras |
|
Saluran dukungan |
| DNS | 53 | Ke luar | Alat perangkat keras | Server DNS | Resolusi nama |
| UDP/NTP | 123 | Ke luar | Alat perangkat keras | *.amazon.pool.ntp.org |
Sinkronisasi waktu |
| HTTPS |
443 |
Ke luar |
Alat perangkat keras |
|
Transfer data |
| HTTP | 8080 | Ke dalam | AWS | Alat perangkat keras | Aktivasi (hanya sebentar) |
Untuk bekerja seperti yang dirancang, alat perangkat keras memerlukan pengaturan jaringan dan firewall sebagai berikut:
-
Konfigurasikan semua antarmuka jaringan yang terhubung di konsol perangkat keras.
-
Pastikan setiap antarmuka jaringan berada pada subnet yang unik.
-
Menyediakan semua antarmuka jaringan yang terhubung dengan akses keluar ke titik akhir yang tercantum dalam diagram sebelumnya.
-
Konfigurasikan setidaknya satu antarmuka jaringan untuk mendukung alat perangkat keras. Untuk informasi selengkapnya, lihat Mengkonfigurasi parameter jaringan alat perangkat keras.
catatan
Untuk ilustrasi yang menunjukkan bagian belakang server dengan port-portnya, lihatMemasang alat perangkat keras Anda secara fisik.
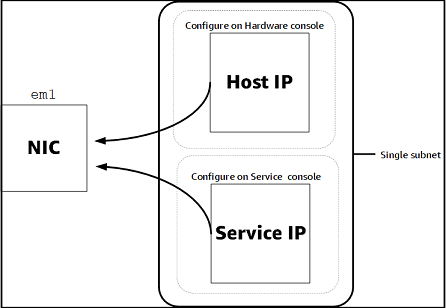
Semua alamat IP pada antarmuka jaringan (NIC) yang sama, baik untuk gateway atau host, harus berada di subnet yang sama. Ilustrasi berikut menunjukkan skema pengalamatan.
Untuk informasi selengkapnya tentang mengaktifkan dan mengonfigurasi alat perangkat keras, lihatMenggunakan AWS Peralatan Perangkat Keras Storage Gateway.
Mengizinkan AWS Storage Gateway akses melalui firewall dan router
Gateway Anda memerlukan akses ke titik akhir layanan Storage Gateway berikut untuk berkomunikasi AWS. Selama pengaturan gateway, pilih tipe titik akhir untuk gateway Anda berdasarkan lingkungan jaringan Anda. Jika Anda menggunakan firewall atau router untuk memfilter atau membatasi lalu lintas jaringan, Anda harus mengonfigurasi firewall dan router Anda untuk mengizinkan titik akhir layanan ini untuk komunikasi keluar. AWS
catatan
Jika Anda mengonfigurasi titik akhir VPC pribadi untuk Gerbang Penyimpanan Anda untuk digunakan untuk koneksi dan transfer data ke dan dari AWS, gateway Anda tidak memerlukan akses ke internet publik. Untuk informasi selengkapnya, lihat aktifkan gateway di cloud pribadi virtual.
penting
Ganti region dalam contoh titik akhir berikut dengan Wilayah AWS string yang benar untuk gateway Anda, sepertius-west-2.
Ganti amzn-s3-demo-bucket dengan nama sebenarnya dari bucket Amazon S3 dalam penerapan Anda. Anda juga dapat menggunakan tanda bintang (*) sebagai pengganti amzn-s3-demo-bucket untuk membuat entri wildcard dalam aturan firewall Anda, yang akan memungkinkan daftar titik akhir layanan untuk semua nama bucket.
Jika gateway Anda digunakan Wilayah AWS di Amerika Serikat atau Kanada dan memerlukan koneksi titik akhir yang sesuai dengan Standar Pemrosesan Informasi Federal (FIPS), gan s3 tilah dengan. s3-fips
Jenis titik akhir
Titik akhir standar
Titik akhir ini mendukung lalu lintas IPv4 antara alat gateway Anda dan. AWS
Titik akhir layanan berikut diperlukan oleh semua gateway untuk operasi head-bucket.
bucket-name.s3.region.amazonaws.com:443
Titik akhir layanan berikut diperlukan oleh semua gateway untuk operasi jalur kontrol (anon-cp,client-cp,proxy-app) dan jalur data (dp-1).
anon-cp.storagegateway.region.amazonaws.com:443
client-cp.storagegateway.region.amazonaws.com:443
proxy-app.storagegateway.region.amazonaws.com:443
dp-1.storagegateway.region.amazonaws.com:443
Titik akhir layanan gateway berikut diperlukan untuk melakukan panggilan API.
storagegateway.region.amazonaws.com:443
Contoh berikut adalah titik akhir layanan gateway di Wilayah AS Barat (Oregon) (us-west-2).
storagegateway.us-west-2.amazonaws.com:443
Selain titik akhir layanan Storage Gateway dan Amazon S3, Storage Gateway VM juga memerlukan akses jaringan ke server NTP berikut:
time.aws.com
0.amazon.pool.ntp.org
1.amazon.pool.ntp.org
2.amazon.pool.ntp.org
3.amazon.pool.ntp.org
Untuk informasi selengkapnya tentang titik akhir yang didukung Wilayah AWS dan layanan, lihat Storage Gateway di Referensi Umum AWS.
Mengkonfigurasi grup keamanan untuk instans gateway Amazon EC2 Anda
Di AWS Storage Gateway, grup keamanan mengontrol lalu lintas ke instans gateway Amazon EC2 Anda. Saat Anda mengonfigurasi grup keamanan, kami merekomendasikan hal berikut:
-
Grup keamanan tidak boleh mengizinkan koneksi masuk dari internet luar. Seharusnya hanya memungkinkan instance dalam grup keamanan gateway untuk berkomunikasi dengan gateway.
Jika Anda perlu mengizinkan instance untuk terhubung ke gateway dari luar grup keamanannya, sebaiknya Anda mengizinkan koneksi hanya pada port 80 (untuk aktivasi).
-
Jika Anda ingin mengaktifkan gateway dari host Amazon EC2 di luar grup keamanan gateway, izinkan koneksi masuk pada port 80 dari alamat IP host tersebut. Jika Anda tidak dapat menentukan alamat IP host pengaktif, Anda dapat membuka port 80, mengaktifkan gateway Anda, dan kemudian menutup akses pada port 80 setelah menyelesaikan aktivasi.
-
Izinkan akses port 22 hanya jika Anda menggunakan Dukungan untuk tujuan pemecahan masalah. Untuk informasi selengkapnya, lihat Anda ingin Dukungan untuk membantu memecahkan masalah gateway Amazon EC2 Anda.
Hypervisor yang didukung dan persyaratan host
Anda dapat menjalankan Storage Gateway di lokasi baik sebagai alat mesin virtual (VM) atau alat perangkat keras fisik, atau AWS sebagai instans Amazon EC2.
catatan
Mode boot UEFI dengan boot aman dinonaktifkan (loader_secure=no) diperlukan untuk File Gateway 2.x, Volume Gateway 3.x, dan Tape Gateway 3.x. File xml disediakan dengan setiap unduhan qcow sebagai konfigurasi pengaturan cepat.
Storage Gateway mendukung versi hypervisor dan host berikut:
-
VMware ESXi Hypervisor (versi 7.0 atau 8.0) - Untuk pengaturan ini, Anda juga memerlukan klien VMware vSphere untuk terhubung ke host.
-
Microsoft Hyper-V Hypervisor (2019, 2022, atau 2025) — Untuk pengaturan ini, Anda memerlukan Microsoft Hyper-V Manager di komputer klien Microsoft Windows untuk terhubung ke host.
-
Mesin Kernel-based Virtual Linux (KVM) — Teknologi virtualisasi open-source gratis. KVM termasuk dalam semua versi Linux versi 2.6.20 dan yang lebih baru. Storage Gateway diuji dan didukung untuk distribusi CentOS/RHEL 7.7, RHEL 8.6 Ubuntu 16.04 LTS, dan Ubuntu 18.04 LTS. Distribusi Linux modern lainnya mungkin berfungsi, tetapi fungsi atau kinerja tidak dijamin. Kami merekomendasikan opsi ini jika Anda sudah memiliki lingkungan KVM yang aktif dan berjalan dan Anda sudah terbiasa dengan cara kerja KVM. Lihat file aws-storage-gateway.xml yang disediakan untuk konfigurasi boot yang disarankan. Mode boot UEFI dengan boot aman dinonaktifkan (loader_secure=no) diperlukan untuk File Gateway 2.x, Volume Gateway 3.x, dan Tape Gateway 3.x.
-
Nutanix AHV (Acropolis Hypervisor) dimulai dengan versi 10.0.1.1 — Platform KVM-based virtualisasi yang terintegrasi ke dalam solusi Nutanix hyper-converged infrastructure (HCI).
-
Instans Amazon EC2 — Storage Gateway menyediakan Amazon Machine Image (AMI) yang berisi image VM gateway. Untuk informasi tentang cara menerapkan gateway di Amazon EC2, lihatMenyebarkan host Amazon EC2 default untuk FSx File Gateway.
-
Storage Gateway Hardware Appliance — Storage Gateway menyediakan alat perangkat keras fisik sebagai opsi penyebaran lokal untuk lokasi dengan infrastruktur mesin virtual terbatas.
catatan
Storage Gateway tidak mendukung pemulihan gateway dari VM yang dibuat dari snapshot atau klon VM gateway lain atau dari AMI Amazon EC2 Anda. Jika VM gateway Anda tidak berfungsi, aktifkan gateway baru dan pulihkan data Anda ke gateway itu. Untuk informasi selengkapnya, lihat Memulihkan dari shutdown mesin virtual yang tidak terduga.
Storage Gateway tidak mendukung memori dinamis dan balonisasi memori virtual.
Klien SMB yang didukung untuk File Gateway
File Gateway mendukung klien Service Message Block (SMB) berikut:
-
Microsoft Windows Server 2008 R2 dan yang lebih baru
-
Versi desktop Windows: 10, 8, dan 7.
-
Windows Terminal Server berjalan pada Windows Server 2008 dan yang lebih baru
catatan
Enkripsi Blok Pesan Server memerlukan klien yang mendukung dialek SMB v3.x.
Operasi sistem file yang didukung untuk File Gateway
Klien SMB Anda dapat menulis, membaca, menghapus, dan memotong file. Ketika klien mengirim penulisan ke Storage Gateway, ia menulis ke cache lokal secara sinkron. Kemudian menulis ke Amazon FSx secara asinkron melalui transfer yang dioptimalkan. Pembacaan pertama kali disajikan melalui cache lokal. Jika data tidak tersedia, data diambil melalui Amazon FSx sebagai cache bacaan.
Menulis dan membaca dioptimalkan karena hanya bagian yang diubah atau diminta yang ditransfer melalui gateway Anda. Menghapus file yang dihapus dari Amazon FSx.
