Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Architectures de référence utilisant des connecteurs SFTP
Cette section répertorie les documents de référence disponibles pour configurer des flux de travail de transfert de fichiers automatisés à l'aide de connecteurs SFTP. Vous pouvez concevoir vos propres architectures pilotées par les événements en utilisant les événements du connecteur SFTP d'Amazon EventBridge, afin d'orchestrer votre action de transfert de fichiers et les actions de pré-traitement et de post-traitement dans. AWS
Billets de blogs
L'article de blog suivant fournit une architecture de référence pour créer un flux de travail MFT à l'aide de connecteurs SFTP, y compris le cryptage des fichiers à l'aide de PGP avant de les envoyer à un serveur SFTP distant à l'aide de connecteurs SFTP : Conception de transferts de fichiers gérés sécurisés et conformes avec AWS Transfer Family des connecteurs SFTP et un cryptage PGP.
Ateliers
-
L'atelier suivant propose des ateliers pratiques sur la configuration des connecteurs SFTP et l'utilisation de vos connecteurs pour envoyer ou récupérer des fichiers à partir de serveurs SFTP distants : Transfer Family - SFTP workshop.
-
L'atelier suivant propose des ateliers pratiques permettant de créer des flux de travail entièrement automatisés et pilotés par des événements impliquant le transfert de fichiers vers ou depuis des serveurs SFTP externes vers Amazon S3, ainsi que le pré-traitement et le post-traitement courants de ces fichiers : atelier MFT. Event-driven
Cette vidéo présente un aperçu de cet atelier.
Des solutions
AWS Transfer Family propose les solutions suivantes :
-
La solution de synchronisation des transferts de fichiers
fournit une architecture de référence pour automatiser le processus de synchronisation des répertoires SFTP distants, y compris des structures de dossiers complètes, avec vos compartiments Amazon S3 locaux à l'aide d'un connecteur SFTP. Il orchestre le processus de liste des répertoires distants, de détection des modifications et de transfert de fichiers nouveaux ou modifiés. -
Serverlessland : transfert de fichiers sélectif entre un serveur SFTP distant et S3 ; l'utilisation AWS Transfer Family
fournit un exemple de modèle pour répertorier les fichiers stockés sur des emplacements SFTP distants et transférer des fichiers sélectifs vers Amazon S3.
Architectures de référence VPC
Les architectures de référence suivantes présentent des modèles courants de déploiement de connecteurs VPC_ LATTICE-enabled SFTP. Ces exemples vous aident à comprendre où les ressources VPC Lattice doivent être créées dans votre architecture globale AWS .
Compte unique avec infrastructure de sortie partagée
Dans cette architecture, l'infrastructure de sortie (passerelle NAT, tunnel VPN ou connexion directe) est configurée dans un VPC au sein du même compte que vos connecteurs SFTP. Tous les connecteurs peuvent partager la même passerelle de ressources et la même passerelle NAT.
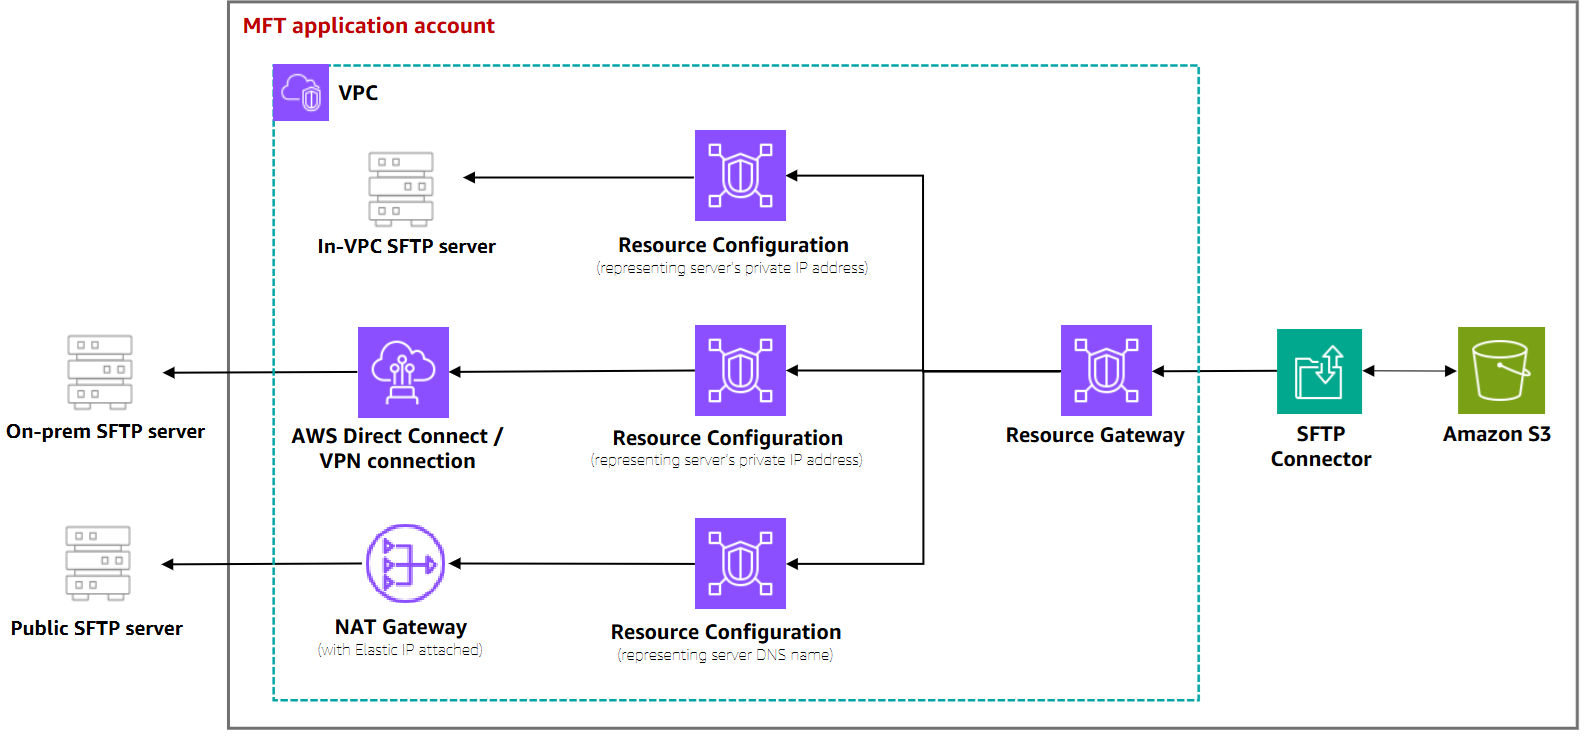
Ce modèle est idéal lorsque :
-
Tous les connecteurs SFTP sont gérés au sein d'un seul Compte AWS
-
L'infrastructure de sortie est configurée dans un VPC au sein du même compte que vos connecteurs SFTP
Cross-account avec une infrastructure de sortie centralisée
Dans cette architecture, l'infrastructure de sortie (passerelle NAT, tunnel VPN, Direct Connect ou pare-feux B2B) est configurée dans un compte de sortie central géré par l'équipe réseau. Les connecteurs SFTP sont créés dans le compte d'application MFT géré par l'équipe d'administration du MFT. Cross-account la mise en réseau est établie à l'aide de Transit Gateway pour respecter les règles réseau existantes.
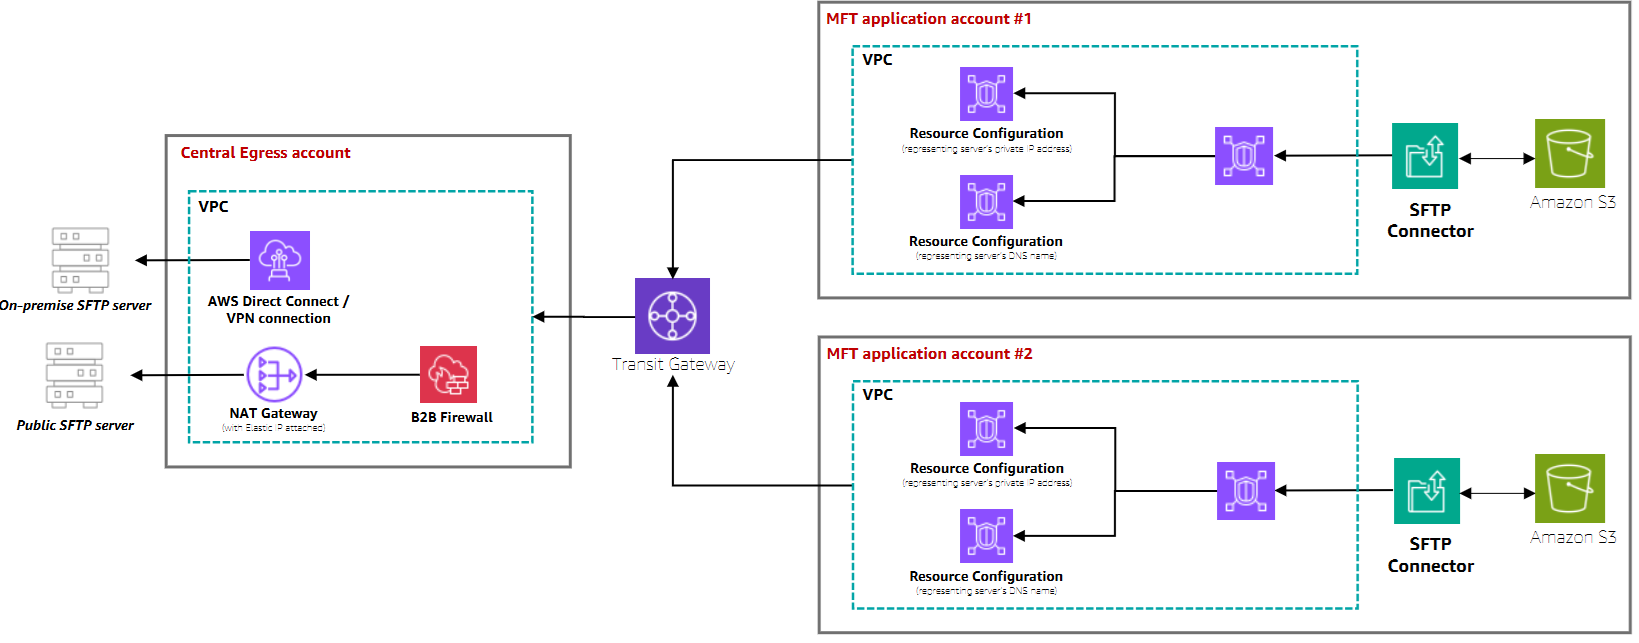
Ce modèle est idéal lorsque :
-
L'infrastructure réseau est gérée par une équipe distincte sur un compte dédié
-
Vous avez des itinéraires existants (tels que AWS Transit Gateway ) entre le compte sur lequel les connecteurs SFTP sont créés et le compte sur lequel l'infrastructure de sortie est configurée. Les connecteurs SFTP pourront tirer parti de vos itinéraires existants reliant les deux comptes.
-
Des contrôles de sécurité centralisés et des pare-feux B2B sont nécessaires
-
Vous devez maintenir la séparation des tâches entre les équipes chargées de la mise en réseau et celles chargées des applications
