Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
AWSSupport-TroubleshootEC2InstanceConnect
Description
AWSSupport-TroubleshootEC2InstanceConnectl'automatisation permet d'analyser et de détecter les erreurs empêchant la connexion à une instance Amazon Elastic Compute Cloud (Amazon EC2) à l'aide d'Amazon EC2 Instance Connect. Il identifie les problèmes causés par une Amazon Machine Image (AMI) non prise en charge, une installation ou une configuration de OS-level package manquante, des autorisations Gestion des identités et des accès AWS
(IAM) manquantes ou des problèmes de configuration réseau.
Fonctionnement
Le runbook prend l'ID d'instance Amazon EC2, le nom d'utilisateur, le mode de connexion, l'adresse IP source, l'adresse CIDR, le port SSH et le nom de ressource Amazon (ARN) pour le rôle IAM ou l'utilisateur rencontrant des problèmes avec Amazon EC2 Instance Connect. Il vérifie ensuite les conditions requises pour se connecter à une instance Amazon EC2 à l'aide d'Amazon EC2 Instance Connect :
-
L'instance est en cours d'exécution et en bon état.
-
L'instance est située dans une AWS région prise en charge par Amazon EC2 Instance Connect.
-
L'AMI de l'instance est prise en charge par Amazon EC2 Instance Connect.
-
L'instance peut accéder au service de métadonnées d'instance (IMDSv2).
-
Le package Amazon EC2 Instance Connect est correctement installé et configuré au niveau du système d'exploitation.
-
La configuration réseau (groupes de sécurité, ACL réseau et règles de table de routage) permet la connexion à l'instance via Amazon EC2 Instance Connect.
-
Le rôle ou l'utilisateur IAM utilisé pour tirer parti d'Amazon EC2 Instance Connect a accès aux touches d'accès à l'instance Amazon EC2.
Important
-
Pour vérifier l'AMI de l'instance, l'accessibilité IMDSv2 et l'installation du package Amazon EC2 Instance Connect, l'instance doit être gérée par SSM. Dans le cas contraire, il ignore ces étapes. Pour plus d'informations, consultez Pourquoi mon instance Amazon EC2 ne s'affiche pas en tant que nœud géré.
-
La vérification réseau détectera uniquement si les règles du groupe de sécurité et de l'ACL réseau bloquent le trafic lorsque le SourceIp CIDR est fourni en tant que paramètre d'entrée. Dans le cas contraire, seules SSH-related les règles seront affichées.
-
Les connexions utilisant Amazon EC2 Instance Connect Endpoint ne sont pas validées dans ce runbook.
-
Pour les connexions privées, l'automatisme ne vérifie pas si le client SSH est installé sur la machine source et s'il peut accéder à l'adresse IP privée de l'instance.
Type de document
Automatisation
Propriétaire
Amazon
Plateformes
Linux
Paramètres
Autorisations IAM requises
Le AutomationAssumeRole paramètre nécessite les actions suivantes pour utiliser correctement le runbook.
-
ec2:DescribeInstances -
ec2:DescribeSecurityGroups -
ec2:DescribeNetworkAcls -
ec2:DescribeRouteTables -
ec2:DescribeInternetGateways -
iam:SimulatePrincipalPolicy -
ssm:DescribeInstanceInformation -
ssm:ListCommands -
ssm:ListCommandInvocations -
ssm:SendCommand
Instructions
Pour configurer l'automatisation, procédez comme suit :
-
Accédez
AWSSupport-TroubleshootEC2InstanceConnectà la AWS Systems Manager console. -
Sélectionnez Execute automation (Exécuter l'automatisation).
-
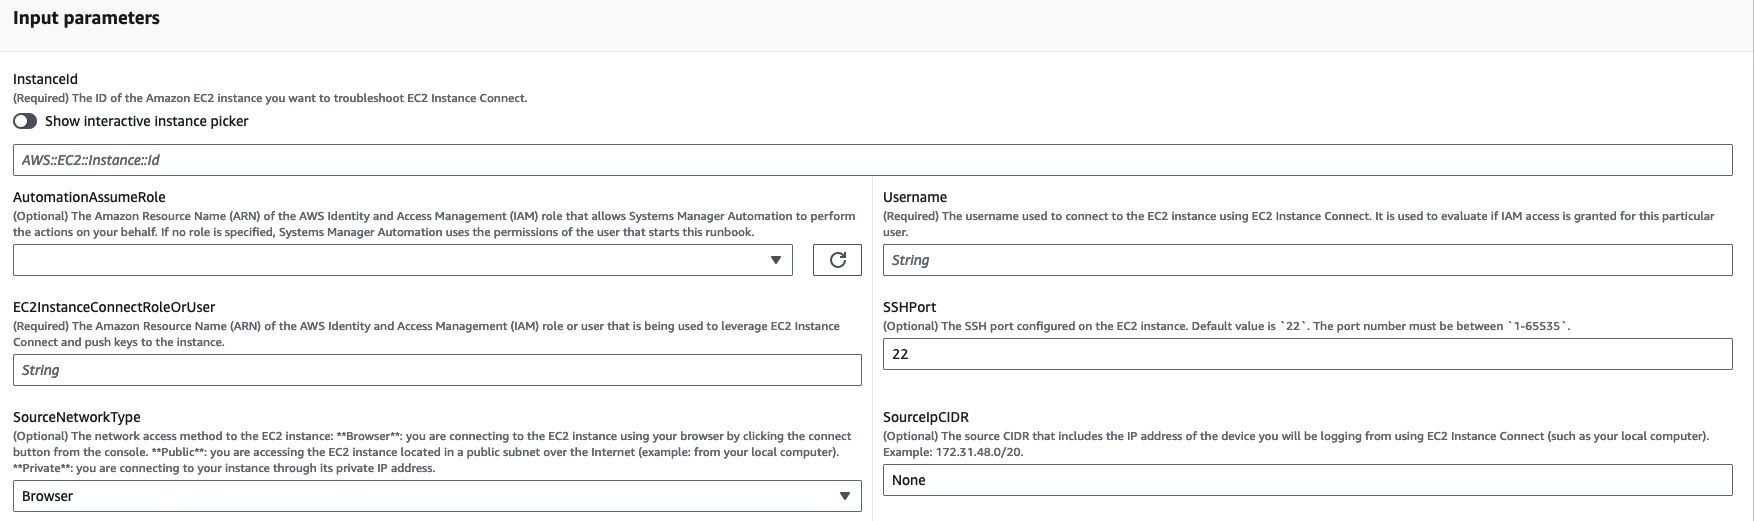
Pour les paramètres d'entrée, entrez les informations suivantes :
-
InstanceId (Obligatoire) :
L'ID de l'instance Amazon EC2 cible à laquelle vous n'avez pas pu vous connecter à l'aide d'Amazon EC2 Instance Connect.
-
AutomationAssumeRole (Facultatif) :
L'ARN du rôle IAM qui permet à Systems Manager Automation d'effectuer les actions en votre nom. Si aucun rôle n'est spécifié, Systems Manager Automation utilise les autorisations de l'utilisateur qui démarre ce runbook.
-
Nom d'utilisateur (obligatoire) :
Le nom d'utilisateur utilisé pour se connecter à l'instance Amazon EC2 à l'aide d'Amazon EC2 Instance Connect. Il est utilisé pour évaluer si l'accès IAM est accordé à cet utilisateur en particulier.
-
EC2InstanceConnectRoleOrUser(Obligatoire) :
L'ARN du rôle ou de l'utilisateur IAM qui utilise Amazon EC2 Instance Connect pour appuyer sur les touches de l'instance.
-
Port SSH (facultatif) :
Port SSH configuré sur l'instance Amazon EC2. La valeur par défaut est
22. Le numéro de port doit être compris entre1-65535. -
SourceNetworkType (Facultatif) :
Méthode d'accès réseau à l'instance Amazon EC2 :
-
Navigateur : vous vous connectez depuis la console AWS de gestion.
-
Public : vous vous connectez à l'instance située dans un sous-réseau public via Internet (par exemple, votre ordinateur local).
-
Privé : vous vous connectez via l'adresse IP privée de l'instance.
-
-
SourceIpCIDR (facultatif) :
Le CIDR source qui inclut l'adresse IP de l'appareil (tel que votre ordinateur local) à partir duquel vous allez vous connecter à l'aide d'Amazon EC2 Instance Connect. Exemple : 172.31.48. 6/32. Si aucune valeur n'est fournie pour le mode d'accès public ou privé, le runbook n'évaluera pas si le groupe de sécurité de l'instance Amazon EC2 et les règles ACL réseau autorisent le trafic SSH. Il affichera les SSH-related règles à la place.
-
-
Sélectionnez Exécuter.
-
L'automatisation démarre.
-
Le document exécute les étapes suivantes :
-
AssertInitialState:
Garantit que l'état de l'instance Amazon EC2 est en cours d'exécution. Dans le cas contraire, l'automatisation prend fin.
-
GetInstanceProperties:
Obtient les propriétés actuelles de l'instance Amazon EC2 (PlatformDetails PublicIpAddress, VpcId, SubnetId et MetadataHttpEndpoint).
-
GatherInstanceInformationFromSSM:
Obtient l'état du ping de l'instance Systems Manager et les détails du système d'exploitation si l'instance est gérée par SSM.
-
CheckIfAWSRegionSupported:
Vérifie si l'instance Amazon EC2 se trouve dans une région prise en charge AWS par Amazon EC2 Instance Connect.
-
BranchOnIfAWSRegionSupported:
Poursuit l'exécution si la AWS région est prise en charge par Amazon EC2 Instance Connect. Dans le cas contraire, il crée la sortie et quitte l'automatisation.
-
CheckIfInstanceAMIIsSupported:
Vérifie si l'AMI associée à l'instance est prise en charge par Amazon EC2 Instance Connect.
-
BranchOnIfInstanceAMIIsSupported:
Si l'instance AMI est prise en charge, elle effectue les OS-level contrôles, tels que l'accessibilité des métadonnées et l'installation et la configuration du package Amazon EC2 Instance Connect. Sinon, il vérifie si les métadonnées HTTP sont activées à l'aide de l' AWS API, puis passe à l'étape de vérification du réseau.
-
CheckIMDSReachabilityFromOs:
Exécute un script Bash sur l'instance Linux Amazon EC2 cible pour vérifier si elle est capable d'atteindre l'IMDSv2.
-
CheckEICPackageInstallation:
Exécute un script Bash sur l'instance Linux Amazon EC2 cible pour vérifier si le package Amazon EC2 Instance Connect est correctement installé et configuré.
-
CheckSSHConfigFromOs:
Exécute un script Bash sur l'instance Linux Amazon EC2 cible pour vérifier si le port SSH configuré correspond au paramètre d'entrée `SSHport. `
-
CheckMetadataHTTPEndpointIsEnabled:
Vérifie si le point de terminaison HTTP du service de métadonnées d'instance est activé.
-
CheckEICNetworkAccess:
Vérifie si la configuration réseau (groupes de sécurité, ACL réseau et règles de table de routage) autorise la connexion à l'instance via Amazon EC2 Instance Connect.
-
CheckIAMRoleOrUserPermissions:
Vérifie si le rôle ou l'utilisateur IAM utilisé pour tirer parti d'Amazon EC2 Instance Connect a accès aux touches push de l'instance Amazon EC2 à l'aide du nom d'utilisateur fourni.
-
MakeFinalOutput:
Consolide les résultats de toutes les étapes précédentes.
-
-
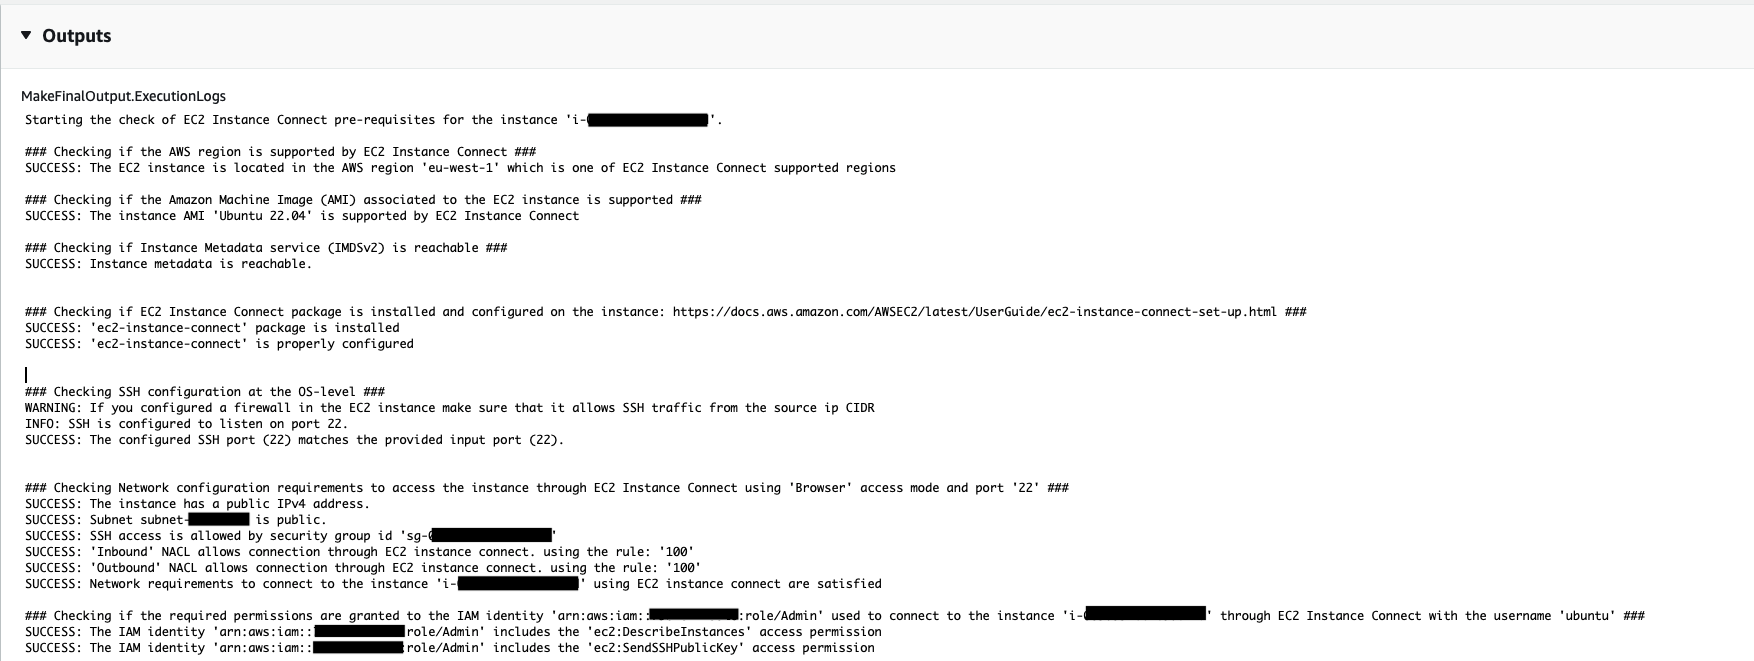
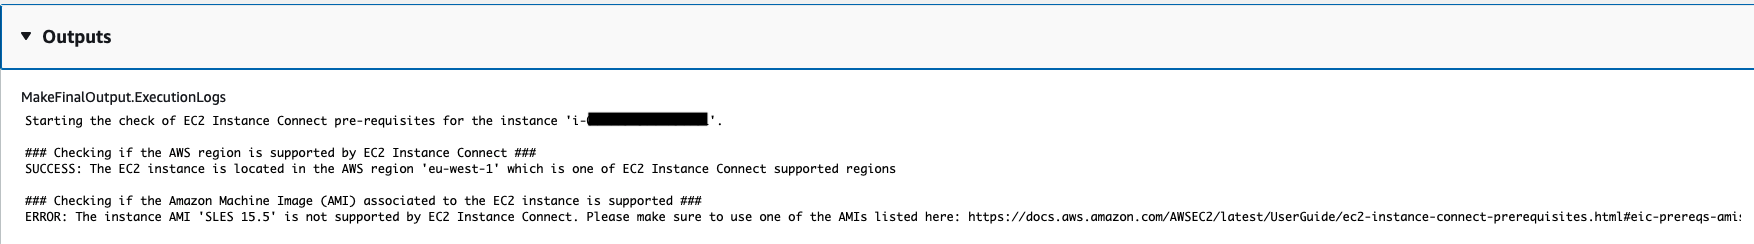
Une fois terminé, consultez la section Sorties pour obtenir les résultats détaillés de l'exécution :
Exécution où l'instance cible possède tous les prérequis requis :
Exécution lorsque l'AMI de l'instance cible n'est pas prise en charge :
Références
Systems Manager Automation
AWS documentation de service
