Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
AWSSupport-AnalyzeEBSResourceUsage
Description
Le runbook AWSSupport-AnalyzeEBSResourceUsage d'automatisation est utilisé pour analyser l'utilisation des ressources sur Amazon Elastic Block Store (Amazon EBS). Il analyse l'utilisation des volumes et identifie les volumes, les images et les instantanés abandonnés dans une AWS région donnée.
Fonctionnement
Le runbook exécute les quatre tâches suivantes :
-
Vérifie l'existence d'un compartiment Amazon Simple Storage Service (Amazon S3) ou crée un nouveau compartiment Amazon S3.
-
Rassemble tous les volumes Amazon EBS à l'état disponible.
-
Rassemble tous les instantanés Amazon EBS pour lesquels le volume source a été supprimé.
-
Rassemble toutes les Amazon Machine Images (AMI) qui ne sont utilisées par aucune instance Amazon Elastic Compute Cloud (Amazon EC2) non résiliée.
Le runbook génère des rapports CSV et les stocke dans un compartiment Amazon S3 fourni par l'utilisateur. Le compartiment fourni doit être sécurisé conformément aux meilleures pratiques de AWS sécurité décrites à la fin. Si le compartiment Amazon S3 fourni par l'utilisateur n'existe pas dans le compte, le runbook crée un nouveau compartiment Amazon S3 au format de nom<User-provided-name>-awssupport-YYYY-MM-DD, chiffré à l'aide d'une clé personnalisée AWS Key Management Service (AWS KMS), avec la gestion des versions des objets activée, bloque l'accès public et nécessite des demandes d'utilisation. SSL/TLS
Si vous souhaitez spécifier votre propre compartiment Amazon S3, assurez-vous qu'il est configuré conformément aux meilleures pratiques suivantes :
-
Bloquer l'accès du public au bucket (réglé
IsPublicsurFalse). -
Activez la journalisation des accès à Amazon S3.
-
Autorisez uniquement les requêtes SSL dans votre compartiment
. -
Activez la gestion des versions des objets.
-
Utilisez une clé AWS Key Management Service (AWS KMS) pour chiffrer votre bucket.
Important
L'utilisation de ce runbook peut entraîner des frais supplémentaires sur votre compte pour la création de compartiments et d'objets Amazon S3. Consultez la rubrique Tarification d'Amazon S3
Type de document
Automatisation
Propriétaire
Amazon
Plateformes
LinuxmacOS, Windows
Paramètres
-
AutomationAssumeRole
Type : Chaîne
Description : (Facultatif) Le nom de ressource Amazon (ARN) du rôle Gestion des identités et des accès AWS (IAM) qui permet à Systems Manager Automation d'effectuer les actions en votre nom. Si aucun rôle n'est spécifié, Systems Manager Automation utilise les autorisations de l'utilisateur qui démarre ce runbook.
-
S3BucketName
Type :
AWS::S3::Bucket::NameDescription : (Obligatoire) Le compartiment Amazon S3 de votre compte vers lequel télécharger le rapport. Assurez-vous que la politique de bucket n'accorde pas d' read/write autorisations inutiles aux parties qui n'ont pas besoin d'accéder aux journaux collectés. Si le compartiment spécifié n'existe pas dans le compte, l'automatisation crée un nouveau compartiment dans la région où l'automatisation est lancée avec le format de nom
<User-provided-name>-awssupport-YYYY-MM-DD, chiffré avec une AWS KMS clé personnalisée.Schéma autorisé :
$|^(?!(^(([0-9]{1,3}[.]){3}[0-9]{1,3}$)))^((?!xn—)(?!.*-s3alias))[a-z0-9][-.a-z0-9]{1,61}[a-z0-9]$ -
CustomerManagedKmsKeyArn
Type : Chaîne
Description : (Facultatif) La AWS KMS clé personnalisée Amazon Resource Name (ARN) pour chiffrer le nouveau compartiment Amazon S3 qui sera créé si le compartiment spécifié n'existe pas dans le compte. L'automatisation échoue si la création du bucket est tentée sans spécifier un ARN de AWS KMS clé personnalisé.
Schéma autorisé :
(^$|^arn:aws:kms:[-a-z0-9]:[0-9]:key/[-a-z0-9]*$)
Autorisations IAM requises
Le AutomationAssumeRole paramètre nécessite les actions suivantes pour utiliser correctement le runbook.
-
ec2:DescribeImages -
ec2:DescribeInstances -
ec2:DescribeSnapshots -
ec2:DescribeVolumes -
kms:Decrypt -
kms:GenerateDataKey -
s3:CreateBucket -
s3:GetBucketAcl -
s3:GetBucketPolicyStatus -
s3:GetBucketPublicAccessBlock -
s3:ListBucket -
s3:ListAllMyBuckets -
s3:PutObject -
s3:PutBucketLogging -
s3:PutBucketPolicy -
s3:PutBucketPublicAccessBlock -
s3:PutBucketTagging -
s3:PutBucketVersioning -
s3:PutEncryptionConfiguration -
ssm:DescribeAutomationExecutions
Exemple de politique avec les autorisations IAM minimales requises pour exécuter ce runbook :
Instructions
Pour configurer l'automatisation, procédez comme suit :
-
Accédez à AWSSupport-AnalyzeEBSResourceUsage
dans la AWS Systems Manager console. -
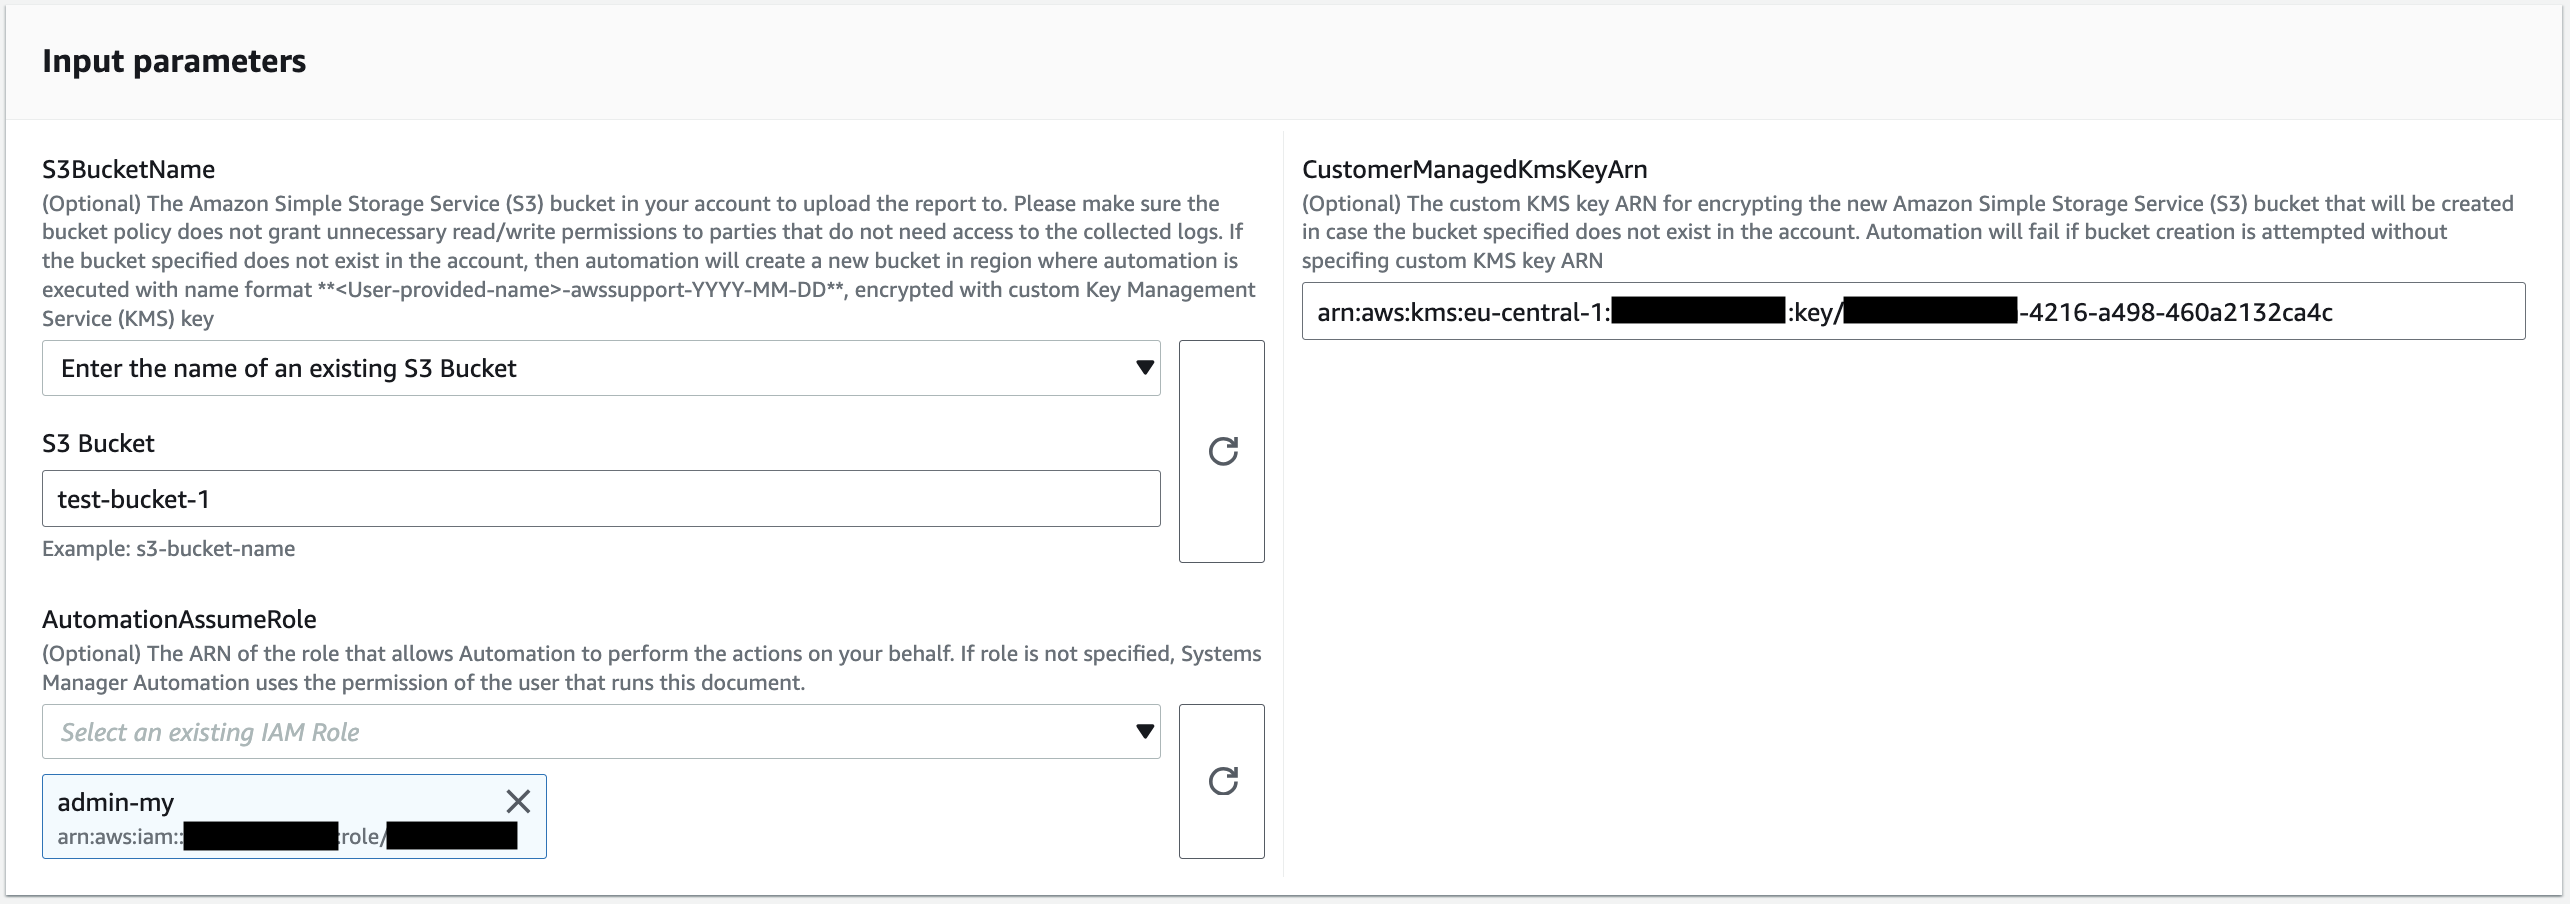
Pour les paramètres d'entrée, entrez les informations suivantes :
-
AutomationAssumeRole (Facultatif) :
Le nom de ressource Amazon (ARN) du rôle Gestion des identités et des accès AWS (IAM) qui permet à Systems Manager Automation d'effectuer les actions en votre nom. Si aucun rôle n'est spécifié, Systems Manager Automation utilise les autorisations de l'utilisateur qui démarre ce runbook.
-
S3BucketName (Obligatoire) :
Le compartiment Amazon S3 de votre compte vers lequel télécharger le rapport.
-
CustomerManagedKmsKeyArn(Facultatif) :
La AWS KMS clé personnalisée Amazon Resource Name (ARN) pour chiffrer le nouveau compartiment Amazon S3 qui sera créé si le compartiment spécifié n'existe pas dans le compte.
-
-
Sélectionnez Exécuter.
-
L'automatisation démarre.
-
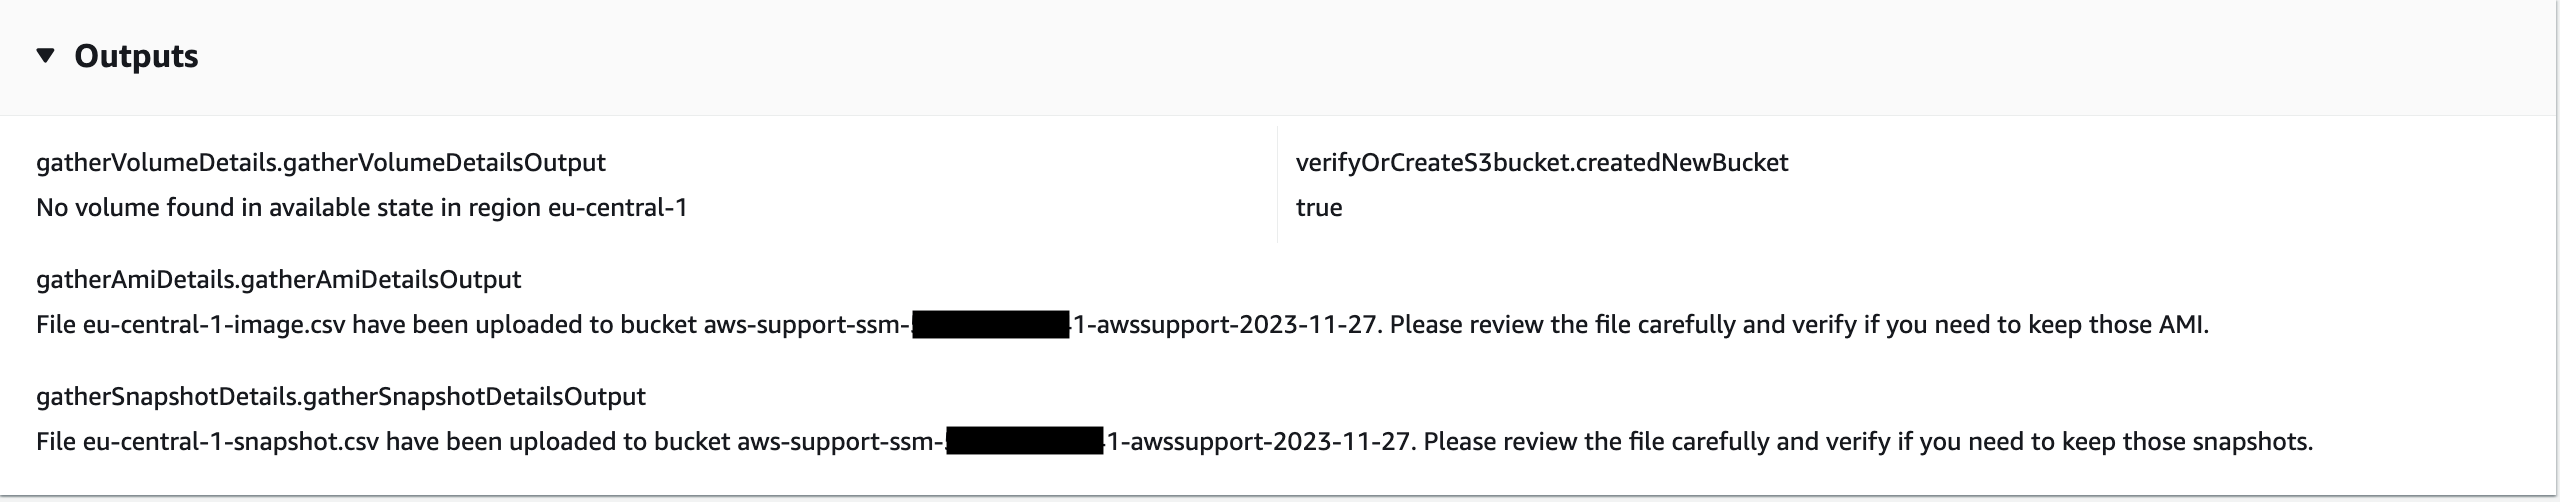
Le runbook d'automatisation exécute les étapes suivantes :
-
Vérifiez la simultanéité :
Veille à ce qu'il n'y ait qu'un seul lancement de ce runbook dans la Région. Si le runbook détecte une autre exécution en cours, il renvoie une erreur et s'arrête.
-
vérifiez OrCreate S3bucket :
Vérifie si le compartiment Amazon S3 existe. Dans le cas contraire, il crée un nouveau compartiment Amazon S3 dans la région où l'automatisation est lancée avec le format de nom
<User-provided-name>-awssupport-YYYY-MM-DD, chiffré avec une AWS KMS clé personnalisée. -
rassembler AmiDetails :
Recherche les AMI qui ne sont utilisées par aucune instance Amazon EC2, génère le rapport avec le format
<region>-images.csvde nom et le télécharge dans le compartiment Amazon S3. -
rassembler VolumeDetails :
Vérifie les volumes Amazon EBS à l'état disponible, génère le rapport au format
<region>-volume.csvdu nom et le charge dans un compartiment Amazon S3. -
rassembler SnapshotDetails :
Recherche les instantanés Amazon EBS des volumes Amazon EBS qui ont déjà été supprimés, génère le rapport avec le format
<region>-snapshot.csvde nom et le charge dans le compartiment Amazon S3.
-
-
Une fois terminé, consultez la section Sorties pour obtenir les résultats détaillés de l'exécution.
Références
Systems Manager Automation
