Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Déploiement automatique - StackSets
Note
Nous vous recommandons de déployer avec StackSets. Toutefois, pour les déploiements sur un seul compte ou à des fins de test ou d'évaluation, envisagez l'option de déploiement Déploiement automatique - Stacks des piles.
Avant de lancer la solution, passez en revue les considérations relatives à l'architecture, aux composants de la solution, à la sécurité et à la conception abordées dans ce guide. Suivez les instructions détaillées de cette section pour configurer et déployer la solution dans vos organisations AWS.
Temps de déploiement : environ 30 minutes par compte, selon StackSet les paramètres.
Conditions préalables
AWS Organizations vous
Si vous avez déjà déployé la version 1.3.x ou une version antérieure de cette solution, vous devez désinstaller la solution existante. Pour plus d'informations, reportez-vous à la section Mettre à jour la solution.
Avant de déployer cette solution, passez en revue votre déploiement d'AWS Security Hub :
-
Votre organisation AWS doit disposer d'un compte administrateur délégué Security Hub.
-
Security Hub doit être configuré pour regrouper les résultats entre les régions. Pour plus d'informations, reportez-vous à la section Agrégation des résultats entre les régions dans le guide de l'utilisateur d'AWS Security Hub.
-
Vous devez activer Security Hub pour votre organisation dans chaque région où vous utilisez AWS.
Cette procédure suppose que vous possédez plusieurs comptes utilisant AWS Organizations et que vous avez délégué un compte administrateur AWS Organizations et un compte administrateur AWS Security Hub.
Cette solution fonctionne à la fois avec AWS Security Hub et AWS Security Hub CSPM.
Vue d'ensemble du déploiement
Note
StackSets le déploiement de cette solution utilise une combinaison de services gérés et d'autogestion. StackSets Self-managed StackSets doivent être utilisés actuellement car ils utilisent des piles imbriquées, qui ne sont pas encore prises en charge avec la gestion des services. StackSets
StackSets Déployez-le à partir d'un compte d'administrateur délégué dans vos organisations AWS.
Planification
Utilisez le formulaire suivant pour faciliter le StackSets déploiement. Préparez vos données, puis copiez et collez les valeurs pendant le déploiement.
AWS Organizations admin account ID: _______________
Security Hub admin account ID: _______________
CloudTrail Logs Group: ______________________________
Member account IDs (comma-separated list):
___________________,
___________________,
___________________,
___________________,
___________________
AWS Organizations OUs (comma-separated list):
___________________,
___________________,
___________________,
___________________,
___________________
(Facultatif) Étape 0 : Déploiement de la pile d'intégration de la billetterie
-
Si vous avez l'intention d'utiliser la fonctionnalité de billetterie, déployez d'abord la pile d'intégration de billetterie dans votre compte administrateur Security Hub.
-
Copiez le nom de la fonction Lambda à partir de cette pile et fournissez-le en tant qu'entrée à la pile d'administration (voir Étape 1).
Étape 1 : Lancez la pile d'administration dans le compte administrateur délégué de Security Hub
-
À l'aide d'une solution autogérée StackSet, lancez le CloudFormation modèle
automated-security-response-admin.templateAWS sur votre compte administrateur AWS Security Hub dans la même région que votre administrateur Security Hub. Ce modèle utilise des piles imbriquées. -
Choisissez les normes de sécurité à installer. Par défaut, seul SC est sélectionné (recommandé).
-
Choisissez un groupe de journaux Orchestrator existant à utiliser. Choisissez
Yess'il existeSO0111-ASR-Orchestratordéjà lors d'une installation précédente. -
Choisissez d'activer ou non l'interface utilisateur Web de la solution. Si vous choisissez d'activer cette fonctionnalité, vous devez également saisir une adresse e-mail pour qu'un rôle d'administrateur soit attribué.
-
Choisissez vos préférences pour la collecte de CloudWatch mesures relatives à la santé opérationnelle de la solution.
Pour plus d'informations sur l'autogestion StackSets, consultez la section Octroyer des autorisations autogérées dans le guide de l' CloudFormation utilisateur AWS.
Étape 2 : installer les rôles de remédiation dans chaque compte membre d'AWS Security Hub
Attendez que l'étape 1 soit terminée, car le modèle de l'étape 2 fait référence aux rôles IAM créés par l'étape 1.
-
À l'aide d'un service géré StackSet, lancez le CloudFormation modèle
automated-security-response-member-roles.templateAWS dans une seule région pour chaque compte de vos organisations AWS. -
Choisissez d'installer ce modèle automatiquement lorsqu'un nouveau compte rejoint l'organisation.
-
Entrez l'ID de compte de votre compte administrateur AWS Security Hub.
-
Entrez une valeur
namespacequi sera utilisée pour éviter les conflits de noms de ressources avec un déploiement précédent ou simultané sur le même compte. Entrez une chaîne de 9 caractères alphanumériques minuscules au maximum.
-
En utilisant l'autogestion StackSets, lancez le CloudFormation modèle
automated-security-response-member.templateAWS dans toutes les régions où vous disposez de ressources AWS dans chaque compte de votre organisation AWS géré par le même administrateur Security Hub.Note
Jusqu'à ce que le StackSets support géré par les services soit imbriqué, vous devez effectuer cette étape pour tous les nouveaux comptes qui rejoignent l'organisation.
-
Choisissez les playbooks Security Standard à installer.
-
Indiquez le nom d'un groupe de CloudTrail journaux (utilisé par certaines mesures correctives).
-
Entrez l'ID de compte de votre compte administrateur AWS Security Hub.
-
Entrez une valeur
namespacequi sera utilisée pour éviter les conflits de noms de ressources avec un déploiement précédent ou simultané sur le même compte. Entrez une chaîne de 9 caractères alphanumériques minuscules au maximum. Cela doit correspondre à lanamespacevaleur que vous avez sélectionnée pour la pile Member Roles. De plus, la valeur de l'espace de noms n'a pas besoin d'être unique par compte de membre.
(Facultatif) Étape 0 : lancement d'une pile d'intégration du système de tickets
-
Si vous avez l'intention d'utiliser la fonction de billetterie, lancez d'abord la pile d'intégration correspondante.
-
Choisissez les piles d'intégration fournies pour Jira ou ServiceNow utilisez-les comme modèle pour implémenter votre propre intégration personnalisée.
Pour déployer la pile Jira :
-
Entrez un nom pour votre stack.
-
Fournissez l'URI de votre instance Jira.
-
Indiquez la clé de projet pour le projet Jira auquel vous souhaitez envoyer des tickets.
-
Créez un nouveau secret clé-valeur dans AWS Secrets Manager qui contient vos fichiers
UsernameJira et.PasswordNote
Vous pouvez choisir d'utiliser une clé d'API Jira à la place de votre mot de passe en indiquant votre nom d'utilisateur
Usernameet votre clé API en tant quePassword. -
Ajoutez l'ARN de ce secret en entrée à la pile.
Fournissez un nom de pile, des informations sur le projet Jira et des informations d'identification de l'API Jira.
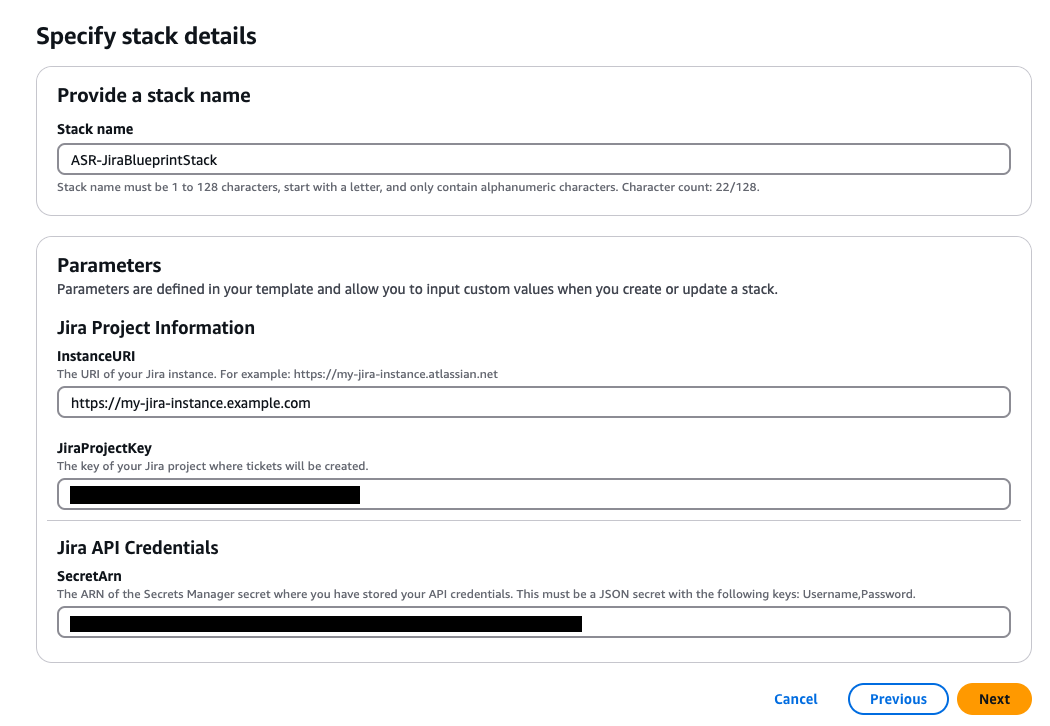
Configuration du champ Jira :
Après avoir déployé la pile Jira, vous pouvez personnaliser les champs de ticket Jira en définissant la variable d'
JIRA_FIELDS_MAPPINGenvironnement sur la fonction Lambda. Cette chaîne JSON remplace les champs de ticket Jira par défaut et doit suivre la structure des champs de l'API Jira.Valeurs par défaut lorsqu'il
JIRA_FIELDS_MAPPINGest vide ou que les champs ne sont pas spécifiés :-
priorité :
{"id": "3"}(Priorité moyenne) -
type de problème :
{"id": "10006"}(Tâche) -
AccountId : récupéré automatiquement à l'aide du point de terminaison de l'API
GET /rest/api/2/myselfExemple de configuration avec des champs personnalisés :
{
  "reporter": {"accountId": "123456:494dcbff-1b80-482c-a89d-56ae81c145a4"},
  "priority": {"id": "1"},
  "issuetype": {"id": "10006"},
  "assignee": {"accountId": "123456:another-user-id"},
  "customfield_10001": "custom value"
}
Identifiants de champs Jira courants :
-
Identifiants de priorité : 1 (le plus élevé), 2 (élevé), 3 (moyen), 4 (faible), 5 (le plus bas)
-
ID du type de problème : varie selon le projet Jira (par exemple, 10006 pour Task)
-
ID de compte : Format
123456:494dcbff-1b80-482c-a89d-56ae81c145a4Vous pouvez trouver vos identifiants de champs Jira et vos identifiants de compte à l'aide de l'API Jira REST :
-
GET /rest/api/2/myselfpour l'identifiant de compte -
GET /rest/api/2/prioritypour les identifiants de priorité -
GET /rest/api/2/project/{projectKey}pour les identifiants de type de problèmePour plus d'informations, consultez le format POST de l'issue de l'API
Jira REST v2. Pour déployer la ServiceNow pile, procédez comme suit :
-
-
Entrez un nom pour votre stack.
-
Indiquez l'URI de votre ServiceNow instance.
-
Entrez le nom ServiceNow de votre table.
-
Créez une clé API ServiceNow avec l'autorisation de modifier la table dans laquelle vous souhaitez écrire.
-
Créez un secret dans Secrets Manager à l'aide de la clé
API_Keyet fournissez l'ARN secret en entrée dans la pile.Fournissez un nom de pile, des informations sur le ServiceNow projet et des informations d'identification d' ServiceNow API.
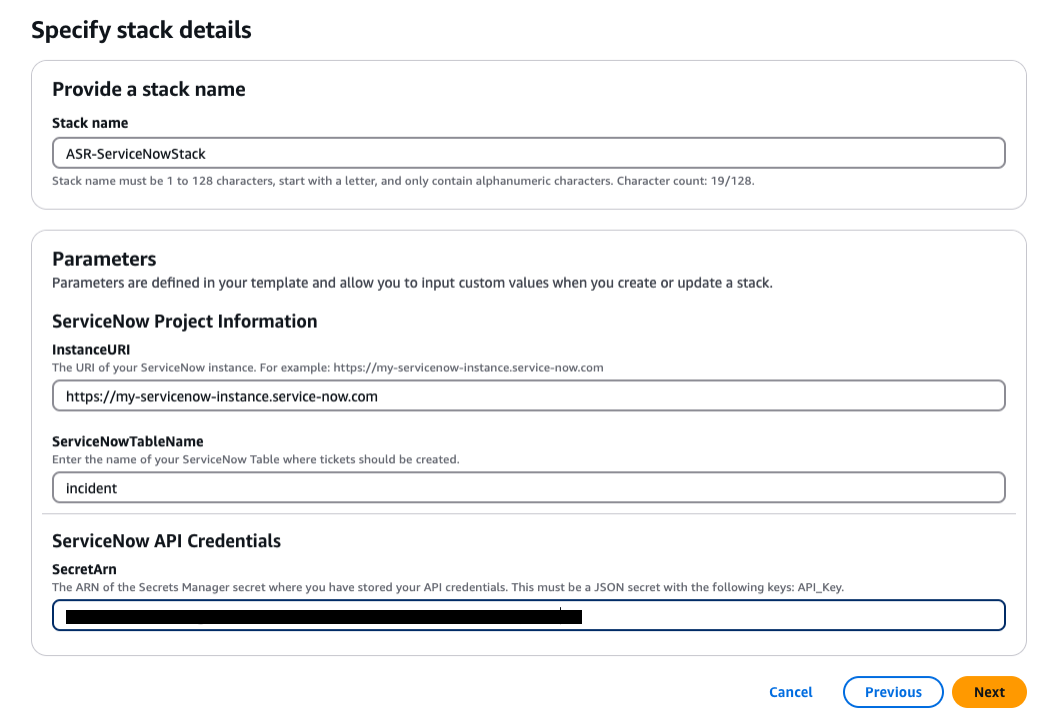
Pour créer une pile d'intégration personnalisée : incluez une fonction Lambda que l'orchestrateur de solutions Step Functions peut appeler pour chaque correction. La fonction Lambda doit prendre les données fournies par Step Functions, créer une charge utile en fonction des exigences de votre système de billetterie et envoyer une demande à votre système pour créer le ticket.
-
Étape 1 : Lancez la pile d'administration dans le compte administrateur délégué de Security Hub
-
Lancez la pile https://solutions-reference.s3.amazonaws.com/automated-security-response-on-aws/latest/automated-security-response-admin.template
d' automated-security-response-admin.templateadministration avec votre compte administrateur Security Hub. Généralement, un par organisation dans une seule région. Comme cette pile utilise des piles imbriquées, vous devez déployer ce modèle de manière autogérée. StackSet
Parameters
| Paramètre | Par défaut | Description |
|---|---|---|
|
Charger la pile d'administration SC |
|
Spécifiez si vous souhaitez installer les composants d'administration pour la correction automatique des contrôles SC. |
|
Charger la pile d'administration AFSBP |
|
Spécifiez si vous souhaitez installer les composants d'administration pour la correction automatique des contrôles FSBP. |
|
Charger la pile d'administration CIS120 |
|
Spécifiez si vous souhaitez installer les composants d'administration pour la correction automatique des contrôles CIS120. |
|
Charger la pile d'administration CIS140 |
|
Spécifiez si vous souhaitez installer les composants d'administration pour la correction automatique des contrôles CIS140. |
|
Charger la pile d'administration CIS300 |
|
Spécifiez si vous souhaitez installer les composants d'administration pour la correction automatique des contrôles CIS300. |
|
Charger la pile d'administration PCI321 |
|
Spécifiez si vous souhaitez installer les composants d'administration pour la correction automatique des contrôles PCI321. |
|
Charger la pile d'administration NIST |
|
Spécifiez s'il faut installer les composants d'administration pour la correction automatique des contrôles NIST. |
|
Réutiliser le groupe de journaux Orchestrator |
|
Choisissez de réutiliser ou non un groupe de |
|
ShouldDeployWebUI |
|
Déployez les composants de l'interface utilisateur Web, notamment API Gateway, les fonctions Lambda et CloudFront la distribution. Choisissez « Oui » pour activer l'interface utilisateur Web permettant d'afficher les résultats et l'état des mesures correctives. Si vous choisissez de désactiver cette fonctionnalité, vous pouvez toujours configurer des mesures correctives automatisées et exécuter des mesures correctives à la demande à l'aide de l'action personnalisée Security Hub CSPM. |
|
AdminUserEmail |
(Entrée facultative) |
Adresse e-mail de l'administrateur initial. Cet utilisateur bénéficiera d'un accès administratif complet à l'interface utilisateur Web d'ASR. Obligatoire uniquement lorsque l'interface utilisateur Web est activée. |
|
Utiliser CloudWatch les métriques |
|
Spécifiez si vous souhaitez activer CloudWatch les métriques pour surveiller la solution. Cela créera un CloudWatch tableau de bord pour visualiser les statistiques. |
|
Utiliser CloudWatch les alarmes Metrics |
|
Spécifiez si vous souhaitez activer CloudWatch les alarmes métriques pour la solution. Cela créera des alarmes pour certaines mesures collectées par la solution. |
|
RemediationFailureAlarmThreshold |
|
Spécifiez le seuil du pourcentage d'échecs de correction par ID de contrôle. Par exemple, si vous entrez Ce paramètre ne fonctionne que si des alarmes sont créées (voir le paramètre Use CloudWatch Metrics Alarms). |
|
EnableEnhancedCloudWatchMetrics |
|
Si Consultez la section Coûts pour comprendre les coûts supplémentaires que cela entraîne. |
|
TicketGenFunctionName |
(Entrée facultative) |
Facultatif. Laissez ce champ vide si vous ne souhaitez pas intégrer de système de billetterie. Sinon, indiquez le nom de la fonction Lambda à partir de la sortie de la pile de l'étape 0, par exemple : |
Configuration des StackSet options
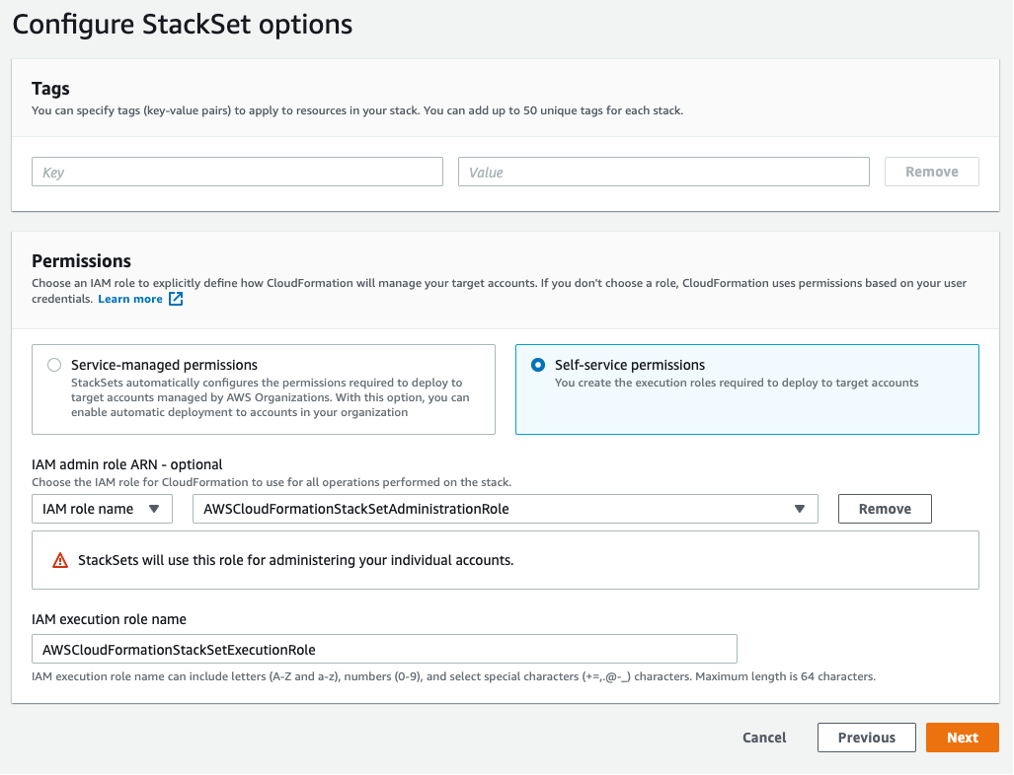
-
Pour le paramètre Numéros de compte, entrez l'ID de compte du compte administrateur AWS Security Hub.
-
Pour le paramètre Spécifier les régions, sélectionnez uniquement la région dans laquelle l'administrateur de Security Hub est activé. Attendez la fin de cette étape avant de passer à l'étape 2.
Vous pouvez consulter l'état de l' StackSet opération dans la CloudFormation console AWS sur la page de StackSet détails. Vous devriez recevoir le statut de l'opération RÉUSSIE dans environ 15 minutes.
Étape 2 : installer les rôles de remédiation dans chaque compte membre d'AWS Security Hub
Utilisez un service géré StackSets pour déployer le modèle de rôles des automated-security-response-member-roles.template Il StackSet doit être déployé dans une région par compte de membre. Il définit les rôles globaux qui autorisent les appels d'API entre comptes à partir de la fonction d'étape ASR Orchestrator.
Parameters
| Paramètre | Par défaut | Description |
|---|---|---|
|
Namespace |
|
Entrez une chaîne de 9 caractères alphanumériques minuscules au maximum. Espace de noms unique à ajouter en tant que suffixe aux noms de rôles IAM de correction. Le même espace de noms doit être utilisé dans les rôles des membres et les piles de membres. Cette chaîne doit être unique pour chaque déploiement de solution, mais elle n'a pas besoin d'être modifiée lors des mises à jour de la pile. La valeur de l'espace de noms n'a pas besoin d'être unique par compte de membre. |
|
Compte administrateur Sec Hub |
|
Entrez l'ID de compte à 12 chiffres pour le compte d'administrateur AWS Security Hub. Cette valeur accorde des autorisations au rôle de solution du compte administrateur. |
-
Déployez sur l'ensemble de l'organisation (standard) ou sur des unités organisationnelles, conformément aux politiques de votre organisation.
-
Activez le déploiement automatique pour que les nouveaux comptes des organisations AWS reçoivent ces autorisations.
-
Pour le paramètre Spécifier les régions, sélectionnez une seule région. Les rôles IAM sont mondiaux. Vous pouvez passer à l'étape 3 pendant le StackSet déploiement.
Vous pouvez consulter l'état de l' StackSet opération dans la CloudFormation console AWS sur la page de StackSet détails. Vous devriez recevoir le statut de l'opération RÉUSSIE dans environ 5 minutes.
Spécifiez StackSet les détails
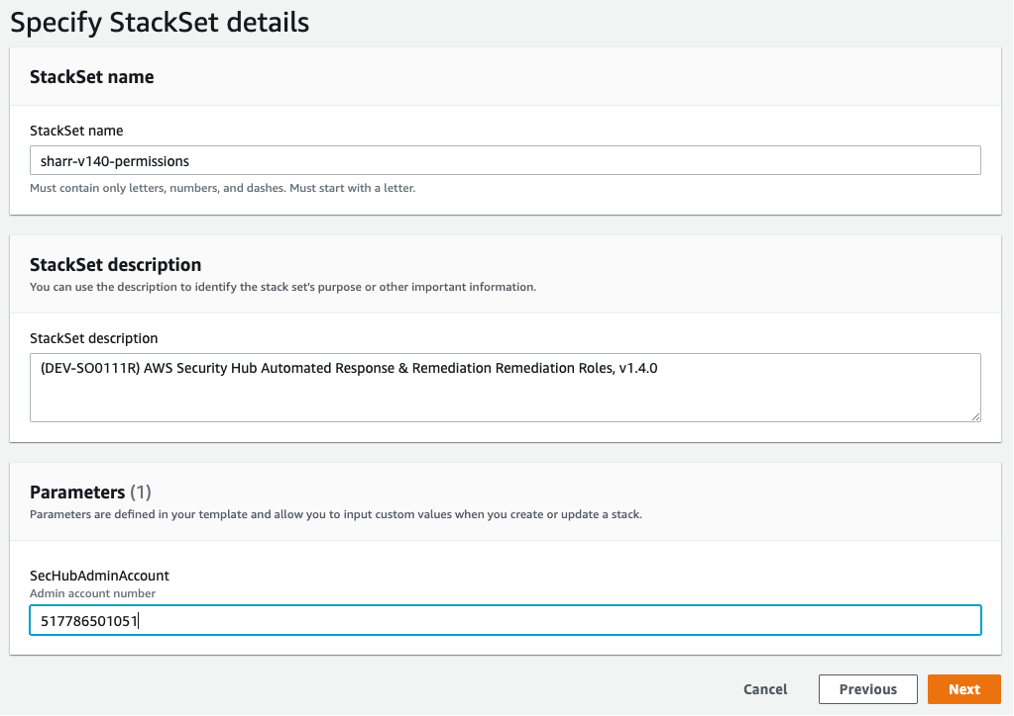
Étape 3 : Lancez la liste des membres dans chaque compte de membre AWS Security Hub et dans chaque région
Étant donné que la pile de membres
Parameters
| Paramètre | Par défaut | Description |
|---|---|---|
|
Indiquez le nom LogGroup à utiliser pour créer des filtres métriques et des alarmes |
|
Spécifiez le nom d'un groupe de CloudWatch CloudTrail journaux dans lequel les appels d'API sont enregistrés. Ceci est utilisé pour les corrections CIS 3.1-3.14. |
|
Charger la pile de membres SC |
|
Spécifiez s'il faut installer les composants membres pour la correction automatique des contrôles SC. |
|
Charger la pile de membres AFSBP |
|
Spécifiez s'il faut installer les composants membres pour la correction automatique des contrôles FSBP. |
|
Charger la pile de membres CIS120 |
|
Spécifiez s'il faut installer les composants membres pour la correction automatique des contrôles CIS120. |
|
Charger la pile de membres CIS140 |
|
Spécifiez s'il faut installer les composants membres pour la correction automatique des contrôles CIS140. |
|
Charger la pile de membres CIS300 |
|
Spécifiez s'il faut installer les composants membres pour la correction automatique des contrôles CIS300. |
|
Charger la pile de membres PCI321 |
|
Spécifiez s'il faut installer les composants membres pour la correction automatique des contrôles PCI321. |
|
Charger la pile de membres du NIST |
|
Spécifiez s'il faut installer les composants membres pour la correction automatique des contrôles NIST. |
|
Créer un compartiment S3 pour la journalisation des audits Redshift |
|
Choisissez |
|
Compte administrateur Sec Hub |
|
Entrez l'ID de compte à 12 chiffres pour le compte d'administrateur AWS Security Hub. |
|
Namespace |
|
Entrez une chaîne de 9 caractères alphanumériques minuscules au maximum. Cette chaîne fait partie des noms de rôles IAM et du compartiment Action Log S3. Utilisez la même valeur pour le déploiement de la pile de membres et le déploiement de la pile de rôles des membres. La chaîne doit être unique pour chaque déploiement de solution, mais il n'est pas nécessaire de la modifier lors des mises à jour de la pile. |
|
EnableCloudTrailForASRActionLog |
|
Sélectionnez |
Comptes

Lieux de déploiement : vous pouvez spécifier une liste de numéros de compte ou d'unités organisationnelles.
Spécifiez les régions : sélectionnez toutes les régions dans lesquelles vous souhaitez corriger les résultats. Vous pouvez ajuster les options de déploiement en fonction du nombre de comptes et de régions. La simultanéité des régions peut être parallèle.
Vous pouvez consulter l'état de l' StackSet opération dans la CloudFormation console AWS sur la page de StackSet détails. Vous devriez recevoir un statut d'opération RÉUSSIE pour chaque combinaison de compte et de région. La durée du déploiement varie en fonction du nombre de comptes et de régions sélectionnés.
