Les traductions sont fournies par des outils de traduction automatique. En cas de conflit entre le contenu d'une traduction et celui de la version originale en anglais, la version anglaise prévaudra.
Authentification des utilisateurs auprès des groupes d'utilisateurs Amazon Cognito
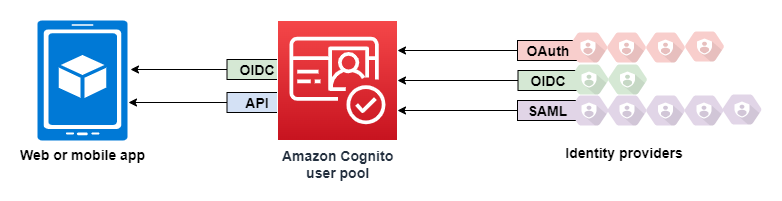
Un groupe d'utilisateurs Amazon Cognito est un annuaire d'utilisateurs pour l'authentification et l'autorisation d'applications Web et mobiles. Du point de vue de votre application, un groupe d'utilisateurs Amazon Cognito est un fournisseur d'identité (IdP) OpenID Connect (OIDC). Un groupe d'utilisateurs ajoute plusieurs niveaux de fonctionnalités supplémentaires pour la sécurité, la fédération d'identité, l'intégration d'applications et la personnalisation de l'expérience utilisateur.
Ce chapitre décrit la manière dont vos utilisateurs s'authentifient : inscription, connexion et les flux d'authentification pris en charge par un groupe d'utilisateurs, y compris la connexion via des fournisseurs d'identité externes. Les tâches connexes sont abordées dans leurs propres chapitres : gestion des utilisateurs de votre annuaire, personnalisation du comportement à l'aide de AWS Lambda déclencheurs et protection du pool par une protection contre les menaces.
Rubriques
Caractéristiques
Les groupes d'utilisateurs Amazon Cognito présentent les fonctionnalités suivantes.
Sign-up
Les groupes d'utilisateurs Amazon Cognito disposent de méthodes pilotées par les utilisateurs, pilotées par les administrateurs et de programmation pour ajouter des profils utilisateur à votre groupe d'utilisateurs. Les groupes d'utilisateurs Amazon Cognito prennent en charge les modèles d'inscription suivants. Vous pouvez utiliser toute combinaison de ces modèles dans votre application.
Important
Si vous activez l'inscription des utilisateurs dans votre groupe d'utilisateurs, n'importe qui sur Internet peut créer un compte et se connecter à vos applications. N'activez pas l'auto-inscription dans votre groupe d'utilisateurs, sauf si vous souhaitez ouvrir votre application à des inscriptions publiques. Pour modifier ce paramètre, mettez à jour l'Self-service inscription dans le Sign-upmenu situé sous Authentification dans la console du groupe d'utilisateurs, ou mettez à jour la valeur de AllowAdminCreateUserOnlydans une CreateUserPooldemande d' UpdateUserPoolAPI.
Pour plus d'informations sur les fonctionnalités de sécurité que vous pouvez configurer dans vos groupes d'utilisateurs, consultez Protection des groupes d'utilisateurs grâce à une protection contre les menaces.
-
Vos utilisateurs peuvent saisir leurs informations dans votre application et créer un profil utilisateur natif de votre groupe d'utilisateurs. Vous pouvez appeler des opérations d'inscription à l'API pour enregistrer des utilisateurs dans votre groupe d'utilisateurs. Vous pouvez ouvrir ces opérations d'inscription à n'importe qui, ou vous pouvez les autoriser avec un secret client ou des AWS informations d'identification.
-
Vous pouvez rediriger les utilisateurs vers un fournisseur d'identité tiers qu'ils peuvent autoriser à transmettre leurs informations à Amazon Cognito. Amazon Cognito traite les jetons d'identification OIDC, les données
userInfoOAuth 2.0 et les assertions SAML 2.0 dans les profils utilisateur de votre groupe d'utilisateurs. Vous contrôlez les attributs que vous souhaitez qu'Amazon Cognito reçoive en fonction des règles de mappage d'attributs. -
Vous pouvez ignorer l'inscription publique ou fédérée et créer vous-même des utilisateurs, en fonction de votre propre source de données et de votre propre schéma, de l'une des manières suivantes :
-
Ajoutez des utilisateurs directement dans la console Amazon Cognito ou via l'API.
-
Importez des utilisateurs en masse à partir d'un fichier CSV.
-
Exécutez une AWS Lambda fonction juste à temps qui recherche chaque nouvel utilisateur dans un répertoire existant et remplit son profil à partir de ces données.
-
Une fois que vos utilisateurs se sont inscrits, vous pouvez les ajouter aux groupes qu'Amazon Cognito répertorie dans les jetons d'accès et d'identification. Vous pouvez également lier des ensembles de groupes d'utilisateurs à des rôles IAM lorsque vous transmettez le jeton d'identification à une réserve d'identités.
Rubriques associées
Sign-in
Amazon Cognito peut être un annuaire d'utilisateurs autonome et un fournisseur d'identité (IdP) pour votre application. Vos utilisateurs peuvent se connecter via des pages de connexion gérées hébergées par Amazon Cognito ou via un service d'authentification utilisateur personnalisé via l'API des groupes d'utilisateurs Amazon Cognito. Le niveau d'application qui sous-tend votre interface personnalisée peut autoriser les demandes sur le back-end en utilisant l'une des différentes méthodes pour confirmer les demandes légitimes.
Les utilisateurs peuvent configurer et se connecter à l'aide de noms d'utilisateur et de mots de passe, de clés d'accès et de mots de passe à usage unique pour les e-mails et les SMS. Vous pouvez proposer une connexion consolidée avec des annuaires d'utilisateurs externes, une authentification multifactorielle (MFA) après la connexion, des appareils mémorisés et des flux d'authentification personnalisés que vous concevez.
Pour connecter des utilisateurs à l'aide d'un annuaire externe, éventuellement combiné à l'annuaire d'utilisateurs intégré à Amazon Cognito, vous pouvez ajouter les intégrations suivantes.
-
Connectez-vous et importez les données utilisateur du client avec la connexion sociale OAuth 2.0. Amazon Cognito prend en charge la connexion avec Google, Facebook, Amazon et Apple via OAuth 2.0.
-
Connectez-vous et importez les données des utilisateurs professionnels et scolaires avec la connexion SAML et OIDC. Vous pouvez également configurer Amazon Cognito pour accepter les champs standard provenant de tout fournisseur d'identité (IdP) SAML ou OpenID Connect (OIDC).
-
Liez les profils utilisateur externes à des profils utilisateur natifs. Un utilisateur lié peut se connecter avec une identité d'utilisateur tiers et recevoir l'accès que vous attribuez à un utilisateur dans l'annuaire intégré.
Rubriques associées
Machine-to-machine autorisation
Certaines sessions ne correspondent pas à une interaction homme-machine. Vous aurez peut-être besoin d'un compte de service capable d'autoriser une demande à une API par le biais d'un processus automatisé. Pour générer des jetons d'accès pour l'autorisation de machine à machine avec des étendues OAuth 2.0, vous pouvez ajouter un client d'application qui génère des autorisations d'identification clientGetClientToken API, qui ne nécessite aucun domaine de pool d'utilisateurs.
Rubriques associées
Login géré
Lorsque vous ne souhaitez pas créer d'interface utilisateur, vous pouvez présenter à vos utilisateurs des pages de connexion gérées personnalisées. La connexion gérée est un ensemble de pages Web pour l'inscription, la connexion, l'authentification multifactorielle (MFA) et la réinitialisation du mot de passe. Vous pouvez ajouter une connexion gérée à votre domaine existant ou utiliser un préfixe de domaine dans un AWS sous-domaine.
La connexion gérée a une alternative : l'interface utilisateur hébergée classique, une version de première génération avec un design plus simple et moins de fonctionnalités. Vous choisissez l'un ou l'autre pour le domaine d'un groupe d'utilisateurs ; ils ne sont pas utilisés ensemble. Le tableau suivant compare les deux options.
Fonctionnalité |
Interface utilisateur hébergée classique |
Login géré |
|---|---|---|
Version de marque |
Interface utilisateur hébergée (classique) |
Login géré |
Personnalisation |
File-based image de marque (image du logo et fichier de valeurs CSS) |
Éditeur de marque visuel dans la console Amazon Cognito |
Plans de caractéristiques |
Tous les forfaits, y compris Lite |
Essentiels et avantages |
Connexion par clé d’accès |
Non disponible |
Available |
Note
L'interface utilisateur hébergée classique est disponible dans tous les plans de fonctionnalités, y compris Lite. La connexion gérée et son éditeur de marque nécessitent le plan de fonctionnalités Essentials ou Plus. Pour plus d’informations, consultez Forfait de fonctionnalités pour le groupe d’utilisateurs.
Pour configurer la connexion gérée, remplissez les conditions préalables suivantes dans l'ordre :
-
Créez un groupe d'utilisateurs. Consultez Création d'une nouvelle application dans la console Amazon Cognito.
-
Ajoutez un domaine de groupe d'utilisateurs (un domaine préfixe ou un domaine personnalisé). Consultez Configuration d'un domaine de groupe d'utilisateurs.
-
Créez un client d'application et définissez sa version de marque et son URL de retour. Consultez Connexion gérée par le groupe d'utilisateurs.
Rubriques associées
Protection contre les menaces
Protégez vos utilisateurs contre le devinage des mots de passe, le piratage de compte et le trafic malveillant grâce à l'authentification multifactorielle (MFA), à l'authentification adaptative et aux ACL Web. AWS WAF Ces protections sont couvertes parProtection des groupes d'utilisateurs grâce à une protection contre les menaces.
Expérience utilisateur personnalisée
À la plupart des étapes de l'inscription, de la connexion ou de la mise à jour du profil, vous pouvez personnaliser la façon dont Amazon Cognito gère la demande à l'aide de déclencheurs Lambda et de flux d'authentification personnalisés, et donner à la connexion gérée un aspect familier. Consultez Personnalisation des flux de travail de groupe d'utilisateurs avec des déclencheurs Lambda.
Surveillance et analytique
Les groupes d'utilisateurs d'Amazon Cognito enregistrent les demandes d'API AWS CloudTrail, publient des indicateurs de performance sur Amazon CloudWatch Logs et surveillent la livraison des messages et le volume de demandes. Consultez Connexion à Amazon Cognito AWS CloudTrail.
Intégration des réserves d'identités Amazon Cognito
L'autre moitié d'Amazon Cognito est constituée des réserves d'identités. Les pools d'identités fournissent des informations d'identification qui autorisent et surveillent les demandes d'API envoyées par vos utilisateurs Services AWS, par exemple à Amazon DynamoDB ou Amazon S3. Vous pouvez créer des stratégies d'accès basées sur l'identité qui protègent vos données en fonction de la manière dont vous classez les utilisateurs dans votre groupe d'utilisateurs. Les réserves d'identités peuvent également accepter des jetons et des assertions SAML 2.0 provenant de divers fournisseurs d'identité, indépendamment de l'authentification des groupes d'utilisateurs.
Rubriques associées
