Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Integre SAML 2.0 con Personal WorkSpaces
nota
SAML 2.0 solo está disponible cuando los directorios WorkSpaces personales se administran mediante Simple Directory Service AD, AD Connector y AWS Managed Microsoft AD Directory. La función no se aplica a los directorios gestionados por Amazon WorkSpaces, que normalmente utilizan el IAM Identity Center para la autenticación de usuarios en lugar de la federación de SAML 2.0.
La integración de SAML 2.0 con la autenticación WorkSpaces de sesión de escritorio permite a los usuarios utilizar sus credenciales de proveedor de identidad (IdP) y métodos de autenticación de SAML 2.0 existentes a través de su navegador web predeterminado. Si utilizas tu IdP para autenticar a los usuarios, puedes WorkSpaces protegerte con funciones de IdP WorkSpaces, como la autenticación multifactor y las políticas de acceso contextual.
Flujo de trabajo de autenticación
En las siguientes secciones se describe el flujo de trabajo de autenticación iniciado por la aplicación WorkSpaces cliente, el acceso WorkSpaces web y un proveedor de identidad (IdP) SAML 2.0:
Cuando el IdP inicia el flujo. Por ejemplo, cuando los usuarios eligen una aplicación en el portal de usuarios del IdP en un navegador web.
Cuando el cliente inicia el WorkSpaces flujo. Por ejemplo, cuando los usuarios abren la aplicación cliente e inician sesión.
Cuando WorkSpaces Web Access inicia el flujo. Por ejemplo, cuando los usuarios abren Acceso web en un navegador e inician sesión.
En estos ejemplos, los usuarios acceden a user@example.com para iniciar sesión en el IdP. El IdP tiene una aplicación de proveedor de servicios SAML 2.0 configurada para un WorkSpaces directorio y los usuarios están autorizados a utilizar la aplicación WorkSpaces SAML 2.0. Los usuarios crean un WorkSpace para sus nombres de usuario en un directorio que está habilitado para la autenticación SAML 2.0. user Además, los usuarios instalan la aplicación WorkSpaces cliente
Flujo iniciado por el proveedor de identidades (IdP) con la aplicación cliente
El IdP-initiated flujo permite a los usuarios registrar automáticamente la aplicación WorkSpaces cliente en sus dispositivos sin tener que introducir un código WorkSpaces de registro. Los usuarios no inician sesión cuando WorkSpaces utilizan el IdP-initiated flujo. WorkSpaces la autenticación debe originarse en la aplicación cliente.
-
Con su navegador web, los usuarios inician sesión en el IdP.
-
Tras iniciar sesión en el IdP, los usuarios eligen la WorkSpaces aplicación en el portal de usuarios del IdP.
-
Los usuarios son redirigidos a esta página en el navegador y la aplicación WorkSpaces cliente se abre automáticamente.
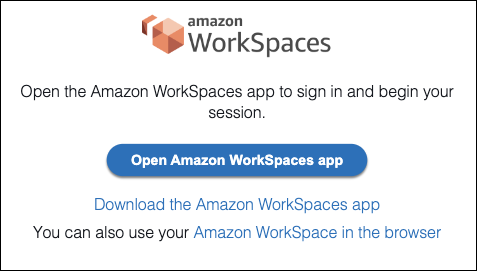
-
La aplicación WorkSpaces cliente ya está registrada y los usuarios pueden seguir iniciando sesión haciendo clic en Continuar para iniciar sesión en. WorkSpaces
Flujo iniciado por el proveedor de identidades (IdP) con Acceso web
El flujo de acceso IdP-initiated web permite a los usuarios registrarse automáticamente a WorkSpaces través de un navegador web sin tener que introducir un código WorkSpaces de registro. Los usuarios no inician sesión cuando WorkSpaces utilizan el IdP-initiated flujo. WorkSpaces la autenticación debe originarse en Web Access.
-
Con su navegador web, los usuarios inician sesión en el IdP.
-
Tras iniciar sesión en el IdP, los usuarios hacen clic en la WorkSpaces aplicación desde el portal de usuarios del IdP.
-
Los usuarios son redirigidos a esta página en el navegador. Para abrirla WorkSpaces, elige Amazon WorkSpaces en el navegador.
-
La aplicación WorkSpaces cliente ya está registrada y los usuarios pueden seguir iniciando sesión a través de WorkSpaces Web Access.
WorkSpaces flujo iniciado por el cliente
El flujo iniciado por el cliente permite a los usuarios iniciar sesión WorkSpaces después de iniciar sesión en un IdP.
-
Los usuarios abren la aplicación WorkSpaces cliente (si aún no se está ejecutando) y hacen clic en Continuar para iniciar sesión. WorkSpaces
-
Los usuarios son redirigidos a su navegador web predeterminado para iniciar sesión en el IdP. Si los usuarios ya han iniciado sesión en el IdP en su navegador, no necesitan volver a iniciar sesión y se saltarán este paso.
-
Una vez que hayan iniciado sesión en el IdP, los usuarios son redirigidos a una ventana emergente. Siga las instrucciones para permitir que su navegador web abra la aplicación cliente.
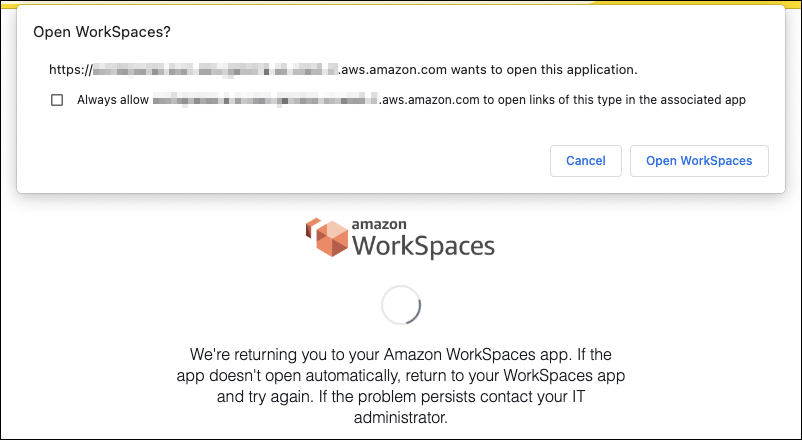
-
Los usuarios son redirigidos a la aplicación WorkSpaces cliente para completar el inicio de sesión en su aplicación WorkSpace. WorkSpaces los nombres de usuario se rellenan automáticamente a partir de la aserción SAML 2.0 del IdP. Al utilizar la autenticación basada en certificados (CBA), los usuarios inician sesión automáticamente.
-
Los usuarios han iniciado sesión en sus. WorkSpace
WorkSpaces Access-initiated Flujo web
El Access-initiated flujo web permite a los usuarios iniciar sesión WorkSpaces después de iniciar sesión en un IdP.
-
Los usuarios inician el acceso WorkSpaces web y eligen Iniciar sesión.
-
En la misma pestaña del navegador, los usuarios son redirigidos al portal de IdP. Si los usuarios ya han iniciado sesión en el IdP en su navegador, no necesitan volver a iniciar sesión y se saltarán este paso.
-
Una vez que han iniciado sesión en el IdP, los usuarios son redirigidos a esta página en el navegador y hacen clic en Iniciar sesión en. WorkSpaces
-
Los usuarios fueron redirigidos a la aplicación WorkSpaces cliente para completar el inicio de sesión en su WorkSpace. WorkSpaces los nombres de usuario se rellenan automáticamente a partir de la afirmación SAML 2.0 del IdP. Al utilizar la autenticación basada en certificados (CBA), los usuarios inician sesión automáticamente.
-
Los usuarios han iniciado sesión en sus. WorkSpace
