Las traducciones son generadas a través de traducción automática. En caso de conflicto entre la traducción y la version original de inglés, prevalecerá la version en inglés.
Arquitecturas de referencia que utilizan conectores SFTP
En esta sección se enumeran los materiales de referencia disponibles para configurar los flujos de trabajo de transferencia automática de archivos mediante conectores SFTP. Puede diseñar sus propias arquitecturas basadas en eventos mediante el conector SFTP de Amazon EventBridge para coordinar la acción de transferencia de archivos y las acciones previas y posteriores al procesamiento en. AWS
Publicaciones de blog
En la siguiente entrada del blog se proporciona una arquitectura de referencia para crear un flujo de trabajo de MFT mediante conectores SFTP, que incluye el cifrado de archivos mediante PGP antes de enviarlos a un servidor SFTP remoto mediante conectores SFTP: Cómo diseñar transferencias de archivos gestionadas seguras y conformes con las normativas mediante conectores SFTP y cifrado PGP. AWS Transfer Family
Talleres
-
El siguiente taller ofrece prácticas sobre la configuración de los conectores SFTP y el uso de sus conectores para enviar o recuperar archivos de servidores SFTP remotos: Transfer Family: taller de SFTP.
-
El siguiente taller ofrece prácticas para crear flujos de trabajo totalmente automatizados y basados en eventos que incluyan la transferencia de archivos hacia o desde servidores SFTP externos a Amazon S3 y el procesamiento común previo y posterior de esos archivos: taller de MFT. Event-driven
Este vídeo ofrece un recorrido por este taller.
Soluciones
AWS Transfer Family ofrece las siguientes soluciones:
-
La solución de sincronización de transferencias de archivos
proporciona una arquitectura de referencia para automatizar el proceso de sincronización de directorios SFTP remotos (incluidas estructuras de carpetas completas) con los buckets locales de Amazon S3 mediante un conector SFTP. Organiza el proceso de enumerar los directorios remotos, detectar cambios y transferir archivos nuevos o modificados. -
Serverlessland: transferencia selectiva de archivos entre un servidor SFTP remoto y S3; su uso AWS Transfer Family
proporciona un patrón de ejemplo para enumerar los archivos almacenados en ubicaciones SFTP remotas y transferir archivos selectivos a Amazon S3.
Arquitecturas de referencia de VPC
Las siguientes arquitecturas de referencia muestran patrones comunes para implementar los conectores LATTICE-enabled VPC_ SFTP. Estos ejemplos le ayudan a comprender dónde deben crearse los recursos de VPC Lattice en su arquitectura general. AWS
Cuenta única con infraestructura de salida compartida
En esta arquitectura, la infraestructura de salida (puerta de enlace NAT, túnel VPN o Direct Connect) se configura en una VPC dentro de la misma cuenta que los conectores SFTP. Todos los conectores pueden compartir la misma puerta de enlace de recursos y puerta de enlace de NAT.
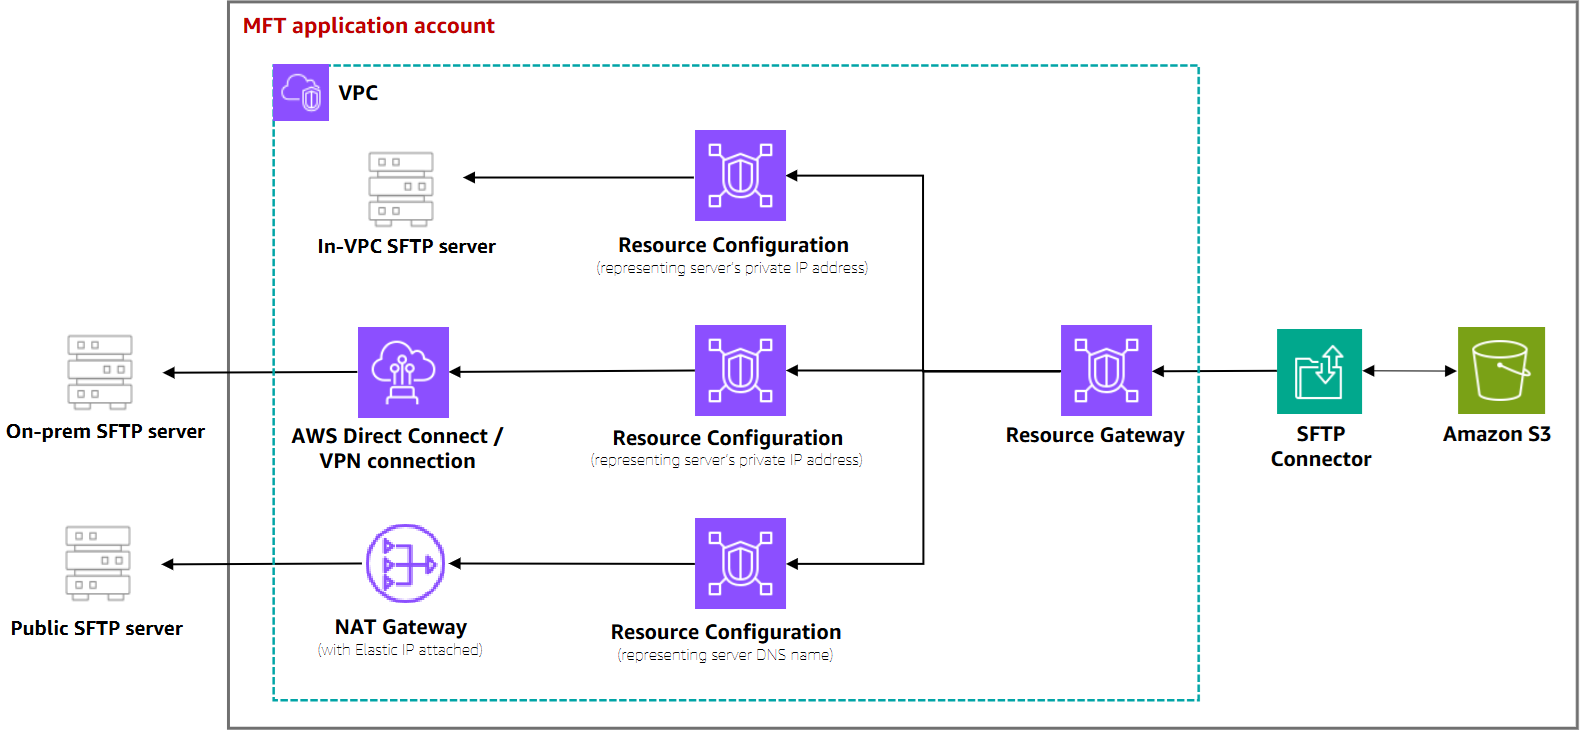
Este patrón es ideal cuando:
-
Todos los conectores SFTP se administran desde un solo conector Cuenta de AWS
-
La infraestructura de salida se configura en una VPC dentro de la misma cuenta que los conectores SFTP
Cross-account con una infraestructura de salida centralizada
En esta arquitectura, la infraestructura de salida (puerta de enlace NAT, túnel VPN, Direct Connect o firewalls B2B) se configura en una cuenta de salida central administrada por el equipo de redes. Los conectores SFTP se crean en la cuenta de la aplicación MFT gestionada por el equipo de administración de MFT. Cross-account la red se establece mediante Transit Gateway para cumplir con las reglas de red existentes.
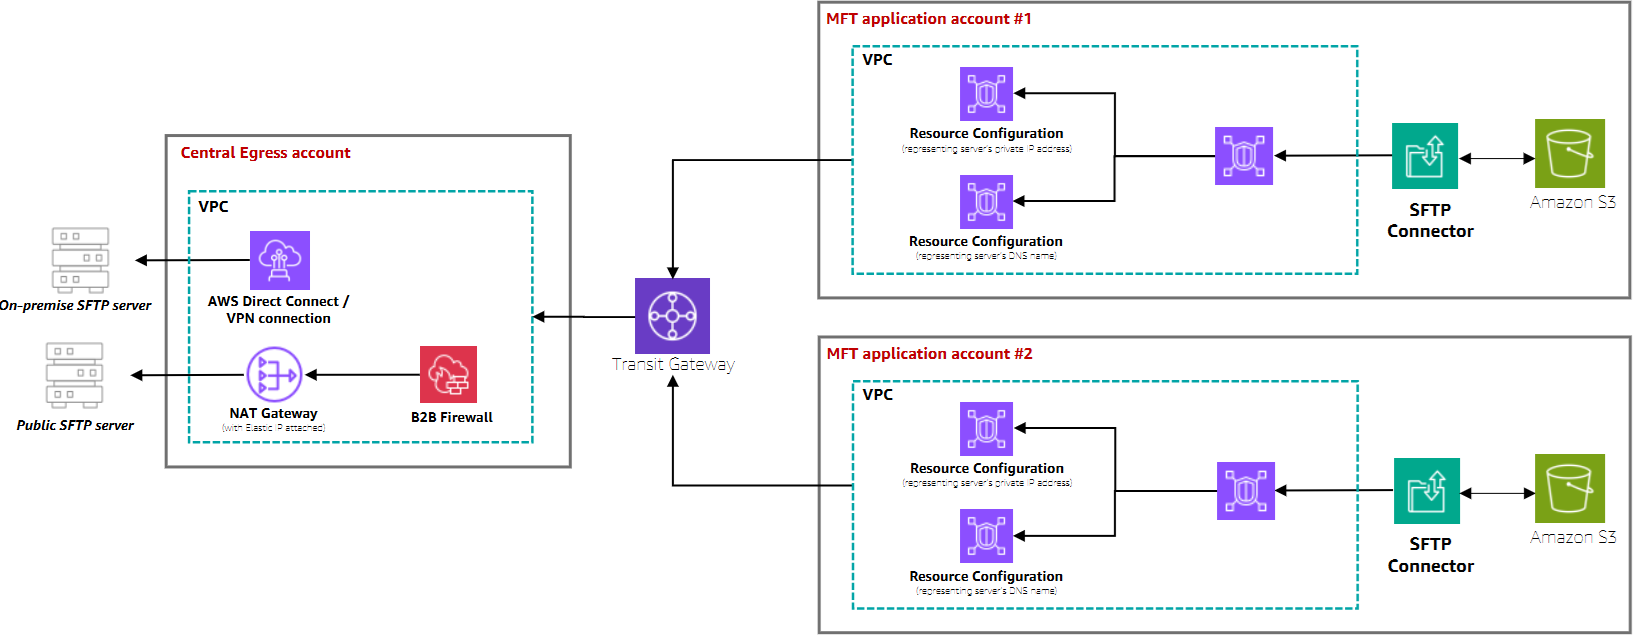
Este patrón es ideal cuando:
-
La infraestructura de red la administra un equipo independiente en una cuenta dedicada
-
Ya tiene rutas (por ejemplo AWS Transit Gateway ) entre la cuenta en la que se crean los conectores SFTP y la cuenta en la que se configura la infraestructura de salida. Los conectores SFTP podrán aprovechar las rutas existentes que conectan las dos cuentas.
-
Se requieren controles de seguridad centralizados y firewalls B2B
-
Debe mantener la separación de funciones entre los equipos de redes y de aplicaciones
