Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Ressourcenkonfigurationen für VPC-Ressourcen
Eine Ressourcenkonfiguration stellt eine einzelne Ressource, eine Gruppe von Ressourcen oder eine Liste von CIDR-Bereichen dar, auf die Sie Clients in anderen VPCs und Konten zugreifen möchten. Durch die Definition einer Ressourcenkonfiguration können Sie eine private, sichere, unidirektionale Netzwerkkonnektivität von Clients in anderen VPCs und Konten zu Ressourcen in Ihrer VPC ermöglichen. Eine Ressourcenkonfiguration ist einem Ressourcen-Gateway zugeordnet, über das sie Datenverkehr empfängt. Damit von einer anderen VPC aus auf eine Ressource zugegriffen werden kann, muss sie über eine Ressourcenkonfiguration verfügen.
Arten von Ressourcenkonfigurationen
Es gibt verschiedene Typen von Ressourcenkonfigurationen. Die verschiedenen Typen helfen dabei, verschiedene Arten von Ressourcen darzustellen. Die Typen sind:
-
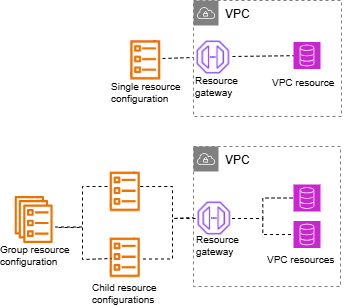
Konfiguration einer einzelnen Ressource: Stellt eine IP-Adresse oder einen Domainnamen dar. Es kann unabhängig geteilt werden.
-
Konfiguration von Gruppenressourcen: Es handelt sich um eine Sammlung von untergeordneten Ressourcenkonfigurationen. Es kann verwendet werden, um eine Gruppe von DNS- und IP-Adressendpunkten darzustellen.
-
Konfiguration untergeordneter Ressourcen: Sie ist Mitglied einer Gruppenressourcenkonfiguration. Es steht für eine IP-Adresse oder einen Domainnamen. Es kann nicht unabhängig geteilt werden; es kann nur als Teil einer Gruppe geteilt werden. Es kann zu einer Gruppe hinzugefügt und aus ihr entfernt werden. Wenn es hinzugefügt wird, ist es automatisch für diejenigen zugänglich, die auf die Gruppe zugreifen können.
-
ARN-Ressourcenkonfiguration: Stellt einen unterstützten Ressourcentyp dar, der von einem Dienst bereitgestellt wird. AWS Jede Beziehung zwischen Gruppe und Kind wird automatisch bearbeitet. Es kann unabhängig geteilt werden.
-
CIDR-Ressourcenkonfiguration: Eine Liste von CIDR-Bereichen. Sie kann unabhängig geteilt werden.
Die folgende Abbildung zeigt eine Einzelressourcenkonfiguration, eine untergeordnete Ressourcenkonfiguration und eine Gruppenressourcenkonfiguration:
Protocol (Protokoll)
Wenn Sie eine Ressourcenkonfiguration erstellen, können Sie die Protokolle definieren, die die Ressource unterstützt. Derzeit wird nur das TCP-Protokoll unterstützt.
Für CIDR-Ressourcenkonfigurationen muss das Protokoll wie folgt lautenTCP_UDP: Nur TCP wird für den Anwendungsdatenverkehr unterstützt, UDP wird nur für DNS-Abfragen unterstützt.
Ressourcen-Gateway
Eine Ressourcenkonfiguration ist einem Ressourcen-Gateway zugeordnet. Ein Ressourcen-Gateway besteht aus einer Reihe von ENIs, die als Zugangspunkt in die VPC dienen, in der sich die Ressource befindet. Diesem Ressourcen-Gateway können mehrere Ressourcenkonfigurationen zugeordnet werden. Wenn Clients in anderen VPCs oder Konten auf eine Ressource in Ihrer VPC zugreifen, sieht die Ressource den Datenverkehr, der lokal von den IP-Adressen des Ressourcen-Gateways in dieser VPC kommt.
Benutzerdefinierte Domainnamen für Ressourcenanbieter
Ressourcenanbieter können einer Ressourcenkonfiguration einen benutzerdefinierten Domänennamen zuordnen, z. B. example.com welche Ressourcenverbraucher für den Zugriff auf die Ressourcenkonfiguration verwenden können. Der benutzerdefinierte Domänenname kann Eigentum des Ressourcenanbieters sein und von diesem verifiziert werden, oder es kann sich um einen Drittanbieter oder eine AWS Domäne handeln. Ressourcenanbieter können Ressourcenkonfigurationen verwenden, um Cache-Cluster und Kafka-Cluster, TLS-based Anwendungen oder andere AWS Ressourcen gemeinsam zu nutzen.
Die folgenden Überlegungen gelten für Anbieter von Ressourcenkonfigurationen:
-
Eine Ressourcenkonfiguration kann nur eine benutzerdefinierte Domäne haben.
-
Der benutzerdefinierte Domänenname einer Ressourcenkonfiguration kann nicht geändert werden.
-
Der benutzerdefinierte Domänenname ist für alle Benutzer der Ressourcenkonfiguration sichtbar.
-
Sie können Ihren benutzerdefinierten Domainnamen mithilfe des Prozesses zur Überprüfung des Domainnamens in VPC Lattice verifizieren. Weitere Informationen Weitere Informationen finden Sie unter. Erstellen und verifizieren Sie eine Domain
-
Für Ressourcenkonfigurationen vom Typ Gruppe und Kind müssen Sie zunächst eine Gruppendomäne in der Gruppenressourcenkonfiguration angeben. Danach können die untergeordneten Ressourcenkonfigurationen benutzerdefinierte Domänen haben, die Unterdomänen der Gruppendomäne sind. Wenn die Gruppe keine Gruppendomäne hat, können Sie einen beliebigen benutzerdefinierten Domänennamen für das Kind verwenden, aber VPC Lattice stellt keine gehosteten Zonen für die untergeordneten Domänennamen in der VPC des Ressourcennutzers bereit.
-
Benutzerdefinierte Domänennamen werden für CIDR-Ressourcenkonfigurationen nicht unterstützt.
Benutzerdefinierte Domainnamen für Ressourcenverbraucher
Wenn Ressourcenverbraucher die Konnektivität zu einer Ressourcenkonfiguration mit einem benutzerdefinierten Domänennamen aktivieren, können sie VPC Lattice erlauben, eine privat gehostete Route 53-Zone in ihrer VPC zu verwalten. Ressourcennutzer haben detaillierte Optionen für die Domains, für die sie VPC Lattice die Verwaltung privat gehosteter Zonen gestatten möchten.
Ressourcenverbraucher können den private-dns-enabled Parameter festlegen, wenn sie die Konnektivität zu Ressourcenkonfigurationen über einen Ressourcenendpunkt, einen Servicenetzwerk-Endpunkt oder eine VPC-Zuordnung im Servicenetzwerk aktivieren. Zusammen mit dem private-dns-enabled Parameter können Verbraucher mithilfe von DNS-Optionen angeben, für welche Domänen VPC Lattice private gehostete Zonen verwalten soll. Verbraucher können zwischen den folgenden privaten DNS-Einstellungen wählen:
ALL_DOMAINS-
VPC Lattice stellt private gehostete Zonen für alle benutzerdefinierten Domainnamen bereit.
VERIFIED_DOMAINS_ONLY-
VPC Lattice stellt nur dann eine privat gehostete Zone bereit, wenn der benutzerdefinierte Domainname vom Anbieter verifiziert wurde.
VERIFIED_DOMAINS_AND_SPECIFIED_DOMAINS-
VPC Lattice stellt private gehostete Zonen für alle verifizierten benutzerdefinierten Domainnamen und andere Domainnamen bereit, die der Ressourcenverbraucher angibt. Der Ressourcenverbraucher gibt die Domainnamen im Parameter an
private DNS specified
                        domains
. SPECIFIED_DOMAINS_ONLY-
VPC Lattice stellt eine privat gehostete Zone für Domainnamen bereit, die vom Ressourcenverbraucher angegeben wurden. Der Ressourcenverbraucher gibt die Domänennamen im Parameter an
private DNS specified domains.
Wenn Sie privates DNS aktivieren, erstellt VPC Lattice in Ihrer VPC eine private gehostete Zone für den benutzerdefinierten Domainnamen, der der Ressourcenkonfiguration zugeordnet ist. Standardmäßig ist die private DNS-Einstellung auf festgelegt. VERIFIED_DOMAINS_ONLY Das bedeutet, dass privat gehostete Zonen nur erstellt werden, wenn der benutzerdefinierte Domainname vom Ressourcenanbieter verifiziert wurde. Wenn Sie Ihre private DNS-Einstellung auf ALL_DOMAINS oder SPECIFIED_DOMAINS_ONLY setzen, erstellt VPC Lattice unabhängig vom Bestätigungsstatus des benutzerdefinierten Domainnamens private gehostete Zonen. Wenn eine private gehostete Zone für eine bestimmte Domain erstellt wird, wird der gesamte Datenverkehr zu dieser Domain von Ihrer VPC über VPC Lattice geleitet. Wir empfehlen, die SPECIFIED_DOMAINS_ONLY EinstellungenALL_DOMAINS,, oder nur zu verwendenVERIFIED_DOMAINS_AND_SPECIFIED_DOMAINS, wenn der Verkehr zu diesen benutzerdefinierten Domainnamen über VPC Lattice geleitet werden soll.
Wir empfehlen, dass Ressourcennutzer ihre private DNS-Präferenz auf setzen. VERIFIED_DOMAINS_ONLY Auf diese Weise können Verbraucher ihren Sicherheitsbereich verschärfen, indem sie VPC Lattice nur erlauben, private gehostete Zonen für verifizierte Domains im Konto des Ressourcennutzers bereitzustellen.
Um Domänen in den angegebenen privaten DNS-Domänen auszuwählen, können Ressourcennutzer einen vollqualifizierten Domainnamen eingeben, z. B. my.example.com oder einen Platzhalter wie verwenden. *.example.com
Die folgenden Überlegungen gelten für Nutzer von Ressourcenkonfigurationen:
Der Parameter „Private DNS enabled“ kann nicht geändert werden.
-
Private DNS sollte für eine Dienstnetzwerk-Ressourcenzuordnung aktiviert werden, damit Private Hosted in einer VPC erstellt werden kann. Bei einer Ressourcenkonfiguration überschreibt der Status „Privates DNS aktiviert“ der Dienstnetzwerk-Ressourcenzuordnung den Status „Privates DNS aktiviert“ entweder des Servicenetzwerk-Endpunkts oder der Dienstnetzwerk-VPC-Zuordnung.
Bei Ressourcenkonfigurationen, bei denen es sich um Domänennamenziele handelt, wird kein Eintrag für eine private gehostete Zone erstellt, wenn die folgenden Bedingungen zutreffen:
Das Resource Gateway befindet sich in derselben VPC wie die endpoint/service VPC-Netzwerk-VPC-Zuordnung des Servicenetzwerks.
Die DNS-Auflösung ist auf dem Ressourcen-Gateway auf IN_VPC festgelegt.
Der benutzerdefinierte Domänenname oder die Gruppendomäne ist dieselbe oder eine höhere Domäne des Domainnamen-Ziels.
Bei Ressourcenkonfigurationen des Typs ARN erstellt VPC Lattice keinen Eintrag für eine private gehostete Zone, wenn Folgendes zutrifft:
Das Ressourcen-Gateway befindet sich in derselben VPC wie der VPC-Endpunkt des Servicenetzwerks oder die VPC-Zuordnung des Servicenetzwerks.
Benutzerdefinierte Domainnamen für Besitzer von Servicenetzwerken
Die Eigenschaft „Private DNS aktiviert“ der Dienstnetzwerk-Ressourcenzuordnung überschreibt die Eigenschaft „Private DNS aktiviert“ des Dienstnetzwerk-Endpunkts und der VPC-Zuordnung des Dienstnetzwerks.
Wenn ein Dienstnetzwerkbesitzer eine Dienstnetzwerk-Ressourcenzuordnung erstellt und privates DNS nicht aktiviert, stellt VPC Lattice in den VPCs, mit denen das Dienstnetzwerk verbunden ist, keine privaten gehosteten Zonen für diese Ressourcenkonfiguration bereit, obwohl privates DNS auf dem Dienstnetzwerk-Endpunkt oder den VPC-Zuordnungen des Servicenetzwerks aktiviert ist.
Bei Ressourcenkonfigurationen des Typs ARN ist das private DNS-Flag wahr und unveränderlich. VPC Lattice stellt private gehostete Zonen für ARN-Ressourcentypen bereit, unabhängig von der privaten DNS-Eigenschaftseinstellung des Dienstnetzwerk-Endpunkts und der VPC-Zuordnung des Dienstnetzwerks. Die Ausnahme ist, wenn sich das Ressourcen-Gateway in derselben VPC befindet. Mit anderen Worten, wenn eine VPC sowohl Verbraucher als auch Anbieter für eine Ressourcenkonfiguration vom Typ ARN ist, überspringt VPC Lattice die Erstellung der privaten gehosteten Zonen in dieser VPC.
Definition der Ressource
Identifizieren Sie die Ressource in der Ressourcenkonfiguration auf eine der folgenden Arten:
-
Anhand eines Amazon-Ressourcennamens (ARN): Unterstützte Ressourcentypen, die von AWS Diensten bereitgestellt werden, können anhand ihrer ARN identifiziert werden. Nur Amazon RDS-Datenbanken werden unterstützt. Sie können keine Ressourcenkonfiguration für einen öffentlich zugänglichen Cluster erstellen.
-
Von einem Domainnamen-Ziel: Sie können einen beliebigen Domainnamen verwenden. Wenn Sie einen privaten DNS-Server verwenden oder sich Ihre Domain in einer privat gehosteten Route53-Zone befindet, muss für das Ressourcen-Gateway die DNS-Auflösung auf IN_VPC festgelegt sein. Wenn Ihr Domainname auf eine IP verweist, die sich außerhalb Ihrer VPC befindet, müssen Sie ein NAT-Gateway in Ihrer VPC haben. Domain-name Ziele, die in öffentliche IPv6-Adressen aufgelöst werden, werden nicht unterstützt.
-
Von an IP-address: Geben Sie für IPv4 eine private IP aus den folgenden Bereichen an: 10.0.0. 0/8, 100.64.0. 0/10, 172,16,0. 0/12, 192.168,0. 0/16. Geben Sie für IPv6 eine IP aus der VPC an. Öffentliche IPs werden nicht unterstützt.
-
Nach einem CIDR-Bereich: Geben Sie für eine Ressourcenkonfiguration vom Typ CIDR die Liste der CIDRs an, die Sie teilen möchten (z. B. 10.0.0. 0/24). Die CIDRs sollten vom Resource Gateway aus erreichbar sein. Geben Sie 0.0.0 an, um vollen Netzwerkzugriff zu gewähren. 0/0 wenn IPv4 verwendet wird oder: :/0, wenn IPv6 verwendet wird.
Portbereiche
Wenn Sie eine Ressourcenkonfiguration erstellen, können Sie die Ports definieren, auf denen Anfragen akzeptiert werden. Der Client-Zugriff auf andere Ports wird nicht zugelassen.
Auf -Ressourcen zugreifen
Verbraucher können über einen VPC-Endpunkt oder über ein Servicenetzwerk direkt von ihrer VPC aus auf Ressourcenkonfigurationen zugreifen. Als Verbraucher können Sie von Ihrer VPC aus den Zugriff auf eine Ressourcenkonfiguration ermöglichen, die sich in Ihrem Konto befindet oder über ein anderes Konto mit Ihnen geteilt wurde. AWS RAM
-
Direkter Zugriff auf eine Ressourcenkonfiguration
Sie können direkt über AWS PrivateLink basierte Ressourcenendpunkte und Tunnelendpunkte auf Ressourcenkonfigurationen zugreifen. Sie können in Ihrer VPC einen Ressourcenendpunkt erstellen, um auf Ressourcenkonfigurationen der Typen ARN, Single und Group zuzugreifen, und Sie können einen Tunnelendpunkt für den Zugriff auf Ressourcenkonfigurationen des Typs CIDR erstellen. Weitere Informationen zum Erstellen von Ressourcen- und Tunnelendpunkten finden Sie im Benutzerhandbuch unter Zugreifen auf VPC-Ressourcen und Zugreifen auf Netzwerksegmente. AWS PrivateLink
-
Zugriff auf eine Ressourcenkonfiguration über ein Servicenetzwerk
Sie können eine Ressourcenkonfiguration einem Servicenetzwerk zuordnen und Ihre VPC mit dem Servicenetzwerk verbinden. Sie können Ihre VPC entweder über eine Verknüpfung oder über einen AWS PrivateLink basierten Servicenetzwerk-Endpunkt mit dem Servicenetzwerk verbinden. CIDR-Ressourcenkonfigurationen können keinem Servicenetzwerk zugeordnet werden.
Weitere Informationen zu Dienstnetzwerkzuordnungen finden Sie unter Verwalten der Zuordnungen für ein VPC-Lattice-Dienstenetzwerk.
Weitere Informationen zu VPC-Endpunkten im Servicenetzwerk finden Sie im Benutzerhandbuch unter Zugreifen auf Dienstenetzwerke. AWS PrivateLink
Wenn privates DNS für Ihre VPC aktiviert ist, können Sie keinen Ressourcenendpunkt und keinen Dienstnetzwerk-Endpunkt für dieselbe Ressourcenkonfiguration erstellen.
Zuordnung zum Servicenetzwerktyp
Wenn Sie beispielsweise eine Ressourcenkonfiguration mit einem Verbraucherkonto gemeinsam nutzen Account-B AWS RAM, Account-B können Sie entweder direkt über einen Ressourcenendpunkt oder Tunnelendpunkt oder über ein Servicenetzwerk auf die Ressourcenkonfiguration zugreifen. Auf CIDR-Ressourcenkonfigurationen kann nicht über ein Servicenetzwerk zugegriffen werden. Auf sie kann nur direkt über einen Tunnelendpunkt zugegriffen werden.
Um über ein Servicenetzwerk auf eine Ressourcenkonfiguration zuzugreifen, Account-B müssten Sie die Ressourcenkonfiguration einem Servicenetzwerk zuordnen. Servicenetzwerke können von Konten gemeinsam genutzt werden. Sie Account-B können also ihr Servicenetzwerk (dem die Ressourcenkonfiguration zugeordnet ist) gemeinsam nutzen Account-C, sodass von dort aus Account-C auf Ihre Ressource zugegriffen werden kann.
Um eine solche transitive gemeinsame Nutzung zu verhindern, können Sie angeben, dass Ihre Ressourcenkonfiguration nicht zu Dienstenetzwerken hinzugefügt werden kann, die von Konten gemeinsam genutzt werden können. Wenn Sie dies angeben, können Sie Ihre Ressourcenkonfiguration Account-B nicht zu Dienstenetzwerken hinzufügen, die gemeinsam genutzt werden oder in Zukunft mit einem anderen Konto gemeinsam genutzt werden können.
Arten von Servicenetzwerken
Wenn Sie eine Ressourcenkonfiguration mit einem anderen Konto teilen, z. B. über Account-B AWS RAM, Account-B können Sie auf eine von vier Arten auf die Ressource zugreifen:
Verwendung eines AWS PrivateLink basierten Ressourcenendpunkts (für Einzel-, Gruppen- und ARN-Ressourcenkonfigurationen).
Verwendung eines AWS PrivateLink basierten Tunnelendpunkts (für CIDR-Ressourcenkonfigurationen).
Verwendung eines AWS PrivateLink basierten Servicenetzwerkendpunkts.
Verwendung einer VPC-Zuordnung für ein Servicenetzwerk.
Wenn Sie eine Dienst-/Netzwerkzuordnung verwenden, wird jeder Ressource eine IP pro Subnetz aus 129.224.0 zugewiesen. 0/17 Block, der Eigentum ist und nicht routbar ist. AWS Dies gilt zusätzlich zu der verwalteten Präfixliste, die VPC Lattice verwendet, um den Datenverkehr über das VPC-Lattice-Netzwerk an Dienste weiterzuleiten. Beide IPs werden in Ihrer VPC-Routing-Tabelle aktualisiert.
Für einen Servicenetzwerk-Endpunkt und eine Servicenetzwerk-VPC-Zuordnung müsste die Ressourcenkonfiguration einem Servicenetzwerk in zugeordnet werden. Account-B Servicenetzwerke können von Konten gemeinsam genutzt werden. Sie Account-B können also ihr Servicenetzwerk (das die Ressourcenkonfiguration enthält) mit anderen teilen Account-C, sodass auf Ihre Ressource von Account-C zugegriffen werden kann. Um eine solche transitive gemeinsame Nutzung zu verhindern, können Sie verhindern, dass Ihre Ressourcenkonfiguration zu Servicenetzwerken hinzugefügt wird, die von Konten gemeinsam genutzt werden können. Wenn Sie dies verbieten, können Sie Ihre Ressourcenkonfiguration Account-B nicht zu einem Servicenetzwerk hinzufügen, das gemeinsam genutzt wird oder mit einem anderen Konto geteilt werden kann.
Teilen von Ressourcenkonfigurationen über AWS RAM
Ressourcenkonfigurationen sind integriert in AWS Resource Access Manager. Sie können Ihre Ressourcenkonfiguration über ein anderes Konto gemeinsam nutzen AWS RAM. Wenn Sie eine Ressourcenkonfiguration mit einem AWS Konto teilen, können Kunden in diesem Konto privat auf die Ressource zugreifen. Sie können eine Ressourcenkonfiguration mithilfe eines Resource Share In gemeinsam nutzen AWS RAM.
Verwenden Sie die AWS RAM Konsole, um die Ressourcenfreigaben anzuzeigen, zu denen Sie hinzugefügt wurden, die gemeinsam genutzten Ressourcen, auf die Sie zugreifen können, und die AWS Konten, die Ressourcen mit Ihnen gemeinsam genutzt haben. Weitere Informationen finden Sie im AWS RAM Benutzerhandbuch unter Für Sie geteilte Ressourcen.
Um von einer anderen VPC mit demselben Konto wie die Ressourcenkonfiguration aus auf eine Ressource zuzugreifen, müssen Sie die Ressourcenkonfiguration nicht gemeinsam nutzen. AWS RAM
Überwachen
Sie können Überwachungsprotokolle in Ihrer Ressourcenkonfiguration aktivieren. Sie können ein Ziel auswählen, an das die Protokolle gesendet werden sollen.
