Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Tutorial: Eine einfache Transfer Family-Web-App einrichten
In diesem Tutorial erfahren Sie, wie Sie eine Transfer Family-Web-App einrichten. Die Transfer Family-Web-Apps ermöglichen eine einfache Oberfläche für die Übertragung von Daten zu und von Amazon S3 über einen Webbrowser. Eine ausführliche Dokumentation zu dieser Funktion finden Sie unter Web-Apps für Familien übertragen.
Web-App-Tutorial: Voraussetzungen
-
Erstellen Sie entweder eine Kontoinstanz oder eine Organisationsinstanz von AWS IAM Identity Center. Details hierzu finden Sie unter Konfigurieren Sie Ihren Identitätsanbieter für Transfer Family-Web-Apps.
Wenn Sie IAM Identity Center nicht als Ihren Identitätsanbieter verwenden, Integrieren Sie Okta als Ihren Identitätsanbieter für Web-Apps veranschaulicht, wie ein alternativer Identitätsanbieter (in diesem Fall Okta) verwendet wird.
-
Sie benötigen einen Amazon S3-Bucket, den Sie für die Interaktion mit Ihrer Transfer Family-Web-App verwenden können. Details hierzu finden Sie unter Konfigurieren Sie einen Amazon S3-Bucket
Anmerkung
In diesem Tutorial wird davon ausgegangen, dass Sie das IAM Identity Center-Verzeichnis für Ihren Identitätsanbieter verwenden. Wenn das nicht der Fall ist, lesen Sie Konfigurieren Sie Ihren Identitätsanbieter für Transfer Family-Web-Apps bevor Sie mit diesem Tutorial fortfahren.
Nachdem Sie das Tutorial abgeschlossen haben, kann sich Ihr Benutzer anmelden und mit der von Ihnen erstellten Web-App interagieren.
Schritt 1: Erstellen Sie die erforderlichen unterstützenden Ressourcen
Sie müssen Ihrem IAM Identity Center-Verzeichnis einen Benutzer hinzufügen. Sie benötigen außerdem zwei Rollen: eine, die Sie als Identitätsträger für Ihre Web-App verwenden können, und eine zweite, um eine Amazon S3-Zugriffsgewährung zu konfigurieren. Für das Tutorial erlauben wir AWS Dienste, um diese Rollen für uns zu erstellen.
So fügen Sie einen Benutzer hinzu
Loggen Sie sich ein bei AWS-Managementkonsole und öffne das AWS IAM Identity Center Konsole bei https://console.aws.amazon.com/singlesignon/
. -
Wählen Sie im linken Navigationsbereich Benutzer.
-
Wählen Nutzer hinzufügen und geben Sie die Benutzerdetails an.
Geben Sie einen Benutzernamen, eine E-Mail-Adresse und andere erforderliche Informationen an. Sie können wählen, ob Sie dem Benutzer entweder eine E-Mail mit Anweisungen zur Einrichtung seines Passworts senden möchten, oder Sie können ein Einmalpasswort generieren, das Sie mit ihm teilen können.
-
Wählen Sie Weiter und weisen Sie den neuen Benutzer optional einer oder mehreren Gruppen zu.
-
Wählen Sie Weiter und überprüfe deine Auswahl.
Wenn alles gut aussieht, wähle Benutzer hinzufügen um den neuen Benutzer mit den von Ihnen angegebenen Details zu erstellen.
Für das Tutorial lautet der Beispielbenutzer Bob Stiles, benutzername Bobstiles und E-Mail-Adresse bobstiles@example.com.
Schritt 2: Erstellen Sie eine Transfer Family-Web-App
Um eine Transfer Family-Web-App zu erstellen
-
Melde dich bei der an AWS-Managementkonsole und öffne das AWS Transfer Family Konsole bei https://console.aws.amazon.com/transfer/
. -
Wählen Sie im linken Navigationsbereich Web-Apps.
-
Wählen Web-App erstellen.
Beachten Sie für den Authentifizierungszugriff, dass der Dienst automatisch die AWS IAM Identity Center Instanz, die Sie als Voraussetzung eingerichtet haben.
-
In der Art der Genehmigung Bereich, wählen Sie Erstellen und verwenden Sie eine neue Servicerolle. Der Dienst erstellt die Rolle des Identitätsträgers für Sie. Eine Identitätsträger-Rolle beinhaltet die Identität eines authentifizierten Benutzers in ihren Sitzungen.
-
In der Web-App-Einheiten Bereich, akzeptieren Sie den Standardwert 1 oder passen Sie ihn bei Bedarf an einen höheren Wert an.
-
Fügen Sie ein Tag hinzu, das Ihnen bei der Organisation Ihrer Web-Apps hilft. Geben Sie für das Tutorial Folgendes ein Name für den Schlüssel und Tutorial-Web-App für den Wert.
Tipp
Sie können den Namen der Web-App direkt im Web-Apps Seite auflisten, nachdem Sie sie erstellt haben.
-
Wählen Sie Weiter um das zu öffnen Web-App entwerfen Seite. Geben Sie auf diesem Bildschirm die folgenden Informationen ein.
Sie können optional einen Titel für Ihre Web-App angeben. Sie können auch Bilddateien für Ihr Logo und Favicon hochladen.
-
Passen Sie für den Seitentitel den Titel für den Browser-Tab an, den Ihre Benutzer sehen, wenn sie eine Verbindung zur Web-App herstellen. Wenn Sie nichts für den Seitentitel eingeben, ist er standardmäßig wie folgt Web-App übertragen.
-
Laden Sie für das Logo eine Bilddatei hoch. Die maximale Uploadgröße für Ihr Logobild beträgt 2 MB.
-
Laden Sie für das Favicon eine Bilddatei hoch. Die maximale Uploadgröße für Ihr Favicon beträgt 2 MB.
-
-
Wählen Sie Weiter, dann wähle Web-App erstellen.
Um ein Markenerlebnis zu bieten, können Sie Ihren Benutzern eine benutzerdefinierte URL für den Zugriff auf Ihre Transfer Family-Web-App bereitstellen. Details hierzu finden Sie unter Aktualisieren Sie Ihren Zugriffsendpunkt mit einer benutzerdefinierten URL.
Schritt 3: Konfigurieren Cross-origin Resource Sharing (CORS) für Ihren Bucket
Sie müssen Cross-Origin Resource Sharing (CORS) für alle Buckets einrichten, die von Ihrer Web-App verwendet werden. EIN CORS-Konfiguration ist ein Dokument, das Regeln definiert, die die Ursprünge identifizieren, denen Sie den Zugriff auf Ihren Bucket gestatten. Weitere Informationen zu CORS finden Sie unter Konfiguration von Cross-Origin Resource Sharing (CORS).
Zum Einrichten Cross-origin gemeinsame Nutzung von Ressourcen (CORS) für Ihren Amazon S3-Bucket
Melden Sie sich bei AWS-Managementkonsole und öffnen Sie die Amazon S3-Konsole unter https://console.aws.amazon.com/s3/
. -
Wählen Eimer Suchen Sie im linken Navigationsbereich nach Ihrem Bucket im Suchdialog und wählen Sie dann Berechtigungen Registerkarte.
-
In Cross-origin gemeinsame Nutzung von Ressourcen (CORS), wählen Sie Bearbeiten und fügen Sie den folgenden Code ein. Ersetzen
AccessEndpointmit dem tatsächlichen Zugriffsendpunkt für Ihre Web-App. Achten Sie darauf, keine abschließenden Schrägstriche einzugeben, da dies zu Fehlern führt, wenn Benutzer versuchen, sich bei Ihrer Web-App anzumelden.-
Falsches Beispiel:
https://webapp-c7bf3423.transfer-webapp.us-east-2.on.aws/ -
Richtiges Beispiel:
https://webapp-c7bf3423.transfer-webapp.us-east-2.on.aws
Wenn Sie einen Bucket für mehrere Web-Apps wiederverwenden, hängen Sie deren Web-App-Zugriffsendpunkte an
AllowedOriginsListe.[ { "AllowedHeaders": [ "*" ], "AllowedMethods": [ "GET", "PUT", "POST", "DELETE", "HEAD" ], "AllowedOrigins": [ "https://AccessEndpoint" ], "ExposeHeaders": [ "last-modified", "content-length", "etag", "x-amz-version-id", "content-type", "x-amz-request-id", "x-amz-id-2", "date", "x-amz-cf-id", "x-amz-storage-class", "access-control-expose-headers" ], "MaxAgeSeconds": 3000 } ] -
-
Wählen Änderungen speichern um das CORS zu aktualisieren.
Schritt 4: Fügen Sie Ihrer Transfer Family-Web-App einen Benutzer hinzu
Fügen Sie den Benutzer hinzu, den Sie zuvor in IAM Identity Center erstellt haben.
Um Benutzer einer Transfer Family-Web-App zuzuweisen
-
Navigiere zu der Web-App, die du zuvor erstellt hast.
-
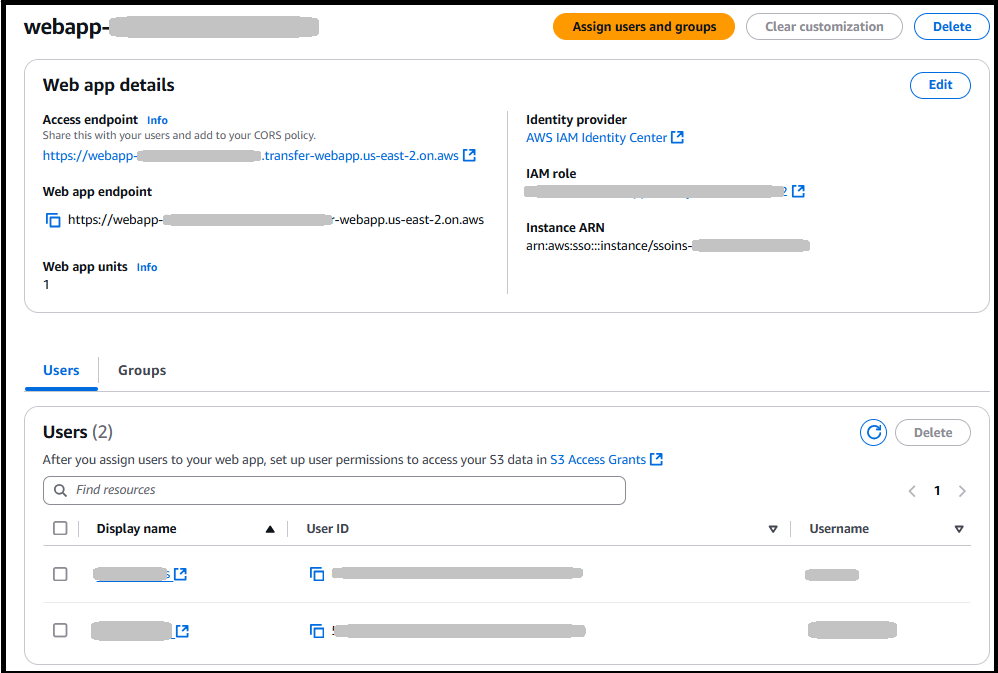
Wählen Sie Benutzer und Gruppen zuweisen aus.
-
Um den Benutzer zuzuweisen, den Sie zuvor im IAM Identity Center erstellt haben, wählen Sie Weisen Sie vorhandene Benutzer und Gruppen zu und wählen Weiter.
-
Suchen Sie anhand des Anzeigenamens nach dem Benutzer. Beachten Sie, dass keine Benutzer angezeigt werden, bis Sie mit der Eingabe Ihrer Suchkriterien beginnen. Zum Hinzufügen
Bob
                                Stiles
, geben Sie ein Bob im Suchfeld. Wenn Sie Ihren Benutzer nicht finden können, navigieren Sie zur IAM Identity Center Management Console, suchen Sie den Benutzer, kopieren Sie dann seinen Anzeigenamen und fügen Sie ihn hier ein. -
Wählen Sie das
Bob StilesBenutzer und wählen Sie dann Zuweisen.
-
Schritt 5: Registrieren Sie einen Standort in Amazon S3 und erstellen Sie eine Zugriffsgewährung
Nachdem Sie Ihrer Web-App einen Benutzer zugewiesen haben, müssen Sie einen Bucket registrieren und eine Zugriffsgewährung für diesen Benutzer erstellen.
Anmerkung
Sie benötigen eine S3 Access Grants-Instanz, bevor Sie fortfahren können. Einzelheiten finden Sie unter Erstellen Sie eine S3 Access Grants-Instanz in der Amazon Simple Storage Service-Benutzerhandbuch.
Um einen Standort zu registrieren und eine Zugangsgewährung zu gewähren
Loggen Sie sich ein bei AWS-Managementkonsole und öffnen Sie die Amazon S3-Konsole unter https://console.aws.amazon.com/s3/
. -
Wählen Auf Zuschüsse zugreifen aus dem linken Navigationsbereich.
-
Wählen Sie Einzelheiten ansehen um die Details für Ihre S3 Access Grants-Instanz zu sehen.
-
Wählen Sie das Standorte Tab, dann wähle Standort registrieren.
-
Geben Sie die folgenden Informationen ein:
-
Für die Geltungsbereich, suchen Sie nach einem Bucket oder geben Sie den Namen Ihres Buckets und optional ein Präfix ein. Beachten Sie, dass der Gültigkeitsbereich mit der Zeichenfolge beginnt
s3://. -
Wählen Sie für die IAM-Rolle Neue Rolle erstellen um Amazon S3 eine Rolle erstellen zu lassen. Diese Rolle ermöglicht S3 Access Grants den Zugriff auf Ihren angegebenen Standortbereich.
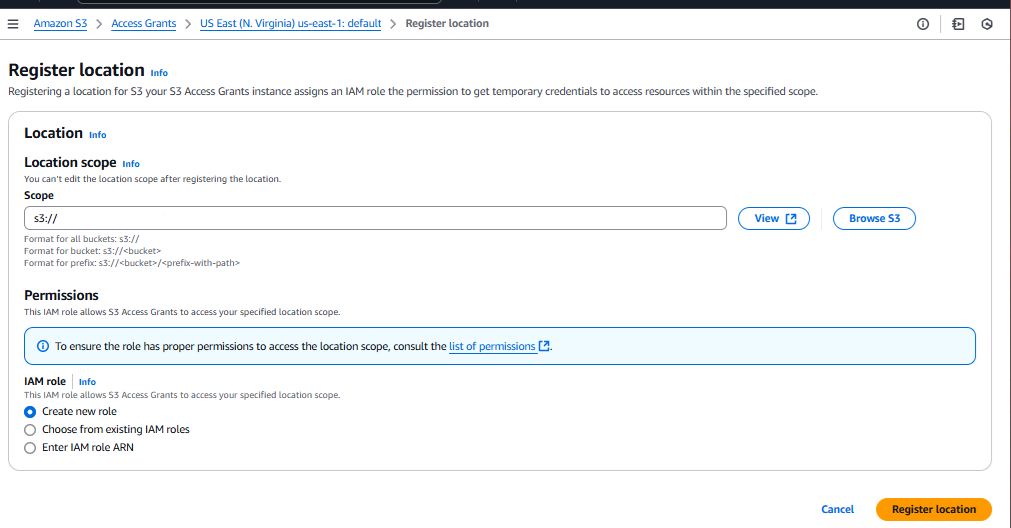
Wählen Standort registrieren um fortzufahren.
-
-
Wählen Sie das Zuschüsse Tab, dann wählen Grant erstellen und geben Sie die folgenden Details an.
-
Für Standort, wählen Standorte durchsuchen und wählen Sie den Standort aus, den Sie im vorherigen Schritt registriert haben.
-
Für Unterpräfix, geben Sie ein
*um anzugeben, dass die Zugriffsgewährung für den gesamten Bucket gilt. -
Für Genehmigungen, wählen Lesen und Schreiben.
-
Für Typ des Zuschussempfängers, wählen Verzeichnisidentität aus dem IAM Identity Center.
-
Für Identitätstyp des Verzeichnisses, wählen Benutzer.
-
In IAM Identity Center-Benutzer/ID, kopieren Sie die Benutzer-ID und fügen Sie sie ein für
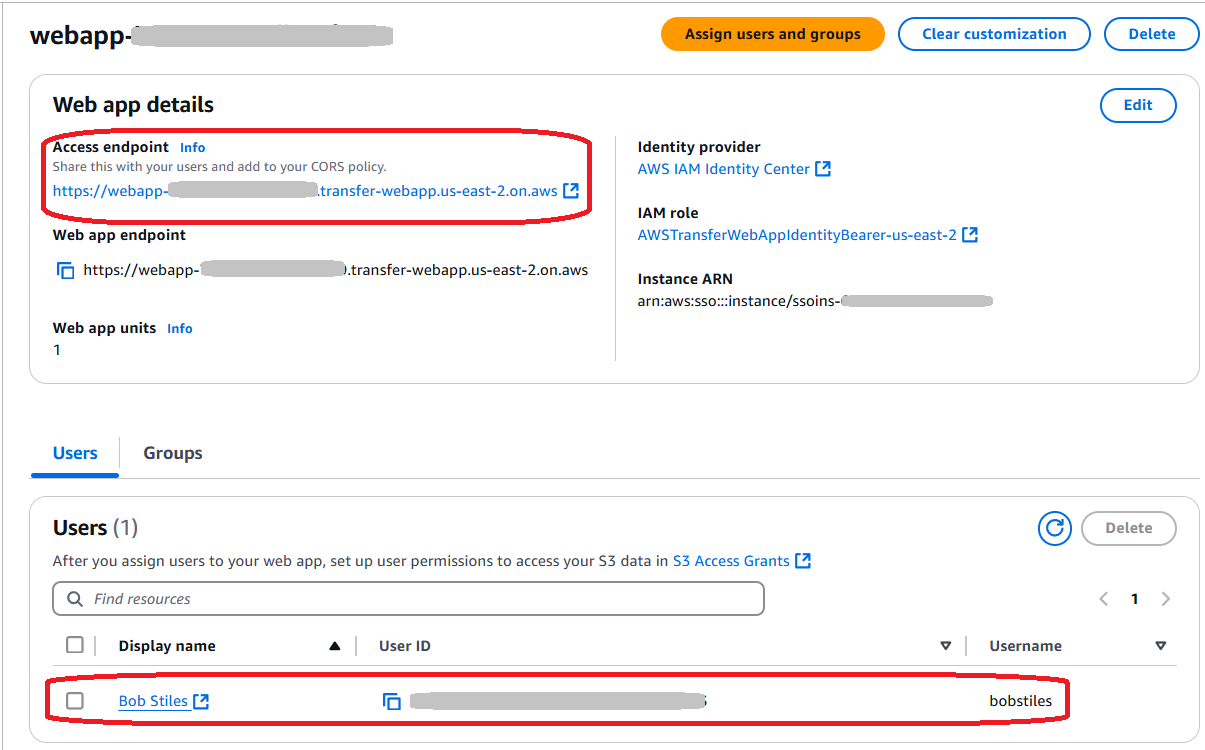
Bob Stiles. Diese ID ist verfügbar in der Benutzer Bereich in Ihrer Transfer Family-Web-App.
-
-
Wählen Grant erstellen.
Die Zugriffsgewährung wird erstellt.
Schritt 6: Greifen Sie als Benutzer auf Ihre Transfer Family-Web-App zu
Jetzt navigieren wir zur URL der Web-App und melden uns als der Benutzer an, den wir zuvor zugewiesen haben.
Um sich bei der Transfer Family-Web-App anzumelden
-
Navigiere zu deiner Web-App
-
Wählen Sie das Zugriffs-Endpunkt von der Details zur Web-App Bereich.
-
Geben Sie auf dem Anmeldebildschirm den Benutzer ein, den Sie erstellt haben.
bobstilesund wählen Sie dann Weiter. -
Geben Sie das Passwort ein, das das System diesem Benutzer bei der Erstellung zugewiesen hat, und wählen Sie Weiter.
-
Wenn Ihre Organisation eine Multifaktor-Authentifizierung (MFA) benötigt, müssen Sie sie jetzt einrichten. Wenn nicht, fahren Sie mit Schritt 6 fort.
-
Es wird ein Bildschirm angezeigt, auf dem Sie Ihr MFA-Gerät registrieren können. Wählen Sie eine der verfügbaren Optionen und wählen Sie Weiter.
-
Führen Sie die erforderlichen Schritte aus, um MFA für diesen Benutzer zu konfigurieren: Die Schritte hängen von der von Ihnen ausgewählten MFA-Option ab.
-
Möglicherweise müssen Sie ein neues Passwort für Ihren Benutzer festlegen. Falls erforderlich, tun Sie dies jetzt. Das System verlangt möglicherweise auch, dass Sie sich erneut mit den neuen MFA-Anmeldeinformationen anmelden, die Sie konfiguriert haben.
-
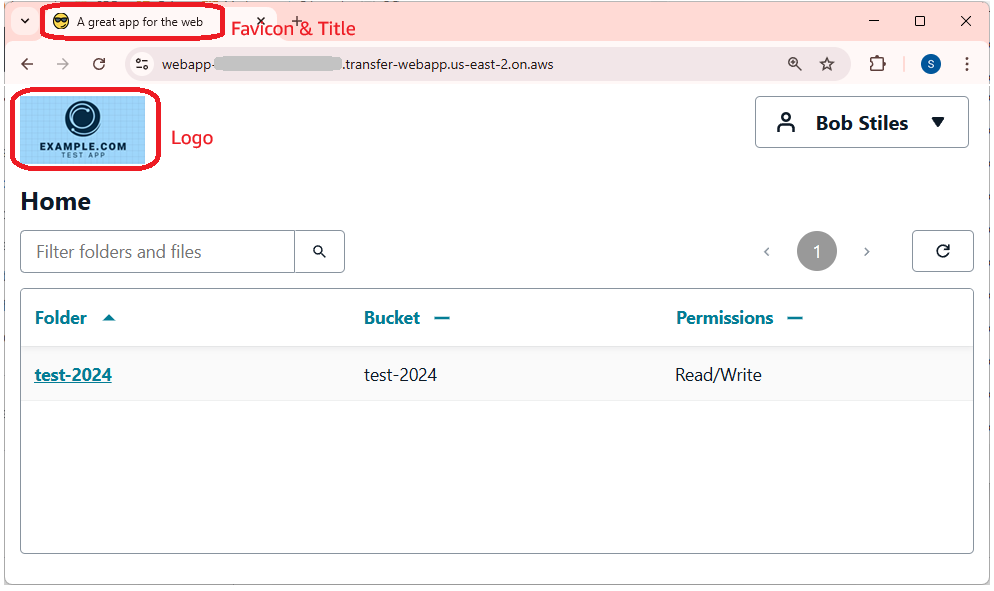
Ihr Benutzer sollte einen Bildschirm sehen, der dem folgenden ähnelt. Beachten Sie, dass dieser Screenshot Anpassungen für das Favicon und das Logo beinhaltet.
Nächste Schritte
Sie haben erfolgreich eine einfache Transfer Family-Web-App mit standardmäßigem S3-Bucket-Zugriff eingerichtet. Wenn Sie eine detailliertere Kontrolle über Bucket-Berechtigungen benötigen, z. B. Benutzern das Herunterladen von einem Bucket und das Hochladen in einen anderen ermöglichen, finden Sie unter Tutorial: Einrichtung AWS Transfer Family Web-App mit selektivem Zugriff auf mehrere Buckets.
Integrieren Sie Okta als Ihren Identitätsanbieter für Web-Apps
Sie können einen externen Identitätsanbieter in die Transfer Family-Web-Apps integrieren. In diesem Abschnitt wird beschrieben, wie Sie Okta als Ihren Identitätsanbieter einrichten.
-
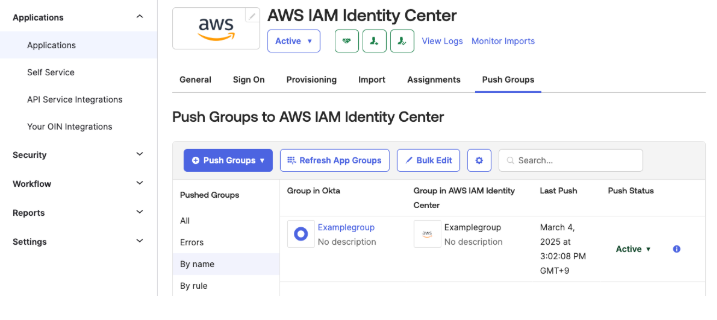
Erstellen Sie in Okta einen Benutzer, eine Gruppe und eine Anwendung. Einzelheiten dazu finden Sie unter Konfigurieren Sie SAML und SCIM mit Okta und IAM Identity Center.
-
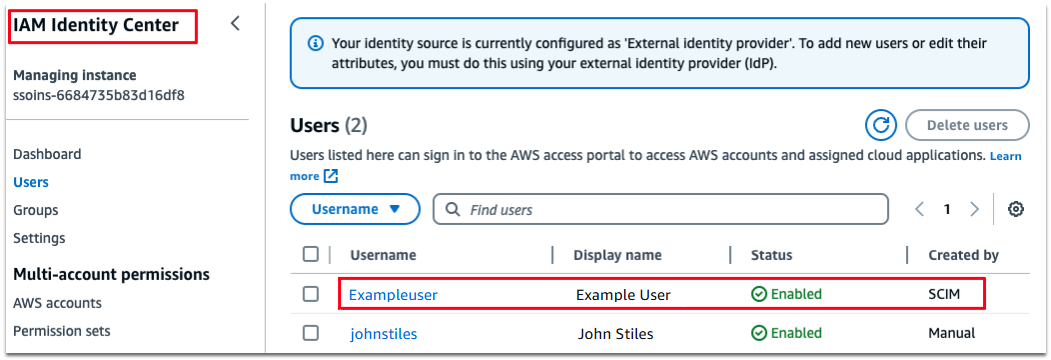
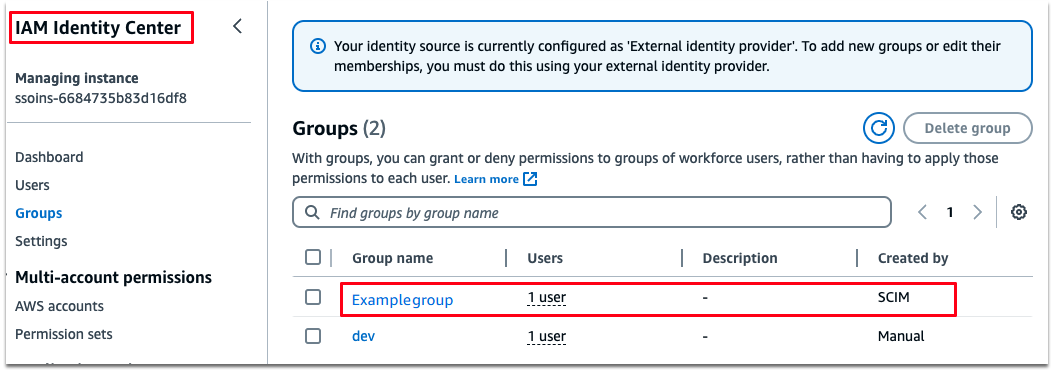
Verbinde Okta und importiere Benutzer und Gruppen von Okta nach AWS IAM Identity Center. Folgen Sie den Schritten 1—4 in Konfigurieren Sie SAML und SCIM mit Okta und IAM Identity Center.
-
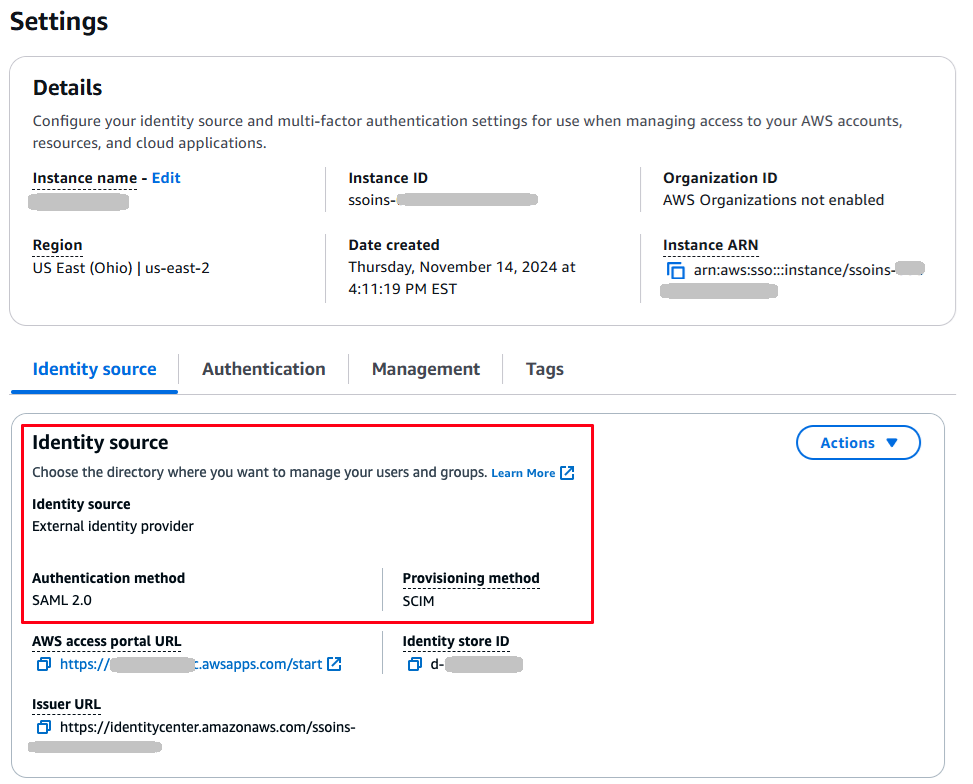
Vergewissern Sie sich, dass die Identitätsquelle in IAM Identity Center SAML 2.0 ist.
-
Weisen Sie Ihren Benutzer und Ihre Gruppe zu, wie unter beschrieben Schritt 4: Fügen Sie Ihrer Transfer Family-Web-App einen Benutzer hinzu.
-
Um zu vermeiden, dass Ihre Benutzer MFA verwenden müssen, wenn sie sich bei Ihrer Web-App anmelden, führen Sie die folgenden Schritte in Okta aus.
-
Greifen Sie von der Okta-Administrationskonsole aus auf [Anwendungen] — [Anwendungen], und wählen Sie AWS IAM Identity Center Anwendung.
-
Auf der Melde dich an Tab, wählen [Benutzerauthentifizierung] — Bearbeiten.
-
Wählen Nur Passwort.
-
Nachdem Sie alle anderen Schritte für das Tutorial ausgeführt haben, sollte Ihr Benutzer auf Ihre Transfer Family-Web-App zugreifen können, indem er in einem Webbrowser zum Zugriffsendpunkt der Web-App navigiert.
