Die vorliegende Übersetzung wurde maschinell erstellt. Im Falle eines Konflikts oder eines Widerspruchs zwischen dieser übersetzten Fassung und der englischen Fassung (einschließlich infolge von Verzögerungen bei der Übersetzung) ist die englische Fassung maßgeblich.
Referenzarchitekturen, die SFTP-Konnektoren verwenden
In diesem Abschnitt werden die Referenzmaterialien aufgeführt, die für die Konfiguration automatisierter Dateiübertragungsworkflows mithilfe von SFTP-Konnektoren verfügbar sind. Sie können Ihre eigenen ereignisgesteuerten Architekturen entwerfen, indem Sie die SFTP-Connector-Ereignisse in Amazon verwenden EventBridge, um zwischen Ihrer Dateiübertragungsaktion und den Aktionen vor und nach der Verarbeitung in zu orchestrieren. AWS
Blog-Posts
Der folgende Blogbeitrag bietet eine Referenzarchitektur zum Aufbau eines MFT-Workflows mithilfe von SFTP-Konnektoren, einschließlich der Verschlüsselung von Dateien mit PGP, bevor sie mithilfe von SFTP-Konnektoren an einen Remote-SFTP-Server gesendet werden: Architektur sicherer und konformer verwalteter Dateiübertragungen mit SFTP-Konnektoren und PGP-Verschlüsselung. AWS Transfer Family
Workshops
-
Der folgende Workshop bietet praktische Übungen zur Konfiguration von SFTP-Konnektoren und zur Verwendung Ihrer Konnektoren zum Senden oder Abrufen von Dateien von Remote-SFTP-Servern: Transfer Family — SFTP-Workshop.
-
Der folgende Workshop bietet praktische Übungen zum Aufbau vollautomatischer und ereignisgesteuerter Workflows, die die Dateiübertragung zu oder von externen SFTP-Servern auf Amazon S3 sowie die gemeinsame Vor- und Nachbearbeitung dieser Dateien beinhalten: MFT-Workshop. Event-driven
Dieses Video bietet einen Überblick über diesen Workshop.
Lösungen
AWS Transfer Family bietet die folgenden Lösungen:
-
Die Synchronisierungslösung für
Dateiübertragungen bietet eine Referenzarchitektur zur Automatisierung des Synchronisierens von Remote-SFTP-Verzeichnissen — einschließlich ganzer Ordnerstrukturen — mit Ihren lokalen Amazon S3-Buckets mithilfe eines SFTP-Connectors. Sie orchestriert den Prozess der Auflistung von Remote-Verzeichnissen, der Erkennung von Änderungen und der Übertragung neuer oder geänderter Dateien. -
Serverlessland — Selektive Dateiübertragung zwischen Remote-SFTP-Server und S3; die Verwendung AWS Transfer Family
bietet ein Beispielmuster für das Auflisten von Dateien, die an entfernten SFTP-Standorten gespeichert sind, und für die Übertragung ausgewählter Dateien an Amazon S3.
VPC-Referenzarchitekturen
Die folgenden Referenzarchitekturen zeigen allgemeine Muster für die Bereitstellung von LATTICE-enabled VPC_-SFTP-Connectoren. Diese Beispiele helfen Ihnen zu verstehen, wo VPC Lattice-Ressourcen in Ihrer Gesamtarchitektur erstellt werden müssen. AWS
Einzelkonto mit gemeinsam genutzter Ausgangsinfrastruktur
In dieser Architektur wird die Ausgangsinfrastruktur (NAT-Gateway, VPN-Tunnel oder Direct Connect) in einer VPC innerhalb desselben Kontos wie Ihre SFTP-Connectors konfiguriert. Alle Connectors können dasselbe Resource Gateway und NAT Gateway gemeinsam nutzen.
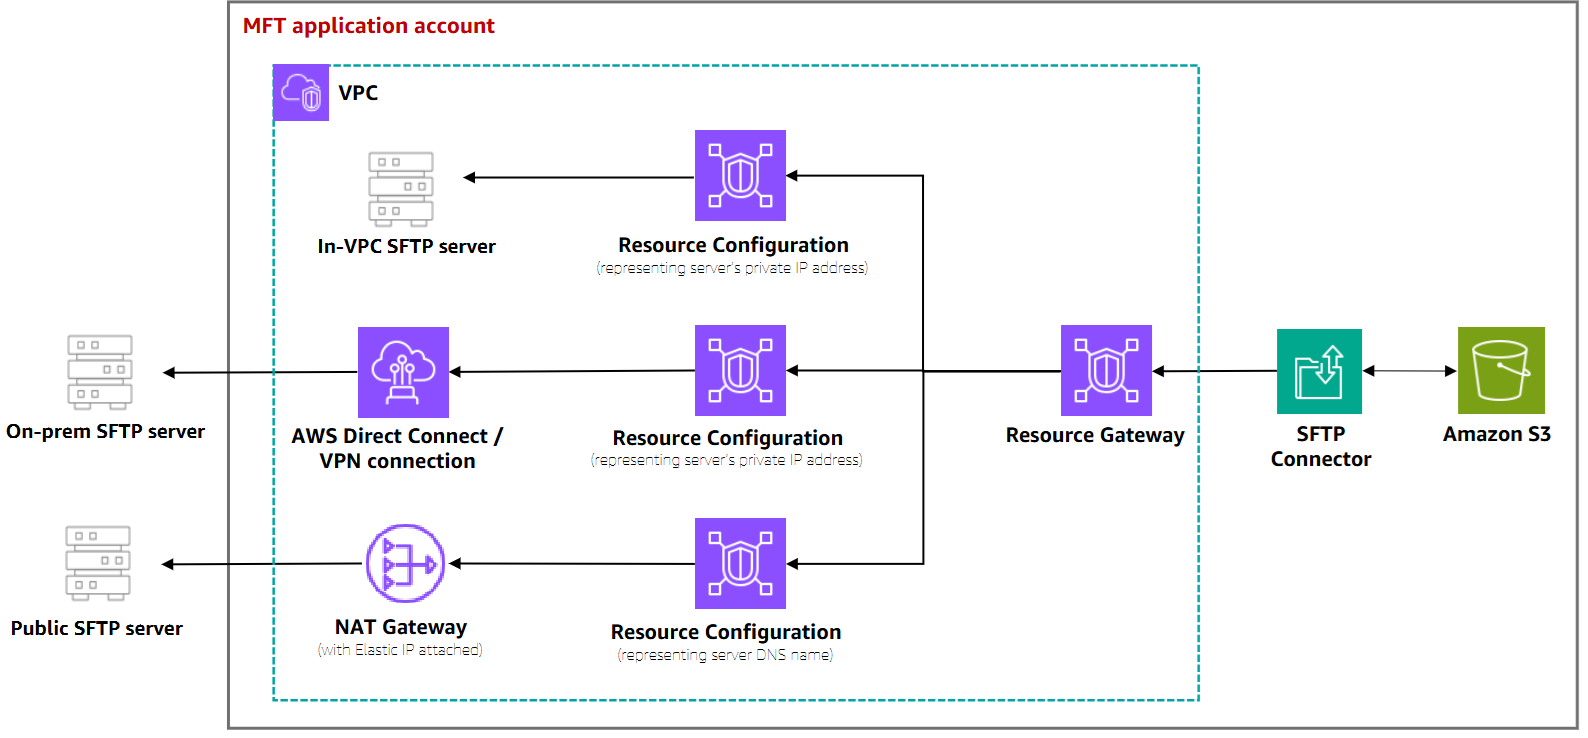
Dieses Muster ist ideal, wenn:
-
Alle SFTP-Konnektoren werden in einem einzigen System verwaltet AWS-Konto
-
Die Ausgangsinfrastruktur wird in einer VPC innerhalb desselben Kontos wie Ihre SFTP-Konnektoren eingerichtet
Cross-account mit zentralisierter Ausgangsinfrastruktur
In dieser Architektur wird die Ausgangsinfrastruktur (NAT-Gateway, VPN-Tunnel, Direct Connect oder B2B-Firewalls) in einem zentralen Ausgangskonto konfiguriert, das vom Netzwerkteam verwaltet wird. SFTP-Konnektoren werden im MFT-Anwendungskonto erstellt, das vom MFT-Administrationsteam verwaltet wird. Cross-account Das Netzwerk wird mithilfe von Transit Gateway eingerichtet, um bestehende Netzwerkregeln einzuhalten.
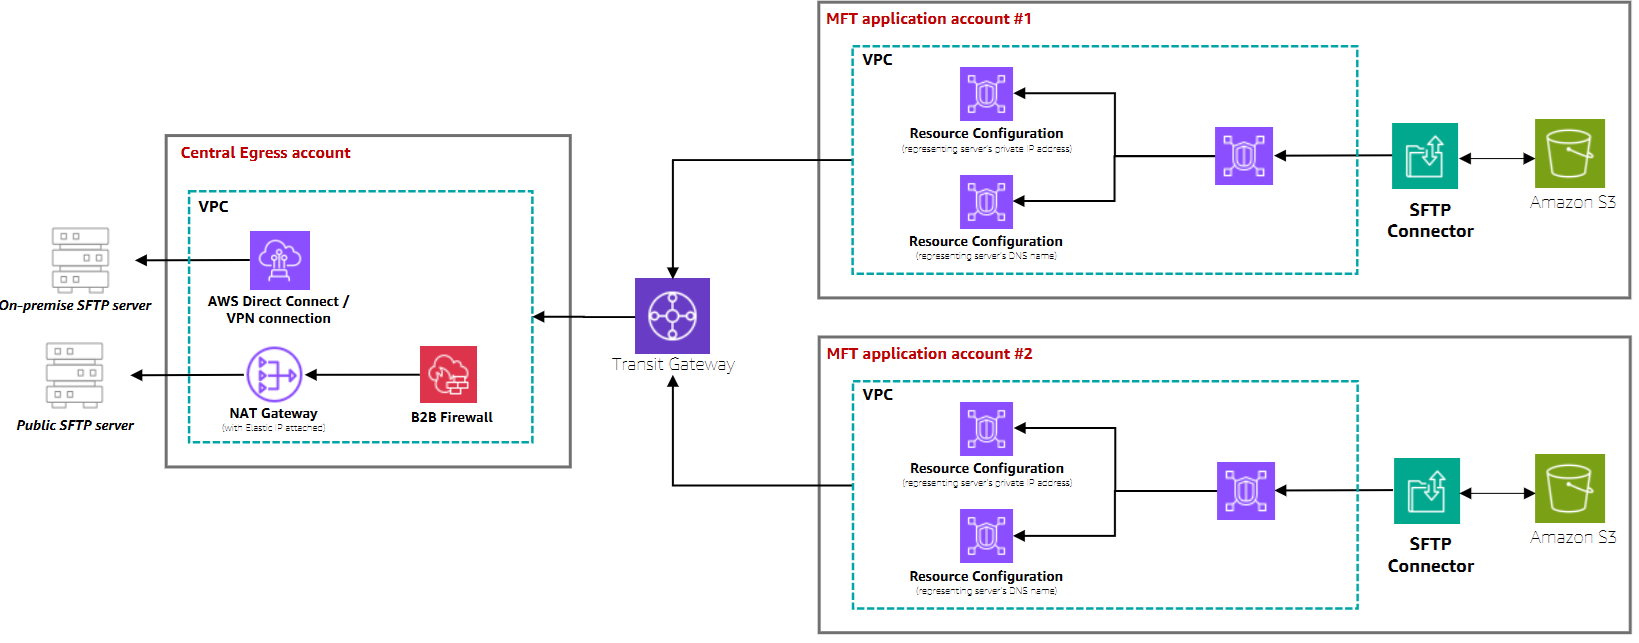
Dieses Muster ist ideal, wenn:
-
Die Netzwerkinfrastruktur wird von einem separaten Team in einem eigenen Konto verwaltet
-
Sie haben bestehende Routen (z. B. AWS Transit Gateway ) zwischen dem Konto, in dem SFTP-Connectors erstellt werden, und dem Konto, auf dem die Egress-Infrastruktur eingerichtet wird. SFTP-Connectors können Ihre vorhandenen Routen nutzen, die die beiden Konten verbinden.
-
Zentralisierte Sicherheitskontrollen und B2B-Firewalls sind erforderlich
-
Sie müssen die Aufgabentrennung zwischen Netzwerk- und Anwendungsteams einhalten
